
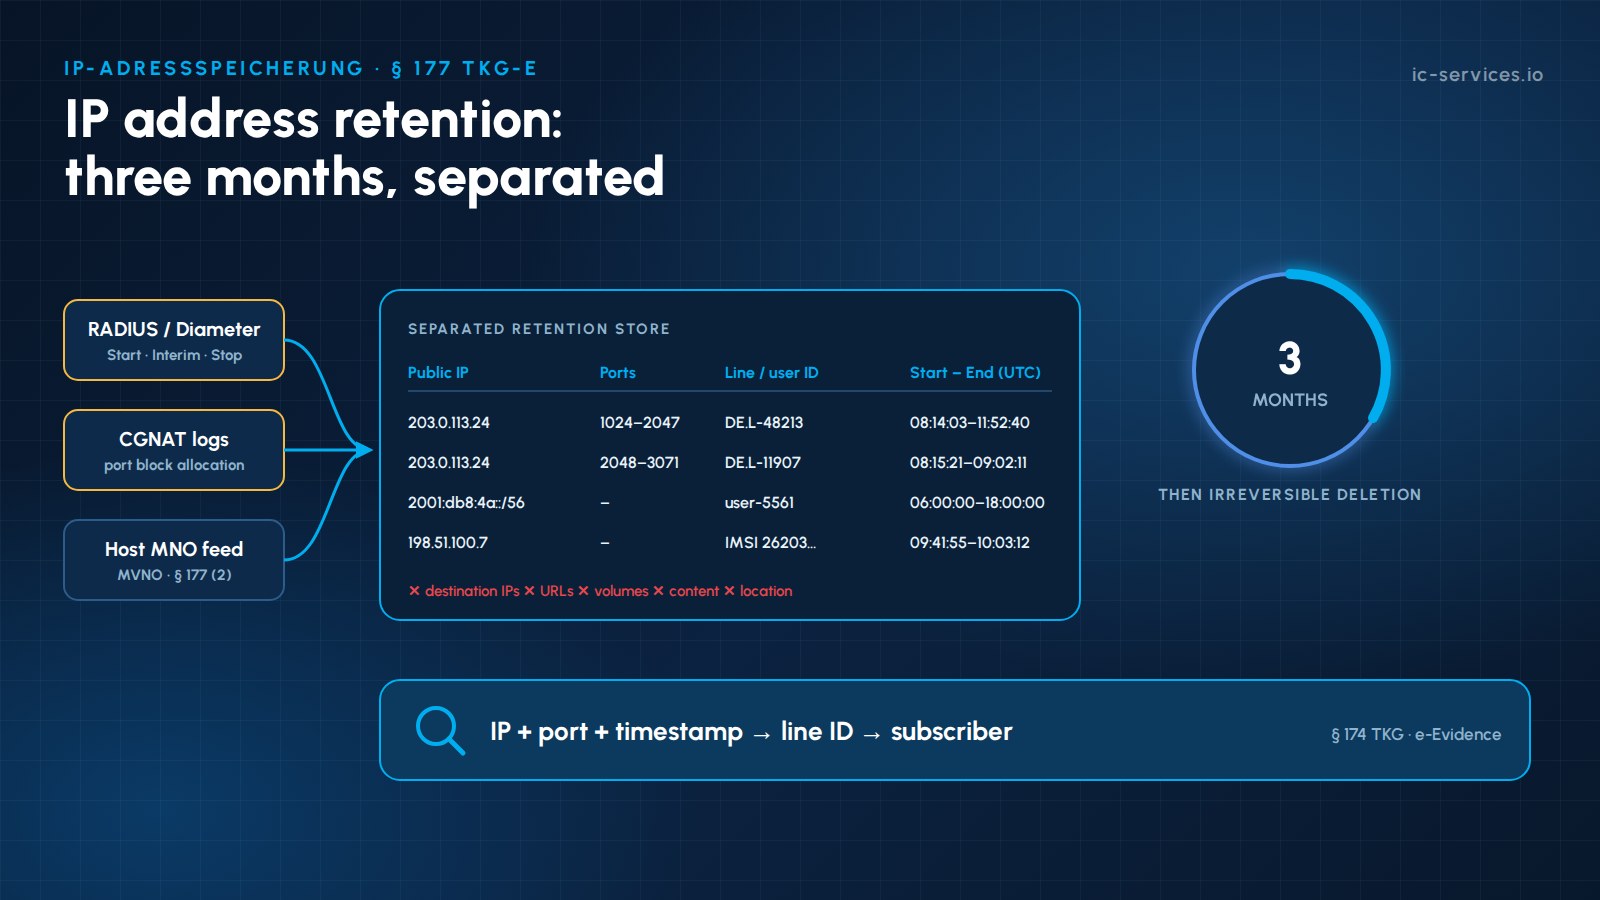
Хранение IP-адресов снова стоит на повестке дня в Германии. Согласно правительственному законопроекту о хранении данных об IP-адресах (документ Бундестага № 21/6581), каждый провайдер услуг доступа в Интернет будет обязан хранить информацию о том, какой публичный IP-адрес, а в случае использования CGNAT — какие порты, были присвоены какому подключению, в течение три месяца. Цель здесь узкая: органы должны иметь возможность установить личность абонента, за которым стоит IP-адрес, выявленный в ходе расследования.
Для интернет-провайдеров, операторов мобильной связи и виртуальных операторов мобильной связи (MVNO) данное требование вызывает ряд практических вопросов. О каких именно данных идет речь? Достаточно ли данных учета RADIUS? Как быть с CGNAT, IPv6 и постоянно активными подключениями? И кто несет ответственность, если IP-адрес присваивается в сети хоста? В данной статье даны ответы на эти вопросы на основе текущего проекта документа.
Статус: Данная статья отражает проект закона, представленный правительством в Бундестаге (первое чтение состоялось 24 июня 2026 года, в настоящее время проект находится на рассмотрении в комитете). Детали могут еще измениться.
Основные выводы
- Только поставщики услуг доступа в Интернет обязаны в соответствии с § 177 Закона о телекоммуникациях (TKG-E), число которых, согласно пояснительной записке, составляет около 700 компаний. Провайдеры услуг хостинга, электронной почты, мессенджеров и VoIP в этот список не входят.
- Поставщики должны хранить публичный IP-адрес (IPv6: назначенный префикс), порты если это необходимо для указания авторства, то строка и идентификатор пользователя, и начало и конец задания с точностью до секунды с учетом часового пояса.
- Адреса назначения, URL-адреса, объемы данных, контент и данные о местоположении не входят в сферу действия данного обязательства и не должны попадать в хранилище данных, подлежащих сохранению.
- Срок хранения составляет три месяца. Вопрос о том, когда именно начинается этот период для длительных сеансов, по-прежнему обсуждается.
- Данные могут только использоваться для идентификации абонентов (§ 174 TKG) и при рассмотрении запросов абонентов в рамках электронного доказового процесса. Он должен быть хранятся отдельно и безвозвратно удалены.
- Учет RADIUS охватывает большинство полей, но не охватывает сопоставления портов CGNAT. Требуется ведение журнала NAT.
- Виртуальные операторы мобильной связи (MVNO) и реселлеры необходимо обеспечить хранение данных даже в том случае, если присвоение IP-адреса осуществляется оптовым партнером (§ 177 (2)).
- У поставщиков будут через шесть месяцев после вступления в силу выполнить это требование.
Почему необходимо хранить IP-адреса и почему именно сейчас?
Прежние правила Германии о хранении данных не применялись с 2017 года, а в 2022 году Суд Европейского союза (CJEU) признал их несовместимыми с законодательством ЕС (SpaceNet). Однако CJEU признал, что общее сохранение IP-адресов, присвоенных источнику соединения может быть допустимо в течение ограниченного периода времени. В 2020 году это было разрешено для борьбы с тяжкими преступлениями (La Quadrature du Net), а в 2024 году действие этого положения было распространено на уголовные преступления в целом при условии, что данные хранятся в строгом, абсолютно герметичном отделении от других данных (La Quadrature du Net II). Новый законопроект основывается на этой судебной практике. Он ограничивает хранение данными, необходимыми для идентификации абонента, и сопоставляет их с целевыми быстрая заморозка процедура, описанная в нашей предыдущей статье. Тем не менее считается вероятным, что в Суде Европейского Союза будет рассмотрено новое судебное дело.
Кто обязан?
К кругу действия закона относятся все лица, предоставляющие услуги доступа в Интернет (§ 3 п. 23 TKG):
- Провайдеры фиксированного доступа в Интернет (DSL, кабельное, оптоволоконное соединение), включая оптовых реселлеров
- Поставщики мобильной передачи данных: операторы мобильной связи (MNO), полнофункциональные виртуальные операторы мобильной связи (MVNO), «облегченные» виртуальные операторы мобильной связи (MVNO) и поставщики услуг, имеющие собственные договоры с абонентами. В отношении «облегченных» виртуальных операторов мобильной связи и поставщиков услуг применяется положение об оптовых поставках, предусмотренное § 177 (2).
- Операторы общественных точек доступа Wi-Fi, где услуга доступна для широкой публики (оценивается в каждом конкретном случае)
Не входит в покрытие:
- Провайдеры, специализирующиеся исключительно на хостинге, электронной почте, мессенджерах, VoIP и SMS. Компании, предоставляющие телекоммуникационные услуги, по-прежнему подпадают под действие мер по оперативному блокированию доступа и запросов о предоставлении данных о трафике.
- Закрытые сети, такие как корпоративные локальные сети, а также, согласно преобладающему мнению, гостевой Wi-Fi, предоставляемый в качестве дополнительной услуги
Что именно необходимо хранить?
| § 177 (1) | Данные | Примечания |
|---|---|---|
| № 1 | Публичный IP-адрес, присвоенный абоненту | Адрес IPv4; для IPv6 — назначенный префикс |
| № 2 | Номера портов или блоки портов, а также дополнительные данные о трафике, если это необходимо для однозначной атрибуции | Применимо к CGNAT, NAT44 и NAT64 |
| № 3 | Уникальный идентификатор строки и присвоенный идентификатор пользователя | Идентификатор линии, IMSI/MSISDN, номер договора, имя пользователя |
| № 4 | Дата и время начала и окончания задания с точностью до секунды с указанием часового пояса | Применимо к назначению IP-адресов и портов |
Явно исключаются: адреса IP-назначения, используемые сервисы или URL-адреса, объемы данных, контент, местоположение и данные сотовой связи, а также данные об использовании других сервисов.
Срок хранения: по три месяца каждый. Согласно формулировке, этот срок исчисляется с конец задания. В случае постоянно активных стационарных подключений на практике это может означать значительно более длительный срок хранения данных, и отраслевые ассоциации обратились с просьбой дать разъяснения.
Достаточно ли учета по протоколу RADIUS?
В большинстве случаев — да. Естественным источником данных является учет RADIUS (или его эквиваленты Diameter/CDR в сетях мобильной связи):
| Атрибут RADIUS | § 177 поле |
|---|---|
| Тип состояния счёта (Запуск / Промежуточное обновление / Остановка) с временной меткой события | Начало и окончание задания (№ 4) |
| Framed-IP-Address, Framed-IPv6-Prefix, Delegated-IPv6-Prefix | Присвоенный IP-адрес или префикс (№ 1) |
| Имя пользователя, Идентификатор вызывающей станции, 3GPP-IMSI, Идентификатор порта NAS / идентификатор линии | Идентификатор линии и пользователя (№ 3) |
| Acct-Session-Id | Ключ корреляции |
В мобильных сетях эту же функцию выполняют записи Diameter Gy/Rf, записи о тарификации PGW или SMF/CHF, а также учет RADIUS на интерфейсе Gi/SGi (начало и окончание сеанса, назначенный IP-адрес).
При использовании CGNAT одного протокола RADIUS недостаточно. Блоки портов и сопоставления портов создаются в шлюзе NAT, а не в системе AAA. Провайдерам необходимо Регистрация данных CGN, например, журналы распределения блоков портов (PBA), syslog или экспорт IPFIX с шлюза NAT. Затем записи сопоставляются: частный IP-адрес и время (RADIUS) в сочетании с публичным IP-адресом, блоком портов и временем (журнал CGN) позволяют идентифицировать линию. В пояснительной записке отмечается, что системы NAT, не способные выполнять эту функцию, должны будут быть заменены, и ожидается, что это станет самой крупной статьёй расходов. Детерминированный NAT, благодаря фиксированному количеству блоков портов на каждого абонента, что значительно сокращает объемы журналов и упрощает поиск.
Обязанности поставщика услуг: пошаговое руководство
1. Сбор
- Определите источники данных: записи о сеансах и учетные записи, а также журналы CGNAT.
- Убедитесь, что все четыре категории данных зафиксированы полностью и с точностью до секунды, в том числе при переходах между сессиями, таких как повторная аутентификация, передача соединения, смена IP-адреса и назначение новых блоков портов.
- Синхронизируйте время (NTP) и всегда указывайте часовой пояс или UTC.
2. Дело об оптовых поставках (§ 177 (2)): виртуальные операторы мобильной связи (MVNO) и реселлеры
Провайдер, который не генерирует все данные самостоятельно — например, потому что присвоение IP-адресов и преобразование NAT осуществляются у оператора мобильной связи (MNO) или агрегатора, — должен обеспечить, чтобы отсутствующие данные по-прежнему хранились. Есть два варианта:
- A договорное обязательство по удержанию для оптового партнера, включая обязательство отвечать на запросы, или
- A поток данных в собственное хранилище провайдера или в хранилище стороннего поставщика.
По запросу провайдер обязан незамедлительно уведомить об этом BNetzA кто хранит данные. Невыполнение этого требования является административным правонарушением. На практике сопоставление IP-адреса и порта с абонентом MVNO должно оставаться возможным посредством идентификатора (IMSI/MSISDN) на стороне MVNO. Дополнительную информацию см. в LI для виртуальных операторов мобильной связи (MVNO), работающих исключительно с eSIM и Обязанности MVNO и MNO.
3. Хранение и защита
- Подать заявку самые современные технические и организационные меры от несанкционированного доступа и использования.
- Сохраните данные технически разделенные от всех остальных данных конечных пользователей: из собственной базы данных или системы, без смешивания с данными биллинга или CRM.
- Храните его так, чтобы абонента можно без задержки идентифицировать, с возможностью поиска по IP-адресу, порту и временной метке для определения линии и пользователя.
- Удалить без возможности восстановления по истечении трёх месяцев с помощью автоматизированной задачи удаления и с подтверждением факта удаления.
4. Строгое ограничение цели
Сохраненные данные могут только использоваться для:
- Запросы о данных абонентов на основе IP-адреса (§ 174 ч. 1, предложение 3 Закона о телекоммуникациях (TKG)), на основании Уголовно-процессуального кодекса (StPO), Закона о федеральной полиции (BKAG), Закона о федеральной полиции (BPolG) или законодательства федеральной земли
- Данные абонентов в связи с европейскими постановлениями о предоставлении и сохранении данных в рамках Регламент о электронных доказательствах
Любое другое использование, например, в маркетинговых целях, для рассмотрения жалоб на злоупотребления или в связи с гражданскими исками о раскрытии информации, является запрещено из этого набора данных. Если вам нужны такие данные для операционной деятельности, ведите отдельный набор операционных данных со своим собственным, более коротким сроком хранения. Сохраненные данные также могут не раскрываться в качестве данных о трафике в соответствии с § 100g Уголовно-процессуального кодекса (StPO).
5. Ответы на запросы
- Формальная проверка запроса квалифицированным сотрудником или автоматически через интерфейс.
- Полная передача данных без задержек и соблюдение конфиденциальности в отношении абонента.
- ETSI-ESB для провайдеров, имеющих 100 000 и более контрактных партнеров (в дополнение к E-Mail-ESB), E-Mail-ESB — только для небольших провайдеров.
- Регистрация данных в соответствии с § 35 TKÜV, включая правовые основания для хранения данных.
- Вознаграждение: 15 евро за до трёх идентификаторов (JVEG № 201; в настоящее время — 45 евро за до десяти идентификаторов).
6. Надзор
- Отправить документы по внедрению (системы, процедуры, разделение, удаление) в BNetzA незамедлительно после начала предоставления услуги, а также сообщать об изменениях.
- Ожидайте регулярные проверки. В стандартах TKÜV и TR TKÜV будут определены системы, процедуры и технические средства.
- Срок: не позднее чем через шесть месяцев после вступления закона в силу.
Концепция: хранилище данных, соответствующее нормативным требованиям
- Поток Учет RADIUS/Diameter и журналы CGN в специализированное хранилище данных. Не следует просто хранить базу данных AAA в течение трёх месяцев, поскольку это нарушает требование о разделении.
- Сохранять только поля, указанные в § 177 (минимизация данных). Исключите операционные поля, такие как объемы или IP-адреса NAS, либо храните их отдельно с более коротким сроком хранения.
- Запись промежуточных обновлений для длительных сессий, чтобы обеспечить отслеживаемость заданий, выполняемых в режиме постоянной работы. Возможность досрочного удаления отдельных частей текущего задания будет зависеть от окончательной формулировки закона.
- Удалять автоматически через три месяца после завершения каждого задания с ведением журнала.
- Предоставить API для поиска для группы по раскрытию информации: (публичный IP-адрес, порт, отметка времени, часовой пояс) → идентификатор строки → данные абонента.
- Подключиться к ESB / E-Mail-ESB для входящих запросов и ответов.
- Все документируйте для BNetzA.
Как ICS может помочь: ваш специализированный магазин товаров длительного хранения
ICS International Carrier Services имеет более 20 лет опыта работы в сфере телекоммуникаций, законный перехват и соблюдение требований и содержит несколько Разрешения BNetzA. Для интернет-провайдеров и, в особенности, для виртуальных операторов мобильной связи (MVNO) ICS может обеспечивать работу хранилище данных как назначенный объект хранения в соответствии с § 177 (2) — организацию, которую вы укажете в BNetzA.
- Анализ пробелов ваших журналов регистрации RADIUS/Diameter, пакетного ядра и CGNAT в соответствии с § 177.
- Источники данных и коннекторы из ваших систем AAA, шлюзов PGW/UPF и NAT или от вашего оператора мобильной связи (MNO).
- Отдельное зашифрованное хранилище данных содержащий только обязательные поля, с автоматическим удалением и фиксацией факта удаления.
- Служба поиска и раскрытия информации: Идентификация абонента по IP-адресу, порту и времени, ответ предоставляется через ESB или E-Mail-ESB, включая Выставление счетов JVEG.
- Документация BNetzA а также содействие при проведении аудитов.
- Хранилище данных абонентов: быстрый поиск абонентов с возможностью проверки данных в системах биллинга, предоставления услуг и CRM. Ознакомьтесь с нашим Решения по хранению данных.
- В сочетании с функцией быстрой заморозки и e-Evidence процессы, чтобы обработка всех типов запросов осуществлялась в одном месте.
Шестимесячный срок — это мало, особенно если потребуется заменить шлюзы NAT. Связаться с ICS чтобы приступить к оценке своей готовности.
Часто задаваемые вопросы
Что такое хранение IP-адресов?
Хранение данных об IP-адресах — это обязательство провайдеров доступа в Интернет хранить информацию о том, какой публичный IP-адрес (а в соответствующих случаях — и какие порты) был присвоен какому подключению и когда. Цель заключается в том, чтобы впоследствии идентифицировать абонента, стоящего за данным IP-адресом.
Как долго необходимо хранить IP-адреса в Германии?
Согласно правительственному проекту § 177 Закона о телекоммуникациях (TKG) — в течение трёх месяцев. Судя по формулировке, этот срок начинается по окончании задания, в связи с чем отраслевые ассоциации обратились с просьбой уточнить этот момент в отношении длительных сессий.
Должны ли виртуальные операторы мобильной связи (MVNO) хранить IP-адреса?
Да, если они предоставляют доступ в Интернет в рамках собственных отношений с клиентами. Если IP-адрес присваивается в сети оператора-хозяина, MVNO должен на договорной основе или посредством передачи данных обеспечить хранение данных, а также быть в состоянии указать BNetzA организацию, осуществляющую хранение.
Достаточно ли учета по протоколу RADIUS для сохранения IP-адресов?
Он охватывает назначенный IP-адрес, идентификаторы и временные метки. Однако при использовании NAT операторского уровня (CGN) о сопоставлениях портов известно только шлюзу NAT, поэтому также требуется ведение журналов CGN (например, журналов выделения блоков портов).
Могут ли сохраненные данные об IP-адресах использоваться для реагирования на случаи злоупотребления или рассмотрения претензий об авторских правах?
Нет. Сохраненные данные могут использоваться исключительно для удовлетворения запросов правоохранительных органов о предоставлении данных об абонентах, а также для запросов абонентов в рамках системы электронных доказательств. Для других целей требуется отдельный набор оперативных данных, имеющий собственное правовое основание.
Предупреждение: Данная статья содержит общую информацию, основанную на проекте закона правительства Германии (BT-Drs. 21/6581) по состоянию на сентябрь 2026 года. Она не является юридической консультацией. Положения, сроки и технические детали могут измениться в ходе парламентского рассмотрения, а также в документах TKÜV / TR TKÜV.
Похожие статьи
- LI для виртуальных операторов мобильной связи (MVNO), работающих исключительно с eSIM: уникальные проблемы и практические решения
- Как работать с LI, если ваша основная сеть находится на аутсорсинге или размещена на хостинге
- Что такое электронное доказательство? Полное руководство