
Speicherung von IP-Adressen steht wieder auf der deutschen Tagesordnung. Gemäß dem Regierungsentwurf zur Vorratsdatenspeicherung von IP-Adressen (Bundestagsdrucksache 21/6581) muss jeder Anbieter von Internetzugangsdiensten speichern, welche öffentliche IP-Adresse – und bei CGNAT welche Ports – welcher Verbindung zugewiesen wurde, und zwar für drei Monate. Der Zweck ist eng gefasst: Die Behörden sollen in der Lage sein, den hinter einer im Rahmen einer Ermittlung erfassten IP-Adresse stehenden Teilnehmer zu identifizieren.
Für Internetdienstanbieter, Mobilfunkbetreiber und MVNOs wirft diese Verpflichtung praktische Fragen auf. Um welche Daten handelt es sich genau? Reicht die RADIUS-Abrechnung aus? Wie verhält es sich mit CGNAT, IPv6 und Dauerverbindungen? Und wer ist verantwortlich, wenn die IP-Adresse im Host-Netzwerk zugewiesen wird? Dieser Artikel beantwortet diese Fragen auf der Grundlage des aktuellen Entwurfs.
Status: Dieser Artikel spiegelt den Regierungsentwurf wider, wie er im Bundestag eingebracht wurde (erste Lesung am 24. Juni 2026, derzeit im Ausschuss). Einzelheiten können sich noch ändern.
Das Wichtigste auf einen Blick
- Nur Anbieter von Internetzugangsdiensten sind gemäß § 177 TKG-E, deren Zahl in der Begründung auf etwa 700 Unternehmen beziffert wird. Hosting-, E-Mail-, Messenger- und VoIP-Anbieter gehören nicht dazu.
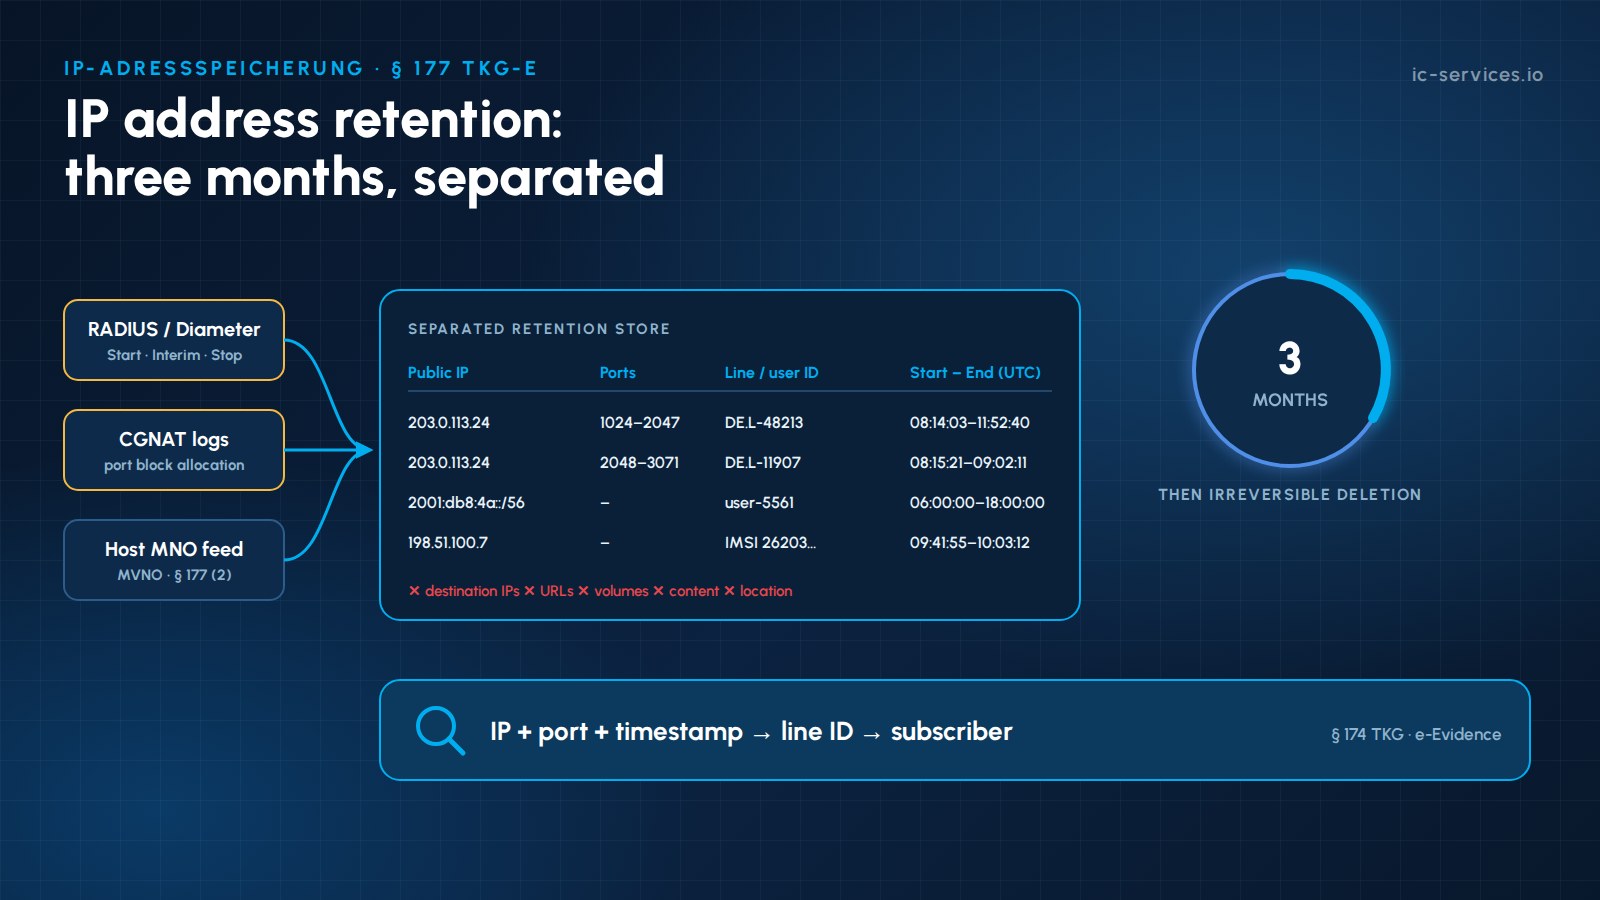
- Anbieter müssen die öffentliche IP-Adresse (IPv6: das zugewiesene Präfix), das Anschlüsse sofern sie für die Quellenangabe erforderlich sind, die Leitung und Benutzerkennung, und Beginn und Ende des Auftrags, auf die Sekunde genau, mit Zeitzone.
- Zieladressen, URLs, Datenmengen, Inhalte und Standortdaten fallen nicht unter diese Verpflichtung und dürfen nicht in den Aufbewahrungsspeicher gelangen.
- Die Aufbewahrungsfrist beträgt drei Monate. Wann genau dieser Zeitraum bei lang andauernden Sitzungen beginnt, ist noch umstritten.
- Die Daten können nur zur Identifizierung von Teilnehmern (§ 174 TKG) sowie für e-Evidence-Anfragen von Teilnehmern verwendet werden. Es muss separat gelagert und unwiderruflich gelöscht.
- Die RADIUS-Abrechnung deckt die meisten Felder ab, jedoch nicht die CGNAT-Portzuordnungen.. Eine NAT-Protokollierung ist erforderlich.
- MVNOs und Wiederverkäufer muss sicherstellen, dass die Daten gespeichert werden, auch wenn die IP-Zuweisung beim Großhandelspartner erfolgt (§ 177 Abs. 2).
- Die Anbieter werden sechs Monate nach Inkrafttreten um den Vorschriften nachzukommen.
Warum die Speicherung von IP-Adressen, und warum gerade jetzt?
Die bisherigen deutschen Vorschriften zur Vorratsdatenspeicherung werden seit 2017 nicht mehr durchgesetzt, und im Jahr 2022 befand der Gerichtshof der Europäischen Union (EuGH), dass sie mit dem EU-Recht unvereinbar sind (SpaceNet). Der EuGH hat jedoch anerkannt, dass allgemeine Speicherung der IP-Adressen, die der Quelle einer Verbindung zugewiesen wurden kann für einen begrenzten Zeitraum zulässig sein, für einen begrenzten Zeitraum. Im Jahr 2020 wurde dies zur Bekämpfung schwerer Straftaten zugelassen (La Quadrature du Net), und im Jahr 2024 wurde dies auf Straftaten im Allgemeinen ausgeweitet, sofern die Daten wirklich streng von anderen Daten getrennt aufbewahrt werden (La Quadrature du Net II). Der neue Gesetzentwurf baut auf dieser Rechtsprechung auf. Er beschränkt die Speicherung auf die Daten, die zur Identifizierung eines Teilnehmers erforderlich sind, und verbindet dies mit der gezielten Schnellgefrieren das in unserem vorherigen Artikel beschriebene Verfahren. Eine neue Klage vor dem EuGH wird dennoch als wahrscheinlich angesehen.
Wer ist dazu verpflichtet?
Gilt für: alle, die Internetzugangsdienste anbieten (§ 3 Nr. 23 TKG):
- Festnetz-Internetdienstanbieter (DSL, Kabel, Glasfaser), einschließlich Wiederverkäufer auf Großhandelsbasis
- Mobilfunkdatenanbieter: Mobilfunknetzbetreiber (MNOs), Voll-MVNOs, Light-MVNOs und Dienstleister mit eigenem Kundenvertrag. Für Light-MVNOs und Dienstleister gilt die Vorleistungsklausel gemäß § 177 Abs. 2.
- Betreiber öffentlicher WLAN-Hotspots, bei denen der Dienst öffentlich zugänglich ist (jeweils im Einzelfall zu prüfen)
Nicht abgedeckt:
- Reine Hosting-, E-Mail-, Messenger-, VoIP- und SMS-Anbieter. Anbieter von Telekommunikationsdiensten unterliegen weiterhin Anordnungen zum sofortigen Sperren von Zugängen sowie Anfragen nach Verkehrsdaten.
- Nicht-öffentliche Netzwerke, wie beispielsweise Unternehmens-LANs, sowie – nach vorherrschender Auffassung – Gast-WLAN, das als Zusatzdienst angeboten wird
Was genau muss aufbewahrt werden?
| § 177 Abs. 1 | Daten | Anmerkungen |
|---|---|---|
| Nr. 1 | Dem Teilnehmer zugewiesene öffentliche IP-Adresse | IPv4-Adresse; bei IPv6 das zugewiesene Präfix |
| Nr. 2 | Portnummern oder Portblöcke sowie gegebenenfalls weitere Verkehrsdaten zur eindeutigen Zuordnung | Gilt für CGNAT, NAT44 und NAT64 |
| Nr. 3 | Eindeutige Leitungskennung und zugewiesene Benutzerkennung | Anschluss-ID, IMSI/MSISDN, Vertragsnummer, Anmeldename |
| Nr. 4 | Datum und Uhrzeit des Beginns und des Endes des Auftrags, auf die Sekunde genau, mit Zeitzone | Gilt für die Zuweisung von IP-Adressen und Ports |
Ausdrücklich ausgeschlossen: Ziel-IP-Adressen, aufgerufene Dienste oder URLs, Datenvolumen, Inhalte, Standort- und Mobilfunkdaten sowie Daten über die Nutzung anderer Dienste.
Aufbewahrungsfrist: jeweils drei Monate. Dem Wortlaut zufolge beginnt die Frist am Ende der Aufgabe. Bei ständig aktiven Festnetzanschlüssen kann dies in der Praxis eine deutlich längere Speicherdauer bedeuten, weshalb Branchenverbände um Klarstellung gebeten haben.
Reicht die RADIUS-Abrechnung aus?
Für die meisten Felder trifft das zu. Die RADIUS-Abrechnung (oder die entsprechenden Diameter-/CDR-Verfahren in Mobilfunknetzen) ist die naheliegende Quelle:
| RADIUS-Attribut | § 177 Feld |
|---|---|
| Konto-Status-Typ (Start / Zwischenaktualisierung / Stopp) mit Ereignis-Zeitstempel | Beginn und Ende des Auftrags (Nr. 4) |
| Framed-IP-Adresse, Framed-IPv6-Präfix, Delegiertes IPv6-Präfix | Zugewiesene IP-Adresse oder IP-Präfix (Nr. 1) |
| Benutzername, Rufstellen-ID, 3GPP-IMSI, NAS-Port-ID / Leitungs-ID | Leitungs- und Benutzerkennung (Nr. 3) |
| Acct-Session-Id | Korrelationsschlüssel |
In Mobilfunknetzen erfüllen Diameter-Gy/Rf-Datensätze, PGW- oder SMF/CHF-Abrechnungsdatensätze oder die RADIUS-Abrechnung an der Gi/SGi-Schnittstelle (Sitzungsstart und -ende, zugewiesene IP-Adresse) denselben Zweck.
Hinter CGNAT reicht RADIUS nicht aus. Port-Blöcke und Port-Zuordnungen werden im NAT-Gateway erstellt, nicht im AAA-System. Anbieter müssen CGN-Protokollierung, wie beispielsweise Port-Block-Allocation-Protokolle (PBA), Syslog oder IPFIX-Exporte vom NAT-Gateway. Die Datensätze werden anschließend miteinander verknüpft: Die private IP-Adresse und der Zeitpunkt (RADIUS) sowie die öffentliche IP-Adresse, der Port-Block und der Zeitpunkt (CGN-Protokoll) identifizieren die Leitung. In der Begründung wird darauf hingewiesen, dass NAT-Systeme, die dies nicht leisten können, ersetzt werden müssen, was voraussichtlich den größten Kostenposten darstellen wird. Deterministisches NAT, mit festen Portblöcken pro Teilnehmer, reduziert das Protokollvolumen erheblich und vereinfacht die Suche.
Verpflichtungen der Anbieter Schritt für Schritt
1. Sammlung
- Definieren Sie die Datenquellen: Sitzungs- und Abrechnungsdatensätze sowie CGNAT-Protokolle.
- Stellen Sie sicher, dass alle vier Datenkategorien erfasst werden vollständig und auf die Sekunde genau, einschließlich bei Sitzungsübergängen wie erneuter Authentifizierung, Übergabe, IP-Änderungen und der Zuweisung neuer Portblöcke.
- Synchronisieren Sie die Uhrzeit (NTP) und geben Sie die Zeitzone bzw. UTC einheitlich an.
2. Der Großhandelsfall (§ 177 Abs. 2): MVNOs und Wiederverkäufer
Ein Anbieter, der nicht alle Daten selbst generiert – beispielsweise weil die IP-Zuweisung und das NAT beim Host-Mobilfunknetzbetreiber oder einem Aggregator erfolgen –, muss sicherstellen, dass die fehlenden Daten weiterhin gespeichert bleiben. Es gibt zwei Möglichkeiten:
- A vertragliche Aufbewahrungspflicht für den Großhandelspartner, einschließlich der Verpflichtung, Anfragen zu beantworten, oder
- A Datenfeed in den eigenen Speicher des Anbieters oder in einen ausgelagerten Speicher.
Auf Anfrage muss der Anbieter die BNetzA unverzüglich informieren Wer speichert die Daten?. Die Nichtbeachtung dieser Vorschrift stellt eine Ordnungswidrigkeit dar. In der Praxis muss die Zuordnung von IP-Adresse und Port zum Kunden des MVNO auf Seiten des MVNO weiterhin über die Kennung (IMSI/MSISDN) nachvollziehbar sein. Hintergrundinformationen finden Sie unter LI für reine eSIM-MVNOs und Verantwortlichkeiten von MVNO und MNO.
3. Lagerung und Schutz
- Bewerben technische und organisatorische Maßnahmen auf dem neuesten Stand der Technik vor unbefugtem Zugriff und unbefugter Nutzung.
- Die Daten aufbewahren technisch getrennt von allen anderen Endnutzerdaten getrennt: in einer eigenen Datenbank oder einem eigenen System, ohne Vermischung mit Abrechnungs- oder CRM-Daten.
- Bewahren Sie es so auf, dass das Der Teilnehmer kann unverzüglich identifiziert werden, wobei anhand der IP-Adresse, des Ports und des Zeitstempels die Leitung und der Nutzer ermittelt werden.
- Unwiderruflich löschen nach drei Monaten, mittels eines automatisierten Löschvorgangs und mit Nachweis der Löschung.
4. Strikte Zweckbindung
Die gespeicherten Daten können nur verwendet werden für:
- Anfragen zu Teilnehmerdaten auf der Grundlage einer IP-Adresse (§ 174 Abs. 1 Satz 3 TKG) auf der Grundlage der StPO, des BKAG, des BPolG oder des Landesrechts
- Teilnehmerdaten für europäische Anordnungen zur Erfassung und Aufbewahrung von Daten unter der Verordnung über elektronische Beweismittel
Jede andere Verwendung, wie beispielsweise zu Marketingzwecken, zur Bearbeitung von Missbrauchsfällen oder zur Erfüllung zivilrechtlicher Auskunftspflichten, ist nicht erlaubt aus diesem Datensatz. Wenn Sie solche Daten für betriebliche Zwecke benötigen, führen Sie einen separaten operativen Datensatz mit einer eigenen, kürzeren Aufbewahrungsfrist. Die aufbewahrten Daten können auch nicht als Verkehrsdaten gemäß § 100g StPO offengelegt werden.
5. Beantwortung von Anfragen
- Formale Prüfung des Antrags durch einen qualifizierten Mitarbeiter oder automatisch über die Schnittstelle.
- Vollständige Übermittlung ohne Verzögerung sowie die Wahrung der Vertraulichkeit gegenüber dem Abonnenten.
- ETSI-ESB für Anbieter mit 100.000 oder mehr Vertragspartnern (zusätzlich zum E-Mail-ESB), E-Mail-ESB nur für kleinere Anbieter.
- Protokollierung gemäß § 35 TKÜV, einschließlich der Rechtsgrundlage, auf deren Grundlage die Daten gespeichert wurden.
- Vergütung: 15 Euro für bis zu drei Identifikatoren (JVEG Nr. 201; derzeit 45 Euro für bis zu zehn Identifikatoren).
6. Aufsicht
- Einreichen Umsetzungsunterlagen (Systeme, Verfahren, Trennung, Löschung) der BNetzA unverzüglich nach Aufnahme des Dienstes mitzuteilen und Änderungen zu melden.
- Rechnen Sie mit regelmäßige Kontrollen. Der TKÜV und der TR TKÜV legen Systeme, Verfahren und technische Einrichtungen fest.
- Frist: spätestens sechs Monate nach Inkrafttreten des Gesetzes.
Konzept: Ein vorschriftsmäßiger Archivspeicher
- Stream RADIUS-/Diameter-Abrechnungsdaten und CGN-Protokolle werden in eine spezieller Speicher für die Aufbewahrung. Bewahren Sie die AAA-Datenbank nicht einfach drei Monate lang auf, da dies gegen die Trennungsvorschrift verstößt.
- Nur die Felder gemäß § 177 speichern (Datenminimierung). Operative Felder wie Volumes oder NAS-IP-Adressen sollten entfernt oder separat mit einer kürzeren Aufbewahrungsfrist geführt werden.
- Zwischenberichte aufzeichnen für längere Zeiträume, damit dauerhaft laufende Aufträge nachverfolgbar bleiben. Ob Teile eines laufenden Auftrags vorzeitig gelöscht werden dürfen, hängt vom endgültigen Wortlaut des Gesetzes ab.
- Automatisch löschen drei Monate nach Abschluss jedes Einsatzes, einschließlich Protokollierung.
- Eine Such-API bereitstellen für das Offenlegungsteam: (öffentliche IP-Adresse, Port, Zeitstempel, Zeitzone) → Zeilenkennung → Teilnehmerdaten.
- Mit ESB verbinden / E-Mail-ESB für eingehende Anfragen und Antworten.
- Dokumentieren Sie alles für die BNetzA.
So hilft Ihnen ICS: Ihr ausgewählter Aufbewahrungsort
ICS International Carrier Services hat mehr als 20 Jahre Erfahrung in der Telekommunikationsbranche, rechtmäßiges Abfangen und Einhaltung der Vorschriften und enthält mehrere Genehmigungen der BNetzA. Für Internetdienstanbieter und insbesondere für MVNOs kann ICS den Aufbewahrungsort als festgelegte Speichereinheit gemäß § 177 Abs. 2 die Stelle, die Sie der BNetzA benennen.
- Lückenanalyse Ihrer RADIUS-/Diameter-, Packet-Core- und CGNAT-Protokollierung gemäß § 177.
- Datenfeeds und Konnektoren von Ihren AAA-Systemen, PGW/UPF- und NAT-Gateways oder von Ihrem Host-Mobilfunknetzbetreiber.
- Ein separater, verschlüsselter Speicherort für aufbewahrte Daten die nur die Pflichtfelder enthält, mit automatischer Löschung und Löschnachweis.
- Auskunfts- und Offenlegungsdienst: IP-/Port-/zeitbasierte Teilnehmeridentifizierung, Beantwortung über ESB oder E-Mail-ESB, einschließlich JVEG-Abrechnung.
- BNetzA-Dokumentation sowie Unterstützung bei Audits.
- Abonnenten-Data-Warehouse: Schnelle, prüfungssichere Abonnentensuchen über Abrechnungs-, Bereitstellungs- und CRM-Systeme hinweg. Sehen Sie sich unsere Lösungen zur Datenaufbewahrung.
- In Kombination mit „Quick Freeze“ und „e-Evidence“ Prozesse, sodass alle Anfragetypen an einer Stelle bearbeitet werden.
Die Frist von sechs Monaten ist kurz, insbesondere wenn NAT-Gateways ausgetauscht werden müssen. Kontakt ICS um mit Ihrer Bereitschaftsprüfung zu beginnen.
Häufig gestellte Fragen
Was versteht man unter der Speicherung von IP-Adressen?
Unter der Speicherung von IP-Adressen versteht man die Verpflichtung von Internetdienstanbietern, zu speichern, welche öffentliche IP-Adresse – und gegebenenfalls welche Ports – wann welcher Verbindung zugewiesen wurde. Damit soll erreicht werden, dass der hinter einer IP-Adresse stehende Teilnehmer zu einem späteren Zeitpunkt identifiziert werden kann.
Wie lange müssen IP-Adressen in Deutschland gespeichert werden?
Gemäß dem Regierungsentwurf zu § 177 TKG beträgt die Frist drei Monate. Dem Wortlaut zufolge beginnt die Frist mit dem Ende des Einsatzes, was Branchenverbände im Hinblick auf lang andauernde Einsätze um Klärung gebeten haben.
Müssen MVNOs IP-Adressen speichern?
Ja, sofern sie den Internetzugang im Rahmen ihrer eigenen Kundenbeziehung bereitstellen. Wird die IP-Adresse im Host-Netzwerk zugewiesen, muss der MVNO durch einen Vertrag oder einen Datenfeed sicherstellen, dass die Daten gespeichert werden, und er muss der BNetzA den für die Speicherung Verantwortlichen nennen können.
Reicht die RADIUS-Abrechnung für die Speicherung von IP-Adressen aus?
Es umfasst die zugewiesene IP-Adresse, die Kennungen und die Zeitstempel. Hinter Carrier-Grade-NAT sind Portzuordnungen jedoch nur dem NAT-Gateway bekannt, sodass auch CGN-Protokollierung (beispielsweise Protokolle zur Portblockzuweisung) erforderlich ist.
Können gespeicherte IP-Daten zur Bearbeitung von Missbrauchsfällen oder Urheberrechtsansprüchen herangezogen werden?
Nein. Die gespeicherten Daten dürfen ausschließlich für Anfragen von Behörden nach Teilnehmerdaten sowie für e-Evidence-Anfragen von Teilnehmern verwendet werden. Für andere Zwecke ist ein separater Betriebsdatensatz mit eigener Rechtsgrundlage erforderlich.
Haftungsausschluss: Dieser Artikel enthält allgemeine Informationen auf der Grundlage des Entwurfs der deutschen Bundesregierung (BT-Drs. 21/6581) vom September 2026. Er stellt keine Rechtsberatung dar. Bestimmungen, Fristen und technische Details können sich im Laufe des parlamentarischen Verfahrens sowie in der TKÜV / TR TKÜV ändern.
Verwandte Artikel
- LI für reine eSIM-MVNOs: Besondere Herausforderungen und praktische Lösungen
- So gehen Sie mit LI um, wenn Ihr Kernnetzwerk ausgelagert oder gehostet wird
- Was ist e-Evidence? Ein vollständiger Leitfaden