
АНАЛИЗ ЗАШИФРОВАННОГО ТРАФИКА
DPI для правоохранительных органов: обеспечение возможности использования данных зашифрованного перехвата
Выявляйте приложения, устройства и виды деятельности в зашифрованных данных перехвата IP-трафика с помощью идентификации по TLS-отпечаткам, распознавания шаблонов трафика и корреляции данных в рабочей среде аналитика ICS LEMF.
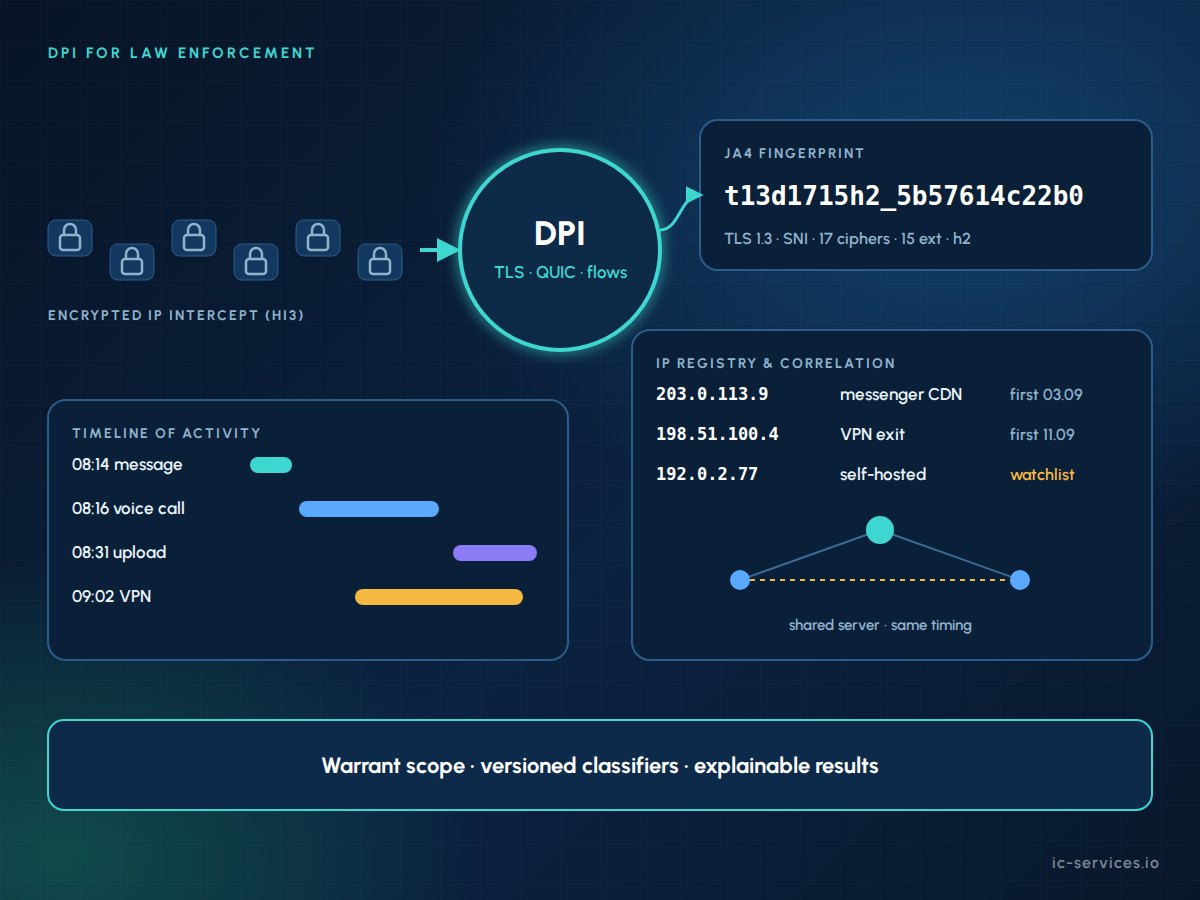
DPI для правоохранительных органов — это глубокий анализ пакетов законно перехваченного IP-трафика на территории мониторингового центра ведомства. Эта технология декодирует читаемую информацию и классифицирует зашифрованные данные с помощью идентификации TLS, распознавания шаблонов трафика и IP-корреляции. Она не нарушает сквозное шифрование.
Основные факты
- Две вакансии: декодировать читаемый трафик, а всё остальное классифицировать.
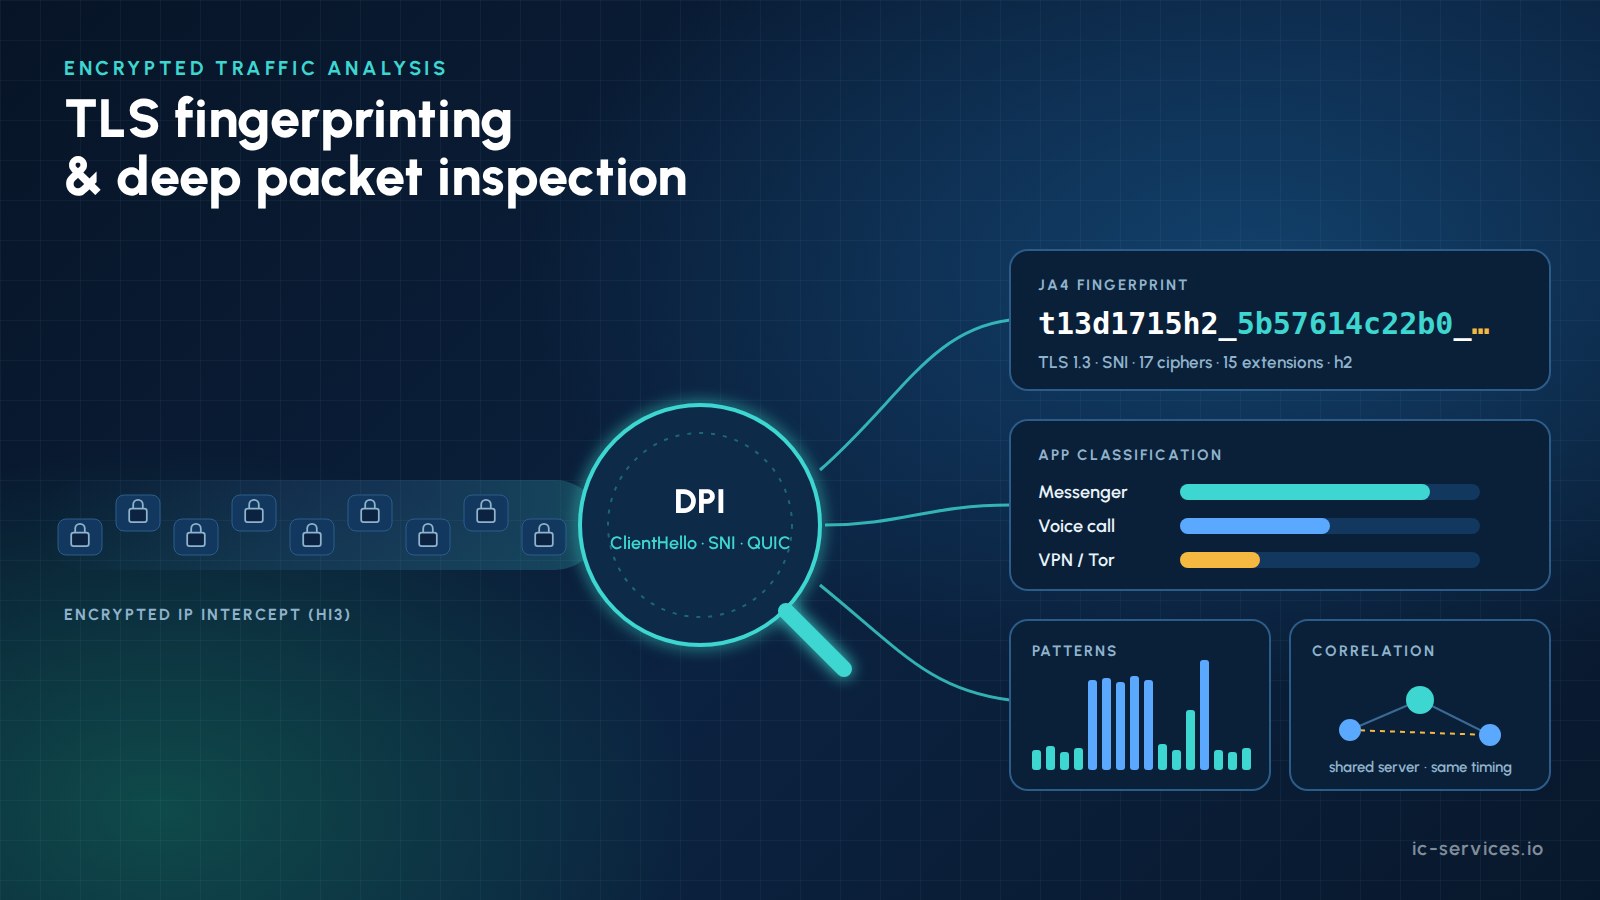
- Идентификация по отпечатку TLS: JA4 идентифицирует клиентское программное обеспечение на этапе установления соединения без расшифровки.
- Распознавание образов: Размер пакетов и временные интервалы позволяют определить сообщения, звонки и передачу файлов.
- Корреляция: Реестр IP-адресов позволяет отслеживать взаимосвязь между различными целями, устройствами и временными интервалами.
- Дисциплина доказательственного права: классификаторы с версионностью, известные показатели ошибок, соблюдение требований к области применения.
- Доступно в исполнении ICS LEMF для агентств.
Почему именно сейчас так важна DPI для правоохранительных органов?
Когда оператор передает интернет-трафик целевого объекта, практически весь этот трафик зашифрован. Протоколы HTTPS, QUIC, мессенджеры со сквозным шифрованием, VPN и DNS over HTTPS оставляют очень мало контента, который можно было бы расшифровать. Система мониторинга, отображающая лишь гигабайты данных в формате TLS, не дает следователям ничего, с чем можно было бы работать.
Анализ зашифрованного трафика меняет эту ситуацию. Даже без учета содержания трафик показывает, какое приложение использовалось, когда, насколько интенсивно и наряду с какими другими действиями. Аналитики рассчитывают на постоянно обновляемые классификаторы и хотят самостоятельно настраивать правила.
Что всё же можно увидеть при анализе зашифрованного трафика?
| Сигнал | Что это показывает | Ограничения |
|---|---|---|
| IP-адреса, порты, ASN | Серверная инфраструктура, облачные сервисы или CDN, конечные точки VPN | Общие адреса CDN обслуживают множество сервисов |
| DNS (незашифрованный) | Домены, запросы на которые выполнял целевой объект | Скрыто Министерством здравоохранения и Министерством транспорта |
| TLS SNI | Запрошенное имя сервера | Может быть скрыто или вводить в заблуждение |
| Версия TLS, алгоритмы шифрования, ALPN | Тип клиента и стек протоколов | Для интерпретации требуется снятие отпечатков пальцев |
| Сертификат сервера | Организация, домен, эмитент | Зашифровано по протоколу TLS 1.3 |
| Начальные пакеты QUIC | Имя сервера и параметры клиента | Последующие пакеты полностью зашифрованы |
| Размеры пакетов и временные параметры | Сообщение, звонок, видеозвонок или передача файлов | Требуются обученные модели |
| Объём и продолжительность потока | Интенсивность использования и суточные ритмы | Для интерпретации требуется контекст |
| Трафик STUN/TURN | Звонки в режиме реального времени и обмен мультимедиа по принципу «равный-равному» | Специфичные для приложения |
Чтобы узнать о влиянии зашифрованного DNS, прочтите Министерство здравоохранения, Министерство транспорта и законный перехват.
Идентификация по отпечаткам TLS: JA3 против JA4
Каждый TLS-клиент формирует свой пакет ClientHello по-своему. Метод «отпечатков» TLS сводит версию, наборы шифров, расширения и значения ALPN в короткую сопоставимую строку. Он позволяет идентифицировать приложения, браузеры, библиотеки и инструменты без расшифровки каких-либо данных.
| Метод | Подход | Практическое примечание |
|---|---|---|
| JA3 | Хеш MD5 полей ClientHello в порядке их отправки | Сбои при рандомизации браузерами порядка расширений |
| JA4 | Отсортированные значения с добавлением понятного префикса (транспорт, версия TLS, SNI, количество, ALPN) | Стабильна несмотря на рандомизацию; лицензия BSD с 3 пунктами |
| JA4S, JA4H, JA4X, JA4L, JA4SSH | Сервер, HTTP, сертификат, задержка и отпечатки SSH | Лицензия FoxIO 1.1; для коммерческих продуктов требуется OEM-лицензия |
JA4 широко используется в качестве преемника JA3. Поставщикам и покупателям следует ознакомиться с условиями лицензии перед использованием других методов JA4+ в коммерческом продукте. Отпечаток является надежным индикатором, но не доказательством подлинности, поскольку многие приложения используют общие библиотеки.
Как работает распознавание схем движения?
Даже когда названия контента и серверов скрыты, структура трафика остаётся видимой:
- Текстовые сообщения отображаются в виде коротких серий небольших пакетов, за которыми следуют подтверждения о приёме.
- Голосовые и видеозвонки создавать стабильные UDP-потоки с равномерным интервалом между ними, часто после обмена STUN/TURN.
- Передача файлов и мультимедиа отмечается постоянная загрузка или скачивание больших объемов данных.
- Keep-alive и push-уведомления следовать ритмам, характерным для конкретного приложения.
Классификаторы, обученные на данных о длине пакетов, интервалах между их поступлением и статистике пакетов, присваивают эти события соответствующие метки. Аналитик видит хронологию событий: например, сообщение в 08:14, за которым следует голосовой звонок в 08:16.
Регистрация IP-адресов и корреляция
Классификация превращается в разведывательную информацию после установления взаимосвязей. Система ICS LEMF ведёт реестр интеллектуальной собственности как по отдельным делам, так и в совокупности.
- Преобразование IP-адреса в название службы с ASN, обратным DNS, данными сертификата и геолокацией.
- Впервые замечено и в последний раз замечено для каждого удалённого адреса и отпечатка.
- Списки для наблюдения адресов, доменов и отпечатков, которые вызывают оповещения.
- Общие точки соприкосновения между целями, такими как один и тот же редкий сервер или конечная точка VPN.
- Временная корреляция деятельности, которая начинается и заканчивается одновременно на двух линиях.
- Проверка целостности цепи устройства когда на разных SIM-картах обнаруживаются одинаковые отпечатки пальцев.
- Связь с IRI с идентификаторами ячеек, координатами местоположения и номерами IMEI.
Публичные IP-адреса, содержащиеся в данных третьих сторон, могут привести к установлению личности абонента посредством запроса данных об абоненте, направленного провайдеру доступа в соответствии со статьёй 174 Закона о телекоммуникациях (TKG). Планируемые немецкие правила хранения IP-адресов (§ 177 TKG-E, BT-Drs. 21/6581, в настоящее время находятся на рассмотрении в парламенте) призваны способствовать этому. Узнайте больше о хранение данных и хранение IP-адресов.
Как работает система DPI для правоохранительных органов в платформе ICS LEMF
Каждый результат проходит по задокументированной цепочке от исходных пакетов до рабочего места аналитика.
1
Импорт
Поставки IP-пакетов HI3 (ETSI TS 102 232-3 для доступа в Интернет, -7 для мобильной связи) поступают вместе с соответствующими записями HI2.
2
Разделение на сессии
Пакеты группируются в потоки и сеансы, даже при смене IP-адресов.
3
Декодировать
Веб, электронная почта, передача файлов и VoIP становятся доступными продуктами.
4
Классифицировать
Остальной трафик классифицируется с помощью сигнатур DPI, отпечатков JA4 и поведенческих моделей.
5
Обогатить
Реестр IP добавляет контекст, связанный с услугами, геолокацией и IRI.
6
Соотносить
Деятельность взаимосвязана между целями, случаями и временем.
7
Визуализация и оповещение
Временные шкалы, карты и графики с возможностью детализации до исходных данных PCAP.
8
Документ
Вместе с каждым результатом сохраняются версии декодера и классификатора.
Каковы правовые и доказательственные ограничения?
DPI для правоохранительных органов действует в рамках строгих ограничений. ICS LEMF обеспечивает их соблюдение на техническом уровне везде, где это возможно.
- Анализ ограничивается сфера действия ордера а также полномочия аналитика.
- Каждый этап расследования осуществляется в соответствии с национальным уголовно-процессуальным законодательством и Директива (ЕС) 2016/680.
- Классификации: показатели. Показатели их погрешности должны быть известны, задокументированы и поддаваться объяснению в суде.
- Управление версиями обеспечивает сохранение исходного результата при повторном анализе данных с использованием более нового классификатора.
- Контент с ограниченным доступом может быть отмечено и заблокировано при условии одобрения администратором.
Возможности DPI в ICS LEMF
Все аналитические функции работают в рамках разрешенных аналитику показателей.
01
Декодирование протокола
Веб-сеансы, электронная почта (POP3, IMAP, SMTP), VoIP и передача файлов преобразуются в продукты с использованием технологий OCR и извлечения метаданных.
02
Классификация приложений
Постоянно обновляемые сигнатуры DPI показывают, какой сервис использовался, когда и какой объем данных был передан. Учреждения могут самостоятельно настраивать правила.
03
Идентификация по отпечаткам TLS
Отпечатки клиентов на основе JA4 позволяют идентифицировать приложения, браузеры и инструменты, а также содержат списки наблюдения за интересующими отпечатками.
04
Распознавание действий
Поведенческие модели различают сообщения, звонки и переадресации внутри зашифрованных приложений и размещают их на временной шкале дела.
05
Хронологии, карты и графики
Все события на одной временной шкале с точностью до секунды, местоположения на картах и взаимосвязи в графах объектов, а также оповещения о выходе за пределы геозоны.
06
Открытая аналитическая цепочка
Экспорт данных PCAP в Wireshark и API плагинов-декодеров позволяют вашей команде добавлять протоколы и использовать собственные инструменты.
Почему ICS
01
Аналитика со стороны поставщика
Мы осуществляем мониторинг трафика для операторов, поэтому знаем, как выглядят IP-передачи и где возникают сбои.
02
Стандарты и нормативные требования
Более 20 лет опыта в области законного прослушивания и многочисленные разрешения BNetzA на использование решений для прослушивания.
03
Пользовательские классификаторы
Наши разработчики создают декодеры, классификаторы и конвейеры обогащения данных в соответствии с вашими требованиями. Узнать больше
Часто задаваемые вопросы
Что такое DPI в контексте правоохранительной деятельности?
DPI для правоохранительных органов — это глубокий анализ пакетов IP-трафика, поступающего в ведомство в рамках законного перехвата. В центре мониторинга происходит декодирование протоколов, содержащих читаемую информацию, а также классификация зашифрованного трафика по приложениям, отпечаткам и типам активности. Результаты сопоставляются с идентификаторами IRI, местоположениями и другими целями, при этом каждый этап остается в рамках полномочий, предусмотренных ордером на перехват.
Что такое идентификация по TLS-отпечаткам?
Метод «отпечатков» TLS позволяет получить компактный идентификатор на основе параметров, которые клиент или сервер используют при установке соединения TLS, таких как версия, наборы шифров, расширения и значения ALPN. Он позволяет определить программное обеспечение, стоящее за соединением, например конкретный мессенджер, браузер или инструмент, без расшифровки трафика. Это является индикатором и должно использоваться в сочетании с другими сигналами.
В чём разница между JA3 и JA4?
JA3 хеширует поля ClientHello в том порядке, в котором они появляются. Поскольку браузеры рандомизируют порядок расширений, один и тот же браузер теперь генерирует множество различных хешей JA3. JA4 сортирует значения перед хешированием и добавляет читаемый префикс, благодаря чему отпечаток остается стабильным. JA4 публикуется по лицензии BSD с 3 пунктами, в то время как другие методы JA4+ используют лицензию FoxIO 1.1.
Может ли DPI расшифровать трафик WhatsApp или Signal?
Нет. DPI не нарушает сквозное шифрование. С его помощью можно установить, что данное приложение использовалось, когда, как долго и какой объем данных был передан. Распознавание характерных черт трафика часто позволяет отличить текстовое сообщение от голосового вызова. Для доступа к контенту требуются другие правовые инструменты, и это не входит в сферу действия DPI.
Является ли анализ зашифрованного трафика законным для спецслужб?
Это является законным, если на соответствующий трафик распространяется действующее постановление о прослушивании. Анализ должен осуществляться в соответствии с национальным уголовно-процессуальным законодательством и правилами защиты данных; в ЕС — в соответствии с Директивой (ЕС) 2016/680. Анализ должен оставаться в рамках, установленных постановлением. Результаты должны быть задокументированы и иметь версионный контроль, а конфиденциальные сообщения должны быть защищены.
Что такое реестр IP-адресов?
Реестр IP-адресов представляет собой базу данных удаленных IP-адресов, доменов и отпечатков, обнаруженных в перехваченном трафике, которая ведется как по отдельным делам, так и в совокупности по всем делам. В него добавляются данные о сервисах, ASN и геолокации, а также фиксируются даты первого и последнего обнаружения каждой записи. В системе ICS LEMF он служит основой для корреляции, формирования списков наблюдения и оповещений.
См. раздел «Анализ зашифрованного трафика» в ICS LEMF
Закажите демонстрацию и посмотрите, как работают технологии DPI, идентификация по TLS и корреляция на основе перехваченных IP-данных.