인터넷 서비스 제공업체(ISP)에 대한 합법적 감청 이는 DSL, 케이블, 광섬유, 고정 무선 또는 모바일 데이터를 통해 공중 인터넷 접속 서비스를 제공하는 모든 사업자에게 법적으로 부과된 의무입니다. 법원이 가입자의 통신 연결 감청을 명령할 경우, 사업자는 해당 가입자의 IP 트래픽 전체 사본과 관련 메타데이터를 법 집행 기관에 제공해야 합니다. 이 과정은 지체 없이, 안전하게, 그리고 가입자가 눈치채지 못하도록 이루어져야 합니다.
IP 접속 서비스 제공업체의 입장에서 볼 때, 합법적 감청은 생각만큼 간단하지 않습니다. 동적 IP 주소, 캐리어급 NAT, IPv6 접두사 위임, 도매 접속 모델, 10기가비트 또는 100기가비트 링크 등은 모두 올바른 트래픽을 누락 없이 완벽하게 포착하는 것을 더욱 어렵게 만듭니다. 이 가이드에서는 독일과 유럽 전역에서 사용되는 ETSI 표준에 중점을 두고, ISP가 무엇을 구현해야 하는지 설명합니다.
주요 내용
- 모든 공공 인터넷 접속 제공업체가 적용 대상에 포함됩니다. 독일의 경우, 법적 근거는 다음과 같습니다. § 170 TKG, 그리고 TKÜV 및 기술 지침 TR TKÜV. 규모가 매우 작은 네트워크의 경우 상설 시설을 유지할 의무가 면제될 수 있으나, 명령을 이행해야 할 의무는 여전히 남아 있습니다.
- The target is usually identified by 가입자 또는 회선 식별자 (user name, line ID, MAC address, installation address, IMSI/MSISDN). A fixed IP address can also be ordered, but for dynamic addressing the interception system must follow the IP address the target currently holds.
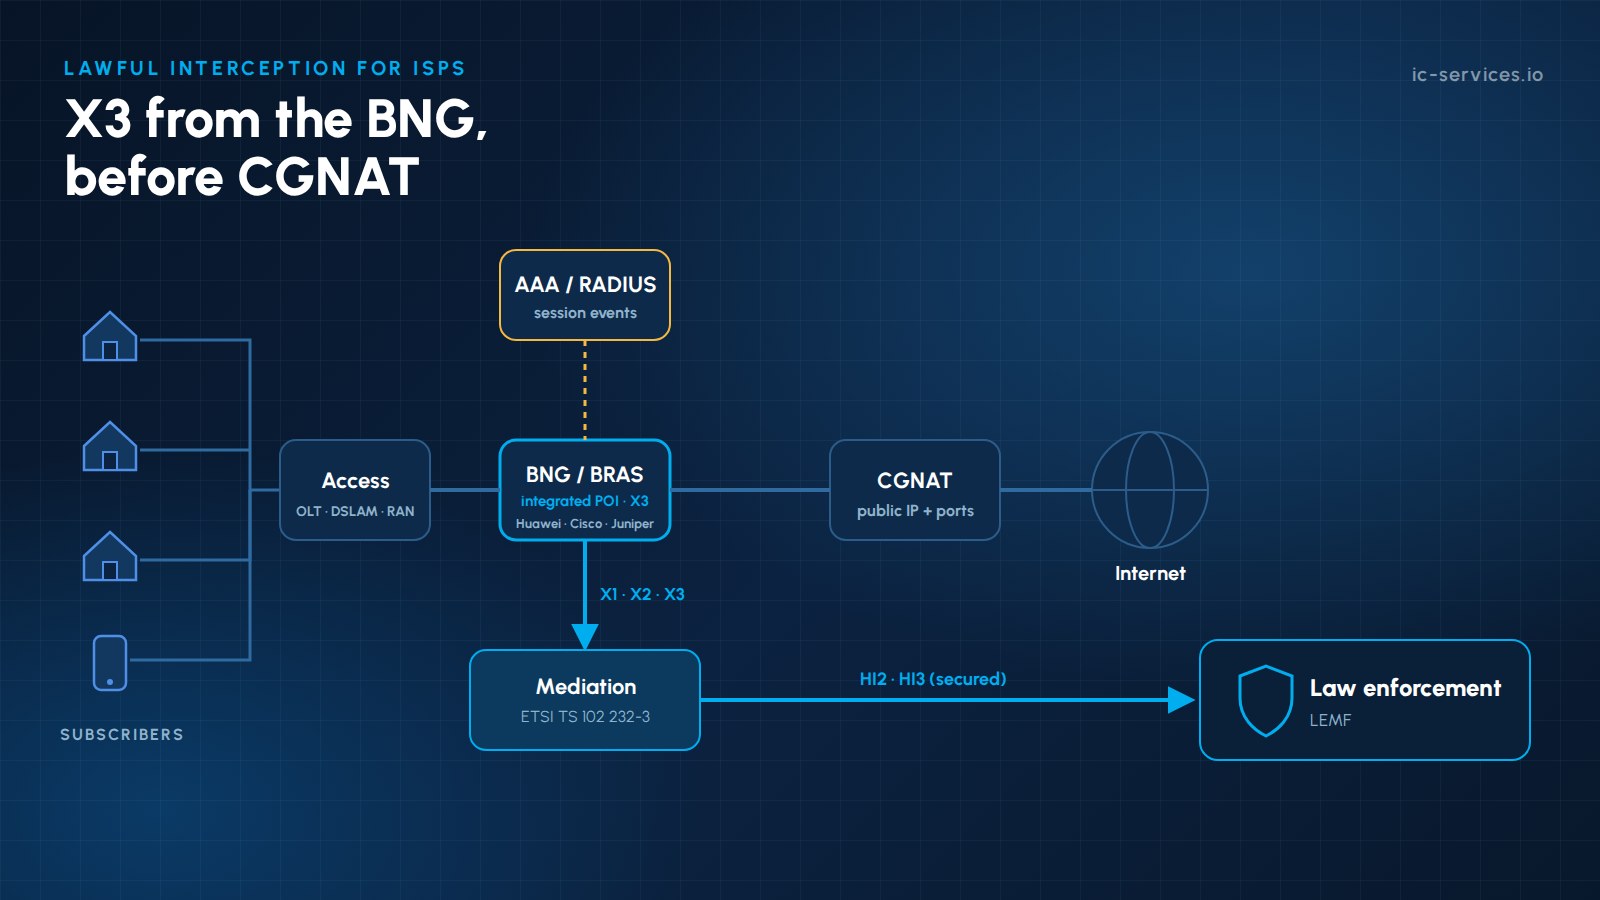
- 그리고 차단 지점 가입자의 트래픽을 여전히 식별할 수 있는 위치에 배치해야 하며, 이는 대개 CGNAT 이전, 즉 BNG 또는 패킷 게이트웨이 상에 또는 그 바로 옆에 위치함을 의미합니다.
- 이어 인계가 이루어집니다 ETSI TS 102 232-1 및 -3 (인터넷 접속) 또는 -7 (모바일), 다음을 사용하여 ETSI TS 103 221 (X1/X2/X3) or a vendor LI interface between the network elements, the ADMF and the mediation function.
- 질문에 답변하는 데에도 동일한 인프라가 사용됩니다. 가입자 및 트래픽 데이터 요청 (§ 174 TKG 및 트래픽 데이터 관련 조항), 그리고 이는 계획된 조치의 영향을 받게 될 것이며 급속 냉동 및 IP 주소 보존 규칙.
누가 인터넷 서비스 제공업체(ISP)를 대상으로 합법적 감청을 제공해야 하는가?
In Germany, § 170 TKG obliges anyone who operates a telecommunications system used for publicly available telecommunications services to keep interception facilities and organisational measures in place at their own cost. The duty to implement each order follows from § 100a(4) StPO and the corresponding provisions in other laws. Providers that do not operate their own facilities must use an operator that can implement orders on their behalf, and must notify the BNetzA. For internet access, this includes:
- 유선 인터넷 서비스 제공업체(DSL, 케이블, FTTH) 및 자체 고객 기반을 보유한 재판매업체(일반적으로 도매 파트너를 통해)
- 모바일 데이터 서비스를 제공하는 이동통신 사업자 및 완전 MVNO. 업무 분담에 대해서는 다음을 참조하십시오. MVNO 대 MNO: LI에 대한 책임은 누구에게 있는가?
- 일반인이 이용할 수 있는 고정형 무선, 위성 및 공용 Wi-Fi 서비스 제공업체
TKÜV는 다음 조건을 충족하는 시스템을 면제 대상으로 지정합니다. 동시 접속 사용자 10,000명 이하 상시 감청 시설을 갖추지 않도록 하고 있습니다. 하지만 이러한 통신 사업자들은 명령이 내려지면 이를 이행해야 하며, 대개 다음과 같은 임시적인 해결책을 통해 이를 수행합니다. 임시 LI 상자. For public Wi-Fi access without user identifiers the threshold is 100,000 users (§ 3(2) No. 6 TKÜV). The 10,000-user exemption does not apply to network nodes that switch public voice traffic abroad (§ 3(2) sentence 2 TKÜV). Providers above the threshold must have their facilities in place when they start operations, submit their technical documentation to the 연방통신청 (BNetzA) 그리고 다음에서 규정 준수 여부를 입증하고 BNetzA 승인 과정.
참조 아키텍처: ISP를 위한 합법적 통신 감청
| 구성 요소 | ISP 네트워크에서의 역할 | 표준 |
|---|---|---|
| ADMF / LIMS | 명령을 수신하고, 목표물을 관리하며, POI를 통제한다 | ETSI TS 103 221-1 (X1), or the router’s vendor tasking interface |
| IRI-POI | 대상 세션 감지: 로그인, IP 할당, 로그아웃 | AAA/RADIUS, DHCP, BNG 이벤트 |
| CC-POI | 대상 패킷을 복사합니다. | Integrated in the BNG/BRAS or router (vendor LI function, e.g. SNMPv3 tasking and a UDP/GRE mirror stream, or ETSI TS 103 221-2 X3 where supported); optical TAP only as fallback |
| 중재/전달 기능 | IRI 및 CC를 생성하고 전달합니다. | ETSI TS 103 221-2 (X2/X3), ETSI TS 102 232 |
| 지역 교육 당국(LEA)에 인계 | HI2 및 HI3의 안전한 배송 | ETSI TS 102 232-1 / -3 / -4 / -7, 국가 암호화 표준 |
각 부분이 어떻게 서로 연결되는지 알아보려면 다음을 참조하십시오. 중재 함수의 작동 원리 그리고 우리의 LI 미디에이션 플랫폼.
1단계: 대상을 확실하게 파악하기
An internet access order usually names a subscriber or a line; a fixed IP address can also be ordered. The interception system must therefore:
- 정렬된 식별자(고객 번호, 사용자 이름, 회선 ID, MSISDN/IMSI)를 다음 항목에 매핑합니다. 네트워크 식별자 BNG 또는 패킷 게이트웨이에서 사용됩니다.
- 보기 세션 이벤트 RADIUS 또는 Diameter 계정 정보(Acct-Start, Interim-Update, Acct-Stop), DHCP 및 BNG 로그에서.
- IP 변경 사항 추적 실시간으로: 강제 재연결, IPv4 임대 기간 변경, IPv6 접두사 할당 및 듀얼 스택 세션.
- 대상이 연결되면 캡처를 시작합니다. 대상이 오프라인 상태일 때 명령이 실행되었더라도 마찬가지입니다.
이러한 사건들은 각각 IRI 기록 (시작, 진행, 종료)는 HI2를 통해 제공됩니다. 배경 정보는 다음을 참조하십시오. IRI 대 CC.
2단계: 적절한 장소에서 적절한 트래픽 확보하기
- Native copy first: carrier-grade BNG/BRAS and routers can copy the target’s traffic themselves. Newer platforms support ETSI TS 103 221 (X1 tasking, X2/X3 delivery); many routers and BNGs still use a vendor LI interface, which the ADMF tasks and whose mirror stream the mediation function converts. Passive probes are only a fallback where this is not possible.
- CGNAT 이전: 여러 가입자가 하나의 공용 IP 주소를 공유하게 되면, 해당 가입자들의 트래픽을 더 이상 확실하게 구분할 수 없게 됩니다. 가입자 측에서 트래픽을 캡처하거나, NAT 매핑 정보(공용 IP 및 포트 블록)를 CC와 함께 전달해야 합니다.
- 대상자의 모든 트래픽: IPv4 및 IPv6, TCP, UDP 및 기타 프로토콜에 대해, 양방향으로, 해당 명령에서 범위를 명시적으로 제한하지 않는 한 필터링 없이 허용됩니다.
- 고속 주행 시 손실 없음: FTTH 가입자는 멀티 기가비트급의 순간 트래픽을 발생시킬 수 있습니다. X3 스트림, 중계 버퍼 및 타임스탬핑은 평균 속도가 아닌 피크 속도에 맞춰 용량을 설정해야 합니다.
- 자신이 설정한 암호화를 해제하세요: 제공업체가 액세스 네트워크에서 직접 암호화나 압축을 적용하는 경우, 전송되는 사본은 암호화되지 않은 상태여야 합니다. 사용자가 수행하는 종단 간 암호화는 그대로 유지됩니다.
- 정밀한 시간 동기화 (NTP 또는 PTP)를 POI, AAA 및 중개 계층 전반에 걸쳐 적용하여 IRI와 CC가 일치하도록 합니다.
3단계: 대행사에 안전하게 전달하기
인터넷 접속 서비스의 경우, 해당 기관으로의 이관이 다음과 같이 이루어집니다. ETSI TS 102 232-3, 에 있는 일반 프레임워크에 더해 ETSI TS 102 232-1. 레이어 2 서비스는 다음을 사용합니다. -4, and mobile packet data uses 3GPP TS 33.108 or TS 33.128, carried over ETSI TS 102 232-1 and -7. In Germany, the TR TKÜV specifies the national options, and the connection to the agencies is protected by approved cryptographic gateways. Delivery must be resilient: buffering during outages, retransmission and monitoring of every handover link.
도매, 비트스트림 및 호스팅 네트워크
많은 ISP는 전체 접속 체인을 직접 소유하고 있지 않습니다:
- ~와 함께 레이어 2 비트스트림 액세스, 리셀러는 대개 자체 BNG를 운영하며, 그곳에서 데이터를 가로챌 수 있습니다.
- ~와 함께 레이어 3 비트스트림 또는 화이트 라벨 모델의 경우, IP 할당 및 라우팅은 도매 파트너의 네트워크에서 이루어집니다. 책임 범위, 데이터 피드 및 감청 지원에 대해서는 도매 계약서에서 합의해야 합니다.
- ~와 함께 클라우드 호스팅 또는 아웃소싱된 코어, 데이터 수집 지점이 귀하가 관리하지 않는 데이터 센터에 위치할 수 있습니다. 가상 미러 포트를 통한 수동식 프로브는 실용적인 해결책이 될 수 있습니다. 참조: 코어를 외부 위탁 또는 호스팅 방식으로 운영하는 LI.
감청을 넘어: 정보 요청
이러한 시스템과 프로세스는 다음과 같은 다른 법적 의무를 이행하는 데에도 기여합니다:
- 가입자 정보 요청(TKG 제174조), 여기에는 특정 시점에 동적 IP 주소를 사용하는 가입자를 식별하는 것도 포함됩니다.
- Traffic data requests (today § 100g StPO with TKÜV Part 4) and, if the pending bill BT-Drs. 21/6581 is passed, the 급속 냉동 (Sicherungsanordnung under § 100g(7) StPO-E, with the provider duties in § 176 TKG-E).
- IP 주소 보존: if the bill is passed, § 177 TKG-E will require access providers to store IP address assignments (IP address, ports behind CGNAT, line and user ID) for three months.
- 전자 인터페이스: 계약 파트너가 10만 개 이상인 사업자는 (E-Mail-ESB 외에도) ETSI-ESB 절차를 제공해야 하며, 그보다 규모가 작은 사업자는 E-Mail-ESB만으로도 충분합니다.
ISP의 합법적 통신 감청에서 흔히 발생하는 함정
| 함정 | 결과 | 해결책 |
|---|---|---|
| CGNAT 뒤편의 점령 지점 | 다른 가입자의 트래픽이 포착되었거나, 대상 트래픽을 놓친 경우 | NAT 처리 전에 POI를 이동하거나, NAT 로그와 연계하여 분석하십시오. |
| IPv6는 포함되지 않음 | 불완전한 절편 | 위임된 접두사 및 듀얼 스택 세션 추적 |
| 중간 결산 없음 | IP 변경이 눈치채지 못한 채 이루어진다 | 중간 업데이트 및 BNG 이벤트 피드 활성화 |
| 규격 미달 포획 | 피크 시간대의 패킷 손실률 | 버스트 처리 용량 설정, 하드웨어 타임스탬프 추가 |
| 불분명한 도매 업무 책임 | 주문을 처리할 수 없습니다 | 계약상 책임한도(LI) 조항 및 데이터 피드 |
| 문서 미비 | BNetzA의 승인 지연 | TR TKÜV를 기반으로 한 체계적인 기술 개념 |
ICS가 ISP의 합법적 감청을 지원하는 방법
ICS International Carrier Services builds on more than 20 years of team experience in telecommunications, lawful interception and compliance and on BNetzA-accepted LI implementations. 당사는 초기 구상 단계부터 연중무휴 운영에 이르기까지 ISP를 지원합니다:
- LI 운영 관리 IP 감청, VoIP 감청, 가입자 데이터 요청(TKG 제174조) 및 트래픽 데이터 요청에 대해 풀서비스 모델로 제공됩니다. 참조: 관리형 LI 운영.
- 기술적 개념 및 BNetzA 승인: TR TKÜV에 기반한 문서, 시험 계획서 및 인수 검사 시 지원.
- 중재 및 인계: 우리의 LI 미디에이션 플랫폼 및 LIMS ETSI TS 102 232 스트림을 각 기관에 전달한다.
- LEMF 테스트 BNetzA 승인 전 및 승인 과정에서 HI2/HI3 배송 내역을 확인하려면 다음을 참조하십시오. ICS LEMF.
- Network element integration with BNG/BRAS and core routers via their vendor LI interfaces or ETSI TS 103 221 X1/X3, with passive probes or cloud mirroring only where direct integration is not possible.
- 임시 대책 TKÜV 기준치 미만의 소규모 사업자의 경우.
- 컨설팅 CGNAT 로깅, IPv6, 도매 계약 및 향후 시행될 IP 주소 보존 정책에 관하여.
저희 팀에 문의하기 귀사의 접속 네트워크에 대한 평가를 원하시거나, 당사의 서비스에 대해 더 자세히 알아보시려면 합법적 통신 감청 솔루션.
자주 묻는 질문
ISP에 대한 합법적 통신 감청은 소규모 통신 사업자에게도 의무적으로 적용되는가?
Yes. In Germany, systems with no more than 10,000 connected users do not have to keep permanent interception facilities, but they must still implement interception orders when they receive them, for example with a temporary solution. For public Wi-Fi access without user identifiers the threshold is 100,000 users (§ 3(2) No. 6 TKÜV); the 10,000-user exemption does not apply to network nodes that switch public voice traffic abroad (§ 3(2) sentence 2 TKÜV).
인터넷 접속 감청에는 어떤 ETSI 표준이 적용됩니까?
ETSI TS 102 232-3 defines the handover for internet access services, based on the generic ETSI TS 102 232-1. Mobile packet data uses 3GPP TS 33.108 or TS 33.128, carried over ETSI TS 102 232-1 and -7. Internal interfaces can follow ETSI TS 103 221 (X1/X2/X3); many routers still use vendor-specific LI interfaces.
CGNAT를 사용할 때 ISP는 트래픽을 어디에서 차단해야 할까요?
가급적이면 NAT 기능이 적용되기 전, 즉 각 가입자가 여전히 고유한 사설 주소나 세션을 가지고 있는 시점에 수행해야 합니다. 만약 이것이 불가능하다면, 제공업체는 캡처된 데이터를 CGNAT 로그(공용 IP, 포트 블록 및 시간)와 대조해야 합니다.
IP 주소가 변경되면 대상은 어떻게 식별되나요?
이 차단 시스템은 RADIUS 또는 Diameter 계정 정보, DHCP 및 BNG 로그에서 발생하는 세션 이벤트를 추적합니다. 이 시스템은 순서대로 정렬된 가입자 식별자를 현재 할당된 IP 주소 또는 접두사와 매핑하고, 캡처 필터를 자동으로 업데이트합니다.
인터넷 서비스 제공업체(ISP)가 합법적 감청 업무를 외주화할 수 있습니까?
네. 법적 의무는 제공자에게 있지만, 보안, 기밀 유지 및 BNetzA의 요건이 충족되는 한, 운영을 제공자를 대신하여 활동하는 전문 서비스 제공자에게 위임할 수 있습니다.
관련 기사
- 핵심 네트워크를 아웃소싱하거나 호스팅하는 경우 LI를 처리하는 방법
- LI 중재 플랫폼을 평가하는 방법: 공급업체에 물어봐야 할 7가지 질문
- 5G의 X1/X2/X3 인터페이스: 3GPP LI 아키텍처 설명
- 서비스로서의 LI 규정 준수: 실제로 어떤 SLA를 요구해야 할까요?