Intercepção legal por parte dos ISP é uma obrigação legal para todos os prestadores que oferecem acesso público à Internet, seja através de DSL, cabo, fibra, rede sem fios fixa ou dados móveis. Quando um tribunal ordena a interceção da ligação de um assinante, o prestador de serviços deve entregar à autoridade responsável pela aplicação da lei uma cópia completa do tráfego IP desse assinante, juntamente com os metadados relacionados. Deve fazê-lo sem demora, de forma segura e sem que o assinante se aperceba.
Para os fornecedores de acesso IP, a interceção legal parece mais simples do que realmente é. Os endereços IP dinâmicos, o NAT de nível de operadora, a delegação de prefixos IPv6, os modelos de acesso grossista e as ligações de 10 ou 100 Gigabits tornam mais difícil capturar o tráfego certo, de forma completa e sem perdas. Este guia explica o que os ISP precisam de implementar, com foco na Alemanha e nas normas ETSI utilizadas em toda a Europa.
Pontos-chave
- Todos os prestadores de acesso público à Internet estão abrangidos. Na Alemanha, a base jurídica é § 170 da Lei das Comunicações (TKG), juntamente com o TKÜV e a Diretiva Técnica TR TKÜV. As redes de muito pequena dimensão podem estar isentas da obrigação de dispor de instalações permanentes, mas têm, ainda assim, de cumprir as ordens.
- The target is usually identified by identificadores de assinante ou de linha (user name, line ID, MAC address, installation address, IMSI/MSISDN). A fixed IP address can also be ordered, but for dynamic addressing the interception system must follow the IP address the target currently holds.
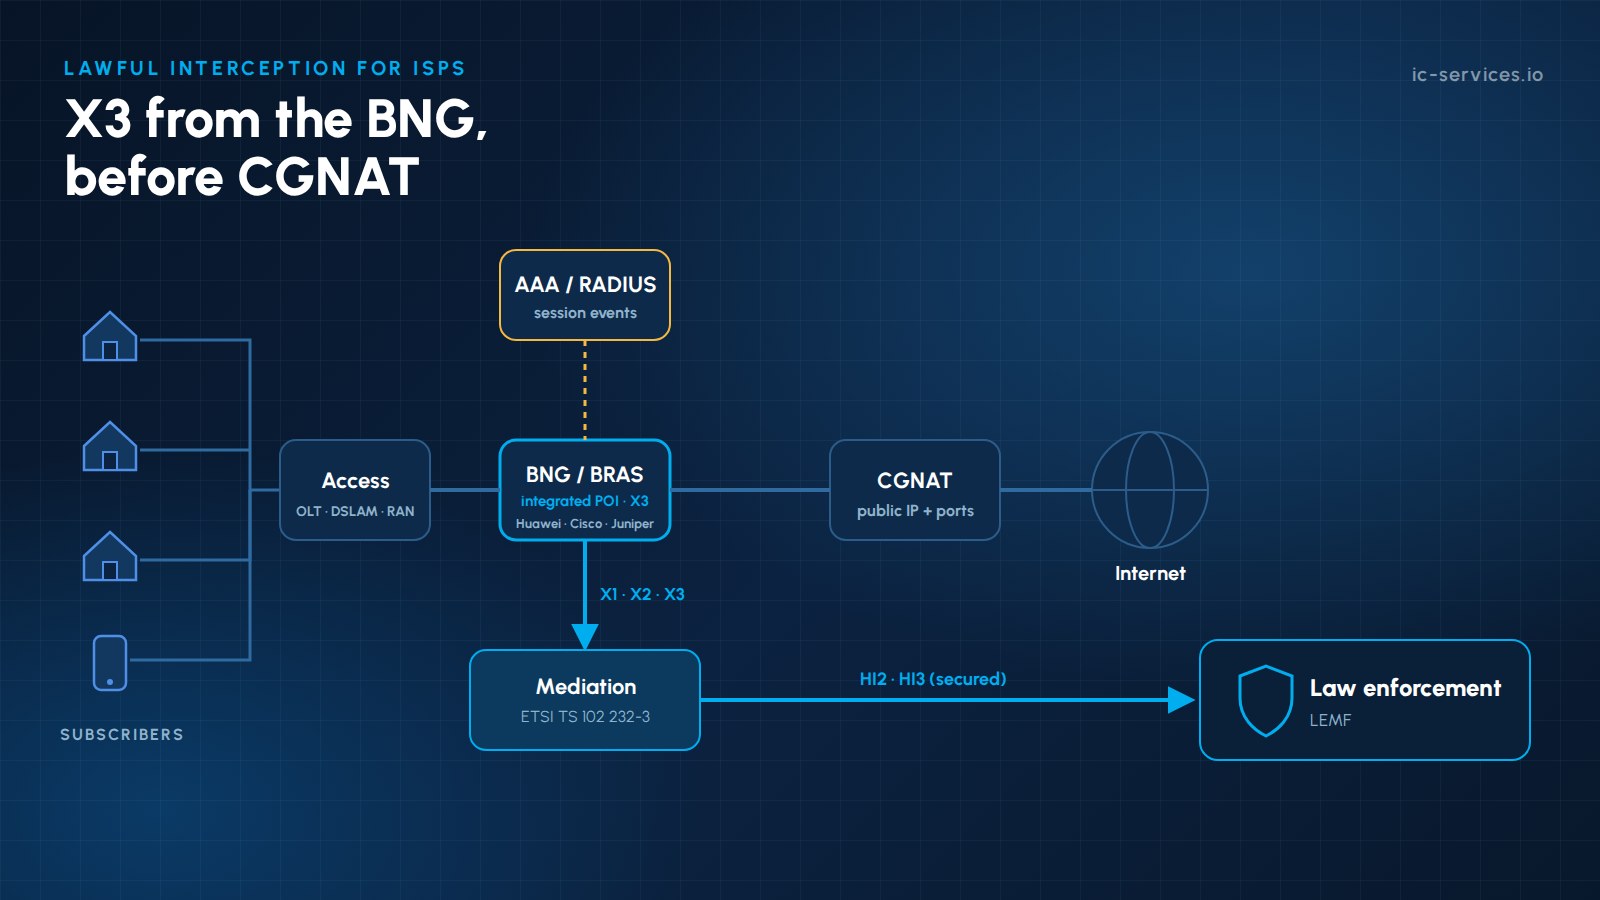
- O ponto de interceção deve estar localizado num ponto em que o tráfego do assinante ainda seja identificável, o que normalmente significa antes do CGNAT, no próprio BNG ou no gateway de pacotes, ou junto a estes.
- Segue-se a entrega ETSI TS 102 232-1 e -3 (acesso à Internet) ou -7 (telemóvel), com ETSI TS 103 221 (X1/X2/X3) or a vendor LI interface between the network elements, the ADMF and the mediation function.
- A mesma infraestrutura é utilizada para responder pedidos de dados relativos a assinantes e ao tráfego (§ 174 da TKG e as disposições relativas aos dados de tráfego), e será afetado pela medida prevista congelamento rápido e Retenção de endereços IP regras.
Quem deve assegurar a interceção legal para os prestadores de serviços de Internet?
In Germany, § 170 TKG obliges anyone who operates a telecommunications system used for publicly available telecommunications services to keep interception facilities and organisational measures in place at their own cost. The duty to implement each order follows from § 100a(4) StPO and the corresponding provisions in other laws. Providers that do not operate their own facilities must use an operator that can implement orders on their behalf, and must notify the BNetzA. For internet access, this includes:
- Operadores de Internet de linha fixa (DSL, cabo, FTTH), incluindo revendedores com a sua própria carteira de clientes (normalmente através do seu parceiro grossista)
- Operadoras de redes móveis e MVNOs completas que oferecem dados móveis. Para saber mais sobre a repartição de responsabilidades, consulte MVNO vs. MNO: quem é responsável pela LI?
- Operadores de serviços fixos sem fios, por satélite e de Wi-Fi público, nos casos em que o serviço está disponível ao público
A TKÜV isenta os sistemas com não mais de 10 000 utilizadores ligados de manter instalações de interceção permanentes. No entanto, estes prestadores continuam a ter de cumprir uma ordem quando esta lhes é transmitida, normalmente através de uma solução temporária, tal como um caixa LI temporária. For public Wi-Fi access without user identifiers the threshold is 100,000 users (§ 3(2) No. 6 TKÜV). The 10,000-user exemption does not apply to network nodes that switch public voice traffic abroad (§ 3(2) sentence 2 TKÜV). Providers above the threshold must have their facilities in place when they start operations, submit their technical documentation to the Agência Federal de Redes (BNetzA) e demonstrar a conformidade no Aprovação da BNetzA processo.
A Arquitetura de Referência: Intercepção Legal para Provedores de Serviços de Internet
| Componente | Função numa rede de ISP | Padrão |
|---|---|---|
| ADMF / LIMS | Recebe encomendas, gere metas e controla os pontos de interesse | ETSI TS 103 221-1 (X1), or the router’s vendor tasking interface |
| IRI-POI | Deteta sessões do alvo: início de sessão, atribuição de IP, fim de sessão | Eventos AAA/RADIUS, DHCP e BNG |
| CC-POI | Copia os pacotes do alvo | Integrated in the BNG/BRAS or router (vendor LI function, e.g. SNMPv3 tasking and a UDP/GRE mirror stream, or ETSI TS 103 221-2 X3 where supported); optical TAP only as fallback |
| Função de mediação/entrega | Elabora e entrega IRI e CC | ETSI TS 103 221-2 (X2/X3), ETSI TS 102 232 |
| Entrega à Autoridade Local de Educação (LEA) | Entrega garantida do HI2 e do HI3 | ETSI TS 102 232-1 / -3 / -4 / -7, criptografia nacional |
Para saber como as peças se encaixam, consulte como funciona uma função de mediação e o nosso Plataforma de mediação LI.
Passo 1: Identificar o alvo com precisão
An internet access order usually names a subscriber or a line; a fixed IP address can also be ordered. The interception system must therefore:
- Associar o identificador solicitado (número de cliente, nome de utilizador, ID de linha, MSISDN/IMSI) ao identificadores de rede utilizado no BNG ou no gateway de pacotes.
- Ver eventos da sessão dos registos de contabilidade RADIUS ou Diameter (Acct-Start, Interim-Update, Acct-Stop), DHCP e BNG.
- Acompanhar as alterações de IP em tempo real: reconexões forçadas, alterações de aluguer de IPv4, delegação de prefixos IPv6 e sessões dual-stack.
- Iniciar a captura quando o alvo se ligar, mesmo que a ordem tenha sido ativada enquanto o alvo estava offline.
Cada um destes acontecimentos torna-se um Registo IRI (início, continuação, fim) transmitido através do HI2. Para mais informações, consulte IRI vs CC.
Passo 2: Atrair o tráfego certo no local certo
- Native copy first: carrier-grade BNG/BRAS and routers can copy the target’s traffic themselves. Newer platforms support ETSI TS 103 221 (X1 tasking, X2/X3 delivery); many routers and BNGs still use a vendor LI interface, which the ADMF tasks and whose mirror stream the mediation function converts. Passive probes are only a fallback where this is not possible.
- Antes do CGNAT: quando vários assinantes partilham um único endereço IP público, já não é possível separar o tráfego de cada um de forma fiável. Efetue a captura do lado do assinante ou forneça o mapeamento NAT (endereço IP público e bloco de portas) juntamente com o CC.
- Todo o tráfego do alvo: IPv4 e IPv6, TCP, UDP e outros protocolos, em ambos os sentidos, sem filtragem, a menos que a ordem limite explicitamente o âmbito.
- Sem perdas a alta velocidade: Os assinantes de FTTH podem gerar picos de tráfego na ordem dos vários gigabits. As transmissões X3, os buffers de mediação e a marcação temporal devem ser dimensionados para as taxas de pico, e não para as médias.
- Remova a sua própria encriptação: se for o próprio fornecedor a aplicar encriptação ou compressão na rede de acesso, a cópia entregue deve estar desencriptada. A encriptação de ponta a ponta efetuada pelo utilizador permanece inalterada.
- Sincronização temporal precisa (NTP ou PTP) entre os POI, AAA e a mediação, para que o IRI e o CC coincidam.
Passo 3: Entregar de forma segura à agência
No que diz respeito aos serviços de acesso à Internet, segue-se a transferência para a agência ETSI TS 102 232-3, para além da estrutura genérica em ETSI TS 102 232-1. Os serviços de camada 2 utilizam -4, and mobile packet data uses 3GPP TS 33.108 or TS 33.128, carried over ETSI TS 102 232-1 and -7. In Germany, the TR TKÜV specifies the national options, and the connection to the agencies is protected by approved cryptographic gateways. Delivery must be resilient: buffering during outages, retransmission and monitoring of every handover link.
Venda por grosso, redes de fluxo de dados e redes alojadas
Muitos ISP não são proprietários de toda a cadeia de acesso:
- Com Acesso ao fluxo de bits da Camada 2, o revendedor costuma operar a sua própria rede BNG e pode efetuar a interceção nessa rede.
- Com Fluxo de bits de Camada 3 No caso dos modelos de marca branca, a atribuição de IP e o encaminhamento ocorrem na rede do parceiro grossista. As responsabilidades, os fluxos de dados e o apoio à interceção devem ser acordados no contrato grossista.
- Com núcleos alojados na nuvem ou externalizados, o ponto de interceção pode estar localizado num centro de dados que não controla. As sondas passivas, por exemplo, através de portas espelho virtuais, podem ser uma solução prática. Ver LI com um núcleo externalizado ou alojado.
Para além da interceção: pedidos de informação
Os mesmos sistemas e processos servem de base a outras obrigações legais:
- Pedidos de dados de assinantes (§ 174 da TKG), incluindo a identificação de um assinante por trás de um endereço IP dinâmico num determinado momento.
- Traffic data requests (today § 100g StPO with TKÜV Part 4) and, if the pending bill BT-Drs. 21/6581 is passed, the congelamento rápido (Sicherungsanordnung under § 100g(7) StPO-E, with the provider duties in § 176 TKG-E).
- Retenção de endereços IP: if the bill is passed, § 177 TKG-E will require access providers to store IP address assignments (IP address, ports behind CGNAT, line and user ID) for three months.
- Interfaces eletrónicas: os prestadores com 100 000 ou mais parceiros contratuais devem disponibilizar o procedimento ETSI-ESB (para além do E-Mail-ESB), enquanto os prestadores de menor dimensão podem recorrer ao E-Mail-ESB.
Armadilhas comuns na interceção legal para os ISP
| Armadilha | Consequência | Solução |
|---|---|---|
| Ponto de captura atrás do CGNAT | Tráfego de outros assinantes capturado ou tráfego-alvo não detetado | Mova o POI antes do NAT ou cruze os dados com os registos do NAT |
| IPv6 não abrangido | Interceção incompleta | Acompanhar prefixos delegados e sessões de pilha dupla |
| Sem contabilidade intercalar | As alterações de IP passam despercebidas | Ativar atualizações intercalares e feeds de eventos da BNG |
| Captura de peixes abaixo do tamanho mínimo | Taxas de perda de pacotes em picos de tráfego | Dimensionar para sequências de dados, adicionar marcação temporal por hardware |
| Responsabilidades pouco claras no comércio grossista | As ordens não podem ser executadas | Cláusulas contratuais relativas à responsabilidade civil (LI) e fluxos de dados |
| Documentação incompleta | Atraso na aprovação pela BNetzA | Conceito técnico estruturado com base na norma TR TKÜV |
Como o ICS apoia a interceção legal para os ISP
ICS International Carrier Services builds on more than 20 years of team experience in telecommunications, lawful interception and compliance and on BNetzA-accepted LI implementations. Apoiamos os ISP desde a fase inicial de conceção até à operação 24 horas por dia, 7 dias por semana:
- Operações de LI geridas para a interceção de IP, a interceção de VoIP, os pedidos de dados de assinantes (§ 174 da TKG) e os pedidos de dados de tráfego, no âmbito de um modelo de serviço completo. Ver Operações de LI geridas.
- Conceito técnico e aprovação pela BNetzA: documentação baseada na TR TKÜV, planos de ensaio e apoio durante a aceitação.
- Mediação e transferência de responsabilidades: o nosso Plataforma de mediação LI e LIMS enviar fluxos ETSI TS 102 232 às agências.
- Teste LEMF para verificar a entrega do seu HI2/HI3 antes e durante a aceitação pela BNetzA. Consulte ICS LEMF.
- Network element integration with BNG/BRAS and core routers via their vendor LI interfaces or ETSI TS 103 221 X1/X3, with passive probes or cloud mirroring only where direct integration is not possible.
- Soluções temporárias para pequenos prestadores de serviços que se situem abaixo do limiar da TKÜV.
- Consultoria sobre o registo CGNAT, o IPv6, os contratos grossistas e a futura retenção de endereços IP.
Contacte a nossa equipa para uma avaliação da sua rede de acesso, ou saiba mais sobre os nossos Soluções de interceção legal.
Perguntas mais frequentes
A interceção legal por parte dos ISP é também obrigatória para os pequenos prestadores de serviços?
Yes. In Germany, systems with no more than 10,000 connected users do not have to keep permanent interception facilities, but they must still implement interception orders when they receive them, for example with a temporary solution. For public Wi-Fi access without user identifiers the threshold is 100,000 users (§ 3(2) No. 6 TKÜV); the 10,000-user exemption does not apply to network nodes that switch public voice traffic abroad (§ 3(2) sentence 2 TKÜV).
Qual é a norma do ETSI aplicável à interceção do acesso à Internet?
ETSI TS 102 232-3 defines the handover for internet access services, based on the generic ETSI TS 102 232-1. Mobile packet data uses 3GPP TS 33.108 or TS 33.128, carried over ETSI TS 102 232-1 and -7. Internal interfaces can follow ETSI TS 103 221 (X1/X2/X3); many routers still use vendor-specific LI interfaces.
Onde deve um ISP interceptar o tráfego quando se utiliza o CGNAT?
Idealmente, antes da função NAT, em que cada assinante ainda possui um endereço privado único ou uma sessão. Se tal não for possível, o fornecedor deve correlacionar a captura com os registos do CGNAT (IP público, bloco de portas e hora).
Como é que se identifica um alvo se o endereço IP mudar?
O sistema de interceção acompanha os eventos de sessão provenientes da contabilidade RADIUS ou Diameter, do DHCP e dos registos do BNG. Este sistema associa o identificador ordenado do assinante ao endereço IP ou prefixo atualmente atribuído e atualiza automaticamente os filtros de captura.
Um ISP pode subcontratar a interceção legal?
Sim. A obrigação legal recai sobre o prestador, mas a exploração pode ser delegada a um prestador de serviços especializado que atue em seu nome, desde que sejam cumpridos os requisitos de segurança, confidencialidade e da BNetzA.
Artigos relacionados
- Como gerir o LI quando a sua rede principal é subcontratada ou alojada
- Como avaliar uma plataforma de mediação de LI: 7 perguntas a fazer a um fornecedor
- Interfaces X1/X2/X3 em 5G: a arquitetura 3GPP LI explicada
- Conformidade LI como um serviço: Que SLAs devem ser exigidos?