Interception légale par les FAI Il s’agit d’une obligation légale pour tout fournisseur proposant un accès public à Internet, que ce soit par ADSL, câble, fibre optique, réseau sans fil fixe ou données mobiles. Lorsqu'un tribunal ordonne l'interception de la connexion d'un abonné, le fournisseur d'accès doit transmettre aux forces de l'ordre une copie complète du trafic IP de cet abonné, ainsi que les métadonnées associées. Il doit le faire sans délai, en toute sécurité et à l'insu de l'abonné.
Pour les fournisseurs d’accès IP, l’interception légale semble plus simple qu’elle ne l’est en réalité. Les adresses IP dynamiques, le NAT de niveau opérateur, la délégation de préfixes IPv6, les modèles d'accès en gros et les liaisons de 10 ou 100 gigabits compliquent tous la capture du trafic concerné, de manière exhaustive et sans perte. Ce guide explique ce que les FAI doivent mettre en œuvre, en mettant l'accent sur l'Allemagne et les normes ETSI utilisées dans toute l'Europe.
Points clés à retenir
- Tous les fournisseurs d'accès public à Internet sont concernés. En Allemagne, la base juridique est la suivante : § 170 de la loi sur les télécommunications (TKG), ainsi que le TKÜV et la directive technique TR TKÜV. Les très petits réseaux peuvent être dispensés de disposer d'installations permanentes, mais doivent néanmoins se conformer aux décisions.
- The target is usually identified by identifiants d'abonné ou de ligne (user name, line ID, MAC address, installation address, IMSI/MSISDN). A fixed IP address can also be ordered, but for dynamic addressing the interception system must follow the IP address the target currently holds.
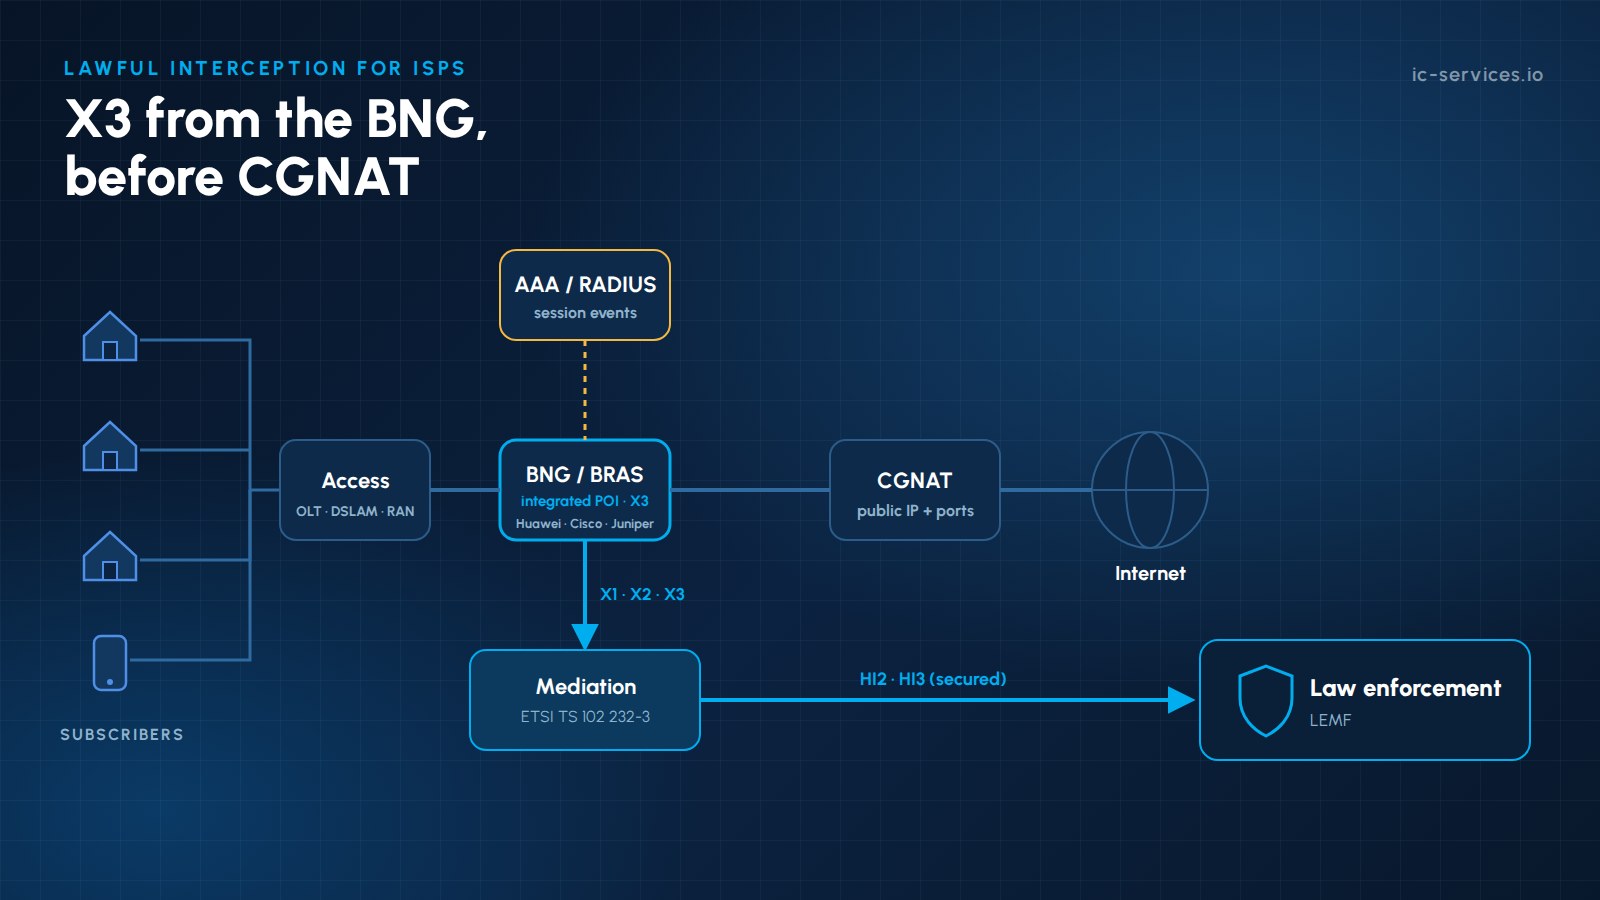
- Le point d'interception doit être situé à un endroit où le trafic de l'abonné est encore identifiable, ce qui signifie généralement avant le CGNAT, sur le BNG ou la passerelle de paquets, ou à proximité de ceux-ci.
- La passation de pouvoir a lieu ensuite ETSI TS 102 232-1 et -3 (accès à Internet) ou -7 (mobile), avec ETSI TS 103 221 (X1/X2/X3) or a vendor LI interface between the network elements, the ADMF and the mediation function.
- C'est cette même infrastructure qui est utilisée pour répondre à demandes relatives aux données sur les abonnés et au trafic (§ 174 de la loi sur les télécommunications (TKG) et les dispositions relatives aux données de trafic), et elle sera affectée par le projet de congélation rapide et Conservation des adresses IP règles.
Qui doit mettre en place des mesures d'interception légale pour les FAI ?
In Germany, § 170 TKG obliges anyone who operates a telecommunications system used for publicly available telecommunications services to keep interception facilities and organisational measures in place at their own cost. The duty to implement each order follows from § 100a(4) StPO and the corresponding provisions in other laws. Providers that do not operate their own facilities must use an operator that can implement orders on their behalf, and must notify the BNetzA. For internet access, this includes:
- Fournisseurs d'accès Internet fixe (ADSL, câble, FTTH), y compris les revendeurs disposant de leur propre relation client (généralement par l'intermédiaire de leur partenaire de gros)
- Opérateurs de réseaux mobiles et MVNO à part entière proposant des services de données mobiles. Pour la répartition des responsabilités, voir MVNO ou MNO : qui est responsable de la LI ?
- Fournisseurs de services sans fil fixes, par satellite et Wi-Fi public, lorsque le service est accessible au grand public
Le TKÜV exempte les systèmes dotés de pas plus de 10 000 utilisateurs connectés de disposer d'installations d'interception permanentes. Toutefois, ces fournisseurs sont toujours tenus d'exécuter une ordonnance lorsqu'elle leur est transmise, généralement au moyen d'une solution temporaire telle qu'un boîte LI temporaire. For public Wi-Fi access without user identifiers the threshold is 100,000 users (§ 3(2) No. 6 TKÜV). The 10,000-user exemption does not apply to network nodes that switch public voice traffic abroad (§ 3(2) sentence 2 TKÜV). Providers above the threshold must have their facilities in place when they start operations, submit their technical documentation to the Agence fédérale des réseaux (BNetzA) et démontrer la conformité dans le cadre de la Agrément de la BNetzA processus.
L'architecture de référence : l'interception légale pour les FAI
| Composant | Rôle au sein d'un réseau de FAI | Standard |
|---|---|---|
| ADMF / LIMS | Reçoit les commandes, gère les objectifs, contrôle les points d'intérêt | ETSI TS 103 221-1 (X1), or the router’s vendor tasking interface |
| IRI-POI | Détecte les sessions cibles : connexion, attribution d'adresse IP, déconnexion | Événements AAA/RADIUS, DHCP, BNG |
| CC-POI | Copie les paquets de la cible | Integrated in the BNG/BRAS or router (vendor LI function, e.g. SNMPv3 tasking and a UDP/GRE mirror stream, or ETSI TS 103 221-2 X3 where supported); optical TAP only as fallback |
| Fonction de médiation / de transmission | Crée et fournit des fichiers IRI et CC | ETSI TS 103 221-2 (X2/X3), ETSI TS 102 232 |
| Transfert à l'autorité locale chargée de l'éducation (LEA) | Livraison sécurisée des modèles HI2 et HI3 | ETSI TS 102 232-1 / -3 / -4 / -7, cryptographie nationale |
Pour comprendre comment les différents éléments s'articulent entre eux, consultez le fonctionnement d'une fonction de médiation et notre Plate-forme de médiation LI.
Étape 1 : Identifier la cible avec précision
An internet access order usually names a subscriber or a line; a fixed IP address can also be ordered. The interception system must therefore:
- Mettez en correspondance l'identifiant commandé (numéro de client, nom d'utilisateur, identifiant de ligne, MSISDN/IMSI) avec le identifiants de réseau utilisé au niveau du BNG ou de la passerelle de paquets.
- Regarder événements de session provenant des journaux de comptabilité RADIUS ou Diameter (Acct-Start, Interim-Update, Acct-Stop), DHCP et BNG.
- Suivre les changements d'adresse IP en temps réel : reconnexions forcées, modifications des baux IPv4, délégation de préfixes IPv6 et sessions en double pile.
- Lancer la capture dès que la cible se connecte, même si la commande a été activée alors que la cible était hors ligne.
Chacun de ces événements devient un Enregistrement IRI (début, suite, fin) diffusé via HI2. Pour plus d'informations, voir IRI contre CC.
Étape 2 : Capter le bon trafic au bon endroit
- Native copy first: carrier-grade BNG/BRAS and routers can copy the target’s traffic themselves. Newer platforms support ETSI TS 103 221 (X1 tasking, X2/X3 delivery); many routers and BNGs still use a vendor LI interface, which the ADMF tasks and whose mirror stream the mediation function converts. Passive probes are only a fallback where this is not possible.
- Avant CGNAT: dès lors que plusieurs abonnés partagent une même adresse IP publique, il n'est plus possible de distinguer leur trafic de manière fiable. Il convient donc soit d'effectuer la capture côté abonné, soit de transmettre les informations de mappage NAT (adresse IP publique et plage de ports) avec le CC.
- Tout le trafic de la cible: IPv4 et IPv6, TCP, UDP et autres protocoles, dans les deux sens, sans filtrage, sauf si la commande limite explicitement la portée.
- Aucune perte à grande vitesse: Les abonnés FTTH peuvent générer des pics de débit de plusieurs gigabits. Les flux X3, les tampons de médiation et l'horodatage doivent être dimensionnés en fonction des débits de pointe, et non des moyennes.
- Supprimer votre propre chiffrement: si le fournisseur applique lui-même un chiffrement ou une compression sur le réseau d'accès, la copie transmise doit être non chiffrée. Le chiffrement de bout en bout mis en place par l'utilisateur n'est pas affecté.
- Synchronisation précise de l'heure (NTP ou PTP) entre les POI, l'AAA et la médiation, afin que l'IRI et le CC coïncident.
Étape 3 : Transmettre les documents en toute sécurité à l'agence
En ce qui concerne les services d'accès à Internet, le transfert de compétences à l'agence se déroule comme suit : ETSI TS 102 232-3, en plus du cadre générique présenté dans ETSI TS 102 232-1. Les services de couche 2 utilisent -4, and mobile packet data uses 3GPP TS 33.108 or TS 33.128, carried over ETSI TS 102 232-1 and -7. In Germany, the TR TKÜV specifies the national options, and the connection to the agencies is protected by approved cryptographic gateways. Delivery must be resilient: buffering during outages, retransmission and monitoring of every handover link.
Vente en gros, flux binaire et réseaux hébergés
De nombreux FAI ne possèdent pas l'intégralité de la chaîne d'accès :
- Avec Accès au flux binaire de couche 2, le revendeur exploite généralement son propre BNG et peut y intercepter les communications.
- Avec Flux binaire de couche 3 Dans le cas des modèles en marque blanche, l'attribution des adresses IP et le routage s'effectuent au sein du réseau du partenaire de gros. Les responsabilités, les flux de données et la prise en charge de l'interception doivent être définis dans le contrat de gros.
- Avec cœurs hébergés dans le cloud ou externalisés, le point d'interception peut se trouver dans un centre de données que vous ne contrôlez pas. Les sondes passives, par exemple via des ports miroirs virtuels, peuvent constituer une solution pratique. Voir LI avec un cœur externalisé ou hébergé.
Au-delà de l'interception : demandes d'informations
Ces mêmes systèmes et processus permettent également de respecter d'autres obligations légales :
- Demandes de données relatives aux abonnés (article 174 de la loi TKG), y compris l'identification d'un abonné derrière une adresse IP dynamique à un moment donné.
- Traffic data requests (today § 100g StPO with TKÜV Part 4) and, if the pending bill BT-Drs. 21/6581 is passed, the congélation rapide (Sicherungsanordnung under § 100g(7) StPO-E, with the provider duties in § 176 TKG-E).
- Conservation des adresses IP: if the bill is passed, § 177 TKG-E will require access providers to store IP address assignments (IP address, ports behind CGNAT, line and user ID) for three months.
- Interfaces électroniques: les prestataires comptant au moins 100 000 partenaires contractuels doivent mettre en œuvre la procédure ETSI-ESB (en plus de l'E-Mail-ESB), tandis que les prestataires de plus petite taille peuvent se contenter de l'E-Mail-ESB.
Pièges courants liés à l'interception légale pour les FAI
| Piège | Conséquence | Remède |
|---|---|---|
| Point de capture derrière le CGNAT | Trafic d'autres abonnés capturé, ou trafic cible manqué | Déplacez le POI avant le NAT, ou établissez une corrélation avec les journaux NAT |
| IPv6 non pris en charge | Interception incomplète | Suivi des préfixes délégués et des sessions double pile |
| Pas de comptabilité intermédiaire | Les changements d'adresse IP passent inaperçus | Activer les mises à jour intermédiaires et les flux d'événements BNG |
| Capture de poissons trop petits | Taux de perte de paquets aux heures de pointe | Dimensionnement pour les rafales, ajout d'un horodatage matériel |
| Responsabilités floues au niveau de la vente en gros | Les commandes ne peuvent pas être exécutées | Clauses contractuelles relatives à la responsabilité civile et flux de données |
| Documentation incomplète | Retard dans l'agrément de la BNetzA | Concept technique structuré basé sur la norme TR TKÜV |
Comment ICS facilite l'interception légale pour les FAI
ICS International Carrier Services builds on more than 20 years of team experience in telecommunications, lawful interception and compliance and on BNetzA-accepted LI implementations. Nous accompagnons les FAI depuis la phase de conception initiale jusqu'à l'exploitation 24 h/24 et 7 j/7 :
- Gestion des opérations LI pour l'interception de trafic IP, l'interception de trafic VoIP, les demandes de données relatives aux abonnés (article 174 de la loi TKG) et les demandes de données de trafic, dans le cadre d'un modèle de service complet. Voir Gestion des opérations LI.
- Concept technique et agrément de la BNetzA: documentation conforme au TR TKÜV, plans d'essai et assistance lors de la réception.
- Médiation et passation de pouvoirs: notre Plate-forme de médiation LI et LIMS transmettre les flux ETSI TS 102 232 aux agences.
- Test LEMF pour vérifier la livraison de votre HI2/HI3 avant et pendant la réception par la BNetzA. Voir ICS LEMF.
- Network element integration with BNG/BRAS and core routers via their vendor LI interfaces or ETSI TS 103 221 X1/X3, with passive probes or cloud mirroring only where direct integration is not possible.
- Solutions provisoires pour les petits opérateurs dont le chiffre d'affaires est inférieur au seuil fixé par le TKÜV.
- Conseil sur la journalisation CGNAT, l'IPv6, les contrats de gros et la future conservation des adresses IP.
Contactez notre équipe pour une évaluation de votre réseau d'accès, ou pour en savoir plus sur nos Solutions d'interception légale.
Questions fréquemment posées
L'interception légale imposée aux FAI s'applique-t-elle également aux petits fournisseurs d'accès ?
Yes. In Germany, systems with no more than 10,000 connected users do not have to keep permanent interception facilities, but they must still implement interception orders when they receive them, for example with a temporary solution. For public Wi-Fi access without user identifiers the threshold is 100,000 users (§ 3(2) No. 6 TKÜV); the 10,000-user exemption does not apply to network nodes that switch public voice traffic abroad (§ 3(2) sentence 2 TKÜV).
Quelle norme ETSI s'applique à l'interception de l'accès à Internet ?
ETSI TS 102 232-3 defines the handover for internet access services, based on the generic ETSI TS 102 232-1. Mobile packet data uses 3GPP TS 33.108 or TS 33.128, carried over ETSI TS 102 232-1 and -7. Internal interfaces can follow ETSI TS 103 221 (X1/X2/X3); many routers still use vendor-specific LI interfaces.
À quel niveau un FAI doit-il intercepter le trafic lorsqu'il utilise la technologie CGNAT ?
Idéalement, avant la fonction NAT, là où chaque abonné dispose encore d'une adresse privée unique ou d'une session unique. Si cela n'est pas possible, le fournisseur doit recouper les données capturées avec les journaux CGNAT (adresse IP publique, plage de ports et heure).
Comment identifier une cible si l'adresse IP change ?
Le système d'interception suit les événements de session issus de la comptabilité RADIUS ou Diameter, du DHCP et des journaux BNG. Il associe l'identifiant d'abonné ordonné à l'adresse IP ou au préfixe actuellement attribué et met automatiquement à jour les filtres de capture.
Un fournisseur d'accès à Internet peut-il externaliser l'interception légale ?
Oui. L'obligation légale incombe au fournisseur, mais l'exploitation peut être confiée à un prestataire de services spécialisé agissant pour son compte, à condition que les exigences en matière de sécurité, de confidentialité et celles de la BNetzA soient respectées.
Articles connexes
- Comment gérer la responsabilité civile (LI) lorsque votre réseau central est externalisé ou hébergé
- Comment évaluer une plateforme de médiation en assurance de responsabilité civile : 7 questions à poser à un fournisseur
- Interfaces X1/X2/X3 dans la 5G : l'architecture 3GPP LI expliquée
- LI Compliance as a Service : Quels accords de niveau de service devez-vous réellement exiger ?