

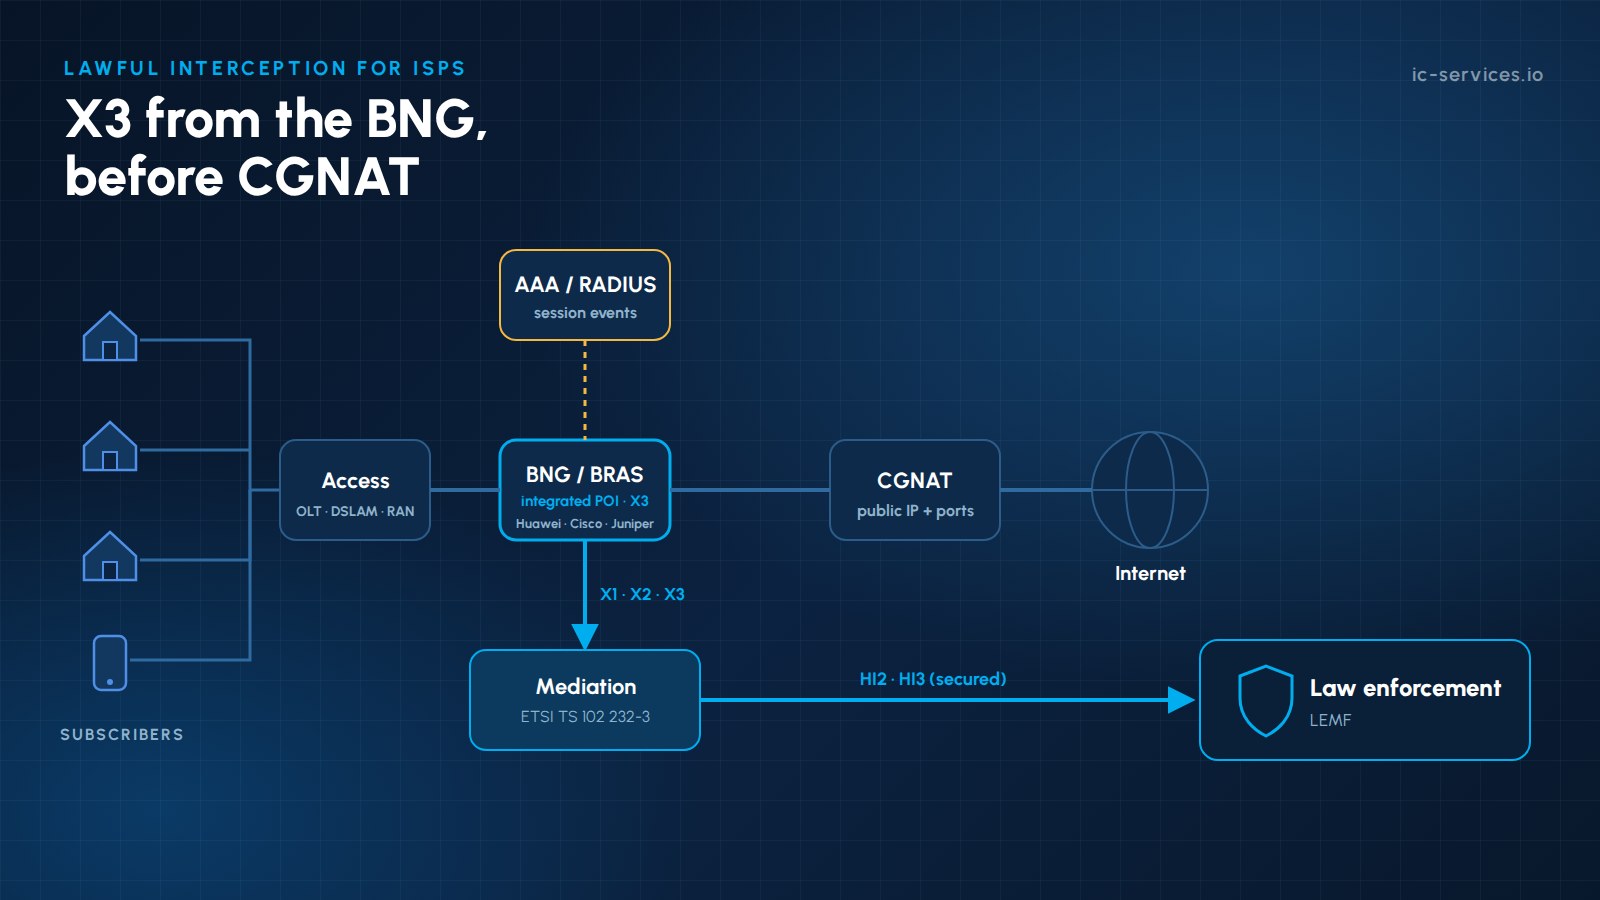
יירוט חוקי על ידי ספקי שירותי אינטרנט זוהי חובה חוקית המוטלת על כל ספק המציע גישה ציבורית לאינטרנט, בין אם באמצעות DSL, כבלים, סיבים אופטיים, תקשורת אלחוטית קבועה או נתונים סלולריים. כאשר בית משפט מורה על יירוט החיבור של מנוי, על הספק למסור עותק מלא של תעבורת ה-IP של אותו מנוי, יחד עם המטא-נתונים הקשורים, לרשות אכיפת החוק. עליו לעשות זאת ללא דיחוי, באופן מאובטח, ומבלי שהמנוי יבחין בכך.
עבור ספקי גישה לאינטרנט, יירוט חוקי נשמע פשוט יותר מכפי שהוא באמת. כתובות IP דינמיות, NAT ברמת ספק, הקצאת קידומת IPv6, מודלים של גישה סיטונאית וקישורים במהירות 10 או 100 ג'יגה-ביט – כל אלה מקשים על לכידת התעבורה הנכונה, באופן מלא וללא אובדן. מדריך זה מסביר מה על ספקי שירותי אינטרנט ליישם, תוך התמקדות בגרמניה ובתקני ETSI הנהוגים ברחבי אירופה.
נקודות עיקריות
- כל ספק גישה לאינטרנט ציבורית נכלל בהיקף החוק. בגרמניה, הבסיס המשפטי הוא § 170 לחוק התקשורת (TKG), יחד עם ה- TKÜV וההנחיה הטכנית TR TKÜV. רשתות קטנות מאוד עשויות להיות פטורות מהצורך להחזיק מתקנים קבועים, אך עליהן בכל זאת לבצע את ההוראות.
- היעד מזוהה על ידי מזהי מנויים או קווים (שם משתמש, מזהה קו, כתובת MAC, IMSI/MSISDN), ולא לפי כתובת IP קבועה. על מערכת היירוט לעקוב אחר כתובת ה-IP שברשות היעד באותו הרגע.
- ה נקודת היירוט חייב להיות ממוקם במקום שבו ניתן עדיין לזהות את התעבורה של המנוי, מה שאומר בדרך כלל לפני ה-CGNAT, על ה-BNG או על שער החבילות, או בסמוך אליהם.
- לאחר מכן מתבצע המסירה ETSI TS 102 232-1 ו-3 (גישה לאינטרנט) או -7 (נייד), עם ETSI TS 103 221 עבור הממשקים הפנימיים X1/X2/X3.
- אותה תשתית משמשת למתן תשובות בקשות לקבלת נתוני מנויים ותעבורה (סעיף 174 לחוק התקשורת (TKG) וההוראות בנוגע לנתוני תעבורה), והדבר יושפע מהתכנית הקפאה מהירה ו- שמירת כתובות IP כללים.
מי חייב לספק שירותי יירוט חוקי לספקי שירותי אינטרנט?
בגרמניה, סעיף 170 לחוק התקשורת (TKG) מחייב כל מי שמפעיל מערכת תקשורת המשמשת למתן שירותי תקשורת זמינים לציבור ליישם צווי יירוט ולנקוט באמצעים הטכניים והארגוניים הנדרשים על חשבונו. ספקים שאינם מפעילים מתקנים משלהם חייבים להיעזר במפעיל שיכול לבצע את הצווים בשמם, ועליהם להודיע על כך ל-BNetzA. בכל הנוגע לגישה לאינטרנט, הדבר כולל:
- ספקי אינטרנט בקו קווי (DSL, כבלים, FTTH), לרבות משווקים בעלי קשרי לקוחות משלהם (בדרך כלל באמצעות השותף הסיטונאי שלהם)
- מפעילי רשתות סלולריות ומפעילים וירטואליים מלאים (MVNO) המציעים שירותי נתונים סלולריים. לפירוט חלוקת האחריות, ראו MVNO לעומת MNO: מי אחראי על LI?
- ספקי תקשורת אלחוטית קבועה, לוויינית ו-Wi-Fi ציבורית, שבהם השירות זמין לציבור הרחב
ה-TKÜV פוטר ממחויבות מערכות הכוללות לא יותר מ-10,000 משתמשים מחוברים מלהחזיק מתקני יירוט קבועים. עם זאת, ספקים אלה עדיין מחויבים לבצע צו כאשר הוא מתקבל, בדרך כלל באמצעות פתרון זמני כגון: תיבת LI זמנית. ספקים שעולים על הסף נדרשים להקים את המתקנים שלהם לפני תחילת הפעילות, ולהגיש את התיעוד הטכני שלהם ל- הסוכנות הפדרלית לתקשורת (BNetzA) ולהוכיח עמידה בדרישות ב- אישור מטעם הרשות הלאומית לתקשורת (BNetzA) תהליך.
הארכיטקטורה המנחה: יירוט חוקי עבור ספקי שירותי אינטרנט
| רכיב | תפקיד ברשת ספק שירותי אינטרנט (ISP) | סטנדרטי |
|---|---|---|
| ADMF / LIMS | מקבל הוראות, מנהל יעדים, מפקח על נקודות העניין (POI) | ETSI TS 103 221-1 (X1) |
| IRI-POI | מזהה פעולות של המשתמש: כניסה, הקצאת כתובת IP, יציאה | אירועי AAA/RADIUS, DHCP, BNG |
| CC-POI | מעתיק את מנות הנתונים של היעד | משולב ב-BNG/BRAS או בנתב, מועבר באמצעות X3 (ETSI TS 103 221-2); TAP אופטי משמש כפתרון חלופי בלבד |
| תפקיד תיווך / אספקה | מכינה ומספקת קבצי IRI ו-CC | ETSI TS 103 221-2 (X2/X3), ETSI TS 102 232 |
| העברה לרשות החינוך המקומית (LEA) | משלוח מאובטח של HI2 ו-HI3 | ETSI TS 102 232-1 / -3 / -4 / -7, הצפנה לאומית |
כדי להבין כיצד החלקים משתלבים זה בזה, ראו כיצד פועלת פונקציית התיווך וה- פלטפורמת הגישור LI.
שלב 1: זיהוי היעד באופן מהימן
בצו גישה לאינטרנט מצוין שם המנוי או הקו, ולא כתובת IP. לפיכך, על מערכת היירוט:
- יש לשייך את המזהה המסודר (מספר לקוח, שם משתמש, מזהה קו, MSISDN/IMSI) ל- מזהי רשת משמש ב-BNG או בשער החבילות.
- צפו אירועי הפעלה מתוך יומני RADIUS או Diameter (Acct-Start, Interim-Update, Acct-Stop), DHCP ו-BNG.
- עקוב אחר שינויים בכתובות ה-IP בזמן אמת: התחברות מחדש כפויה, שינויים בהשכרת כתובות IPv4, הקצאת קידומת IPv6 ומפגשים במצב Dual-Stack.
- התחל את הלכידה ברגע שהמטרה מתחברת, גם אם הפקודה הופעלה בזמן שהמטרה הייתה מנותקת.
כל אחד מהאירועים הללו הופך ל- רשומת IRI (התחלה, המשך, סיום) המועבר באמצעות HI2. לרקע, ראו IRI לעומת CC.
שלב 2: למשוך את התנועה הנכונה במקום הנכון
- Native X3 תחילה: מכשירי BNG/BRAS ברמת ספק שירותי תקשורת ונתבים מתוצרת Huawei, Cisco, Juniper וספקים אחרים מעתיקים בעצמם את התעבורה של היעד ומעבירים אותה באמצעות X3. גלאים פסיביים משמשים כפתרון חלופי רק כאשר הדבר אינו אפשרי.
- לפני CGNAT: כאשר מנויים רבים חולקים כתובת IP ציבורית אחת, לא ניתן עוד להפריד בין התעבורה שלהם באופן מהימן. יש לבצע לכידה בצד המנוי, או להעביר את מיפוי ה-NAT (כתובת IP ציבורית ובלוק יציאות) יחד עם ה-CC.
- כל התעבורה של היעד: IPv4 ו-IPv6, TCP, UDP ופרוטוקולים אחרים, בשני הכיוונים, ללא סינון, אלא אם כן ההוראה מגבילה במפורש את היקף היישום.
- אין אובדן במהירות גבוהה: מנויים ל-FTTH יכולים לייצר פרצי נתונים של מספר ג'יגה-ביט. יש להתאים את גודל הזרמים מסוג X3, מאגרי הביניים וסימון הזמן לקצבי השיא, ולא לממוצעים.
- הסר את ההצפנה שהגדרת בעצמך: אם הספק עצמו מבצע הצפנה או דחיסה ברשת הגישה, העותק המועבר חייב להיות בלתי מוצפן. ההצפנה מקצה לקצה שמבצע המשתמש נותרת ללא שינוי.
- סנכרון זמן מדויק (NTP או PTP) בין POIs, AAA ותיווך, כך ש-IRI ו-CC יתאימו.
שלב 3: העברה מאובטחת לסוכנות
במקרה של שירותי גישה לאינטרנט, ההעברה לסוכנות מתבצעת באופן הבא: ETSI TS 102 232-3, בנוסף למסגרת הכללית שב- ETSI TS 102 232-1. שירותי שכבה 2 משתמשים ב- -4, ושימושים בנתוני חבילות סלולריים -7 או המקבילים של 3GPP (TS 33.108 / TS 33.128). בגרמניה, תקן TR TKÜV מפרט את האפשרויות הלאומיות, והחיבור לסוכנויות מוגן באמצעות שערים קריפטוגרפיים מאושרים. האספקה חייבת להיות עמידה: אגירת נתונים במאגר זמני במהלך הפסקות חשמל, שידור חוזר וניטור של כל קישור העברה.
מכירה סיטונאית, זרם ביטים ורשתות מאוחסנות
ספקי אינטרנט רבים אינם מחזיקים בבעלותם את כל שרשרת הגישה:
- עם גישה לזרם ביטים בשכבה 2, המפיץ מפעיל בדרך כלל BNG משלו ויכול לבצע יירוט שם.
- עם זרם ביטים בשכבה 3 או במודלים של "מותג לבן", הקצאת כתובות ה-IP והניתוב מתבצעים ברשת של השותף הסיטונאי. יש להסכים על האחריות, על הזרמת הנתונים ועל התמיכה ביירוט במסגרת חוזה הסיטונאות.
- עם ליבות המארחות בענן או במיקור חוץ, נקודת היירוט עשויה להימצא במרכז נתונים שאינו בשליטתך. חיישנים פסיביים, למשל באמצעות יציאות מראה וירטואליות, עשויים להוות פתרון מעשי. ראה LI עם ליבה במיקור חוץ או במארח.
מעבר ליירוט: בקשות לקבלת מידע
אותן מערכות ותהליכים תומכים גם בהתחייבויות חוקיות אחרות:
- בקשות לקבלת נתוני מנויים (סעיף 174 לחוק התקשורת), לרבות זיהוי מנוי הנמצא מאחורי כתובת IP דינמית בנקודת זמן נתונה.
- בקשות לקבלת נתוני תעבורה (סעיף 175 לחוק התקשורת האלקטרונית (TKG-E)), ובעתיד שמירת נתוני התעבורה במסגרת התוכנית המתוכננת הקפאה מהירה (צו אבטחה, סעיף 176 לחוק התקשורת – הצעת חוק).
- שמירת כתובות IP: סעיף 177 המתוכנן לחוק התקשורת (TKG) יחייב את ספקי הגישה לשמור את הקצאות כתובות ה-IP, לרבות יציאות שמאחורי CGNAT, למשך שלושה חודשים.
- ממשקים אלקטרוניים: ספקים שיש להם 100,000 שותפים חוזיים או יותר חייבים לספק את נוהל ה-ETSI-ESB (בנוסף ל-E-Mail-ESB), בעוד שספקים קטנים יותר יכולים להסתפק ב-E-Mail-ESB.
מלכודות נפוצות בתחום היירוט החוקי עבור ספקי שירותי אינטרנט
| מלכודת | תוצאה | פתרון |
|---|---|---|
| נקודת כיבוש מאחורי CGNAT | תעבורה של מנויים אחרים נלכדה, או שתעבורת היעד לא נלכדה | העבר את נקודת העניין (POI) לפני ה-NAT, או בצע השוואה עם יומני ה-NAT |
| IPv6 אינו כלול | יירוט לא שלם | מעקב אחר קידומות שהועברו והפעלות בערימה כפולה |
| אין דוחות ביניים | שינויים בכתובת ה-IP עוברים מבלי שיבחינו בהם | הפעל עדכונים ביניים וערוצי אירועים של BNG |
| תפיסה קטנה מהרגיל | שיעור אובדן מנות בשיא התעבורה | גודל עבור פרצי נתונים, הוספת חותמת זמן חומרתית |
| אחריות לא ברורה בתחום הסיטונאי | לא ניתן לבצע את ההזמנות | סעיפי אחריות (LI) חוזיים ומקורות נתונים |
| תיעוד לא שלם | עיכוב באישור מטעם הרשות לתקשורת (BNetzA) | קונספט טכני מובנה המבוסס על תקן TR TKÜV |
כיצד ICS תומכת ביירוט חוקי עבור ספקי שירותי אינטרנט
ל-ICS International Carrier Services יש ניסיון של יותר מ-20 שנה בתחום התקשורת, יירוט חוקי ותאימות לתקנות ומכיל אישורים מרובים מטעם BNetzA. אנו תומכים בספקי אינטרנט החל משלב הרעיון הראשוני ועד לתפעול 24/7:
- ניהול פעילות LI לצורך יירוט כתובות IP, יירוט שיחות VoIP, בקשות לנתוני מנויים (§ 174 לחוק התקשורת – TKG) ובקשות לנתוני תעבורה, במסגרת מודל שירות מלא. ראה ניהול פעולות LI.
- הקונספט הטכני ואישור ה-BNetzA: תיעוד המבוסס על תקן TR TKÜV, תוכניות בדיקה ותמיכה במהלך תהליך הקבלה.
- גישור ומסירת הרכוש: שלנו פלטפורמת הגישור LI ו- LIMS להעביר את הזרמים של ETSI TS 102 232 לסוכנויות.
- בדיקת LEMF כדי לאמת את משלוח ה-HI2/HI3 שלך לפני ובמהלך תהליך הקבלה של BNetzA. ראה ICS LEMF.
- שילוב X3 עם BNG/BRAS ונתבים מרכזיים של Huawei, Cisco, Juniper וספקים מובילים אחרים, תוך שימוש בחיישנים פסיביים או בשיקוף בענן רק במקרים שבהם אינטגרציה ישירה אינה אפשרית.
- פתרונות זמניים לספקים קטנים הנמצאים מתחת לסף ה-TKÜV.
- ייעוץ בנושא רישום CGNAT, IPv6, חוזים סיטונאיים והשמירת כתובות ה-IP הצפויה.
צרו קשר עם הצוות שלנו לקבלת הערכה של רשת הגישה שלכם, או לקרוא עוד על השירותים שלנו פתרונות ליירוט חוקי.
שאלות נפוצות
האם חובת היירוט החוקי החלה על ספקי שירותי אינטרנט חלה גם על ספקים קטנים?
כן. בגרמניה, מערכות שבהן מספר המשתמשים המחוברים אינו עולה על 10,000 אינן מחויבות להחזיק מתקני יירוט קבועים, אך הן עדיין מחויבות לבצע צווי יירוט עם קבלתם, למשל באמצעות פתרון זמני.
איזה תקן של ETSI חל על יירוט גישה לאינטרנט?
התקן ETSI TS 102 232-3 מגדיר את תהליך העברת השיחה (handover) עבור שירותי גישה לאינטרנט, בהתבסס על התקן הכללי ETSI TS 102 232-1. נתוני מנות סלולריים משתמשים בתקן ETSI TS 102 232-7 או 3GPP TS 33.108 / TS 33.128. הממשקים הפנימיים פועלים בהתאם לתקן ETSI TS 103 221 (X1/X2/X3).
היכן על ספק שירותי אינטרנט (ISP) ליירט את התעבורה כאשר נעשה שימוש ב-CGNAT?
באופן אידיאלי, לפני פעולת ה-NAT, כאשר לכל מנוי עדיין יש כתובת פרטית ייחודית או הפעלה ייחודית. אם הדבר אינו אפשרי, על הספק לקשר את הנתונים שנאספו ליומני ה-CGNAT (כתובת IP ציבורית, טווח יציאות ושעה).
כיצד מזהים יעד אם כתובת ה-IP משתנה?
מערכת היירוט עוקבת אחר אירועי הפעלה מתוך רישומי RADIUS או Diameter, DHCP ו-BNG. היא משייכת את מזהה המנוי המסודר לכתובת ה-IP או לקידומת שהוקצו כרגע, ומעדכנת את מסנני הלכידה באופן אוטומטי.
האם ספק שירותי אינטרנט רשאי להאציל את ביצוע היירוט החוקי?
כן. החובה החוקית מוטלת על הספק, אך ניתן להאציל את הפעלת השירות לספק שירותים מתמחה הפועל מטעמו, כל עוד מתקיימים תנאי האבטחה, הסודיות ודרישות ה-BNetzA.
מאמרים קשורים
- כיצד להתמודד עם LI כאשר הרשת המרכזית שלכם מנוהלת במיקור חוץ או מתארחת
- כיצד להעריך פלטפורמת גישור בתחום LI: 7 שאלות שיש לשאול את הספק
- ממשקי X1/X2/X3 ב-5G: הסבר על ארכיטקטורת LI של 3GPP
- תאימות LI כשירות: אילו הסכמי רמת שירות (SLA) כדאי לכם לדרוש בפועל?

