Законный перехват данных интернет-провайдерами является юридическим обязательством для каждого провайдера, предоставляющего общедоступный доступ в Интернет, будь то через DSL, кабельное соединение, оптоволоконную связь, фиксированную беспроводную связь или мобильную передачу данных. Когда суд выносит постановление о перехвате соединения абонента, провайдер обязан предоставить правоохранительным органам полную копию IP-трафика данного абонента вместе с соответствующими метаданными. Это должно быть сделано без задержки, в безопасном режиме и без ведома абонента.
Для провайдеров IP-доступа законный перехват данных кажется проще, чем он есть на самом деле. Динамические IP-адреса, NAT операторского уровня, делегирование префиксов IPv6, оптовые модели доступа и каналы связи со скоростью 10 или 100 гигабит — все это затрудняет полный и безостаточный захват нужного трафика. В данном руководстве объясняется, что необходимо внедрить интернет-провайдерам, с акцентом на Германию и стандарты ETSI, применяемые во всей Европе.
Основные выводы
- В сферу действия входят все провайдеры услуг общественного доступа в Интернет. В Германии правовой основой является § 170 Закона о телекоммуникациях (TKG), вместе с TKÜV и Техническая директива TR TKÜV. Очень небольшие сети могут быть освобождены от обязанности содержать постоянные объекты, но при этом обязаны выполнять приказы.
- The target is usually identified by идентификаторы абонента или линии (user name, line ID, MAC address, installation address, IMSI/MSISDN). A fixed IP address can also be ordered, but for dynamic addressing the interception system must follow the IP address the target currently holds.
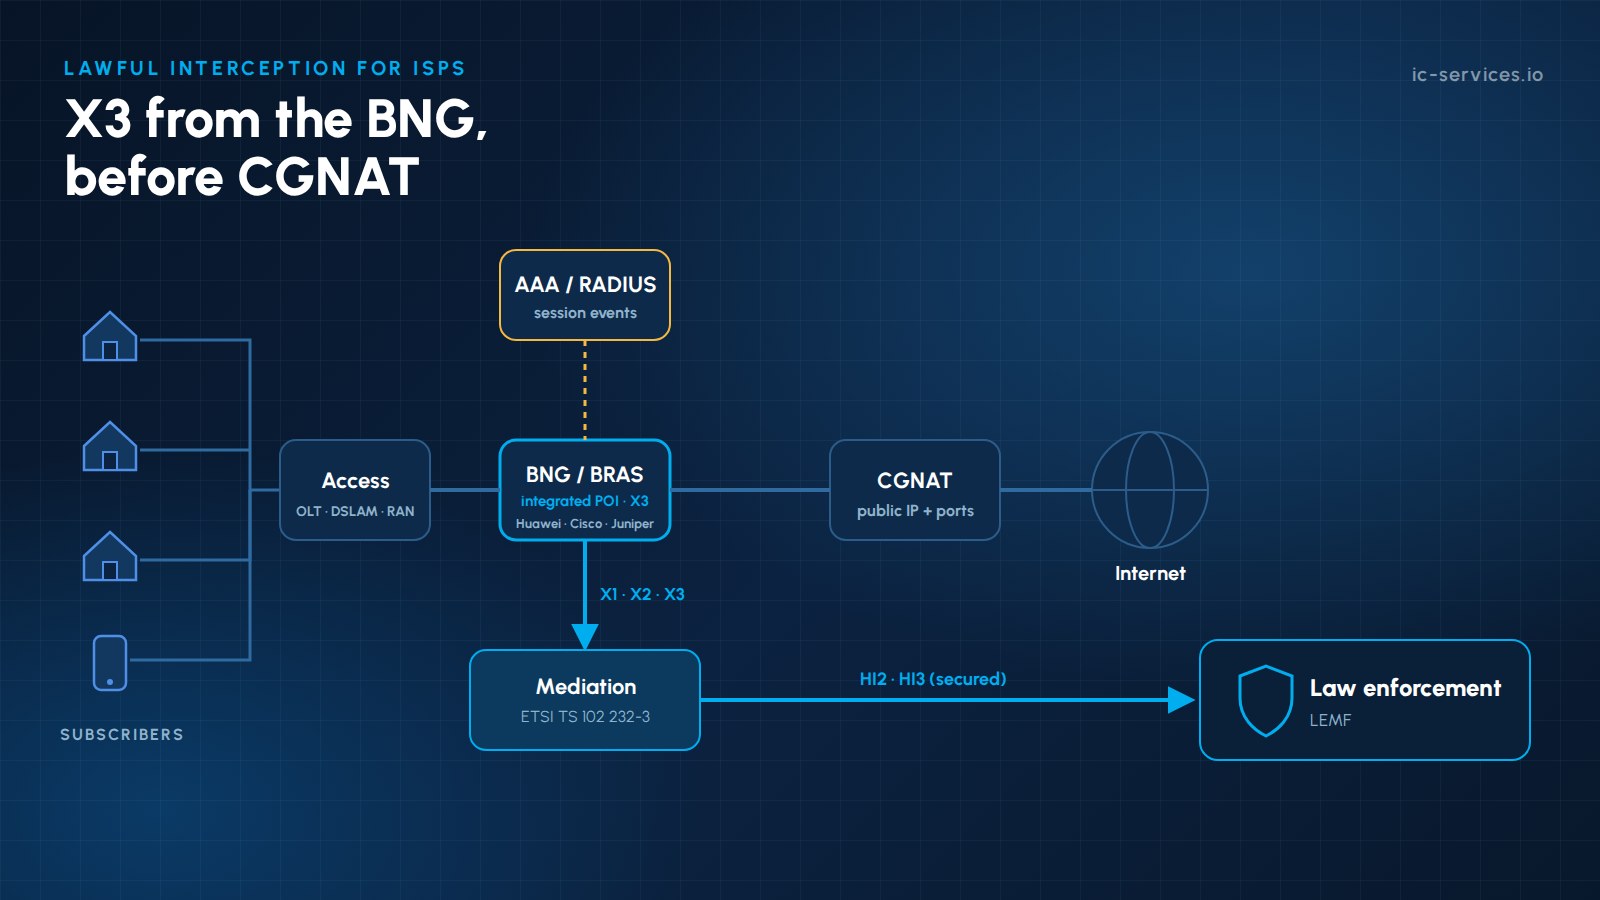
- Сайт точка перехвата должно располагаться там, где трафик абонента ещё можно идентифицировать, что, как правило, означает до CGNAT, на BNG или рядом с ним либо на пакетном шлюзе.
- Далее следует передача ETSI TS 102 232-1 и -3 (доступ в Интернет) или -7 (мобильная версия), с ETSI TS 103 221 (X1/X2/X3) or a vendor LI interface between the network elements, the ADMF and the mediation function.
- Эта же инфраструктура используется для ответа на запросы о данных абонентов и трафика (§ 174 Закона о телекоммуникациях (TKG) и положения о данных о трафике), и на него повлияет запланированное быстрая заморозка и Хранение IP-адресов правила.
Кто должен обеспечивать законный прослушивание для интернет-провайдеров?
In Germany, § 170 TKG obliges anyone who operates a telecommunications system used for publicly available telecommunications services to keep interception facilities and organisational measures in place at their own cost. The duty to implement each order follows from § 100a(4) StPO and the corresponding provisions in other laws. Providers that do not operate their own facilities must use an operator that can implement orders on their behalf, and must notify the BNetzA. For internet access, this includes:
- Провайдеры стационарного доступа в Интернет (DSL, кабельный доступ, FTTH), включая реселлеров, имеющих собственную клиентскую базу (как правило, через своего оптового партнера)
- Операторы мобильной связи и полнофункциональные виртуальные операторы мобильной связи (MVNO), предоставляющие услуги мобильной передачи данных. О распределении обязанностей см. MVNO против MNO: кто несет ответственность за LI?
- Поставщики услуг фиксированной беспроводной связи, спутниковой связи и общественного Wi-Fi, услуги которых доступны для широкой публики
TKÜV освобождает от проверки системы с не более 10 000 подключенных пользователей от содержания постоянных средств прослушивания. Однако эти провайдеры по-прежнему обязаны выполнять полученное распоряжение, как правило, с помощью временного решения, такого как временный ящик LI. For public Wi-Fi access without user identifiers the threshold is 100,000 users (§ 3(2) No. 6 TKÜV). The 10,000-user exemption does not apply to network nodes that switch public voice traffic abroad (§ 3(2) sentence 2 TKÜV). Providers above the threshold must have their facilities in place when they start operations, submit their technical documentation to the Федеральное агентство по сетям (BNetzA) и подтвердить соблюдение требований в Сертификация BNetzA процесс.
Эталонная архитектура: законный перехват данных для интернет-провайдеров
| Компонент | Роль в сети интернет-провайдера | Стандартный |
|---|---|---|
| ADMF / LIMS | Принимает заказы, управляет целями, контролирует точки интереса | ETSI TS 103 221-1 (X1), or the router’s vendor tasking interface |
| IRI-POI | Обнаруживает целевые сеансы: вход в систему, присвоение IP-адреса, выход из системы | События AAA/RADIUS, DHCP, BNG |
| CC-POI | Копирует пакеты целевого устройства | Integrated in the BNG/BRAS or router (vendor LI function, e.g. SNMPv3 tasking and a UDP/GRE mirror stream, or ETSI TS 103 221-2 X3 where supported); optical TAP only as fallback |
| Функция посредничества / доставки | Форматирует и предоставляет данные в форматах IRI и CC | ETSI TS 103 221-2 (X2/X3), ETSI TS 102 232 |
| Передача дела в местный орган по делам образования (LEA) | Надежная доставка HI2 и HI3 | ETSI TS 102 232-1 / -3 / -4 / -7, национальные стандарты шифрования |
Чтобы узнать, как все это увязывается, см. Как работает функция посредничества и наш Платформа для медиации LI.
Шаг 1: Точно определить цель
An internet access order usually names a subscriber or a line; a fixed IP address can also be ordered. The interception system must therefore:
- Сопоставьте упорядоченный идентификатор (номер клиента, имя пользователя, идентификатор линии, MSISDN/IMSI) с сетевые идентификаторы используется в BNG или пакетном шлюзе.
- Смотреть события сеанса из журналов учета RADIUS или Diameter (Acct-Start, Interim-Update, Acct-Stop), а также из журналов DHCP и BNG.
- Отслеживать изменения IP-адресов в режиме реального времени: принудительные переподключения, изменения срока аренды IPv4, делегирование префиксов IPv6 и сеансы с использованием двух стеков.
- Начните перехват, когда цель подключится, даже если команда была активирована, пока цель находилась в автономном режиме.
Каждое из этих событий становится Запись IRI (начало, продолжение, конец) передано через HI2. Для получения дополнительной информации см. IRI против CC.
Шаг 2: Привлечение нужного трафика в нужном месте
- Native copy first: carrier-grade BNG/BRAS and routers can copy the target’s traffic themselves. Newer platforms support ETSI TS 103 221 (X1 tasking, X2/X3 delivery); many routers and BNGs still use a vendor LI interface, which the ADMF tasks and whose mirror stream the mediation function converts. Passive probes are only a fallback where this is not possible.
- До CGNAT: если один публичный IP-адрес используется несколькими абонентами, их трафик становится невозможно надежно разделить. Необходимо осуществлять перехват на стороне абонента либо передавать данные сопоставления NAT (публичный IP-адрес и блок портов) вместе с CC.
- Весь трафик целевого объекта: IPv4 и IPv6, TCP, UDP и другие протоколы, в обоих направлениях, без фильтрации, если в приказе явно не указано иное.
- Отсутствие потерь при высокой скорости: Абоненты FTTH могут генерировать многогигабитовые всплески трафика. Размеры потоков X3, буферов посредничества и механизмов маркировки временем должны рассчитываться с учётом пиковых скоростей, а не средних значений.
- Снять собственное шифрование: если сам провайдер применяет шифрование или сжатие в сети доступа, передаваемая копия должна быть незашифрованной. Сквозное шифрование со стороны пользователя при этом не затрагивается.
- Точная синхронизация времени (NTP или PTP) между POI, AAA и посредническими узлами, чтобы IRI и CC совпадали.
Шаг 3: Безопасная доставка в агентство
В отношении услуг доступа в Интернет передача дел агентству осуществляется следующим образом: ETSI TS 102 232-3, в дополнение к общей структуре, представленной в ETSI TS 102 232-1. В услугах уровня 2 используются -4, and mobile packet data uses 3GPP TS 33.108 or TS 33.128, carried over ETSI TS 102 232-1 and -7. In Germany, the TR TKÜV specifies the national options, and the connection to the agencies is protected by approved cryptographic gateways. Delivery must be resilient: buffering during outages, retransmission and monitoring of every handover link.
Оптовая торговля, потоковая передача данных и хостируемые сети
Многие интернет-провайдеры не владеют всей цепочкой доступа:
- С Доступ к битовому потоку на уровне 2, реселлер, как правило, эксплуатирует собственный BNG и может осуществлять перехват именно там.
- С Битовый поток уровня 3 В случае моделей «white-label» присвоение IP-адресов и маршрутизация осуществляются в сети оптового партнера. Вопросы ответственности, предоставления данных и поддержки перехвата должны быть согласованы в оптовом договоре.
- С ядра, размещенные в облаке или на аутсорсинге, точка перехвата может находиться в центре обработки данных, который вы не контролируете. Пассивные датчики, например через виртуальные зеркальные порты, могут стать практичным решением. См. LI с аутсорсинговым или хостируемым ядром.
Не только перехват: запросы на предоставление информации
Эти же системы и процессы обеспечивают выполнение других юридических обязательств:
- Запросы о предоставлении данных абонентов (§ 174 Закона о телекоммуникациях), включая идентификацию абонента, использующего динамический IP-адрес в данный момент времени.
- Traffic data requests (today § 100g StPO with TKÜV Part 4) and, if the pending bill BT-Drs. 21/6581 is passed, the быстрая заморозка (Sicherungsanordnung under § 100g(7) StPO-E, with the provider duties in § 176 TKG-E).
- Хранение IP-адресов: if the bill is passed, § 177 TKG-E will require access providers to store IP address assignments (IP address, ports behind CGNAT, line and user ID) for three months.
- Электронные интерфейсы: провайдеры, имеющие 100 000 и более контрактных партнеров, должны использовать процедуру ETSI-ESB (в дополнение к E-Mail-ESB), тогда как более мелкие провайдеры могут ограничиться использованием E-Mail-ESB.
Распространенные ошибки при осуществлении законного перехвата данных интернет-провайдерами
| Подводный камень | Последствие | Средство |
|---|---|---|
| Контрольный пункт за CGNAT | Зафиксирован трафик других абонентов или не зафиксирован целевой трафик | Переместите POI перед NAT или сопоставьте данные с журналами NAT |
| IPv6 не поддерживается | Неполный перехват | Отслеживание делегированных префиксов и сеансов с использованием двух стеков |
| Отсутствие промежуточной отчетности | Изменения IP-адреса остаются незамеченными | Включить промежуточные обновления и ленты событий BNG |
| Недостаточный размер улова | Потери пакетов при пиковых нагрузках | Размер для серийных передач, добавление аппаратной маркировки временем |
| Неясность в распределении обязанностей на оптовом уровне | Заказы не могут быть выполнены | Договорные положения о ликвидности и потоки данных |
| Неполная документация | Задержка с получением разрешения BNetzA | Структурированная техническая концепция, основанная на требованиях TR TKÜV |
Как ICS обеспечивает поддержку законного перехвата данных для интернет-провайдеров
ICS International Carrier Services builds on more than 20 years of team experience in telecommunications, lawful interception and compliance and on BNetzA-accepted LI implementations. Мы оказываем поддержку интернет-провайдерам на всех этапах — от разработки первоначальной концепции до круглосуточной эксплуатации:
- Управление операциями LI для перехвата IP-трафика, перехвата VoIP-трафика, запросов на предоставление данных об абонентах (§ 174 TKG) и запросов на предоставление данных о трафике в рамках модели полного обслуживания. См. Управляемые операции LI.
- Техническая концепция и одобрение BNetzA: документация, составленная на основе технического регламента TR TKÜV, планы испытаний и сопровождение в ходе приемочных испытаний.
- Посредничество и передача: наш Платформа для медиации LI и LIMS передать потоки ETSI TS 102 232 соответствующим ведомствам.
- Тест LEMF чтобы проверить поставку HI2/HI3 до и во время приемочных испытаний BNetzA. См. ICS LEMF.
- Network element integration with BNG/BRAS and core routers via their vendor LI interfaces or ETSI TS 103 221 X1/X3, with passive probes or cloud mirroring only where direct integration is not possible.
- Временные решения для небольших операторов, не достигающих порогового значения TKÜV.
- Консалтинг о ведении журналов CGNAT, IPv6, оптовых контрактах и предстоящем хранении IP-адресов.
Свяжитесь с нашей командой для оценки вашей сети доступа или узнать больше о наших Решения для законного перехвата.
Часто задаваемые вопросы
Обязателен ли законный мониторинг со стороны интернет-провайдеров также для мелких провайдеров?
Yes. In Germany, systems with no more than 10,000 connected users do not have to keep permanent interception facilities, but they must still implement interception orders when they receive them, for example with a temporary solution. For public Wi-Fi access without user identifiers the threshold is 100,000 users (§ 3(2) No. 6 TKÜV); the 10,000-user exemption does not apply to network nodes that switch public voice traffic abroad (§ 3(2) sentence 2 TKÜV).
Какой стандарт ETSI применяется к перехвату интернет-трафика?
ETSI TS 102 232-3 defines the handover for internet access services, based on the generic ETSI TS 102 232-1. Mobile packet data uses 3GPP TS 33.108 or TS 33.128, carried over ETSI TS 102 232-1 and -7. Internal interfaces can follow ETSI TS 103 221 (X1/X2/X3); many routers still use vendor-specific LI interfaces.
Где интернет-провайдер должен перехватывать трафик при использовании CGNAT?
В идеале — до функции NAT, когда у каждого абонента ещё есть уникальный частный адрес или сеанс. Если это невозможно, провайдер должен сопоставить данные перехвата с журналами CGNAT (публичный IP-адрес, блок портов и время).
Как определяется цель, если IP-адрес меняется?
Система перехвата отслеживает события сеансов, поступающие из журналов учета RADIUS или Diameter, а также из журналов DHCP и BNG. Она сопоставляет идентификатор абонента в упорядоченном виде с IP-адресом или префиксом, назначенным в данный момент, и автоматически обновляет фильтры перехвата.
Может ли интернет-провайдер передать функции законного перехвата данных сторонним организациям?
Да. Юридическая ответственность лежит на провайдере, однако эксплуатацию можно передать специализированному поставщику услуг, действующему от его имени, при условии соблюдения требований безопасности, конфиденциальности и требований Федерального агентства по сетям и телекоммуникациям (BNetzA).
Похожие статьи
- Как работать с LI, если ваша основная сеть находится на аутсорсинге или размещена на хостинге
- Как оценить платформу для медиации в сфере личного страхования: 7 вопросов, которые следует задать поставщику
- Интерфейсы X1/X2/X3 в 5G: объяснение архитектуры 3GPP LI
- LI Compliance как услуга: Какие SLA следует требовать на самом деле?