
Глубокий анализ пакетов для законного перехвата обычно ассоциируется с правоохранительной сферой: ведомство получает необработанные IP-пакеты и анализирует их в своей центре мониторинга. Однако всё больше сетевых операторов и ведомств задаются вопросом, можно ли часть этой работы выполнять у поставщика, непосредственно в потоке данных. В этой модели провайдер извлекает и дополняет метаданные в точке перехвата и передает их вместе с полной копией сообщения.
При правильном подходе DPI на стороне провайдера ускоряет расследования, позволяет сократить объемы данных в случаях, когда судебный приказ ограничивает сферу применения, и предоставляет ведомствам контекст, который они не смогли бы воссоздать самостоятельно. При неправильном подходе это приводит к нарушению правил доказового права или выходу за рамки законных полномочий. В данной статье объясняется архитектура системы, что можно извлечь, как предоставляются обогащенные данные и где проходят границы.
Основные выводы
- DPI на стороне провайдера дополнения полный текст сообщения. Он ни в коем случае не заменяет его, за исключением случаев, когда в приказе и национальных правилах прямо предусмотрена возможность сокращения объема документа.
- У провайдера есть в данном контексте агентству не хватает: идентификаторы абонента и линии, сопоставления NAT, данные о ячейках и местоположении, идентификаторы устройств и точные временные параметры сеанса.
- К типичным извлеченным метаданным относятся: записи о трафике, DNS, SNI, отпечатки TLS (JA4), классификация приложений, сигнализация VoIP и типы активности.
- Обогащённые данные должны предоставляться в формате согласованный, зафиксированный в документах формат, например, в виде дополнительных записей IRI, если это допускается национальными техническими требованиями, или в виде четко обозначенного аналитического потока.
- Всё должно быть ориентированные на конкретные цели, воспроизводимые, зафиксированные в концепции приемки и строго отделены от коммерческих DPI.
Зачем проводить глубокий анализ пакетов на стороне провайдера?
| Водитель | Преимущества для агентства | Преимущества для поставщика |
|---|---|---|
| Рост пропускной способности (многогигабитные сети FTTH, 5G) | Метаданные доступны сразу, даже если обработка полной копии занимает некоторое время | Снижение нагрузки на звенья передачи, к которым применяются ограничения по объему работ |
| Зашифрованный трафик | Предварительно классифицированные сеансы и отпечатки пальцев | Повторное использование имеющегося опыта в области ДПИ |
| Сетевой контекст | Данные об абоненте, NAT, ячейке и устройстве, привязанные к каждому потоку | Меньше запросов на уточнение основного контекста, если это допускает порядок |
| Случаи, требующие оперативного реагирования | Оповещения о моделях активности практически в режиме реального времени | Четко определённый автоматизированный процесс |
| Сложные модели доступа | Правильное указание источника в CGNAT и в оптовых сетях | Меньше споров по поводу неполных перехватов |
Где закон проводит границу
Прежде чем приступить к разработке чего-либо, поставщики должны четко понимать свое правовое положение:
- Сначала идет полный текст. В большинстве европейских стран, включая Германию, поставщик услуг обязан предоставить полная, неизменённая копия телекоммуникаций объекта. Расширение данных представляет собой добавление, а фильтрация допускается только в тех случаях, когда в распоряжении ограничивается сфера применения.
- Анализ не выходит за рамки заказа. DPI на стороне провайдера может обрабатывать только трафик упорядоченная цель и исключительно в целях перехвата. Массовый или нецелевой анализ не допускается.
- Отделение от коммерческого DPI. Регламент ЕС «Об открытом интернете» (ЕС) 2015/2120 ограничивает применение технологий обнаружения и фильтрации контента (DPI) для управления трафиком, но допускает меры, необходимые для соблюдения законодательства Союза или национального законодательства. Поэтому обработка данных LI должна осуществляться в отдельной среде с контролируемым доступом и ни в коем случае не должна передаваться в коммерческие системы.
- Конфиденциальность. Персонал и системы обязаны соблюдать тайну телекоммуникаций, и абонент не должен заметить эту меру.
- Принятие. В Германии всё, что поставляет оператор, должно соответствовать технической концепции, утверждённой Федеральным ведомством по сетям и связи (BNetzA). Национальные технические условия, такие как TR TKÜV, определяют, что именно может поставляться и каким образом.
Эталонная архитектура
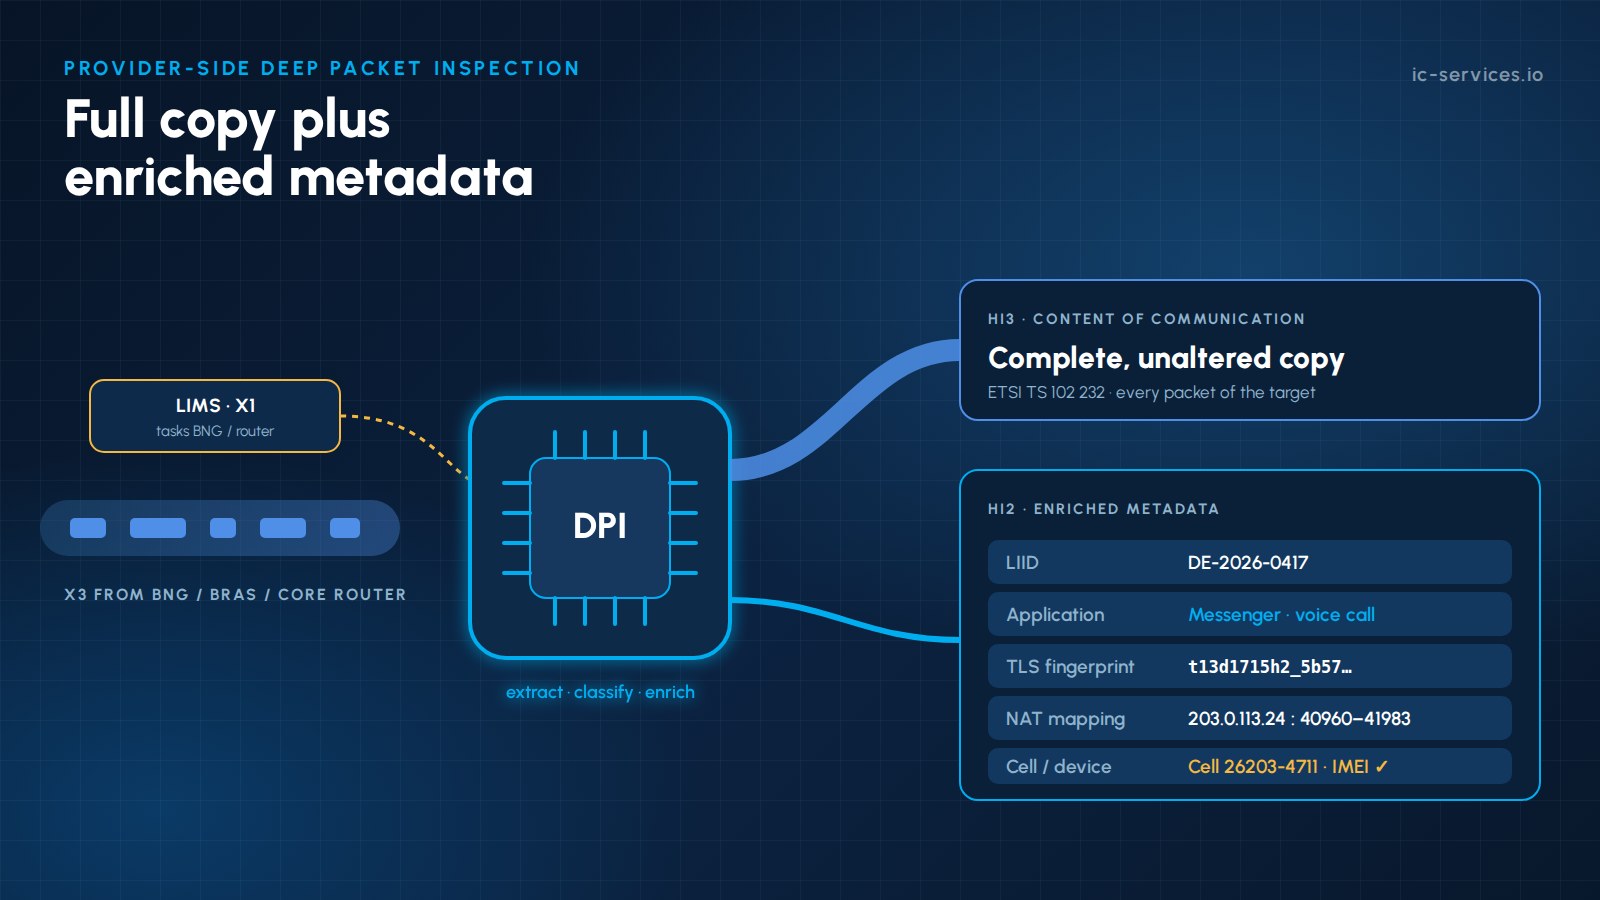
- Доступ к трафику через X3: устройства BNG/BRAS операторского класса для доступа по протоколам PPPoE и IPoE, а также маршрутизаторы PE или ядра для линий с фиксированными IP-адресами передают трафик абонента напрямую через X3 (ETSI TS 103 221-2). ICS интегрирует функции LI от Huawei, Cisco, Juniper и других ведущих поставщиков. Оптические TAP или виртуальные зеркальные порты используются только в качестве резервного варианта в тех случаях, когда X3 недоступен.
- Срабатывание по цели: система LIMS/ADMF активирует цель, а события сеанса от RADIUS/Diameter, DHCP или шлюза пакетов сообщают узлу DPI, какие IP-адреса и префиксы в данный момент относятся к этой цели.
- Узел глубокого анализа пакетов с целевой ориентацией: узел обрабатывает только поток X3 упорядоченной цели. Потоки реконструируются, определяются протоколы и извлекаются метаданные с использованием высокопроизводительной обработки пакетов (например, с помощью DPDK или сетевых карт на базе FPGA) со скоростью 10/40/100 Гбит/с.
- Расширение кругозора: каждый поток маркируется идентификатором LIID, идентификаторами абонента и линии, настройками NAT (публичный IP-адрес и блок портов), идентификатором ячейки или местоположением, а также IMEI, если он доступен.
- Посредничество и доставка: полная копия передается в формате CC через HI3, например, в соответствии со стандартом ETSI TS 102 232-3 или -7, а расширенные метаданные передаются через HI2 или согласованный аналитический канал.
- Аудит и хранение: Данные на выходе DPI хранятся только в течение времени, необходимого для доставки, и каждая версия конфигурации и сигнатуры фиксируется в журнале.
См. Интерфейсы X1/X2/X3 и Как работает функция посредничества для соответствующих интерфейсов.
Что можно извлечь и обогатить?
| Метаданные | Источник | Значение для расследования |
|---|---|---|
| Записи о потоках (5-кортеж, начало/конец, байты, пакеты) | Заголовки пакетов | Полный обзор мероприятий |
| DNS-запросы и ответы | Незашифрованный DNS | Используемые сервисы и домены |
| Отпечатки TLS SNI, ALPN, JA4 / JA4S (обратите внимание на условия лицензии FoxIO для JA4S) | Установка соединения по протоколам TLS и QUIC | Идентификация приложения и устройства |
| Классификация приложений | Характеристики и поведение DPI | Мессенджеры, VoIP, потоковое вещание, VPN, Tor |
| Тип мероприятия | Размер пакета и схемы синхронизации | Сообщение, звонок или передача файла |
| Сигнализация VoIP (параметры SIP, RTP) | Незашифрованный VoIP | VoIP-звонки через сторонние сервисы с указанием участников и продолжительности |
| HTTP-хост и пользовательский агент | Незашифрованный HTTP | Сервисы и клиентское программное обеспечение |
| Отображение NAT | Журналы CGNAT | Связь между публичным IP-адресом, портом и целевым объектом |
| Местоположение и устройство | Идентификатор сотового устройства, IMEI, линия доступа | Где и на каком устройстве произошло событие |
Здесь также действует правило шифрования: провайдер удаляет только то шифрование, которое он сам применил. Контент со сквозным шифрованием остаётся зашифрованным, а приведённые выше метаданные извлекаются без его расшифровки.
Передача обогащенных данных
Единого универсального типа записи ETSI для “результатов DPI” не существует. На практике используются три модели:
- Дополнительные записи IRI: извлеченные события (например, обнаруженный VoIP-звонок или сеанс приложения) передаются через HI2 с использованием, по возможности, стандартных полей, а при необходимости — национальных или согласованных расширений.
- Отдельный аналитический поток: структурированные записи (например, записи о потоках в формате IPFIX или JSON) передаются по защищённому каналу, имеют чёткую маркировку и сопоставляются с LIID и CC.
- Записи об уровне обслуживания: в некоторых юрисдикциях и только в тех случаях, когда это прямо предусмотрено, поставщик обеспечивает реализацию событий на уровне сервиса, аналогично тем частям стандарта ETSI TS 102 232, которые касаются конкретных сервисов и которые поставщики услуг обмена сообщениями и мультимедиа используют для своих собственных сервисов.
Независимо от модели, формат должен быть задокументированные, имеющие версии и согласованные с принимающими учреждениями и регулирующим органом, при этом учреждение должно всегда иметь возможность сверять обогащенные данные с полной копией.
Качество данных: обеспечение воспроизводимости процесса обогащения данных
- Запишите Версия движка DPI и версия сигнатуры используется для каждого результата.
- Использование синхронизированные высокоточные временные метки чтобы метаданные совпадали с записями CC и HI2.
- Предоставить показатели доверия для классификации по поведенческим признакам.
- Ведите полный аудиторский след активации целевых объектов, изменений конфигурации и поставок.
- Регулярно проводите тестирование с помощью контрольный трафик для выявления регрессий после обновления сигнатур.
Контрольный список по внедрению для поставщиков услуг
- Правовая оценка: что допускает национальное законодательство и что обычно охватывают эти распоряжения
- Объем дополнительных работ и формат их выполнения согласованы с агентствами и включены в концепцию приемки
- Только активация определённых мишеней, управляемая LIMS/ADMF
- Аппаратное ускорение DPI, рассчитанное на пиковые нагрузки абонентов
- Интеграция с системами AAA, DHCP, журналами CGNAT, ядром обработки пакетов и данными о местоположении
- Строгое отделение от коммерческих систем DPI и управления трафиком
- Управление версиями, контрольное тестирование и ведение журнала аудита
- Надежная доставка с буферизацией и мониторингом
Как ICS помогает в реализации глубокого анализа пакетов на стороне провайдера
ICS International Carrier Services имеет более 20 лет опыта работы в сфере телекоммуникаций, законного прослушивания и обеспечения соблюдения нормативных требований и содержит несколько разрешений BNetzA. В настоящее время мы интегрируем сетевые элементы с помощью протоколов X1/X2/X3 и обеспечиваем посреднические услуги для провайдеров, поэтому хорошо знакомы как с сетью, так и с принимающей стороной.
- Архитектура и юридико-техническое проектирование DPI на стороне провайдера (см. DPI для сетевых операторов), который соответствует вашей национальной структуре и вашей концепции принятия.
- Конвейеры DPI и обогащения, запускаемые по целевым сигналам интегрировано с RADIUS/Diameter, ведением журналов CGNAT и событиями ядра обработки пакетов.
- Интеграция X3 с использованием BNG/BRAS и магистральных маршрутизаторов от Huawei, Cisco, Juniper и других ведущих поставщиков, а также пассивных датчиков или облачного зеркалирования в тех случаях, когда X3 недоступен.
- Посредничество и передача полномочий ETSI через наш Платформа для медиации LI и LIMS.
- Управляемые операции круглосуточно. См. Управляемые операции LI.
- Индивидуальная разработка экстракторов, классификаторов и форматов подачи. См. Интеграция и индивидуальная разработка.
Свяжитесь с ICS чтобы обсудить, целесообразно ли внедрение технологии обогащения данных на стороне провайдера для вашей сети.
Часто задаваемые вопросы
Разрешено ли использование глубокого анализа пакетов для законного перехвата?
Да, если это ограничивается трафиком указанной в ордере цели, соответствует целям ордера на перехват и укладывается в рамки национальных технических требований и утвержденной концепции провайдера. Нецелевое или коммерческое использование данных LI не допускается.
Заменяет ли DPI на стороне провайдера полную копию обмена данными?
Нет. В большинстве юрисдикций провайдер обязан предоставить полную, неизмененную копию сообщения целевого лица. Метаданные, полученные с помощью технологии DPI, предоставляются дополнительно, если в постановлении явно не ограничен объем информации.
Может ли интернет-провайдер расшифровать HTTPS-трафик или трафик мессенджеров целевого пользователя?
Нет. Провайдер снимает только то шифрование, которое он сам применил в своей собственной сети. Сквозное шифрование или шифрование на уровне приложения остаются нетронутыми. DPI анализирует незашифрованные заголовки, процедуры установления соединения и структуру трафика.
Как метаданные DPI передаются правоохранительным органам?
Как правило, в виде дополнительных записей IRI, передаваемых через HI2, либо в виде отдельного защищенного аналитического потока, соотнесенного с LIID. Формат должен быть задокументирован и согласован с агентствами и регулирующим органом.
В чём заключается разница между DPI на стороне провайдера и на стороне LEA?
DPI на стороне правоохранительных органов (LEA) анализирует поступающий трафик в центре мониторинга. DPI на стороне провайдера работает в точке перехвата, где может добавлять сетевой контекст, такой как идентификатор абонента, сопоставления NAT и местоположение, и предоставлять результаты практически в режиме реального времени.
Похожие статьи
- Как работает функция посредничества: Мост между вашей сетью и правоохранительными органами
- Зашифрованный DNS (DoH/DoT) и его влияние на возможности законного перехвата
- Сетевое сегментирование в 5G SA: как оно усложняет (и может упростить) определение целевых LI
- LI с использованием ИИ: что означает автоматизация для операторов и рабочих процессов правоохранительных органов