

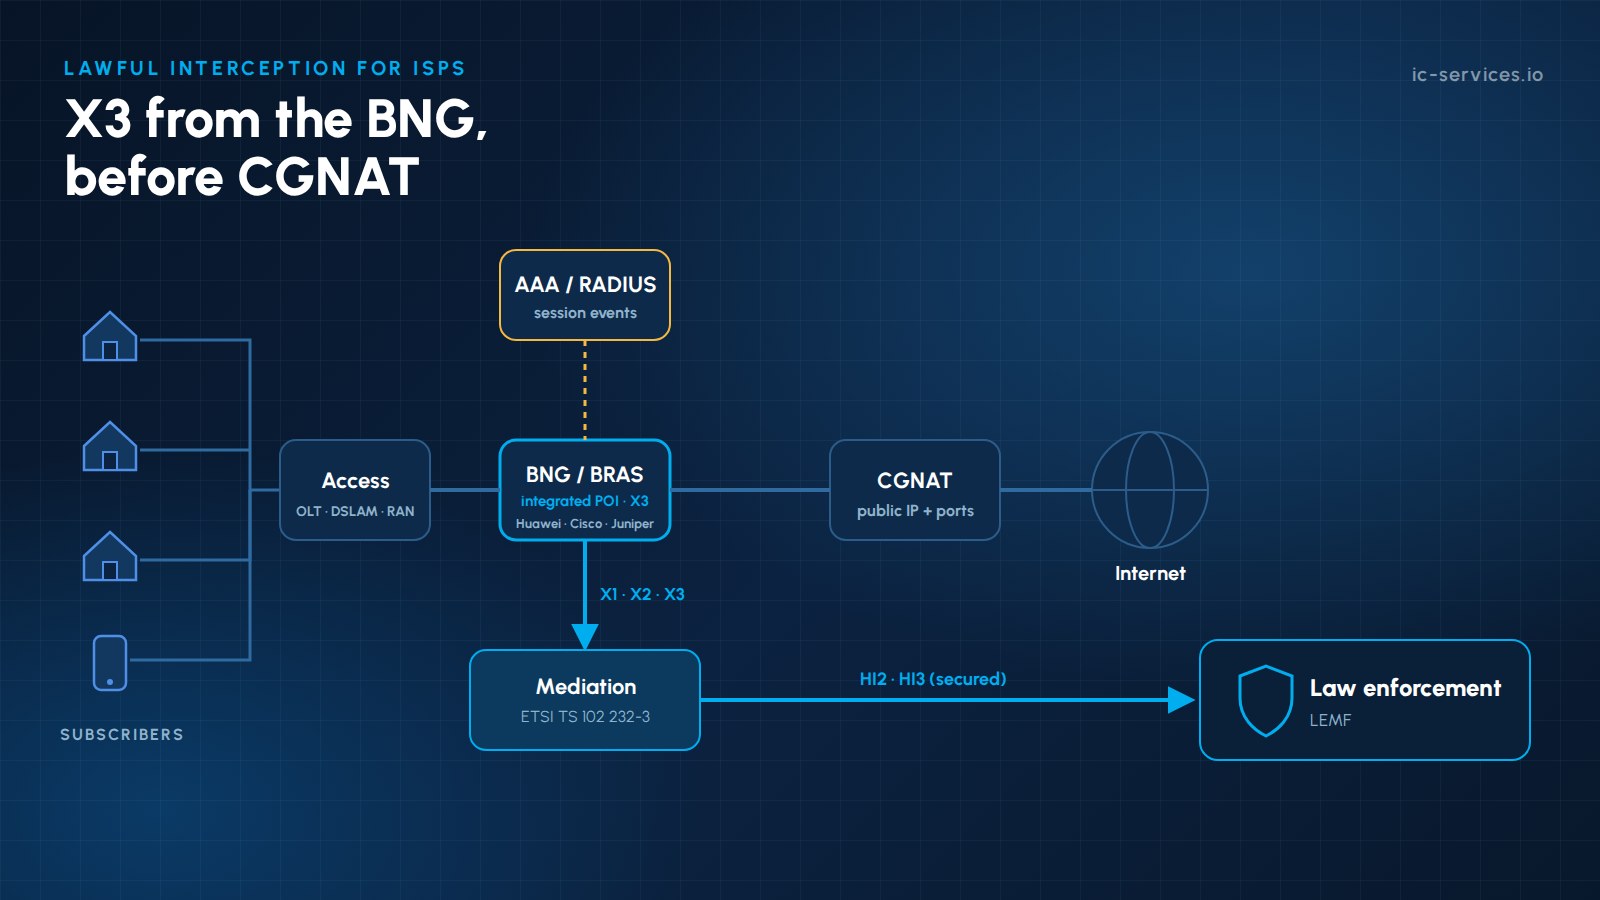
Законный перехват данных интернет-провайдерами является юридическим обязательством для каждого провайдера, предоставляющего общедоступный доступ в Интернет, будь то через DSL, кабельное соединение, оптоволоконную связь, фиксированную беспроводную связь или мобильную передачу данных. Когда суд выносит постановление о перехвате соединения абонента, провайдер обязан предоставить правоохранительным органам полную копию IP-трафика данного абонента вместе с соответствующими метаданными. Это должно быть сделано без задержки, в безопасном режиме и без ведома абонента.
Для провайдеров IP-доступа законный перехват данных кажется проще, чем он есть на самом деле. Динамические IP-адреса, NAT операторского уровня, делегирование префиксов IPv6, оптовые модели доступа и каналы связи со скоростью 10 или 100 гигабит — все это затрудняет полный и безостаточный захват нужного трафика. В данном руководстве объясняется, что необходимо внедрить интернет-провайдерам, с акцентом на Германию и стандарты ETSI, применяемые во всей Европе.
Основные выводы
- В сферу действия входят все провайдеры услуг общественного доступа в Интернет. В Германии правовой основой является § 170 Закона о телекоммуникациях (TKG), вместе с TKÜV и Техническая директива TR TKÜV. Очень небольшие сети могут быть освобождены от обязанности содержать постоянные объекты, но при этом обязаны выполнять приказы.
- Цель определяется следующим образом: идентификаторы абонента или линии (имя пользователя, идентификатор линии, MAC-адрес, IMSI/MSISDN), а не по фиксированному IP-адресу. Система прослушивания должна отслеживать IP-адрес, который в данный момент принадлежит целевому абоненту.
- Сайт точка перехвата должно располагаться там, где трафик абонента ещё можно идентифицировать, что, как правило, означает до CGNAT, на BNG или рядом с ним либо на пакетном шлюзе.
- Далее следует передача ETSI TS 102 232-1 и -3 (доступ в Интернет) или -7 (мобильная версия), с ETSI TS 103 221 для внутренних интерфейсов X1/X2/X3.
- Эта же инфраструктура используется для ответа на запросы о данных абонентов и трафика (§ 174 Закона о телекоммуникациях (TKG) и положения о данных о трафике), и на него повлияет запланированное быстрая заморозка и Хранение IP-адресов правила.
Кто должен обеспечивать законный прослушивание для интернет-провайдеров?
В Германии § 170 Закона о телекоммуникациях (TKG) обязывает любого оператора, эксплуатирующего телекоммуникационную систему, используемую для предоставления общедоступных телекоммуникационных услуг, выполнять постановления о прослушивании и обеспечивать принятие необходимых технических и организационных мер за свой счет. Провайдеры, не эксплуатирующие собственные средства связи, должны прибегать к услугам оператора, способного выполнять постановления от их имени, и обязаны уведомить об этом Федеральное ведомство по сетям и связи (BNetzA). В отношении доступа в Интернет это включает:
- Провайдеры стационарного доступа в Интернет (DSL, кабельный доступ, FTTH), включая реселлеров, имеющих собственную клиентскую базу (как правило, через своего оптового партнера)
- Операторы мобильной связи и полнофункциональные виртуальные операторы мобильной связи (MVNO), предоставляющие услуги мобильной передачи данных. О распределении обязанностей см. MVNO против MNO: кто несет ответственность за LI?
- Поставщики услуг фиксированной беспроводной связи, спутниковой связи и общественного Wi-Fi, услуги которых доступны для широкой публики
TKÜV освобождает от проверки системы с не более 10 000 подключенных пользователей от содержания постоянных средств прослушивания. Однако эти провайдеры по-прежнему обязаны выполнять полученное распоряжение, как правило, с помощью временного решения, такого как временный ящик LI. Поставщики, превышающие установленный порог, должны обеспечить наличие необходимого оборудования к моменту начала деятельности, а также представить техническую документацию в Федеральное агентство по сетям (BNetzA) и подтвердить соблюдение требований в Сертификация BNetzA процесс.
Эталонная архитектура: законный перехват данных для интернет-провайдеров
| Компонент | Роль в сети интернет-провайдера | Стандартный |
|---|---|---|
| ADMF / LIMS | Принимает заказы, управляет целями, контролирует точки интереса | ETSI TS 103 221-1 (X1) |
| IRI-POI | Обнаруживает целевые сеансы: вход в систему, присвоение IP-адреса, выход из системы | События AAA/RADIUS, DHCP, BNG |
| CC-POI | Копирует пакеты целевого устройства | Встроено в BNG/BRAS или маршрутизатор, передача данных осуществляется по X3 (ETSI TS 103 221-2); оптический TAP используется только в качестве резервного варианта |
| Функция посредничества / доставки | Форматирует и предоставляет данные в форматах IRI и CC | ETSI TS 103 221-2 (X2/X3), ETSI TS 102 232 |
| Передача дела в местный орган по делам образования (LEA) | Надежная доставка HI2 и HI3 | ETSI TS 102 232-1 / -3 / -4 / -7, национальные стандарты шифрования |
Чтобы узнать, как все это увязывается, см. Как работает функция посредничества и наш Платформа для медиации LI.
Шаг 1: Точно определить цель
В распоряжении о предоставлении доступа в Интернет указывается абонент или линия, а не IP-адрес. Поэтому система прослушивания должна:
- Сопоставьте упорядоченный идентификатор (номер клиента, имя пользователя, идентификатор линии, MSISDN/IMSI) с сетевые идентификаторы используется в BNG или пакетном шлюзе.
- Смотреть события сеанса из журналов учета RADIUS или Diameter (Acct-Start, Interim-Update, Acct-Stop), а также из журналов DHCP и BNG.
- Отслеживать изменения IP-адресов в режиме реального времени: принудительные переподключения, изменения срока аренды IPv4, делегирование префиксов IPv6 и сеансы с использованием двух стеков.
- Начните перехват, когда цель подключится, даже если команда была активирована, пока цель находилась в автономном режиме.
Каждое из этих событий становится Запись IRI (начало, продолжение, конец) передано через HI2. Для получения дополнительной информации см. IRI против CC.
Шаг 2: Привлечение нужного трафика в нужном месте
- Сначала Native X3: BNG/BRAS операторского класса и маршрутизаторы компаний Huawei, Cisco, Juniper и других производителей самостоятельно копируют трафик целевого объекта и передают его через X3. Пассивные зонды используются лишь в качестве резервного варианта, когда это невозможно.
- До CGNAT: если один публичный IP-адрес используется несколькими абонентами, их трафик становится невозможно надежно разделить. Необходимо осуществлять перехват на стороне абонента либо передавать данные сопоставления NAT (публичный IP-адрес и блок портов) вместе с CC.
- Весь трафик целевого объекта: IPv4 и IPv6, TCP, UDP и другие протоколы, в обоих направлениях, без фильтрации, если в приказе явно не указано иное.
- Отсутствие потерь при высокой скорости: Абоненты FTTH могут генерировать многогигабитовые всплески трафика. Размеры потоков X3, буферов посредничества и механизмов маркировки временем должны рассчитываться с учётом пиковых скоростей, а не средних значений.
- Снять собственное шифрование: если сам провайдер применяет шифрование или сжатие в сети доступа, передаваемая копия должна быть незашифрованной. Сквозное шифрование со стороны пользователя при этом не затрагивается.
- Точная синхронизация времени (NTP или PTP) между POI, AAA и посредническими узлами, чтобы IRI и CC совпадали.
Шаг 3: Безопасная доставка в агентство
В отношении услуг доступа в Интернет передача дел агентству осуществляется следующим образом: ETSI TS 102 232-3, в дополнение к общей структуре, представленной в ETSI TS 102 232-1. В услугах уровня 2 используются -4, а также использование мобильной пакетной передачи данных -7 или эквивалентные стандарты 3GPP (TS 33.108 / TS 33.128). В Германии национальные требования определены в TR TKÜV, а соединение с агентствами защищено утвержденными криптографическими шлюзами. Передача данных должна быть отказоустойчивой: буферизация во время сбоев, повторная передача и мониторинг каждого канала переключения.
Оптовая торговля, потоковая передача данных и хостируемые сети
Многие интернет-провайдеры не владеют всей цепочкой доступа:
- С Доступ к битовому потоку на уровне 2, реселлер, как правило, эксплуатирует собственный BNG и может осуществлять перехват именно там.
- С Битовый поток уровня 3 В случае моделей «white-label» присвоение IP-адресов и маршрутизация осуществляются в сети оптового партнера. Вопросы ответственности, предоставления данных и поддержки перехвата должны быть согласованы в оптовом договоре.
- С ядра, размещенные в облаке или на аутсорсинге, точка перехвата может находиться в центре обработки данных, который вы не контролируете. Пассивные датчики, например через виртуальные зеркальные порты, могут стать практичным решением. См. LI с аутсорсинговым или хостируемым ядром.
Не только перехват: запросы на предоставление информации
Эти же системы и процессы обеспечивают выполнение других юридических обязательств:
- Запросы о предоставлении данных абонентов (§ 174 Закона о телекоммуникациях), включая идентификацию абонента, использующего динамический IP-адрес в данный момент времени.
- Запросы о предоставлении данных о трафике (§ 175 TKG-E), а в будущем — хранение данных о трафике в рамках запланированного быстрая заморозка (Меры обеспечения, § 176 проекта Закона о телекоммуникациях (TKG-E)).
- Хранение IP-адресов: Согласно проекту статьи 177 Закона о телекоммуникациях (TKG), провайдеры доступа будут обязаны хранить данные о присвоении IP-адресов, включая порты за CGNAT, в течение трёх месяцев.
- Электронные интерфейсы: провайдеры, имеющие 100 000 и более контрактных партнеров, должны использовать процедуру ETSI-ESB (в дополнение к E-Mail-ESB), тогда как более мелкие провайдеры могут ограничиться использованием E-Mail-ESB.
Распространенные ошибки при осуществлении законного перехвата данных интернет-провайдерами
| Подводный камень | Последствие | Средство |
|---|---|---|
| Контрольный пункт за CGNAT | Зафиксирован трафик других абонентов или не зафиксирован целевой трафик | Переместите POI перед NAT или сопоставьте данные с журналами NAT |
| IPv6 не поддерживается | Неполный перехват | Отслеживание делегированных префиксов и сеансов с использованием двух стеков |
| Отсутствие промежуточной отчетности | Изменения IP-адреса остаются незамеченными | Включить промежуточные обновления и ленты событий BNG |
| Недостаточный размер улова | Потери пакетов при пиковых нагрузках | Размер для серийных передач, добавление аппаратной маркировки временем |
| Неясность в распределении обязанностей на оптовом уровне | Заказы не могут быть выполнены | Договорные положения о ликвидности и потоки данных |
| Неполная документация | Задержка с получением разрешения BNetzA | Структурированная техническая концепция, основанная на требованиях TR TKÜV |
Как ICS обеспечивает поддержку законного перехвата данных для интернет-провайдеров
ICS International Carrier Services имеет более 20 лет опыта работы в сфере телекоммуникаций, законного прослушивания и обеспечения соблюдения нормативных требований и содержит несколько разрешений BNetzA. Мы оказываем поддержку интернет-провайдерам на всех этапах — от разработки первоначальной концепции до круглосуточной эксплуатации:
- Управление операциями LI для перехвата IP-трафика, перехвата VoIP-трафика, запросов на предоставление данных об абонентах (§ 174 TKG) и запросов на предоставление данных о трафике в рамках модели полного обслуживания. См. Управляемые операции LI.
- Техническая концепция и одобрение BNetzA: документация, составленная на основе технического регламента TR TKÜV, планы испытаний и сопровождение в ходе приемочных испытаний.
- Посредничество и передача: наш Платформа для медиации LI и LIMS передать потоки ETSI TS 102 232 соответствующим ведомствам.
- Тест LEMF чтобы проверить поставку HI2/HI3 до и во время приемочных испытаний BNetzA. См. ICS LEMF.
- Интеграция X3 с использованием BNG/BRAS и магистральных маршрутизаторов от Huawei, Cisco, Juniper и других ведущих поставщиков, с применением пассивных зондов или облачного зеркалирования только в тех случаях, когда прямая интеграция невозможна.
- Временные решения для небольших операторов, не достигающих порогового значения TKÜV.
- Консалтинг о ведении журналов CGNAT, IPv6, оптовых контрактах и предстоящем хранении IP-адресов.
Свяжитесь с нашей командой для оценки вашей сети доступа или узнать больше о наших Решения для законного перехвата.
Часто задаваемые вопросы
Обязателен ли законный мониторинг со стороны интернет-провайдеров также для мелких провайдеров?
Да. В Германии системы, в которых подключено не более 10 000 пользователей, не обязаны иметь постоянные средства прослушивания, однако они все равно должны выполнять постановления о прослушивании при их получении, например, с помощью временных решений.
Какой стандарт ETSI применяется к перехвату интернет-трафика?
Стандарт ETSI TS 102 232-3 определяет процедуру переключения для услуг доступа в Интернет на основе общего стандарта ETSI TS 102 232-1. Для мобильной пакетной передачи данных используются стандарты ETSI TS 102 232-7 или 3GPP TS 33.108 / TS 33.128. Внутренние интерфейсы соответствуют стандарту ETSI TS 103 221 (X1/X2/X3).
Где интернет-провайдер должен перехватывать трафик при использовании CGNAT?
В идеале — до функции NAT, когда у каждого абонента ещё есть уникальный частный адрес или сеанс. Если это невозможно, провайдер должен сопоставить данные перехвата с журналами CGNAT (публичный IP-адрес, блок портов и время).
Как определяется цель, если IP-адрес меняется?
Система перехвата отслеживает события сеансов, поступающие из журналов учета RADIUS или Diameter, а также из журналов DHCP и BNG. Она сопоставляет идентификатор абонента в упорядоченном виде с IP-адресом или префиксом, назначенным в данный момент, и автоматически обновляет фильтры перехвата.
Может ли интернет-провайдер передать функции законного перехвата данных сторонним организациям?
Да. Юридическая ответственность лежит на провайдере, однако эксплуатацию можно передать специализированному поставщику услуг, действующему от его имени, при условии соблюдения требований безопасности, конфиденциальности и требований Федерального агентства по сетям и телекоммуникациям (BNetzA).
Похожие статьи
- Как работать с LI, если ваша основная сеть находится на аутсорсинге или размещена на хостинге
- Как оценить платформу для медиации в сфере личного страхования: 7 вопросов, которые следует задать поставщику
- Интерфейсы X1/X2/X3 в 5G: объяснение архитектуры 3GPP LI
- LI Compliance как услуга: Какие SLA следует требовать на самом деле?

