
合法截获的DPI
用于合法截获的深度数据包检测
加密流量依然能透露信息。ICS将深度包检测(DPI)技术应用于最能发挥其作用的地方:即该机构的监控中心以及运营商的拦截点。.
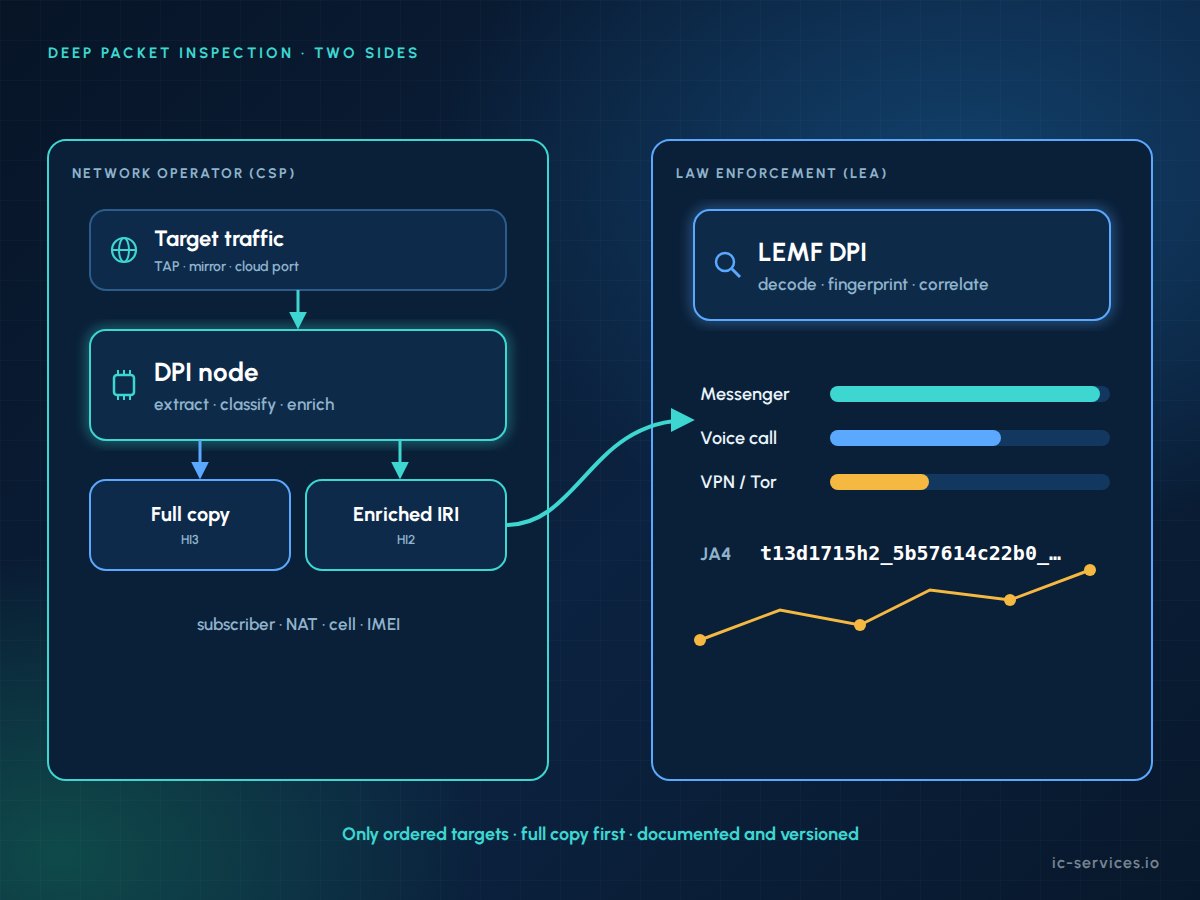
深度数据包检测(DPI)是指对网络流量进行超越基本地址信息的分析,包括协议头、握手过程、有效载荷和流量模式。在DPI的合法拦截中,该技术仅适用于经下令指定的目标的流量。它可在执法机构的监控设施内运行,也可在运营商的拦截点运行。.
关键事实
- 两个地方: LEMF中的运营商端DPI以及在拦截点处的服务提供商端DPI。.
- 不破解端到端加密: DPI 会对无法识别的内容进行分类。.
- 仅限目标: DPI 合法拦截仅处理被下令监控的目标的流量,除此之外不处理其他任何内容。.
- 先看全文: 除了完整且未经修改的副本外,还会提供服务端生成的结果。.
- 已记录: 每个结果都会记录引擎、签名和分类器的版本信息。.
为什么加密技术改变了深度包检测?
十年前,截获的IP流量往往可以还原为网页、电子邮件和聊天记录。如今,TLS 1.3、QUIC、端到端加密的即时通讯软件、VPN以及加密DNS将大部分内容隐藏了起来。请参阅我们关于 加密DNS与合法截获.
仅靠内容解码已无法取得成效。深度数据包检测填补了这一空白。它能识别应用程序、采集客户端指纹、识别消息或通话等活动类型,并将流量与网络上下文相关联。.
DPI合法截获的两面性
ICS 支持在交接接口的两端均启用 DPI。.
执法机构端与公共安全部门端的深度数据包检测
| 方面 | 执法机构侧数据包检测 | CSP侧的DPI |
|---|---|---|
| 运行位置 | 在该机构的LEMF中 | 在运营商的拦截点 |
| 输入 | 已交付 HI2 和 HI3 数据 | 已订购目标的实时流量 |
| 输出 | 产品解析、分类、时间线、图表 | 提取的元数据和增强的IRI,以及全文副本 |
| 有上下文 | 已交付IRI数据、案例数据及其他目标 | 用户、NAT映射、小区、设备标识符 |
| 法律依据与限制 | 截获令、刑事诉讼法、(欧盟)2016/680号指令 | 截获令、国家监听规则(德国《电信法》第170条、《电信监听条例》),欧盟法规(EU)2015/2120 |
| 典型用户 | 分析师和调查人员 | 移动网络运营商(MNO)、移动虚拟网络运营商(MVNO)、互联网服务提供商(ISP)及其客户关系管理(LI)团队 |
法律的界限在哪里?
在合法截获中,DPI 只有在明确的限制范围内才是合法的。这些限制对双方均适用:
- 处理过程始终在 该命令的适用范围 且仅覆盖所选的目标。.
- 运营商提供 完整且未经修改的副本 首先,拓展是一种补充。.
- LI处理是 严格分离 来自商业DPI和流量管理下的 (欧盟)第2015/2120号法规.
- 各机构根据国家刑事诉讼法处理数据,并 (EU) 2016/680 号指令.
- 在德国,服务提供商端的传输必须是根据《TKÜV》和《TR TKÜV》由联邦网络管理局(BNetzA)批准的方案的一部分。.
- 分类包括 指标 这些数据存在已知的误差率,但并非证明。.
为什么是ICS
01
主权移交的双方
我们为服务提供商提供拦截服务,并为机构构建ICS LEMF,因此我们深知DPI在双方能发挥什么作用。.
02
监管经验
在合法截获领域拥有20余年的经验,且其截获解决方案多次获得德国联邦网络管理局(BNetzA)的批准。.
03
实操型知识产权专业知识
我们的团队致力于处理 VoLTE、IMS 和 IP 跟踪数据,并开发定制解码器和分类器。.
常见问题
在合法截获中,什么是深度数据包检测?
在合法截获中,深度数据包检测是指对指定目标的被截获流量进行超越地址和端口的分析。它能解码可读协议,并根据应用程序、指纹和活动类型对加密流量进行分类。该技术在监管机构的监控设施或运营商的截获点运行,且始终在截获令的范围内进行。.
DPI 能解密加密的即时通讯流量吗?
不,DPI 不会破坏端到端加密。它只能显示用户使用了哪款即时通讯软件、使用时间、持续时长以及数据流量,通常还能显示该活动是发送消息还是进行通话。运营商只会解除其自身网络中自行实施的加密。.
提供商端的DPI是否取代了完整复制?
不。在德国及许多其他司法管辖区,除非命令中明确限定了范围,否则运营商必须提供目标方通信内容的完整且未经篡改的副本。数据包检测(DPI)结果仅作为补充提供。因此,相关机构可以随时将增强数据与原始流量进行比对核验。.
用于合法截获的DPI是否符合网络中立性规则?
是的,如果配置正确的话。《欧盟条例》(EU)2015/2120 限制了用于流量管理的数据包检测(DPI),但允许采取符合欧盟或国家法律要求的措施。因此,LI 处理必须与商业用途的 DPI 分开进行,且绝不能将数据输入商业系统。.
DPI应该由哪一方来运行?
通常两者兼而有之。来自执法机构的DPI使分析人员能够对整个案件进行灵活的分类和关联分析;而来自服务提供商的DPI则提供了只有运营商才具备的网络背景信息,例如用户、NAT和基站数据。如何合理划分取决于国家法规、运营商的接受原则以及执法机构的要求。.
利用 ICS 规划您的 DPI 策略
无论您是分析截获数据还是传递截获数据,我们都能帮助您设计出既实用、又合法且有据可查的DPI系统。.