DPI ZUR RECHTMÄSSIGEN ÜBERWACHUNG
Deep Packet Inspection für die rechtmäßige Überwachung
Auch verschlüsselter Datenverkehr gibt Aufschluss. ICS setzt DPI dort ein, wo es am meisten hilft: in der Überwachungszentrale der Behörde und am Abhörpunkt des Betreibers.
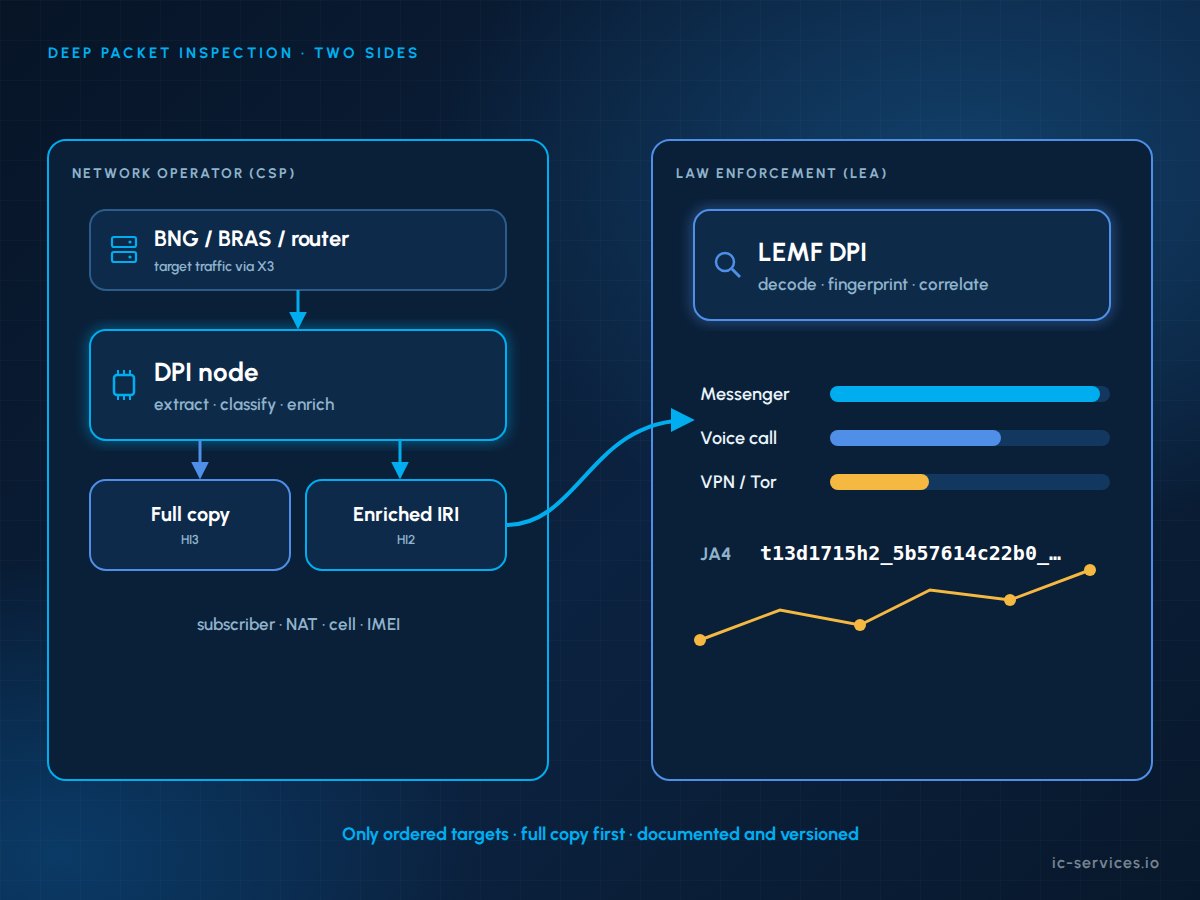
Deep Packet Inspection (DPI) bezeichnet die Analyse des Netzwerkverkehrs über die reine Adressierung hinaus, einschließlich Protokoll-Header, Handshakes, Nutzdaten und Verkehrsmuster. Bei der rechtmäßigen Überwachung mittels DPI wird diese Methode ausschließlich auf den Datenverkehr eines bestimmten Ziels angewendet. Sie wird entweder in der Überwachungszentrale der Behörde oder am Überwachungspunkt des Netzbetreibers durchgeführt.
Wichtige Fakten
- Zwei Orte: Agenturseitiges DPI im LEMF und anbieterseitiges DPI am Abhörpunkt, gespeist durch X3 von BNG/BRAS und Kernroutern.
- Keine Entschlüsselung der End-to-End-Verschlüsselung: DPI klassifiziert das, was es nicht lesen kann.
- Nur Ziel: Bei der rechtmäßigen Überwachung durch die DPI wird ausschließlich der Datenverkehr des angeordneten Ziels verarbeitet, sonst nichts.
- Zunächst der vollständige Text: Zusätzlich zur vollständigen, unveränderten Kopie werden die Ergebnisse auf Anbieterseite bereitgestellt.
- Dokumentiert: Für jedes Ergebnis werden die Versionen von Engine, Signatur und Klassifikator erfasst.
Warum hat die Verschlüsselung die Deep-Packet-Inspection verändert?
Vor einem Jahrzehnt ließ sich abgefangener IP-Datenverkehr oft wieder zu Webseiten, E-Mails und Chats rekonstruieren. Heute verbergen TLS 1.3, QUIC, durchgehend verschlüsselte Messenger, VPNs und verschlüsseltes DNS den Großteil der Inhalte. Lesen Sie dazu unseren Artikel unter Verschlüsseltes DNS und rechtmäßige Überwachung.
Die reine Inhaltsentschlüsselung allein führt nicht mehr zum gewünschten Ergebnis. Deep Packet Inspection schließt diese Lücke. Sie identifiziert die Anwendung, erstellt einen Fingerabdruck des Clients, erkennt Aktivitätstypen wie Nachrichten oder Anrufe und setzt den Datenverkehr in Zusammenhang mit dem Netzwerkkontext.
Die zwei Seiten der rechtmäßigen Überwachung durch die DPI
ICS unterstützt DPI auf beiden Seiten der Übergabeschnittstelle.
01
DPI für die Strafverfolgung
Agenturen entschlüsseln unverschlüsselten Datenverkehr und klassifizieren verschlüsselten Datenverkehr mithilfe von TLS-Fingerprinting, Mustererkennung und IP-Korrelation. Mehr erfahren
02
DPI für Netzbetreiber
Die Betreiber extrahieren und ergänzen die Metadaten für das bestellte Zielobjekt und liefern diese zusammen mit der vollständigen Kopie. Mehr erfahren
03
In ICS LEMF integriert
DPI, Zeitachsen, Karten und Diagramme sind Teil der ICS LEMF-Analysten-Workbench. Mehr erfahren
04
Durch Mediation erreicht
Die Ergebnisse auf Anbieterseite gelangen über die ICS-Vermittlungs- und Übergabekette zu den Agenturen. Mehr erfahren
Deep Packet Inspection auf LEA-Seite vs. CSP-Seite
| Aspekt | DPI auf LEA-Seite | CSP-seitiges DPI |
|---|---|---|
| Wo es verläuft | Im LEMF der Behörde | Am Abfangpunkt des Betreibers |
| Eingabe | HI2- und HI3-Daten bereitgestellt | Echtzeit-Datenverkehr des bestellten Ziels |
| Ausgabe | Aufgeschlüsselte Produkte, Klassifizierungen, Zeitachsen, Diagramme | Extrahierte Metadaten und angereicherte IRI sowie der vollständige Text |
| Kontext vorhanden | IRI-Daten, Fallbeispiele und weitere Zielgruppen bereitgestellt | Teilnehmer, NAT-Zuordnung, Zelle, Gerätekennungen |
| Rechtsgrundlage und Einschränkungen | Anordnung einer Überwachung, Strafprozessrecht, Richtlinie (EU) 2016/680 | Anordnung zur Überwachung des Telekommunikationsverkehrs, nationale Vorschriften zur Telekommunikationsüberwachung (in Deutschland § 170 TKG, TKÜV), Verordnung (EU) 2015/2120 |
| Typische Nutzer | Analysten und Ermittler | Mobilfunknetzbetreiber (MNOs), Mobilfunk-Discounter (MVNOs), Internetdienstanbieter (ISPs) und deren LI-Teams |
Wo liegen die rechtlichen Grenzen?
Die Datenüberwachung im Rahmen der rechtmäßigen Überwachung ist nur innerhalb klarer Grenzen zulässig. Diese gelten für beide Seiten:
- Die Verarbeitung erfolgt innerhalb der Umfang des Auftrags und deckt nur das angegebene Ziel ab.
- Die Betreiber liefern die vollständige, unveränderte Kopie Erstens: Anreicherung ist eine Ergänzung.
- Die LI-Verarbeitung ist strikt voneinander getrennt aus den Bereichen kommerzielles DPI und Verkehrsmanagement unter Verordnung (EU) 2015/2120.
- Die Behörden verarbeiten Daten gemäß dem nationalen Strafprozessrecht und Richtlinie (EU) 2016/680.
- In Deutschland müssen anbieterseitige Übertragungen Teil des von der BNetzA im Rahmen der TKÜV und der TR TKÜV genehmigten Konzepts sein.
- Klassifizierungen sind Indikatoren mit bekannten Fehlerquoten, nicht als Beweis.
Warum ICS?
01
Die beiden Seiten der Übergabe
Wir betreiben Überwachungslösungen für Anbieter und entwickeln ICS-LEMF-Systeme für Behörden, daher wissen wir, was DPI auf beiden Seiten leisten kann.
02
Erfahrung im Bereich der Regulierung
Mehr als 20 Jahre Erfahrung im Bereich der rechtmäßigen Überwachung und zahlreiche Zulassungen der BNetzA für Überwachungslösungen.
03
Praktische IP-Fachkenntnisse
Unser Team arbeitet mit VoLTE-, IMS- und IP-Traces und entwickelt maßgeschneiderte Decoder und Klassifikatoren.
Häufig gestellte Fragen
Was versteht man unter „Deep Packet Inspection“ im Rahmen der rechtmäßigen Überwachung?
Unter „Deep Packet Inspection“ im Rahmen der rechtmäßigen Überwachung versteht man die Analyse des abgefangenen Datenverkehrs eines angeordneten Ziels, die über Adressen und Ports hinausgeht. Dabei werden lesbare Protokolle entschlüsselt und verschlüsselter Datenverkehr nach Anwendung, Fingerabdruck und Aktivitätsart klassifiziert. Die Auswertung erfolgt in der Überwachungszentrale der Behörde oder am Abhörpunkt des Betreibers, stets im Rahmen der Überwachungsanordnung.
Kann DPI verschlüsselten Messenger-Verkehr entschlüsseln?
Nein. DPI durchbricht die End-to-End-Verschlüsselung nicht. Es kann aufzeigen, dass ein Messenger genutzt wurde, wann, wie lange und mit welchem Datenvolumen, und oft auch, ob es sich bei der Aktivität um eine Nachricht oder einen Anruf handelte. Netzbetreiber heben lediglich die Verschlüsselung auf, die sie selbst in ihrem eigenen Netzwerk eingerichtet haben.
Ersetzt die serverseitige DPI die vollständige Kopie?
Nein. In Deutschland und vielen anderen Rechtsordnungen muss der Betreiber eine vollständige, unveränderte Kopie der Kommunikation der Zielperson übermitteln, es sei denn, die Anordnung schränkt den Umfang ausdrücklich ein. DPI-Ergebnisse werden lediglich zusätzlich übermittelt. Die Behörden können daher die angereicherten Daten jederzeit mit dem ursprünglichen Datenverkehr abgleichen.
Ist DPI zum Zwecke der rechtmäßigen Überwachung mit den Vorschriften zur Netzneutralität vereinbar?
Ja, sofern dies korrekt eingerichtet ist. Die Verordnung (EU) 2015/2120 schränkt die Datenpaketinspektion (DPI) zum Zwecke des Verkehrsmanagements ein, lässt jedoch Maßnahmen zu, die zur Einhaltung des Unionsrechts oder des nationalen Rechts erforderlich sind. Die Verarbeitung von LI-Daten muss daher getrennt von der kommerziellen DPI erfolgen und darf niemals in kommerzielle Systeme einfließen.
Welche Seite sollte DPI ausführen?
Oft beides. DPI auf Seiten der Behörden bietet Analysten flexible Klassifizierungs- und Korrelationsmöglichkeiten über einen gesamten Fall hinweg. DPI auf Seiten des Netzbetreibers liefert zusätzliche Netzwerkkontextdaten, über die nur der Netzbetreiber verfügt, wie beispielsweise Teilnehmer-, NAT- und Zelldaten. Die richtige Aufteilung hängt von den nationalen Vorschriften, dem Akzeptanzkonzept des Netzbetreibers und den Anforderungen der Behörden ab.
Planen Sie Ihren DPI-Ansatz mit ICS
Ganz gleich, ob Sie Abhörprotokolle auswerten oder weiterleiten – wir unterstützen Sie dabei, ein DPI-System zu entwickeln, das nützlich, rechtskonform und dokumentiert ist.