电子证据与合法截取的区别及重叠之处
电子证据的合法截获义务之间的交集,要求运营商履行双重合规义务。欧盟的《电子证据条例》和各国的合法[…]
对于受欧盟电子证据条例约束的运营商而言,了解 EPOC 和 EPOC-PR 请求类型至关重要。欧盟电子证据条例(条例
EPOC 与 EPOC-PR:了解欧盟电子证据下的两种请求类型 阅读文章 »
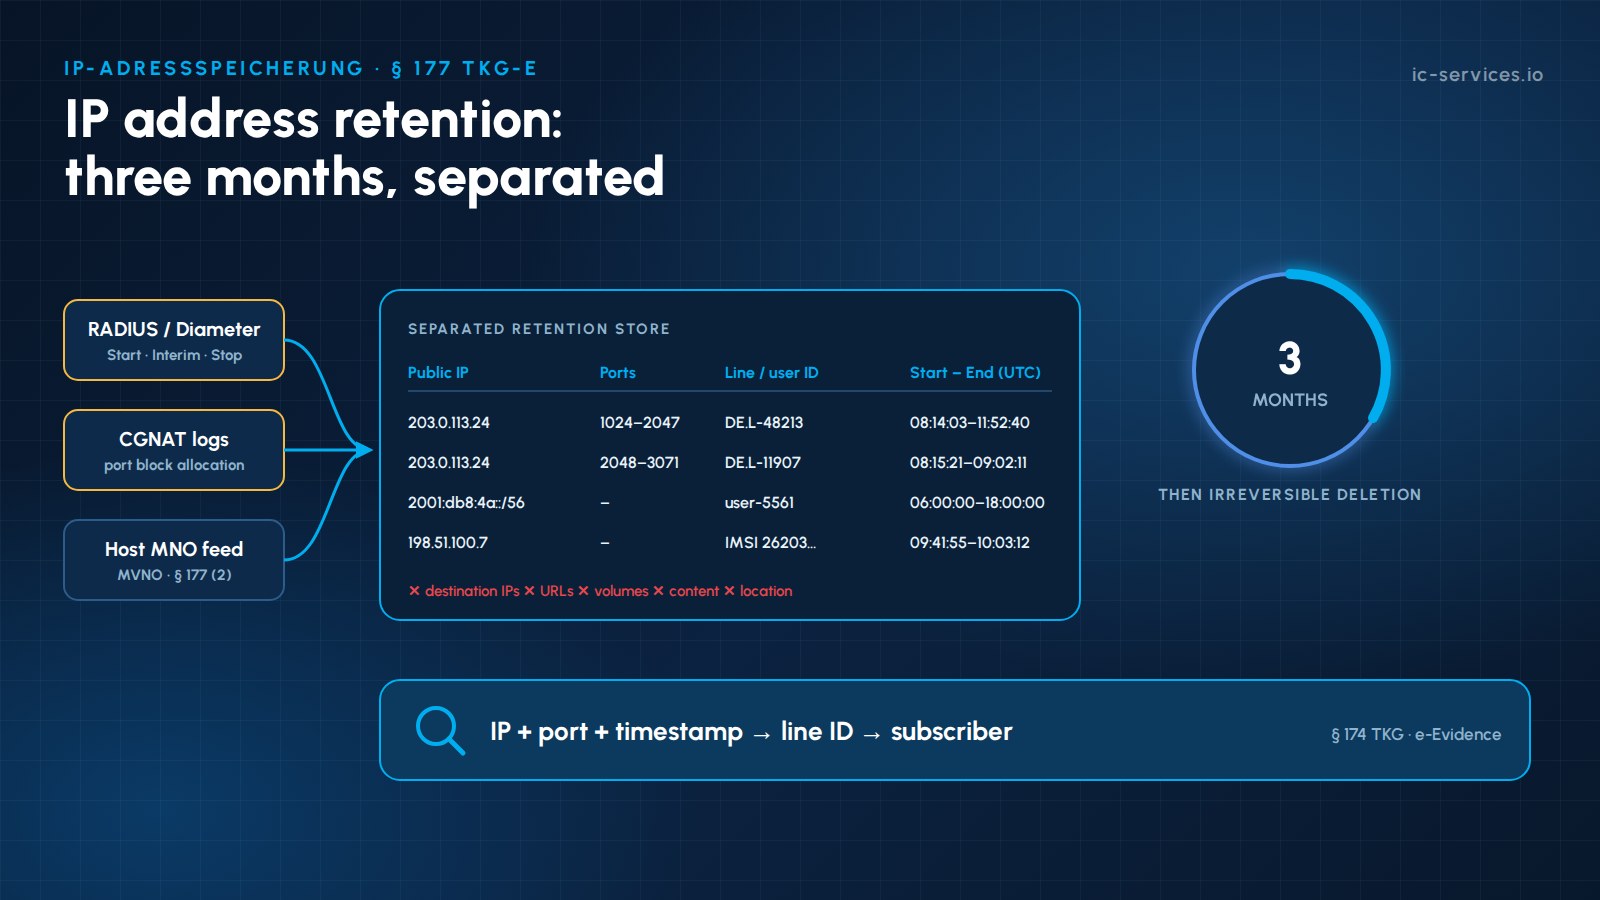
德国计划要求互联网接入服务商履行为期三个月的IP地址保留义务。了解哪些主体将受到影响、具体必须存储哪些数据、为何在CGNAT环境下仅靠RADIUS还不够、虚拟运营商(MVNO)必须与宿主网络达成哪些安排,以及如何构建符合规定的保留存储库。.
德国的IP地址保留规定:根据新修订的《电信法》(TKG)第177条,互联网服务提供商(ISP)和移动虚拟网络运营商(MVNO)必须保存哪些信息 阅读文章 »
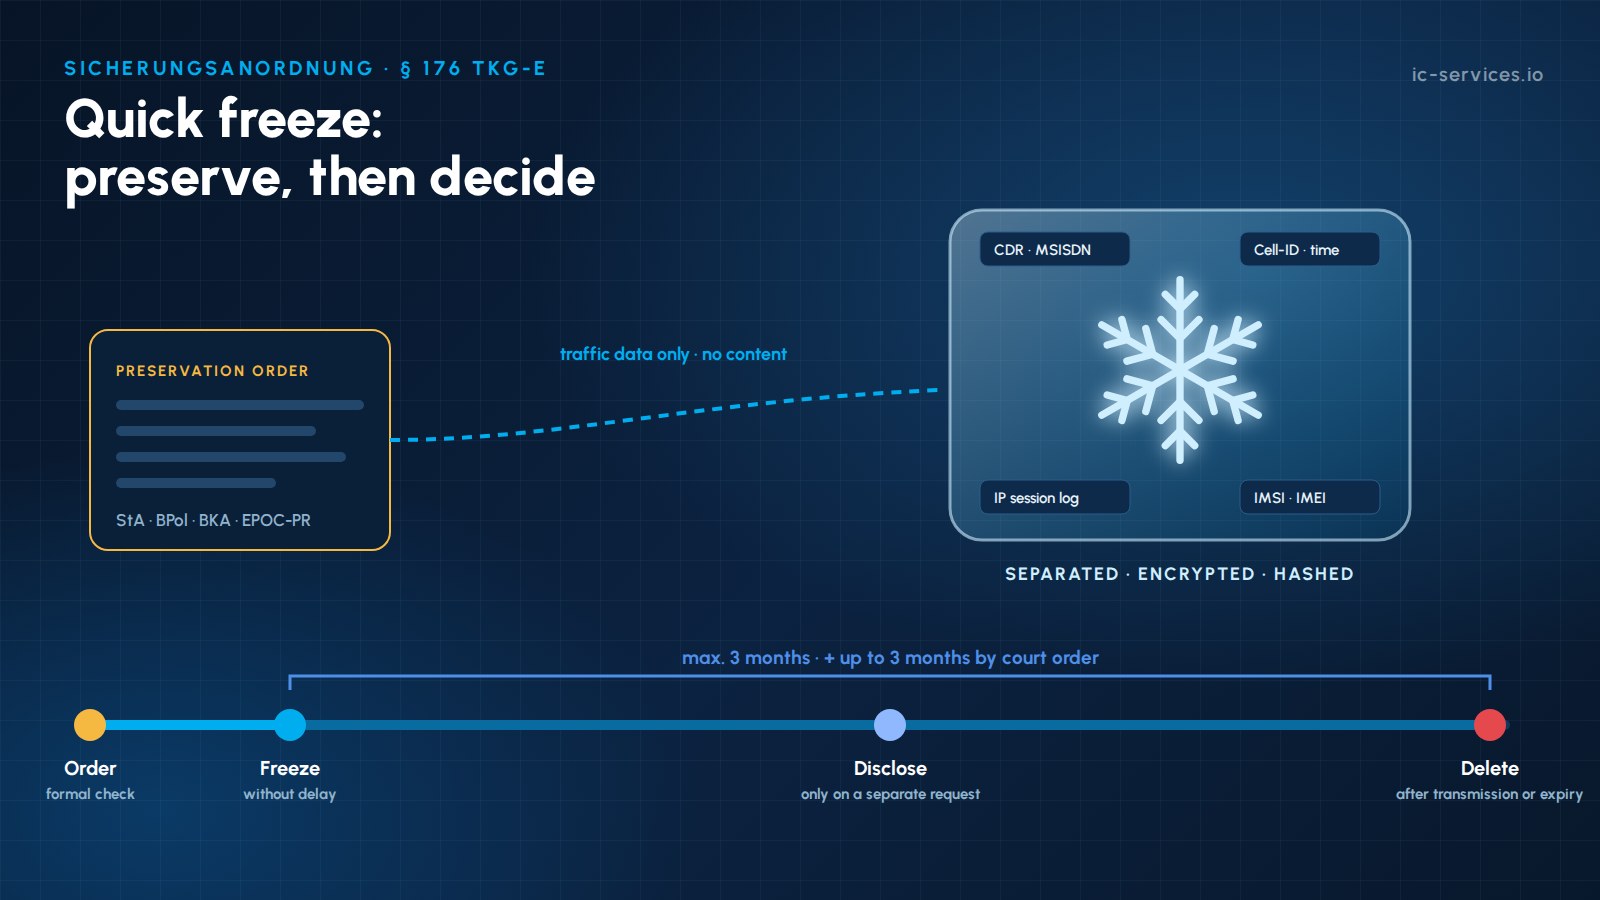
德国正在推出一项针对通信数据的紧急冻结程序(Sicherungsanordnung)。以下内容将说明电信运营商必须保留哪些数据、该流程的具体步骤、适用的截止期限,以及在法律生效前应如何做好准备。.
德国“快速冻结”措施:新的“保障令”对电信运营商意味着什么 阅读文章 »
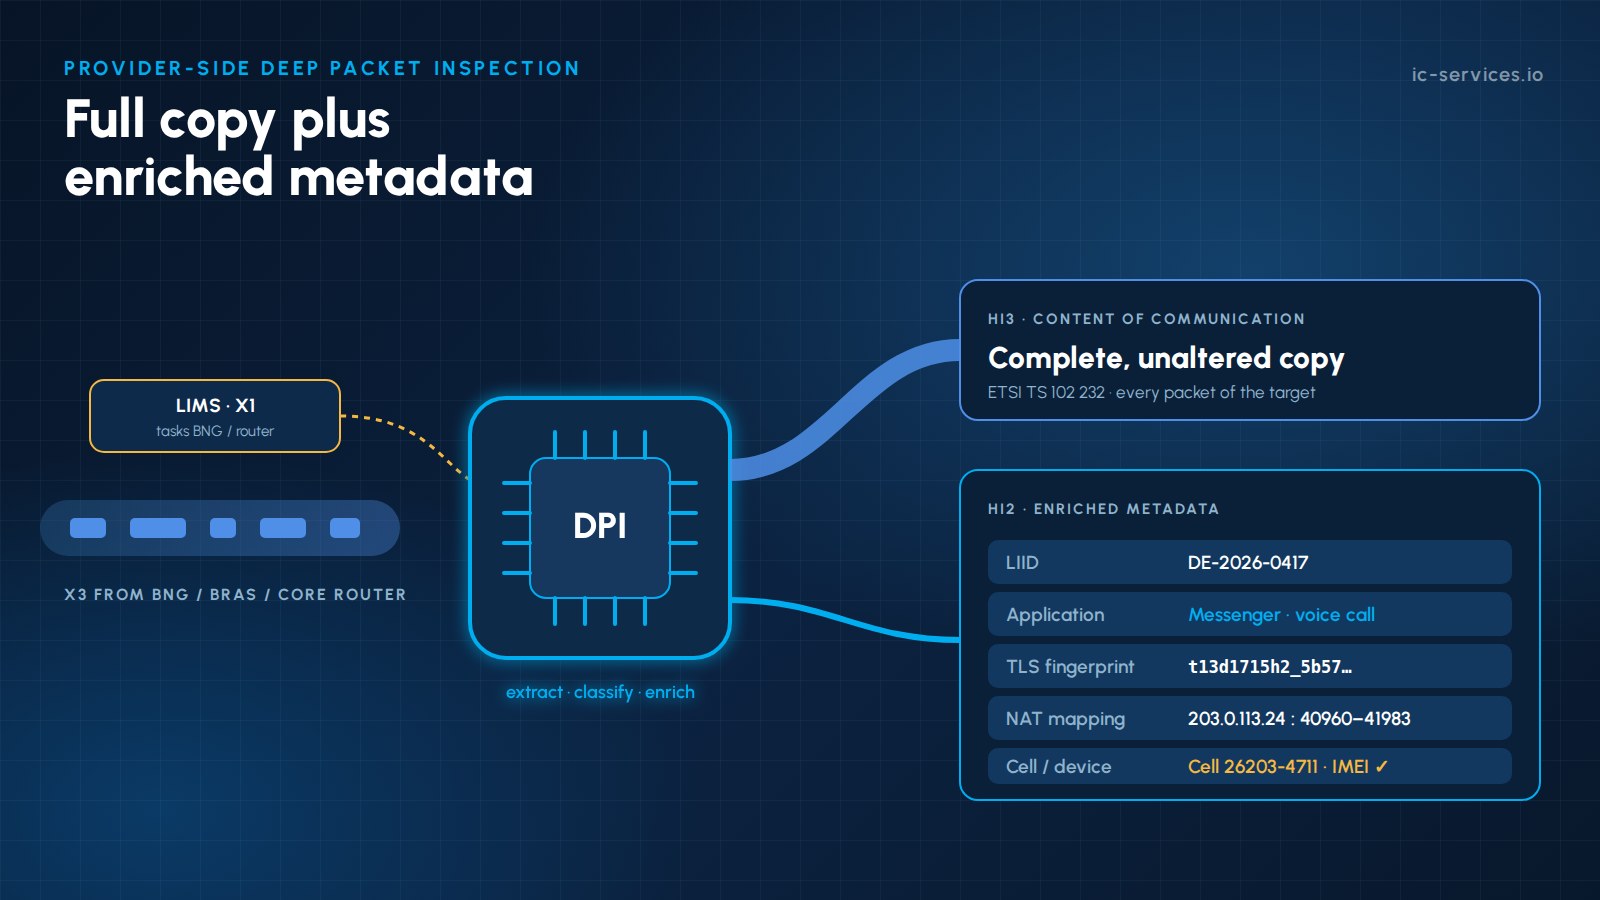
服务提供商端深度数据包检测可将原始IP拦截数据转化为内容丰富的、可供执法部门分析的元数据。了解其架构、可提取的内容、数据移交方式以及法律限制所在。.
互联网服务提供商(ISP)处的深度数据包检测:向执法部门提供丰富的LI数据 阅读文章 »
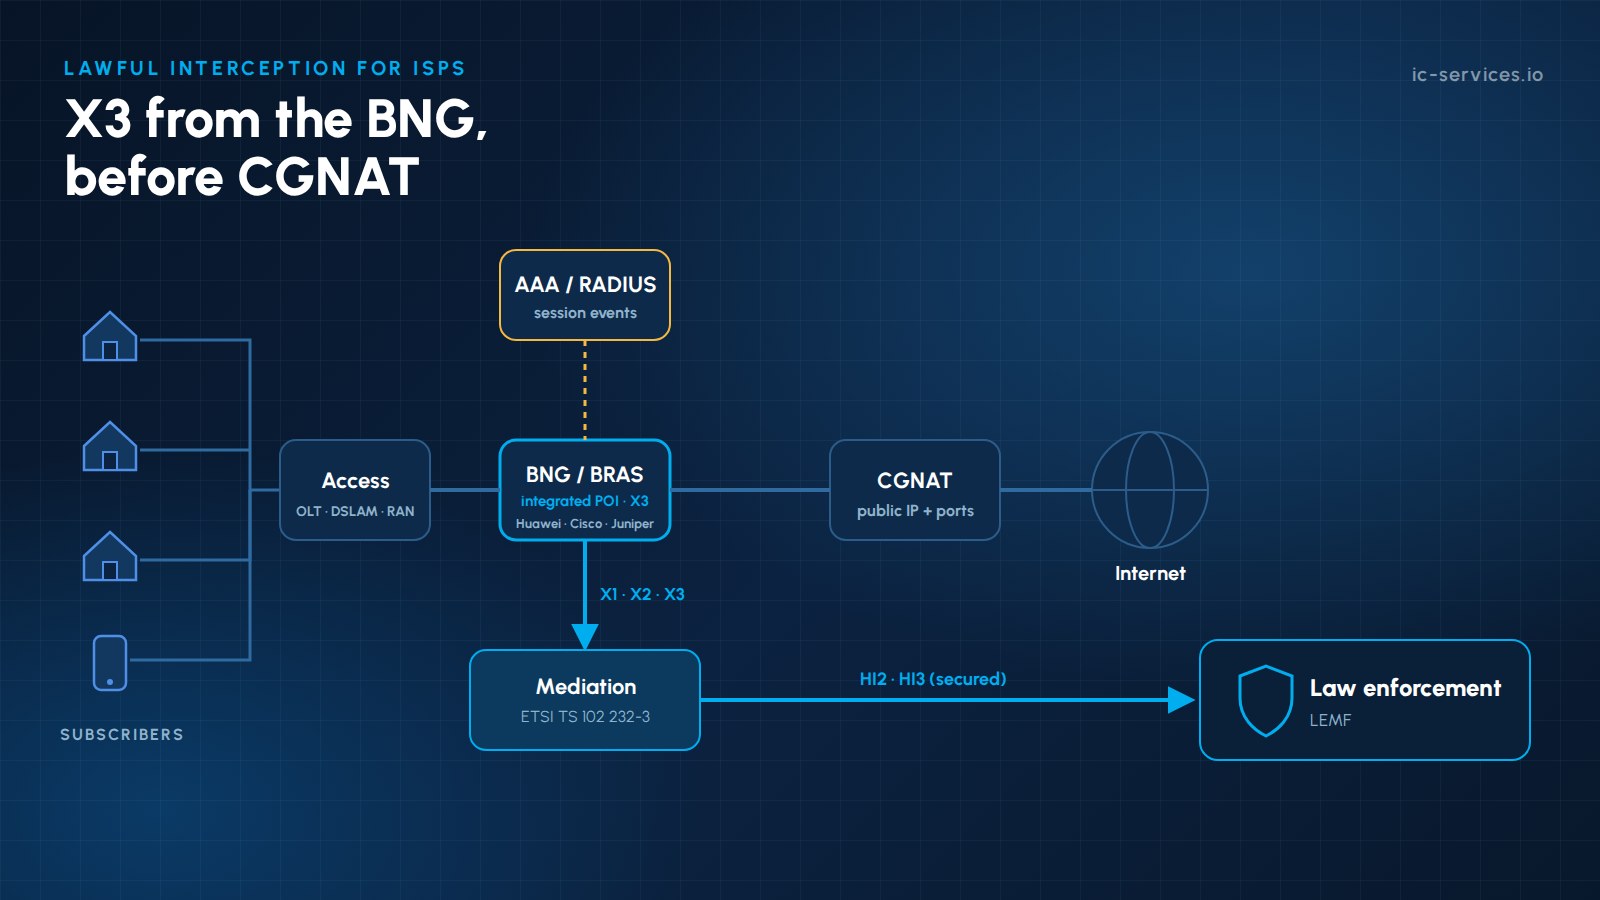
所有公共互联网接入服务提供商都必须能够根据法院命令拦截用户的IP流量。本指南涵盖了相关义务、BNG、RADIUS和CGNAT背后的架构、ETSI TS 102 232切换流程,以及导致BNetzA审批延迟的常见问题。.
互联网服务提供商(ISP)的合法截取:IP接入提供商必须采取的措施 阅读文章 »
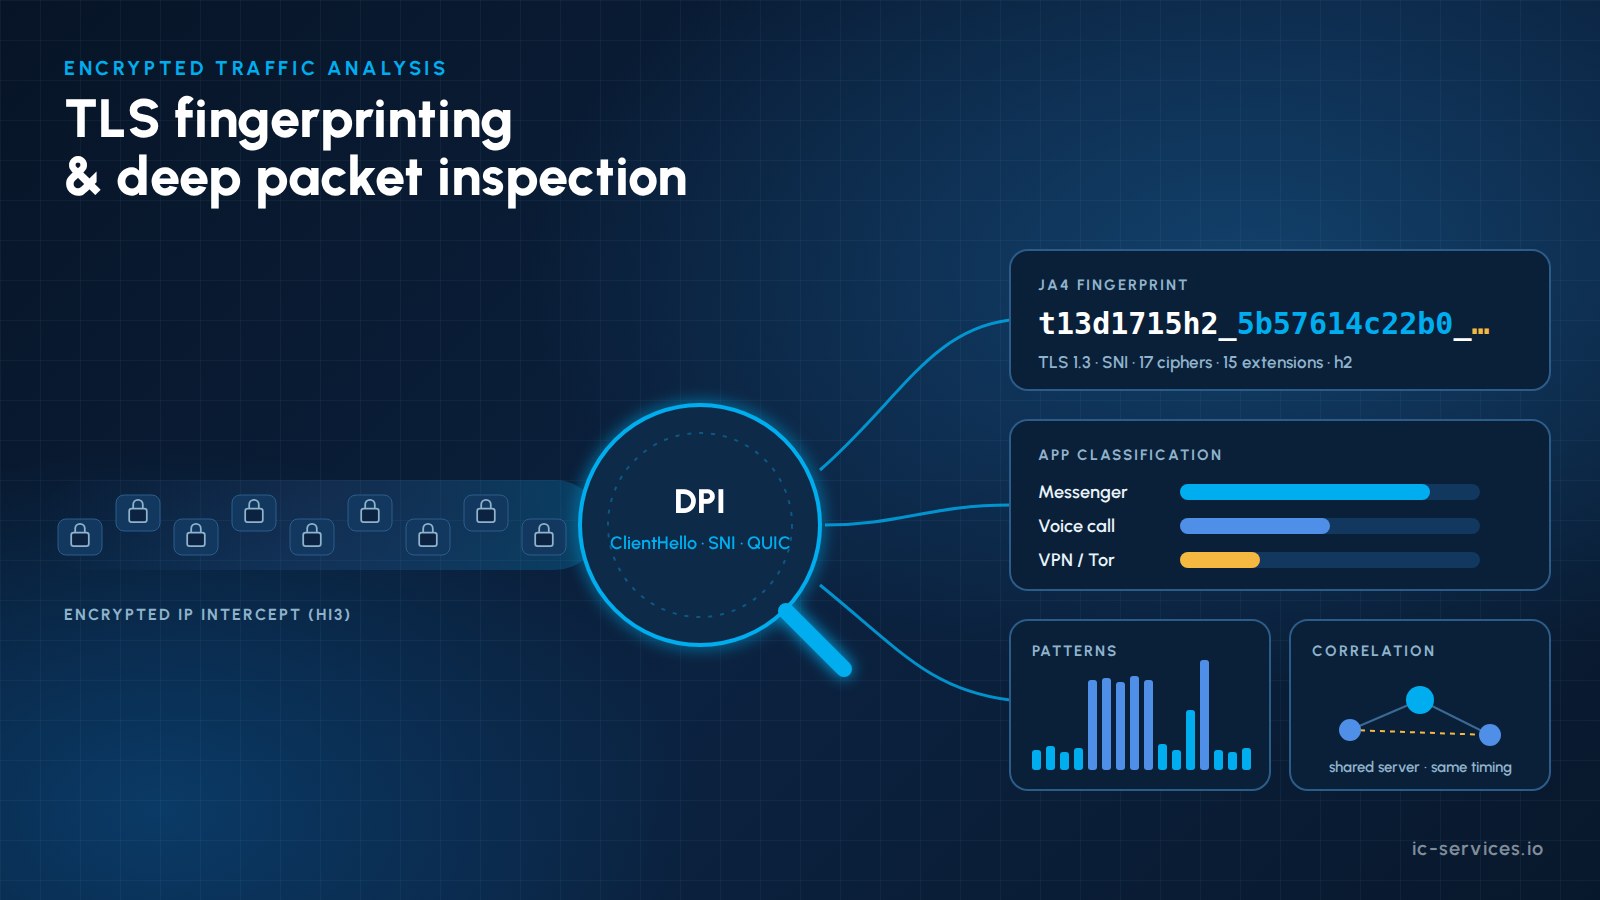
大多数被截获的IP流量都是加密的。了解执法机构如何利用深度包检测、TLS指纹识别(JA4)、流量模式识别和IP关联技术,将加密的截获数据转化为可用的情报。.
执法中的 TLS 指纹识别与深度包检测(DPI):解读加密的 IP 拦截数据 阅读文章 »
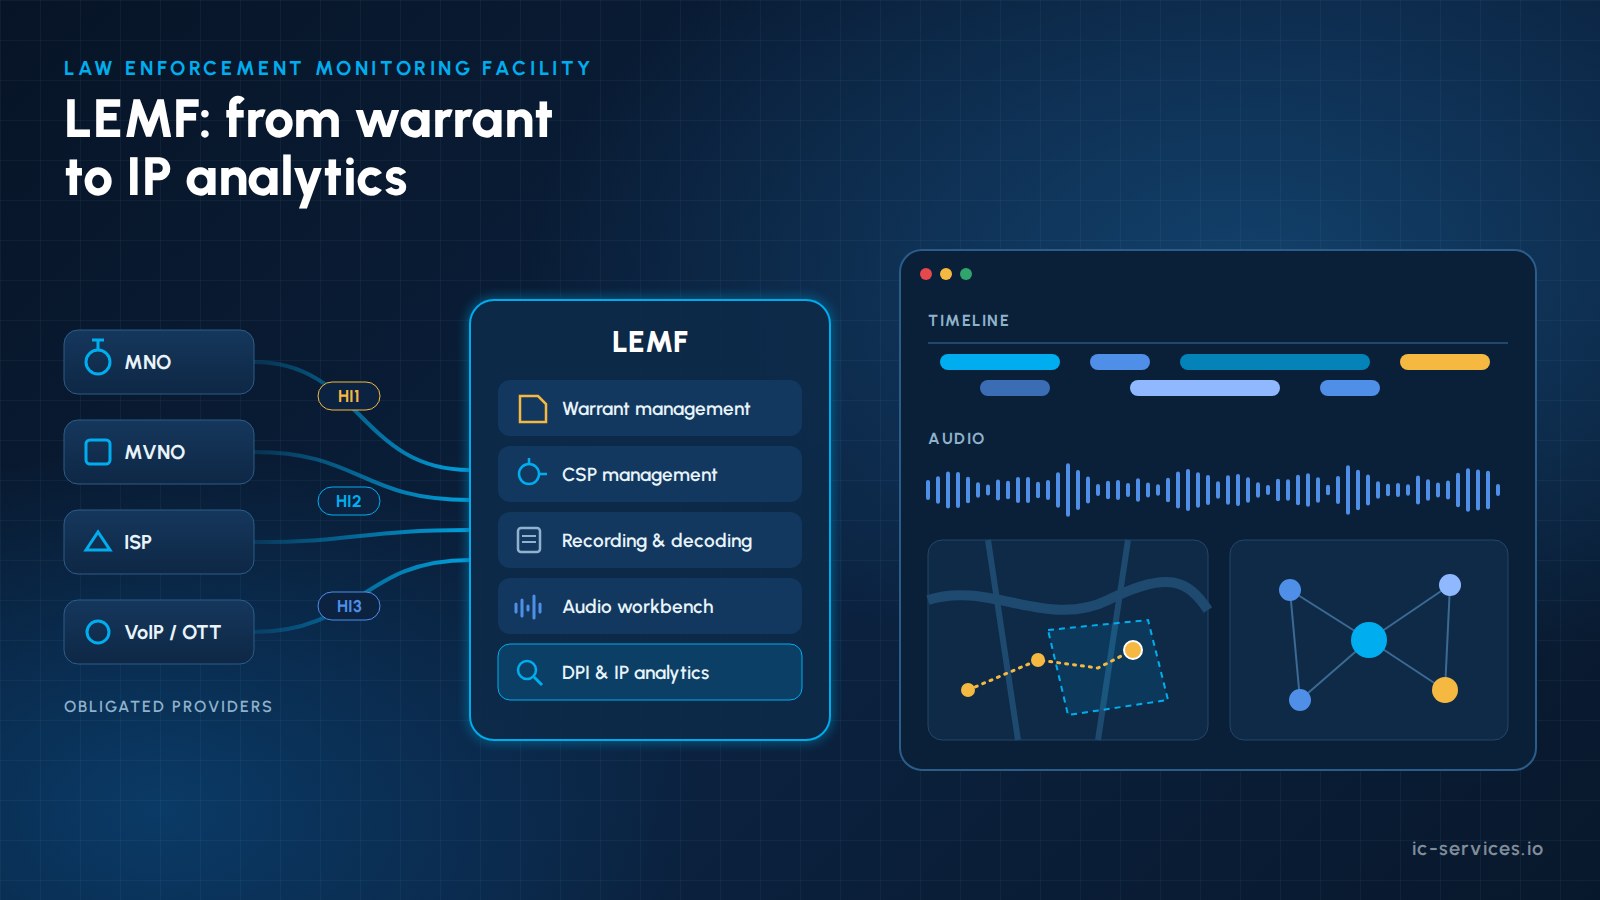
执法监控设施(LEMF)是合法截获的接收方。本指南阐述了现代执法监控设施如何通过HI1、ETSI-ESB和传真管理通信服务提供商(CSP)及搜查令,如何处理音频,以及如何利用深度包检测(DPI)将截获的IP数据转化为证据。.
与传统的移动虚拟网络运营商(MVNO)相比,eSIM移动虚拟网络运营商(MVNO)的商业模式带来了截然不同的合法截获挑战。仅提供eSIM服务的移动虚拟网络运营商(MVNO)是一个正在增长的细分市场
面向仅支持eSIM的虚拟运营商(MVNO)的LI:独特挑战与实用解决方案 阅读文章 »