
服务商端深度包检测(DPI)
面向网络运营商的DPI:增强型合法截获数据
在拦截点对已排序的目标提取并丰富元数据。在提供完整副本的同时一并交付该元数据,并确保其与商业DPI严格分离。.
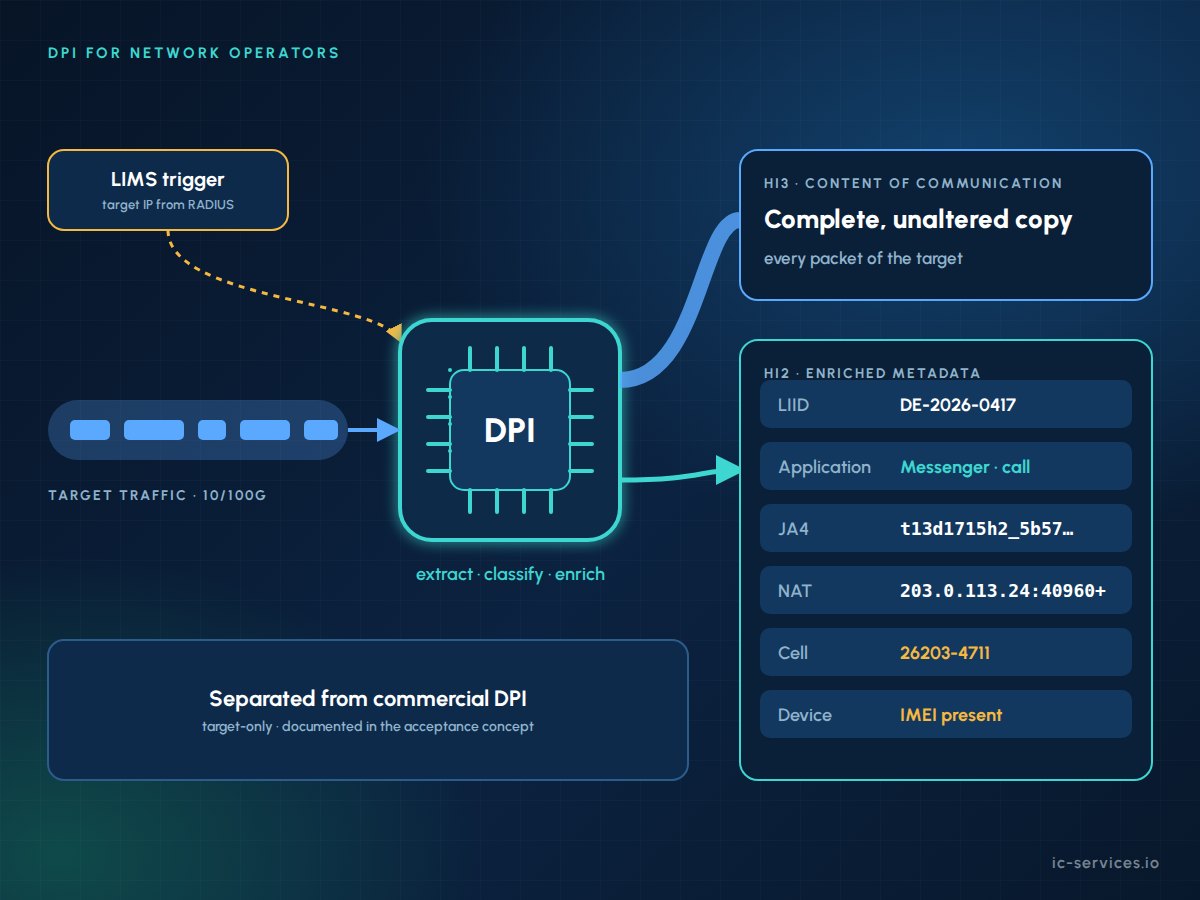
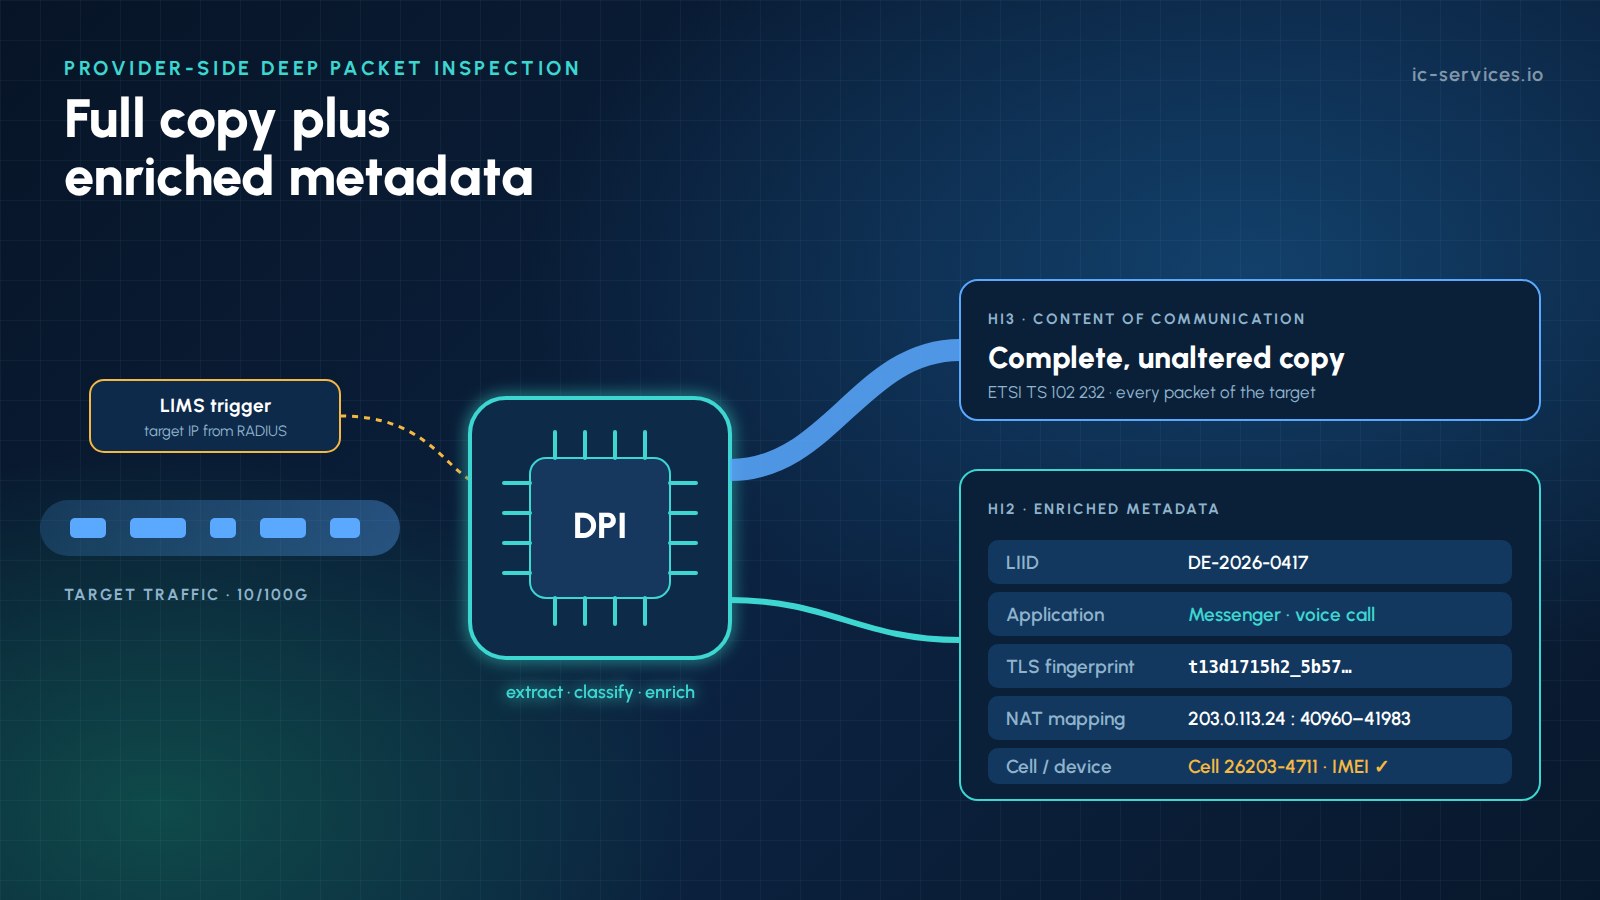
对于网络运营商而言,DPI 是指在拦截点针对特定目标进行的深度数据包检测。运营商从被监控目标的流量中提取元数据,结合网络上下文对其进行丰富处理,并在提供完整、未经篡改的流量副本的同时一并交付这些元数据。其结果是生成经过丰富处理的 IRI,而各机构仅凭自身力量无法重建此类信息。.
关键事实
- 补充,而非替代: 始终会送达完整的副本。.
- 仅限目标: DPI 仅处理由 LIMS 触发的、已下单目标的流量。.
- 网络背景: LIID、用户、NAT映射、每个数据流关联的蜂窝网络和IMEI。.
- 严格分离 根据《欧盟条例》(EU)2015/2120,来自商业DPI。.
- 已准备好验收: 数据增强和格式在运营商的验收方案中已有详细说明。.
为什么采用服务提供商侧深度数据包检测?
该操作符持有在原始数据包中永远无法传递到代理端的上下文信息。提供商侧深度数据包检测会在上下文信息存在的位置——即靠近流量的位置——将其附加上去。.
- 正确的出处标注: 即使在CGNAT之后,用户身份和NAT映射仍与每个数据流保持关联。.
- 位置和设备: 蜂窝ID和IMEI可显示某项活动发生在何处以及使用的是哪台设备。.
- 速度: 元数据几乎可以实时获取,即使完整副本仍在分析之中。.
- 加密流量: 预分类的会话和指纹有助于分析师集中精力。.
- 跟进请求减少 在规定允许的情况下,提供基本背景信息。.
对于网络运营商而言,DPI的法律界限在哪里?
仅在明确的限制范围内,服务提供商端的DPI才属合法。ICS在设计每个项目时都会以此为依据。.
- 先看全文。. 运营商必须提供目标方通信内容的完整且未经篡改的副本。在德国,此规定依据《电信法》(TKG)第170条及《电信监听条例》(TKÜV)制定。仅当命令对范围作出限制时,才允许进行过滤。.
- 仅限已下单的目标。. 处理仅限于目标的流量,且仅用于截获目的。不允许进行非针对性的分析。.
- 与商用DPI区分开来。. (欧盟)第2015/2120号法规 为进行流量管理而限制DPI,但允许采取法律要求的措施。LI处理在独立的、受访问控制的环境中运行。.
- 保密。. 工作人员和系统均须遵守电信保密规定,且用户不得察觉该措施。.
- 接纳理念。. 运营商提供的所有内容都必须符合由联邦网络管理局(BNetzA)根据《TR TKÜV》批准的技术方案。.
参考架构
一个目标特异性 DPI 链包含六个阶段,构建于 X1、X2 和 X3 接口 以及一个中介函数。.
1
交通通达性
光TAP、路由器或BNG镜像,以及云核心中的虚拟镜像端口,均将数据包传输至数据包代理。.
2
目标触发
LIMS 激活目标。RADIUS、Diameter、DHCP 或数据包网关事件会告知 DPI 节点当前哪些 IP 地址属于它。.
3
目标特定的 DPI 节点
仅对目标的数据包进行处理,采用 DPDK 或基于 FPGA 的网卡等高性能数据包处理技术。.
4
拓展
每个数据流都会接收 LIID、用户和线路标识符、NAT 映射、小区 ID 或位置信息,以及(如有)IMEI 号。.
5
调解与交付
完整副本将通过 HI3 以 CC 格式发送,例如按照 ETSI TS 102 232-3 或 -7 的规定。增强型元数据随后将通过 HI2 或商定的渠道发送。.
6
审计
输出结果仅在交付所需的时间内保留,且每种配置和签名版本都会被记录在案。.
网络运营商的DPI能够提取哪些元数据?
| 元数据 | 来源 | 调查价值 |
|---|---|---|
| 流量记录(5元组,起始,结束,字节数,数据包数) | 数据包头 | 活动概览 |
| DNS 查询与响应 | 未加密的DNS | 使用的域名和服务 |
| TLS SNI、ALPN、JA4 指纹 | TLS 和 QUIC 握手过程 | 应用程序和设备识别 |
| 应用程序分类 | DPI 特征与行为 | 即时通讯、VoIP、流媒体、VPN、Tor |
| 活动类型 | 数据包大小与时序 | 消息、通话或文件传输 |
| SIP 和 RTP 参数 | 未加密的VoIP | 与参与者的第三方通话及通话时长 |
| HTTP 主机和用户代理 | 未加密的HTTP | 服务和客户端软件 |
| NAT映射 | CGNAT 日志 | 与目标关联的公共IP和端口 |
| 手机ID、IMEI、接入线路 | 网络和设备数据 | 某项活动发生在何处以及使用了哪种设备 |
JA4 采用 BSD 3 条款许可协议,而 JA4S 及其他 JA4+ 方法则受 FoxIO 许可协议 1.1 版约束,在商业产品中使用时需要 OEM 许可。该操作符仅会移除其自身施加的加密。 端到端加密的内容仍保持加密状态,而深度包检测(DPI)仅对报头、握手过程和模式进行分析。.
增强数据是如何移交的?
由于没有通用的ETSI记录类型用于DPI结果,因此实际应用中采用了三种切换模型。.
01
其他 IRI 记录
检测到的事件(例如 VoIP 通话或应用程序会话)将通过 HI2 发送。在可能的情况下使用标准字段,必要时使用商定的国家扩展字段。.
02
独立的分析数据流
结构化流或事件记录通过安全通道传输。这些记录均带有清晰的标签,并与 LIID 和 CC 相关联。.
03
服务级别记录
在明确要求的情况下,事件在服务层级进行传递,这与 ETSI TS 102 232 中针对具体服务的部分类似。.
证据质量
只有当相关机构能够信任并验证增强型IRI时,它才有价值。无论采用何种移交模式,该格式都必须以文档形式记录、进行版本管理,并征得相关机构和监管机构的同意。.
- 记录 DPI 引擎和签名版本 对于每个结果。.
- 使用 同步、高精度的时间戳 与HI2和HI3相一致的。.
- 提供 信心指标 用于行为分类。.
- 保持一个 完整的审计轨迹 激活、配置更改和交付。.
- 使用以下内容进行测试: 参考流量 每次签名更新之后。.
- 保留增强数据 可与完整副本进行核对 在任何时候。.
面向网络运营商的DPI的ICS服务
ICS 为运营商提供从初期设计到日常运营的全流程支持。.
01
建筑与法律技术设计
我们设计符合贵国国家框架、网络环境及接入理念的供应商端DPI解决方案。.
02
目标触发富集
我们将DPI与RADIUS、Diameter、DHCP、CGNAT日志以及数据包核心事件进行了集成。.
03
被动探针与云镜像
我们部署被动探针和虚拟镜像端口,包括在托管核心和云核心中。.
为什么是ICS
01
运营商和代理商视角
我们为服务提供商开展被动探查和调解工作,并为机构构建ICS LEMF系统。.
02
接纳经历
在合法截获领域拥有20余年的经验,且其截获解决方案多次获得德国联邦网络管理局(BNetzA)的批准。.
03
通过安全审查的工作人员
我们的团队已通过德国联邦内政部的安全审查,有权处理机密信息。.
常见问题
对于网络运营商而言,DPI 是什么?
对于网络运营商而言,DPI 是指在拦截点针对特定目标进行的深度数据包检测。 运营商从被监控目标的流量中提取流信息、DNS、TLS指纹和应用类型等元数据。它将这些数据与用户、NAT、小区和设备上下文信息相结合进行丰富处理,并将其与完整且未经篡改的流量副本一并交付给相关机构。.
在合法截获过程中,是否允许进行服务商端的深度数据包检测?
是的,只要处理范围仅限于已下达的监控目标,且符合监听指令的要求,并受国家技术规则及运营商认可的方案约束,则该处理即属合法。在德国,这指的是TKÜV、TR TKÜV以及联邦网络管理局(BNetzA)的批准。不允许对合法监听数据进行非定向处理或将其用于商业目的。.
DPI是否取代了通信的全文副本?
不。除非命令中明确限定了范围,否则运营商必须提供目标通信的完整且未经篡改的副本。基于DPI的元数据仅作为补充提供。因此,相关机构始终可以对照原始流量对增强后的IRI进行核验,这对法庭上的证据至关重要。.
什么是增强型IRI?
增强型IRI是指与截获数据相关的信息,其中包含由提供商提取或附加的额外上下文信息。例如:数据流背后的NAT映射、小区ID、IMEI、检测到的应用程序或TLS指纹。该信息通过HI2或约定的分析渠道传输,并通过LIID与该测量数据相关联。.
操作员能否解密目标的HTTPS或即时通讯流量?
不。运营商只会解除其自身网络中实施的加密。端到端加密和应用层加密仍保持完整。运营商端的深度包检测(DPI)针对的是未加密的报头、握手过程和流量模式,这些信息仍会暴露应用程序、时间点,以及通常的活动类型。.
服务提供商端的DPI如何与商业DPI区分开来?
LI 处理在专用的、受访问控制的系统上运行,这些系统仅处理已下单目标的流量。处理结果仅流入调解和移交链,绝不会流入流量管理、分析或营销系统。这种分离符合《欧盟法规》(EU)2015/2120 以及电信保密规定,并在验收方案中有所记载。.
服务提供商端数据增强是否适合您的网络?
我们的专家将审查您的法律框架、架构和验收方案,并推荐切实可行的设计方案。.