שמירת כתובות IP חזר לסדר היום הגרמני. על פי הצעת החוק הממשלתית בנושא שמירת כתובות IP (מסמך מודפס של הבונדסטאג מס' 21/6581), כל ספק שירותי גישה לאינטרנט יידרש לשמור את המידע לגבי איזו כתובת IP ציבורית, ומאחורי CGNAT – אילו יציאות, הוקצו לאיזה חיבור, למשך שלושה חודשים. המטרה מצומצמת: על הרשויות להיות מסוגלות לזהות את המנוי העומד מאחורי כתובת IP שזוהתה במהלך חקירה.
עבור ספקי אינטרנט, מפעילי סלולר ומפעילי MVNO, החובה הזו מעלה שאלות מעשיות. על אילו נתונים בדיוק מדובר? האם רישום RADIUS מספיק? מה לגבי CGNAT, IPv6 וחיבורים קבועים? ומי אחראי כאשר כתובת ה-IP מוקצית ברשת המארחת? מאמר זה עונה על שאלות אלה על סמך הטיוטה הנוכחית.
Status: government bill BT-Drs. 21/6581; first reading on 24 June 2026, Legal Affairs Committee hearing on 7 October 2026; not yet passed. Details may still change.
נקודות עיקריות
- רק ספקי שירותי גישה לאינטרנט מחויבים על פי § 177 לחוק התקשורת (TKG-E), אשר על פי המזכר ההסברתי מונה כ-700 חברות. ספקי שירותי אחסון, דואר אלקטרוני, מסרים מיידיים ו-VoIP אינם נכללים בכך.
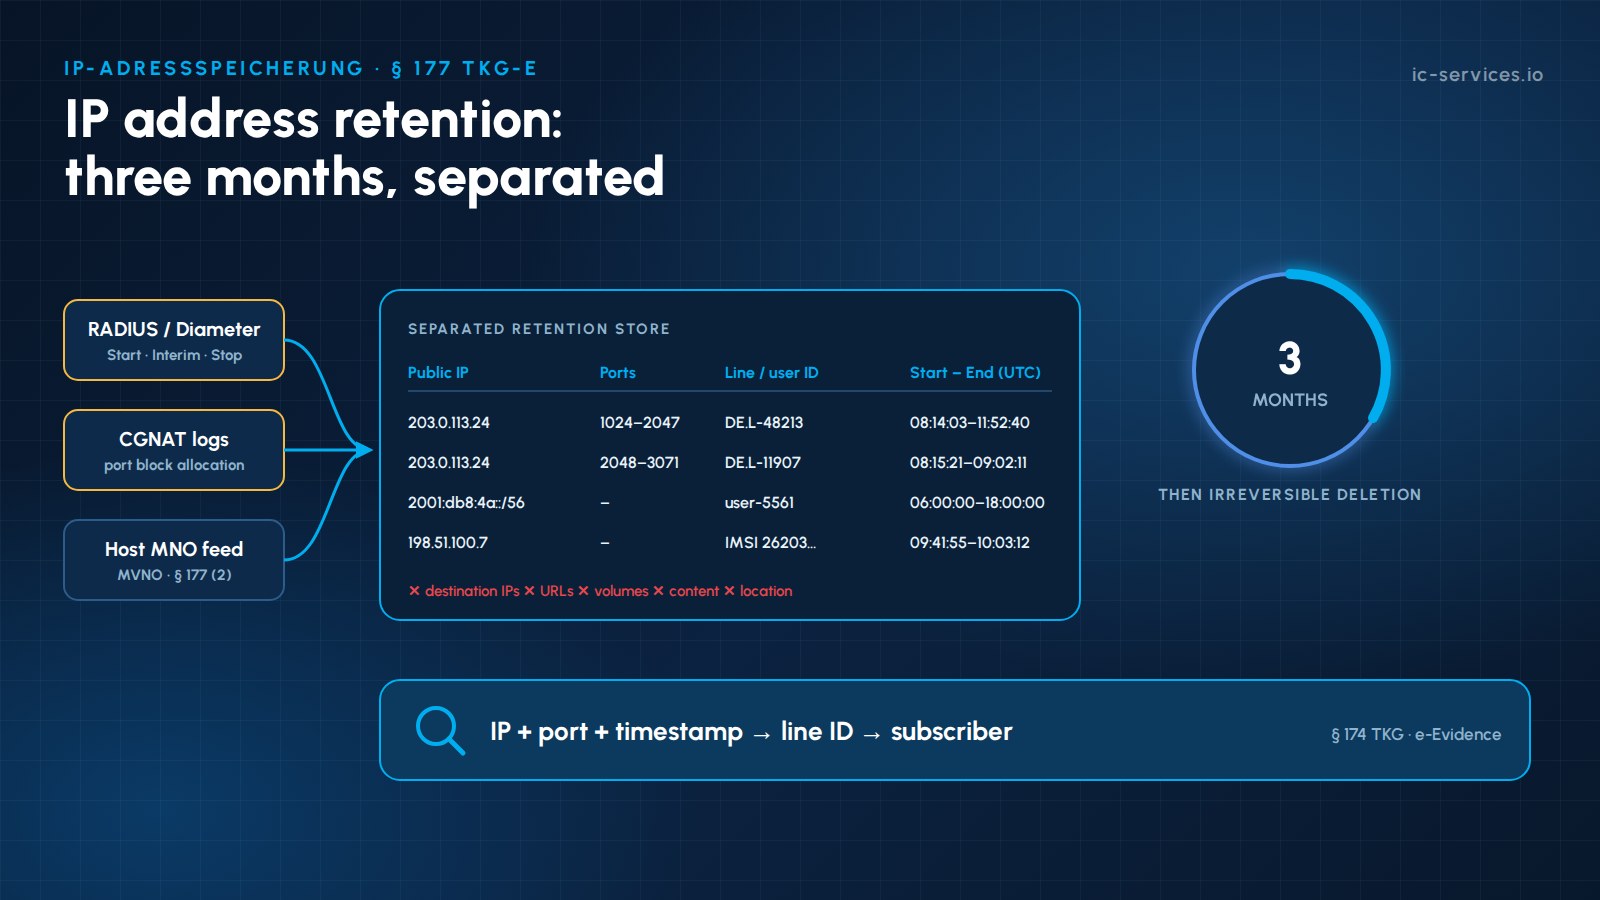
- על הספקים לאחסן את ה- כתובת IP ציבורית (for IPv6, in practice the delegated prefix; details are expected in the TR TKÜV), the יציאות במקרים שבהם יש צורך בהם לצורך ציון המקור, ה- שורה ומזהה משתמש, ו- תחילת המשימה וסיומה, עד לשנייה, כולל אזור הזמן.
- כתובות יעד, כתובות URL, נפחים, תוכן ונתוני מיקום אינם נכללים בחובה זו, ואין להכניסם למאגר השמירה.
- תקופת השמירה היא שלושה חודשים. For long-running sessions the explanatory memorandum requires rolling deletion, so no record is kept longer than three months.
- הנתונים עשויים רק יש להשתמש בו לזיהוי מנויים (סעיף 174 לחוק התקשורת) ולצורך בקשות של מנויים לקבלת ראיות אלקטרוניות. עליו להיות מאוחסנים בנפרד ונמחקו באופן בלתי הפיך.
- ה-RADIUS accounting מכסה את מרבית השדות, אך לא את מיפויי היציאות של CGNAT. נדרש רישום NAT.
- MVNO ומפיצים יש לוודא שהנתונים יישמרו גם אם הקצאת כתובת ה-IP מתבצעת אצל השותף הסיטונאי (§ 177 (2)).
- לספקים תהיה שישה חודשים לאחר כניסתו לתוקף לציית.
מדוע יש לשמור על כתובות IP, ומדוע דווקא עכשיו?
Germany’s previous data retention rules have not been enforced since 2017, and in 2022 the Court of Justice of the EU (CJEU) found them incompatible with EU law (SpaceNet), and in 2023 the Federal Administrative Court confirmed that they cannot be applied (BVerwG 6 C 6.22). The CJEU has, however, accepted that שמירה כללית של כתובות IP שהוקצו למקור החיבור can be permissible for a limited period. In 2020 it allowed this to fight serious crime (La Quadrature du Net), and in 2024 it extended this to criminal offences in general, provided the data is kept in genuinely watertight separation from other data (La Quadrature du Net II). The new bill builds on this case law. It limits retention to the data needed to identify a subscriber and pairs it with the targeted הקפאה מהירה ההליך שתואר במאמר הקודם שלנו. עם זאת, נראה כי צפוי ערעור משפטי חדש בפני בית המשפט האירופי לצדק (CJEU).
מי מחויב?
היקף החוק: כל מי שמספק שירותי גישה לאינטרנט (סעיף 3, סעיף קטן 23 לחוק התקשורת (TKG)):
- ספקי אינטרנט לקווי טלפון קוויים (DSL, כבלים, סיבים אופטיים), לרבות משווקים בסיטונאות
- ספקי נתונים סלולריים: מפעילים סלולריים (MNO), מפעילים וירטואליים מלאים (MVNO), מפעילים וירטואליים מצומצמים (light MVNO) וספקי שירות בעלי חוזה לקוחות משלהם. לגבי מפעילים וירטואליים מצומצמים וספקי שירות, חלה הוראת הסיטונאות שבסעיף 177(2).
לא כלול:
- ספקי שירותי אחסון, דואר אלקטרוני, מסרים מיידיים, VoIP ו-SMS בלבד. אלה המספקים שירותי תקשורת נותרים כפופים לצווי הקפאה מיידיים ולבקשות למסירת נתוני תעבורה.
- Non-public networks, such as corporate LANs
- Operators of local Wi-Fi networks, such as hotel guest Wi-Fi, public hotspots that rely on another provider’s internet access, and Freifunk. The explanatory memorandum excludes them explicitly; the upstream internet access provider stores the data.
מה בדיוק יש לאחסן?
| § 177 (1) | נתונים | הערות |
|---|---|---|
| מס' 1 | כתובת IP ציבורית שהוקצתה למנוי | IPv4 address; for IPv6 in practice the delegated prefix (details expected in the TR TKÜV) |
| מס' 2 | מספרי יציאות או בלוקי יציאות, וכן נתוני תעבורה נוספים במידת הצורך לצורך ייחוס ייחודי | רלוונטי ל-CGNAT, NAT44 ו-NAT64 |
| מס' 3 | מזהה ייחודי לקו ומזהה משתמש שהוקצה | מזהה הקו, IMSI/MSISDN, מספר החוזה, שם המשתמש |
| מס' 4 | תאריך ושעה של תחילת וסיום המשימה, עד לשנייה, כולל אזור הזמן | חל על הקצאת כתובות IP ויציאות |
מוחרגים במפורש: כתובות IP של היעד, שירותים או כתובות URL שאליהן נכנסו, נפחי נתונים, תוכן, מיקום ונתוני סלולר, וכן נתונים על השימוש בשירותים אחרים.
תקופת שמירה: three months. For long-running sessions, the government’s explanatory memorandum requires rolling deletion: once the start of an ongoing assignment is older than three months, it is replaced by a ‘fictitious’ start at the beginning of the three-month window, so no record is kept longer than three months. Industry criticised the earlier ministry draft for not saying this.
האם חשבונאות RADIUS מספיקה?
ברוב התחומים, כן. רישום RADIUS (או המקבילים לו ב-Diameter/CDR ברשתות סלולריות) הוא המקור הטבעי:
| תכונת RADIUS | § 177 שדה |
|---|---|
| סוג מצב החשבון (התחלה / עדכון ביניים / הפסקה) עם חותמת זמן של האירוע | תחילת המשימה וסיומה (מס' 4) |
| כתובת IP ממוסגרת, קידומת IPv6 ממוסגרת, קידומת IPv6 שהוקצתה | כתובת IP או קידומת שהוקצו (מס' 1) |
| שם משתמש, מזהה תחנת שיחה, 3GPP-IMSI, מזהה יציאת NAS / מזהה קו | מספר קו ומזהה משתמש (מס' 3) |
| Acct-Session-Id | מפתח המתאם |
ברשתות סלולריות, רשומות Diameter Gy/Rf, רשומות חיוב PGW או SMF/CHF, או רישום RADIUS בממשק Gi/SGi (התחלת וסיום הפעלה, כתובת IP שהוקצתה) משרתות את אותה המטרה.
כאשר נעשה שימוש ב-CGNAT, RADIUS אינו מספיק. חסימות יציאות ומיפויי יציאות נוצרים בשער ה-NAT, ולא במערכת ה-AAA. על הספקים רישום CGN, such as port block allocation (PBA) logs, syslog or IPFIX export from the NAT gateway. The records are then correlated: private IP and time (RADIUS) plus public IP, port block and time (CGN log) identify the line. The explanatory memorandum notes that NAT systems that cannot export this data will have to be replaced, a significant intervention in live networks. NAT דטרמיניסטי, עם בלוקי יציאות קבועים לכל מנוי, מצמצם באופן דרמטי את נפח היומנים ומפשט את החיפושים.
חובות הספק – שלב אחר שלב
1. אוסף
- הגדר את מקורות הנתונים: רשומות הפעלה ורשומות חשבונאיות, וכן יומני CGNAT.
- יש לוודא שכל ארבע קטגוריות הנתונים נרשמות באופן מוחלט ועד לשנייה, לרבות במעברי הפעלה כגון אימות מחדש, העברת שליטה, שינויי IP והקצאות חדשות של בלוקי יציאות.
- יש לסנכרן את השעה (NTP) ולתעד את אזור הזמן או את ה-UTC באופן עקבי.
2. המקרה הסיטונאי (§ 177 (2)): מפעילים וירטואליים (MVNO) ומפיצים
ספק שאינו מייצר את כל הנתונים בעצמו, למשל משום שהקצאת כתובות ה-IP וה-NAT מתבצעות אצל מפעיל הרשת הסלולרית המארח או אצל צובר נתונים, חייב יש לוודא שהנתונים החסרים עדיין מאוחסנים. ישנן שתי אפשרויות:
- A חובת שמירה חוזית לשותף הסיטונאי, לרבות התחייבות להשיב לבקשות, או
- A עדכון נתונים אל מאגר השמירה של הספק עצמו או אל מאגר השמירה של גורם חיצוני.
על פי בקשה, על הספק להודיע על כך ל-BNetzA ללא דיחוי מי שומר את הנתונים. אי-עמידה בדרישה זו מהווה עבירה מינהלית. בפועל, יש להבטיח שניתן יהיה לשייך את כתובת ה-IP והיציאה ללקוח ה-MVNO באמצעות המזהה (IMSI/MSISDN) בצד ה-MVNO. למידע רקע, ראו LI עבור מפעילים וירטואליים (MVNO) המציעים שירותי eSIM בלבד ו- אחריות של MVNO לעומת MNO.
3. אחסון והגנה
- הגש בקשה אמצעים טכניים וארגוניים מתקדמים נגד גישה ושימוש בלתי מורשים.
- שמור את הנתונים מופרד מבחינה טכנית מכל שאר נתוני המשתמשים הסופיים: ממסד הנתונים או המערכת שלה, וללא ערבוב עם נתוני החיוב או ה-CRM.
- יש לאחסן אותו כך ש- ניתן לזהות את המנוי ללא דיחוי, באמצעות חיפוש לפי כתובת IP, יציאה וחותמת זמן, המזהה את הקו והמשתמש.
- למחוק אותו באופן בלתי הפיך לאחר שלושה חודשים, באמצעות משימת מחיקה אוטומטית ורישום המעיד על המחיקה.
4. הגבלת ייעוד קפדנית
הנתונים שנשמרו עשויים רק משמש ל:
- בקשות לנתוני מנויים על סמך כתובת IP (§ 174 (1) משפט 3 לחוק התקשורת [TKG]), על בסיס חוק סדר הדין הפלילי [StPO], חוק בית המשפט הפדרלי [BKAG], חוק המשטרה הפדרלית [BPolG] או חוק מדינתי
- נתוני מנויים לצווי הפקה ושימור אירופיים תחת ה- תקנת הראיות האלקטרוניות
כל שימוש אחר, כגון שיווק, טיפול במקרי שימוש לרעה או תביעות גילוי מידע אזרחיות, הוא אסור ממאגר הנתונים הזה. אם אתם זקוקים לנתונים מסוג זה לצורכי תפעול, שמרו מאגר נתונים תפעולי נפרד עם תקופת שמירה משלו, קצרה יותר. הנתונים שנשמרו עשויים גם לא יפורסמו כנתוני תנועה בהתאם לסעיף 100g לחוק סדר הדין הפלילי (StPO).
5. מענה לבקשות
- בדיקה פורמלית של הבקשה על ידי עובד מוסמך, או באופן אוטומטי באמצעות הממשק.
- העברה מלאה ללא עיכוב וסודיות כלפי המנוי.
- ETSI-ESB עבור ספקים עם 100,000 שותפים חוזיים או יותר (בנוסף ל-E-Mail-ESB), E-Mail-ESB מיועד אך ורק לספקים קטנים.
- תיעוד בהתאם לסעיף 35 לחוק TKÜV, לרבות הבסיס המשפטי שעליו נשמר המידע.
- תגמול: 15 אירו עבור עד שלושה מזהים (JVEG מס' 201; כיום 45 יורו עבור עד עשרה מזהים).
6. פיקוח
- שלח מסמכי יישום (מערכות, נהלים, הפרדה, מחיקה) ל-BNetzA ללא דיחוי עם תחילת השירות, ולדווח על שינויים.
- צפו ל- בדיקות שוטפות. ה-TKÜV וה-TR TKÜV יקבעו את המערכות, הנהלים והמתקנים הטכניים.
- מועד אחרון: לא יאוחר משישה חודשים לאחר כניסת החוק לתוקף.
תוכנית: מאגר נתונים העומד בדרישות הרגולטוריות
- סטרים רישום RADIUS/Diameter ורישומי CGN נשלחים אל מאגר ייעודי לשמירת נתונים. אין להסתפק בשמירת מסד הנתונים של AAA למשך שלושה חודשים בלבד, שכן הדבר מפר את דרישת ההפרדה.
- יש לאחסן רק את השדות המפורטים בסעיף 177 (צמצום נתונים). יש להסיר שדות תפעוליים כגון נפחים או כתובות IP של NAS, או לשמור אותם בנפרד עם תקופת שמירה קצרה יותר.
- תיעוד עדכונים ביניים for long sessions, and use them to move the start of an ongoing assignment forward as data ages out.
- מחיקה אוטומטית every record older than three months, including the start of still-running assignments (rolling deletion), with logging.
- לספק ממשק API לחיפוש לצוות הגילוי: (כתובת IP ציבורית, יציאה, חותמת זמן, אזור זמן) → מזהה שורה → נתוני מנוי.
- התחבר ל-ESB / E-Mail-ESB לבקשות ותגובות נכנסות.
- תעדו הכל מטעם ה-BNetzA.
How ICS Helps: Operating Your Retention Store
ICS International Carrier Services builds on more than 20 years of team experience in telecommunications, יירוט חוקי ותאימות and on BNetzA-accepted LI implementations. עבור ספקי אינטרנט (ISP) ובמיוחד עבור מפעילים וירטואליים (MVNO), ICS יכולה להפעיל את ה- retention store on your behalf, and you name ICS to the BNetzA as the entity that stores the data. You remain the obligated provider under § 177.
- ניתוח פערים של רישומי ה-RADIUS/Diameter, ליבת החבילות וה-CGNAT שלכם בהתאם לסעיף 177.
- מקורות נתונים ומחברים ממערכות ה-AAA שלכם, משערי ה-PGW/UPF וה-NAT, או מהמפעיל הסלולרי המארח שלכם.
- מאגר אחסון נפרד ומוצפן המכיל רק את השדות הנדרשים, עם מחיקה אוטומטית ותיעוד המחיקה.
- שירות חיפוש וחשיפה: זיהוי מנויים על בסיס כתובת IP/יציאה/זמן, עם מענה באמצעות ESB או E-Mail-ESB, כולל חיוב JVEG.
- תיעוד של רשות התקשורת (BNetzA) ותמיכה במהלך הביקורות.
- מאגר נתוני מנויים: חיפושים מהירים של מנויים, המותאמים לביקורת, במערכות החיוב, ההקמה ו-CRM. ראו את פתרונות לשמירת נתונים.
- בשילוב עם הקפאה מהירה ו-e-Evidence תהליכים, כך שכל סוגי הבקשות יטופלו במקום אחד.
מועד היעד של שישה חודשים הוא קצר, במיוחד אם יש צורך להחליף את שערי ה-NAT. צור קשר עם ICS כדי להתחיל בהערכת המוכנות שלך.
שאלות נפוצות
מהי שמירת כתובות IP?
שמירת כתובות IP היא החובה המוטלת על ספקי שירותי גישה לאינטרנט לשמור תיעוד של כתובת ה-IP הציבורית, ובמידת הצורך גם של היציאות, שהוקצו לכל חיבור ומתי. מטרתה היא לאפשר זיהוי מאוחר יותר של המנוי העומד מאחורי כתובת ה-IP.
כמה זמן יש לשמור כתובות IP בגרמניה?
Under the government draft of § 177 TKG, for three months. For long-running sessions the explanatory memorandum requires rolling deletion: once the start of an ongoing assignment is older than three months it is replaced by a fictitious start at the beginning of the three-month window, so no record is kept longer than three months.
האם על מפעילי סלולר וירטואליים (MVNO) לאחסן כתובות IP?
כן, אם הם מספקים גישה לאינטרנט במסגרת מערכת היחסים שלהם עם הלקוחות. אם כתובת ה-IP מוקצית ברשת המארחת, על ה-MVNO להבטיח באמצעות חוזה או הזנת נתונים כי הנתונים נשמרים, ועליו להיות מסוגל לציין בפני ה-BNetzA את זהות הגוף האחראי לאחסון.
האם רישום RADIUS מספיק לצורך שמירת כתובות IP?
הוא כולל את כתובת ה-IP שהוקצתה, את המזהים ואת חותמות הזמן. עם זאת, מאחורי NAT ברמת ספק (CGN), מיפויי היציאות ידועים רק לשער ה-NAT, ולכן נדרש גם רישום CGN (למשל, יומני הקצאת חסימות יציאות).
האם ניתן להשתמש בנתוני IP שנשמרו לצורך טיפול במקרים של שימוש לרעה או בתביעות בנושא זכויות יוצרים?
לא. ניתן להשתמש בנתונים שנשמרו אך ורק לצורך מענה לבקשות של רשויות לקבלת נתוני מנויים ולצורך מענה לבקשות של מנויים בנוגע לראיות אלקטרוניות. למטרות אחרות נדרש מאגר נתונים תפעולי נפרד, בעל בסיס משפטי משלו.
Disclaimer: This article provides general information based on the German government bill (BT-Drs. 21/6581) as of October 2026, after the Legal Affairs Committee hearing. It does not constitute legal advice. Provisions, deadlines and technical details may change during the parliamentary process and in the TKÜV / TR TKÜV.
מאמרים קשורים
- LI עבור מפעילים וירטואליים (MVNO) המציעים שירותי eSIM בלבד: אתגרים ייחודיים ופתרונות מעשיים
- כיצד להתמודד עם LI כאשר הרשת המרכזית שלכם מנוהלת במיקור חוץ או מתארחת
- מהו "ראיות דיגיטליות"? מדריך מקיף