
プロバイダ側のDPI
ネットワーク事業者向けDPI:強化された合法的傍受データ
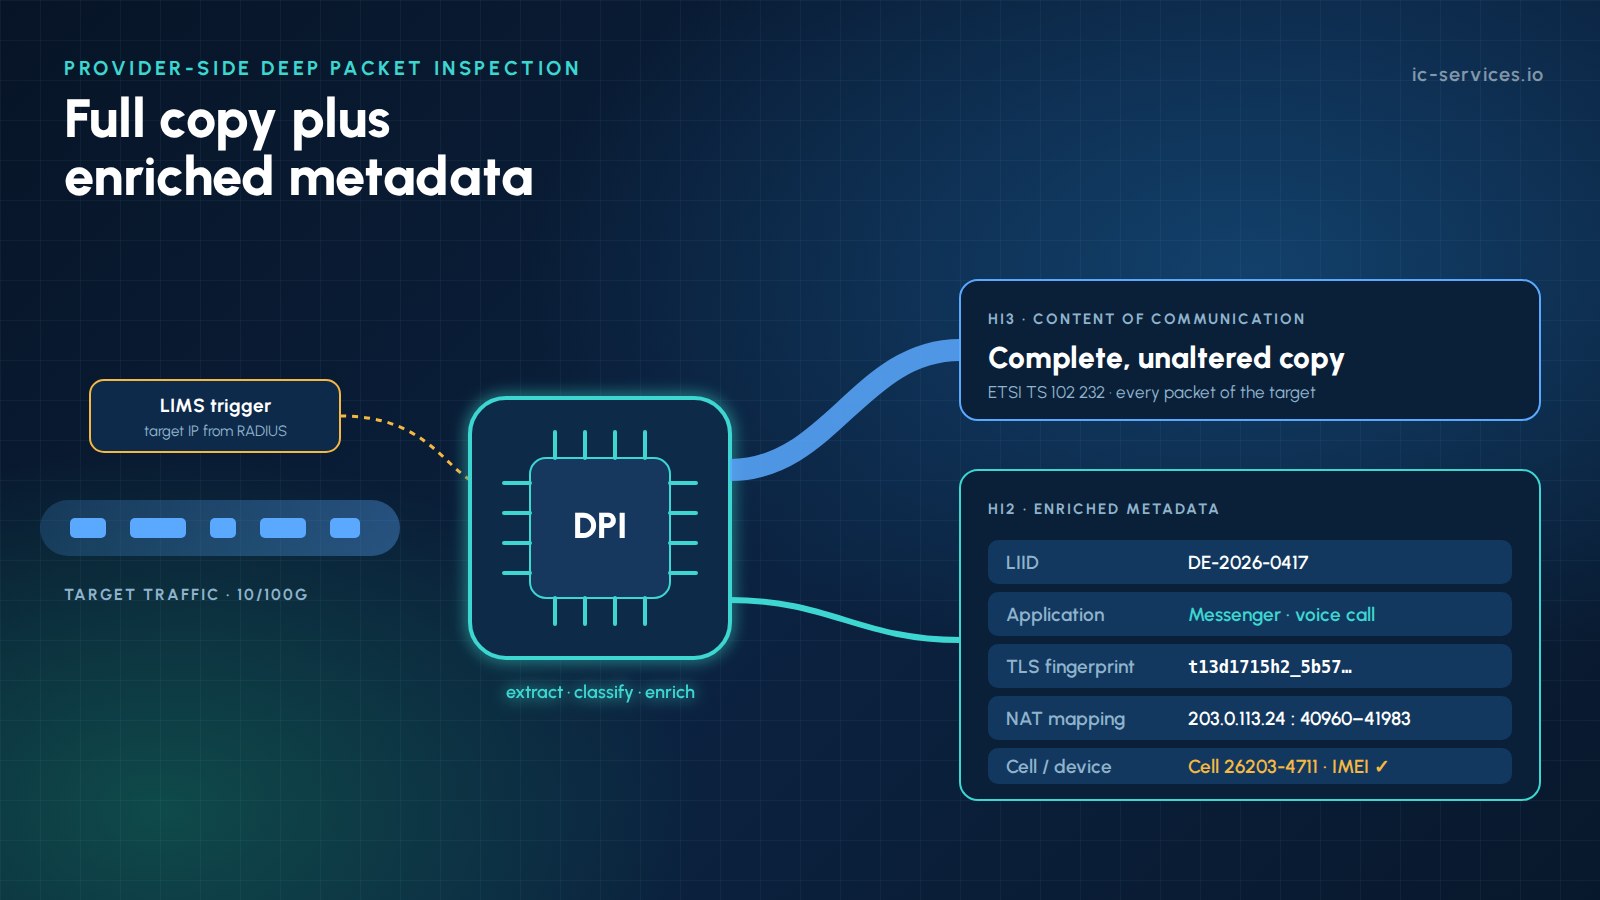
傍受地点において、注文された対象のメタデータを抽出して充実させる。そのメタデータを完全なコピーに加えて提供し、商用DPIとは厳格に分離する。.
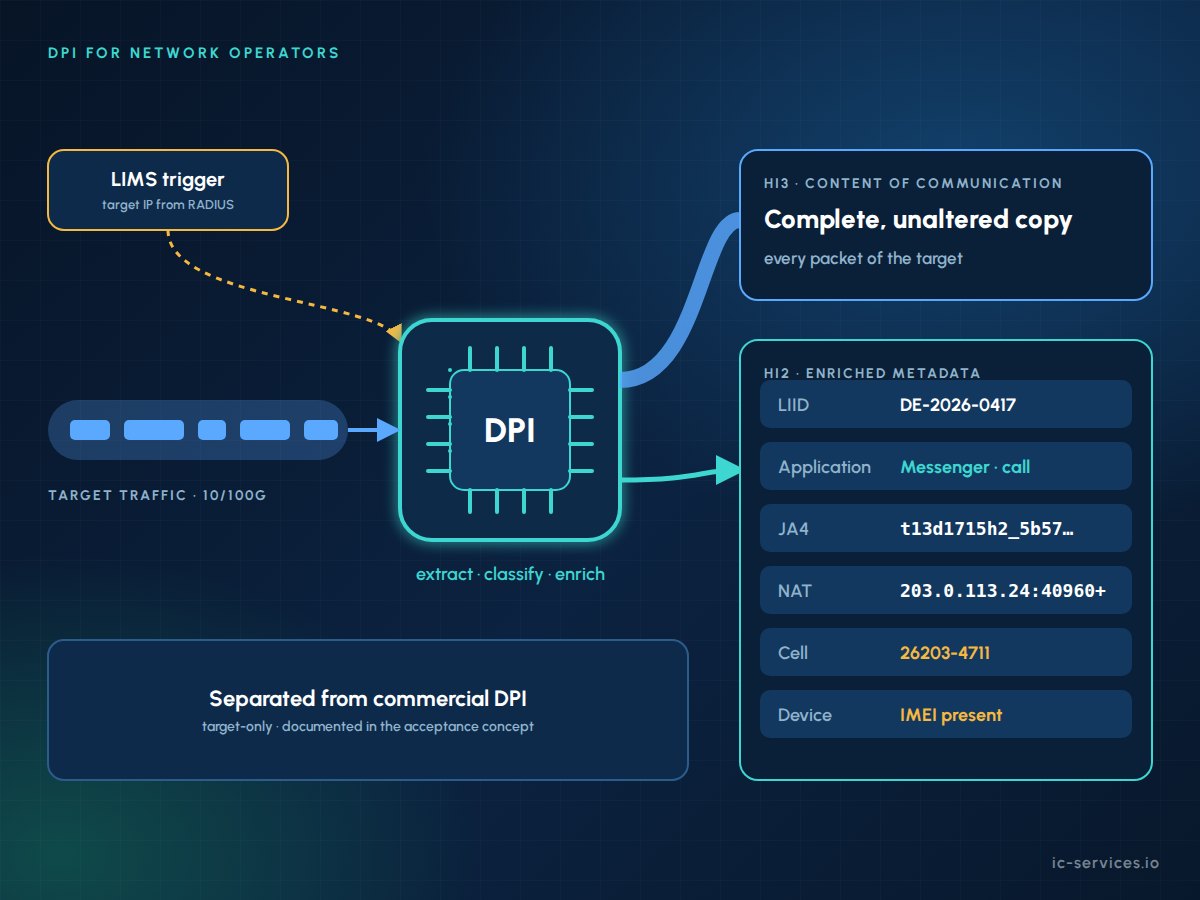
通信事業者におけるDPIとは、傍受ポイントにおける対象を特定したディープパケットインスペクションを指します。事業者は、指定された対象のトラフィックからメタデータを抽出し、ネットワークのコンテキスト情報を付加した上で、改変されていない完全なコピーに加えてこれを提供します。その結果、各機関が独自には再構築できない、情報が充実されたIRIが得られます。.
主な事実
- 「置き換え」ではなく「追加」: 完全なコピーが常に提供されます。.
- 対象限定: DPIは、LIMSによってトリガーされた、指定されたターゲットのトラフィックのみを処理します。.
- ネットワークの背景: LIID、加入者、NATマッピング、各フローに紐付けられたセルおよびIMEI。.
- 厳格な分離 (EU)規則2015/2120に基づき、商用DPIからのもの。.
- 受け入れ準備完了: エンリッチメントおよびフォーマットについては、オペレーターの受入要件に明記されています。.
なぜプロバイダ側のディープパケットインスペクションなのか?
この演算子は、生のパケットではエージェンシーに決して到達しないコンテキストを保持しています。プロバイダー側のディープパケットインスペクションは、このコンテキストが存在する場所、つまりトラフィックのすぐ近くに、それを付加します。.
- 正しい出典表記: 加入者IDとNATマッピングは、CGNATの背後であっても、各フローに紐づいたままとなります。.
- 場所とデバイス: セルIDやIMEIからは、そのアクティビティがどこで、どの端末を使って行われたかがわかります。.
- 速度: 完全なコピーの分析がまだ進行中であっても、メタデータはほぼリアルタイムで利用可能です。.
- 暗号化されたトラフィック: 事前に分類されたセッションやフィンガープリントは、アナリストが分析に集中するのに役立ちます。.
- フォローアップの依頼が減る 基本的な背景情報については、規則上許される範囲で。.
ネットワーク事業者にとって、DPIに関する法的な境界線はどこにあるのでしょうか?
プロバイダー側のDPIは、明確な制限の範囲内でのみ合法です。ICSは、すべてのプロジェクトをその制限に基づいて設計しています。.
- まずは全文を掲載します。. 事業者は、対象者の通信内容の完全かつ改変されていない写しを提出しなければならない。ドイツでは、これはTKG第170条およびTKÜVに基づくものである。フィルタリングが許されるのは、命令によってその範囲が限定されている場合に限られる。.
- 指定されたターゲットのみ。. 処理の対象は、対象者の通信のみであり、その目的は傍受に限られる。対象外の分析は許可されない。.
- 商用DPIとの分離。. 規則(EU)2015/2120 トラフィック管理のためにDPIを制限しますが、法律で義務付けられている措置については許可します。LI処理は、アクセス制御が施された独立した環境で行われます。.
- 守秘義務。. 職員およびシステムは通信秘密の義務に拘束されており、加入者はこの措置に気づいてはならない。.
- 受容の概念。. 事業者が提供するすべてのものは、TR TKÜVに準拠し、BNetzAが承認した技術コンセプトの一部でなければなりません。.
リファレンス・アーキテクチャ
ターゲット固有のDPIチェーンは6つの段階で構成されており、これらは X1、X2、およびX3インターフェース および調停関数。.
1
交通アクセス
光TAP、ルーターやBNGのミラーリング、あるいはクラウドコア内の仮想ミラーポートから、パケットブローカーにデータが供給されます。.
2
ターゲットのトリガー
LIMSはターゲットを起動します。RADIUS、Diameter、DHCP、またはパケットゲートウェイのイベントにより、DPIノードは現在どのIPアドレスが自身に属しているかを把握します。.
3
ターゲット固有のDPIノード
DPDKやFPGAベースのネットワークカードなどの高性能なパケット処理技術を用いて、ターゲットのパケットのみが処理されます。.
4
エンリッチメント
各フローには、LIID、加入者および回線識別子、NATマッピング、セルIDまたは位置情報、および利用可能な場合はIMEIが割り当てられます。.
5
調停と履行
全文は、例えばETSI TS 102 232-3または-7に準拠して、HI3経由でCCとして送信されます。補足されたメタデータは、HI2または合意されたチャネルを通じて送信されます。.
6
監査
出力データは、配信に必要な期間のみ保持され、すべての構成および署名バージョンがログに記録されます。.
ネットワーク事業者がDPIを用いてどのようなメタデータを抽出できるのでしょうか?
| メタデータ | 出典 | 調査上の価値 |
|---|---|---|
| フローレコード(5タプル:開始、終了、バイト数、パケット数) | パケットヘッダー | アクティビティの全概要 |
| DNSクエリと応答 | 暗号化されていないDNS | 使用されているドメインおよびサービス |
| TLS SNI、ALPN、JA4のフィンガープリント | TLSおよびQUICのハンドシェイク | アプリケーションおよびデバイスの識別 |
| アプリケーションの分類 | DPIの特性と動作 | メッセンジャー、VoIP、ストリーミング、VPN、Tor |
| アクティビティの種類 | パケットサイズとタイミング | メッセージ、通話、またはファイル転送 |
| SIP および RTP パラメータ | 暗号化されていないVoIP | 参加者との第三者通話および通話時間 |
| HTTPのホスト名とユーザーエージェント | 暗号化されていないHTTP | サービスおよびクライアントソフトウェア |
| NATマッピング | CGNATのログ | 対象に紐付けられたパブリックIPとポート |
| セルID、IMEI、アクセス回線 | ネットワークおよびデバイスのデータ | アクティビティがどこで、どのデバイスを使って行われたか |
JA4はBSD 3-Clauseライセンスの下で提供されていますが、JA4Sおよびその他のJA4+方式はFoxIO License 1.1の対象となり、商用製品に組み込むにはOEMライセンスが必要です。この演算子は、自身で適用した暗号化のみを解除します。 エンドツーエンドで暗号化されたコンテンツは暗号化されたままとなり、DPIはヘッダー、ハンドシェイク、およびパターンに対して機能します。.
エンリッチメントデータはどのように引き渡されるのですか?
DPIの結果については、ETSIで規定された普遍的なレコードタイプが存在しないため、実際には3つのハンドオーバーモデルが用いられている。.
01
追加のIRIレコード
VoIP通話やアプリセッションなどの検知されたイベントは、HI2を介して送信されます。可能な限り標準フィールドが使用され、必要に応じて合意された国内独自の拡張フィールドが使用されます。.
02
独立した分析ストリーム
構造化されたフローまたはイベントレコードは、セキュリティ保護されたチャネルを介して送信されます。これらは明確にラベル付けされており、LIIDおよびCCと関連付けられています。.
03
サービスレベルの記録
明示的に要求される場合、イベントは、ETSI TS 102 232 のサービス固有の部分と同様に、サービスレベルで配信される。.
証拠の質
エンリッチドIRIが有用となるのは、関係機関がその信頼性を確信し、検証できる場合に限られます。引き渡しモデルがどのようなものであれ、その形式は文書化され、バージョン管理が行われ、関係機関および規制当局との間で合意が得られている必要があります。.
- を記録する DPIエンジンおよびシグネチャのバージョン すべての結果について。.
- 使用方法 同期化された高精度なタイムスタンプ HI2およびHI3と整合するものである。.
- 提供 信頼度指標 行動の分類のために。.
- ~を 完全な監査証跡 アクティベーション、設定変更、および納品について。.
- 以下でテストしてください 参照トラフィック 署名の更新が行われるたびに。.
- 充実したデータを維持する 完全なコピーと照合可能 常に。.
ネットワーク事業者向けDPI向けICSサービス
ICSは、初期設計段階から日常運用に至るまで、オペレーターをサポートします。.
01
建築および法技術的な設計
当社は、お客様の国の枠組み、ネットワーク、および導入コンセプトに合わせたプロバイダーサイドDPIを設計いたします。.
02
ターゲット誘発濃縮
DPIをRADIUS、Diameter、DHCP、CGNATのロギング、およびパケットコアのイベントと統合しています。.
03
パッシブプローブとクラウドミラーリング
当社は、ホスト型およびクラウド型コアを含め、パッシブプローブや仮想ミラーポートを展開しています。.
なぜICSなのか
01
オペレーターおよび代理店側の視点
当社は、プロバイダー向けにパッシブプローブおよびメディエーションを実施し、代理店向けにICS LEMFを構築しています。.
02
受け入れの体験
20年以上にわたり合法的な通信傍受に携わり、傍受ソリューションについてはBNetzAから数多くの承認を受けています。.
03
セキュリティ審査を通過した職員
当チームはドイツ連邦内務省からセキュリティクリアランスを取得しており、機密情報の取り扱いを行うことができます。.
よくある質問
ネットワーク事業者にとって、DPIとは何でしょうか?
ネットワーク事業者向けのDPIとは、傍受地点におけるターゲット特化型のディープパケットインスペクションのことです。 事業者は、対象となるトラフィックから、フロー、DNS、TLSフィンガープリント、アプリケーションの種類などのメタデータを抽出します。そして、このデータに加入者、NAT、セル、デバイスのコンテキスト情報を付加して充実させ、完全かつ改変されていないコピーのほかに、当局に提供します。.
合法的な傍受において、プロバイダー側でのディープパケットインスペクションは許可されているか?
はい、対象が命令で指定された対象に限定されている場合、それは傍受命令の目的を果たすものであり、国内の技術規則および事業者が承認した概念の適用対象となります。ドイツにおいては、これはTKÜV、TR TKÜV、およびBNetzAの承認を意味します。対象を特定しない処理や、合法的な傍受データの商業利用は許可されていません。.
DPIは、通信の完全なコピーに取って代わるものですか?
いいえ。命令で範囲が明示的に限定されていない限り、事業者は対象者の通信内容の完全かつ改変されていないコピーを提供しなければなりません。DPIに基づくメタデータは、あくまで追加情報として提供されるに過ぎません。したがって、当局は常に、情報補完されたIRIを元の通信内容と照合して検証することができ、これは法廷での証拠として重要です。.
「エンリッチドIRI」とは何ですか?
「エンリッチドIRI」とは、プロバイダー側で抽出または付加された追加のコンテキスト情報を含む、インターセプト関連情報のことです。例としては、フローの背後にあるNATマッピング、セルID、IMEI、検出されたアプリケーション、TLSフィンガープリントなどが挙げられます。これはHI2または合意された分析チャネルを通じて配信され、LIIDを介して測定値と関連付けられます。.
オペレーターは、対象者のHTTPS通信やメッセンジャー通信を復号化できるのでしょうか?
いいえ。通信事業者は、自社のネットワーク内で自ら適用した暗号化のみを解除します。エンドツーエンドの暗号化やアプリケーションレベルの暗号化はそのまま維持されます。プロバイダ側のDPIは、暗号化されていないヘッダー、ハンドシェイク、トラフィックパターンを分析するものであり、それによってアプリケーション、タイミング、そして多くの場合、アクティビティの種類が依然として判明してしまいます。.
プロバイダ側のDPIは、商用DPIとどのように区別されているのでしょうか?
LI処理は、注文された対象のトラフィックのみを処理する、アクセス制御が施された専用システム上で実行されます。処理結果は、メディエーションおよびハンドオーバーのチェーンにのみ流れ込み、トラフィック管理、分析、またはマーケティングシステムには一切流れ込みません。この分離は、規則(EU)2015/2120および通信の秘密を反映したものであり、受け入れコンセプトに明記されています。.
プロバイダー側のデータエンリッチメントは、御社のネットワークに適していますか?
当社の専門家が、お客様の法的枠組み、アーキテクチャ、および受け入れコンセプトを精査し、実用的な設計案をご提案いたします。.