
DPI CÔTÉ FOURNISSEUR
DPI pour les opérateurs de réseau : données enrichies issues de l'interception légale
Extraire et enrichir les métadonnées relatives à la cible visée au point d'interception. Les transmettre en complément de la copie intégrale, en les séparant strictement des données commerciales issues de l'analyse DPI.
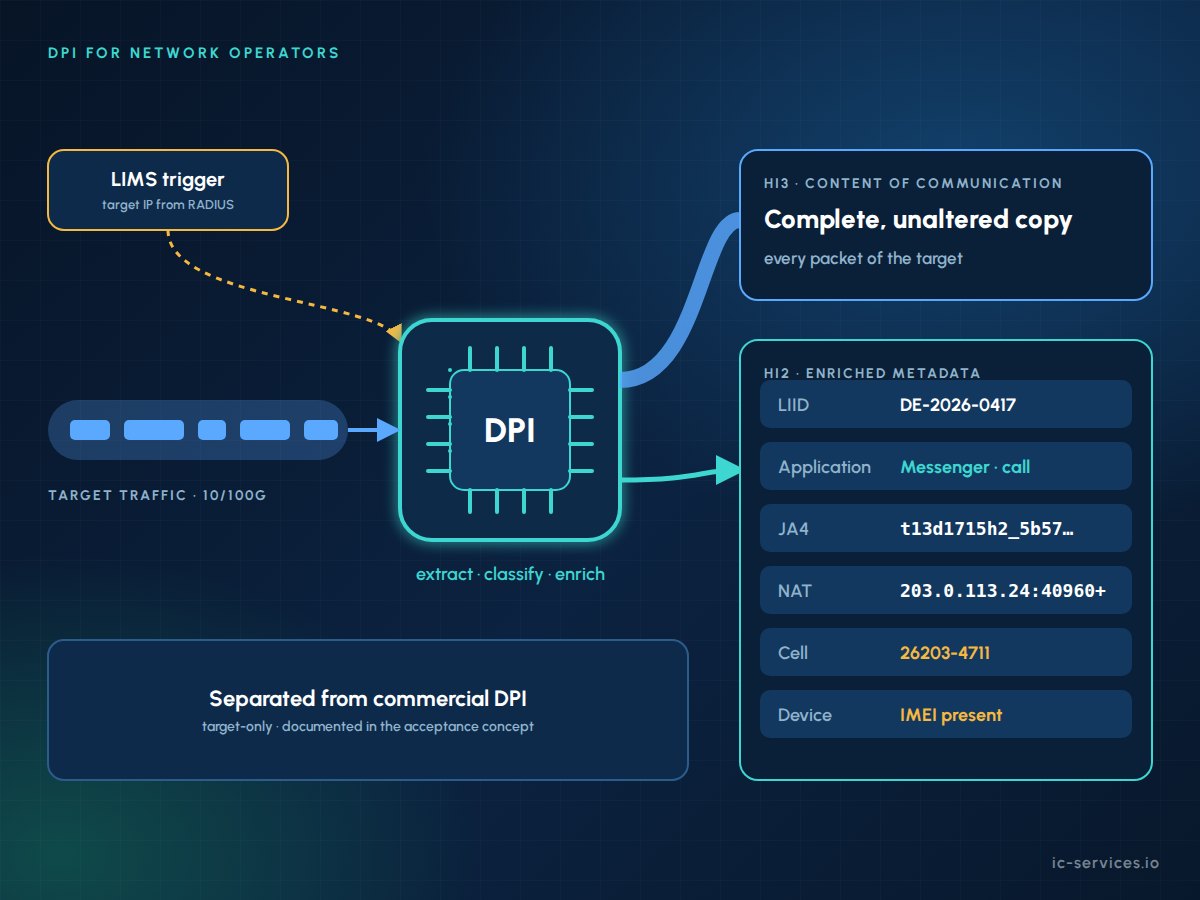
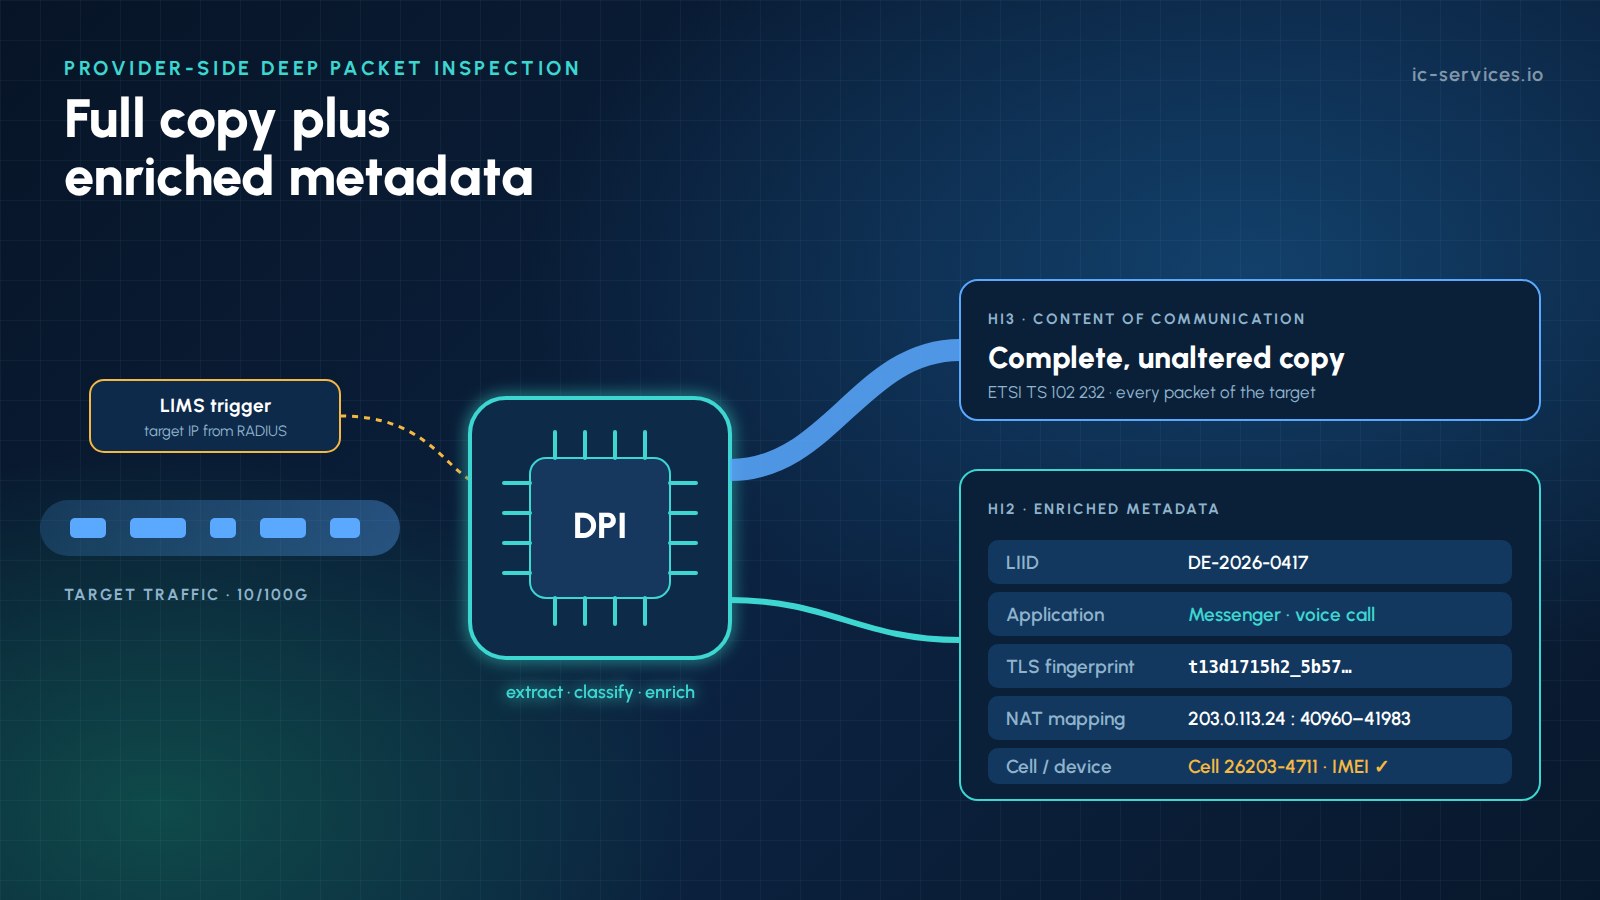
Pour les opérateurs réseau, la DPI (inspection approfondie des paquets) consiste en une inspection ciblée au point d’interception. L’opérateur extrait les métadonnées du trafic de la cible visée, les enrichit avec le contexte réseau et les transmet en complément de la copie complète et inaltérée. Il en résulte des IRI enrichis que les agences ne pourraient pas reconstituer par elles-mêmes.
Chiffres clés
- Un complément, pas un remplacement : La copie intégrale est toujours fournie.
- Uniquement pour la cible : Le DPI traite uniquement le trafic des cibles sélectionnées, déclenché par le LIMS.
- Contexte réseau : LIID, abonné, mappage NAT, cellule et IMEI associés à chaque flux.
- Séparation stricte provenant de DPI commerciaux, conformément au règlement (UE) 2015/2120.
- Prêt pour la validation : L'enrichissement et les formats sont décrits dans le cahier des charges de réception de l'opérateur.
Pourquoi recourir à l'inspection approfondie des paquets côté fournisseur ?
L'opérateur dispose d'informations contextuelles qui ne parviennent jamais à l'agence dans les paquets bruts. L'inspection approfondie des paquets côté fournisseur associe ces informations contextuelles là où elles existent, à proximité du trafic.
- Attribution correcte : L'identité de l'abonné et les mappages NAT restent associés à chaque flux, même derrière un CGNAT.
- Lieu et appareil : Les identifiants de cellule et les numéros IMEI permettent de déterminer où et avec quel appareil une activité a eu lieu.
- Vitesse : Les métadonnées sont disponibles en temps quasi réel, même pendant que l'analyse de la copie complète est encore en cours.
- Trafic chiffré : Les sessions pré-classifiées et les empreintes aident les analystes à cibler leurs recherches.
- Moins de demandes de suivi pour donner un aperçu général, lorsque la décision le permet.
Où se situe la limite légale en matière de DPI pour les opérateurs de réseau ?
Le DPI côté fournisseur n'est légal que dans des limites bien définies. ICS conçoit chacun de ses projets en tenant compte de ces limites.
- Commençons par la version intégrale. L'opérateur doit transmettre une copie complète et non modifiée de la communication de la personne visée. En Allemagne, cette obligation découle de l'article 170 de la loi sur les télécommunications (TKG) et du règlement sur l'interception des télécommunications (TKÜV). Le filtrage n'est autorisé que si l'ordonnance en limite la portée.
- Uniquement les cibles commandées. Le traitement ne porte que sur le trafic de la cible et uniquement aux fins de l'interception. Toute analyse non ciblée est interdite.
- Distinction par rapport aux DPI commerciaux. Règlement (UE) n° 2015/2120 limite le DPI à des fins de gestion du trafic, mais autorise les mesures requises par la loi. Le traitement des données à caractère personnel s'effectue dans un environnement distinct, dont l'accès est contrôlé.
- Confidentialité. Le personnel et les systèmes sont soumis au secret des télécommunications, et l'abonné ne doit pas se rendre compte de cette mesure.
- Notion d'acceptation. Tout ce que l'opérateur fournit doit s'inscrire dans le cadre du concept technique approuvé par la BNetzA, conformément à la norme TR TKÜV.
Architecture de référence
Une chaîne DPI spécifique à une cible comporte six étapes, construite sur la Interfaces X1, X2 et X3 et une fonction de médiation.
1
Accès routier
Les TAP optiques, la réplication de routeurs ou de BNG, ou encore les ports de réplication virtuels dans les cœurs cloud alimentent un courtier de paquets.
2
Déclenchement de la cible
Le LIMS active la cible. Les événements RADIUS, Diameter, DHCP ou liés à la passerelle de paquets indiquent au nœud DPI quelles adresses IP lui sont actuellement associées.
3
Nœud DPI spécifique à la cible
Seuls les paquets de la cible sont traités, grâce à des technologies de traitement des paquets hautes performances telles que DPDK ou des cartes réseau basées sur des FPGA.
4
Enrichissement
Chaque flux reçoit le LIID, les identifiants de l'abonné et de la ligne, le mappage NAT, l'identifiant de cellule ou la localisation, ainsi que l'IMEI lorsqu'il est disponible.
5
Médiation et exécution
La copie intégrale est transmise sous licence CC via HI3, par exemple conformément à la norme ETSI TS 102 232-3 ou -7. Les métadonnées enrichies sont transmises via HI2 ou un canal convenu.
6
Audit
Les résultats ne sont conservés que le temps nécessaire à leur transmission, et chaque version de configuration et de signature est consignée.
Quelles métadonnées le DPI destiné aux opérateurs de réseau permet-il d'extraire ?
| Métadonnées | Source | Intérêt pour l'enquête |
|---|---|---|
| Enregistrements de flux (quintuple : début, fin, octets, paquets) | En-têtes de paquets | Aperçu complet des activités |
| Requêtes et réponses DNS | DNS non chiffré | Domaines et services utilisés |
| Empreintes TLS SNI, ALPN et JA4 | Procédures d'établissement de connexion TLS et QUIC | Identification des applications et des appareils |
| Classification des applications | Signatures et comportement du DPI | Messagerie instantanée, VoIP, streaming, VPN, Tor |
| Type d'activité | Taille des paquets et synchronisation | Message, appel ou transfert de fichier |
| Paramètres SIP et RTP | VoIP non chiffrée | Appels avec des tiers : participants et durée |
| Hôte HTTP et agent utilisateur | HTTP non chiffré | Services et logiciels clients |
| Mappage NAT | Fichiers journaux CGNAT | Adresse IP publique et port associés à la cible |
| Identifiant de la cellule, IMEI, ligne d'accès | Données relatives au réseau et aux appareils | Où et sur quel appareil une activité a eu lieu |
JA4 est distribué sous licence BSD à 3 clauses, tandis que JA4S et les autres méthodes JA4+ relèvent de la licence FoxIO 1.1 et nécessitent une licence OEM pour une utilisation dans des produits commerciaux. L'opérateur ne supprime que le chiffrement qu'il a lui-même appliqué. Le contenu chiffré de bout en bout reste chiffré, et l'analyse DPI porte sur les en-têtes, les poignées de main et les modèles.
Comment les données enrichies sont-elles transmises ?
Il n'existe pas de type d'enregistrement ETSI universel pour les résultats DPI ; c'est pourquoi trois modèles de transfert sont utilisés dans la pratique.
01
Enregistrements IRI supplémentaires
Les événements détectés, tels qu'un appel VoIP ou une session d'application, sont transmis via HI2. On utilise les champs standard dans la mesure du possible, en y ajoutant, si nécessaire, des extensions nationales convenues.
02
Flux d'analyse distinct
Les enregistrements structurés de flux ou d'événements transitent par un canal sécurisé. Ils sont clairement identifiés et mis en corrélation avec le LIID et le CC.
03
Enregistrements relatifs aux niveaux de service
Lorsque cela est explicitement requis, les événements sont fournis au niveau du service, à l'instar des parties spécifiques au service de la norme ETSI TS 102 232.
Qualité des données probantes
L'IRI enrichi n'est utile que si les agences peuvent s'y fier et le vérifier. Quel que soit le modèle de transfert, le format doit être documenté, versionné et validé par les agences et l'autorité de régulation.
- Enregistrez le Moteur DPI et version de la signature pour chaque résultat.
- Utilisation horodatages synchronisés et de haute précision qui correspondent aux critères HI2 et HI3.
- Fournir indicateurs de confiance pour les classifications comportementales.
- Conservez un piste d'audit complète d'activation, de modifications de configuration et de livraisons.
- Tester avec trafic de référence après chaque mise à jour de la signature.
- Conserver les données enrichies vérifiable par rapport à la copie intégrale à tout moment.
Services ICS pour le DPI destinés aux opérateurs de réseau
ICS accompagne les opérateurs depuis la conception initiale jusqu'à l'exploitation quotidienne.
01
Architecture et conception technico-juridique
Nous concevons des solutions DPI côté fournisseur adaptées à votre cadre réglementaire national, à votre réseau et à votre stratégie d'acceptation.
02
Enrichissement déclenché par une cible
Nous intégrons le DPI aux protocoles RADIUS, Diameter, DHCP, à la journalisation CGNAT et aux événements du cœur de réseau de paquets.
03
Sondes passives et mise en miroir dans le cloud
Nous déployons des sondes passives et des ports miroirs virtuels, notamment dans les cœurs hébergés et dans le cloud.
04
Médiation et transfert à l'ETSI
Les données enrichies et la version intégrale sont fournies via notre Plate-forme de médiation LI et LIMS.
05
Opérations gérées
Notre équipe assure la surveillance et l'exploitation de votre chaîne LI 24 heures sur 24. En savoir plus
06
Développement sur mesure
Nous fabriquons des extracteurs, des classificateurs et des systèmes de distribution adaptés à vos besoins. En savoir plus
Pourquoi ICS ?
01
Point de vue de l'opérateur et de l'agence
Nous réalisons des enquêtes passives et des missions de médiation pour le compte des prestataires, et nous élaborons des LEMF ICS pour les organismes.
02
Expérience d'acceptation
Plus de 20 ans d'expérience dans le domaine de l'interception légale et plusieurs agréments délivrés par la BNetzA pour des solutions d'interception.
03
Personnel ayant obtenu une habilitation de sécurité
Notre équipe dispose d'une habilitation de sécurité délivrée par le ministère fédéral allemand de l'Intérieur et est autorisée à traiter des informations classifiées.
Questions fréquemment posées
Qu'est-ce que le DPI pour les opérateurs réseau ?
Pour les opérateurs réseau, la DPI (Deep Packet Inspection) consiste en une inspection approfondie des paquets ciblée au point d’interception. L’opérateur extrait des métadonnées telles que les flux, les données DNS, les empreintes TLS et les types d’applications à partir du trafic de la cible visée. Il enrichit ces données avec le contexte de l’abonné, du NAT, de la cellule et de l’appareil, puis les transmet à l’agence en plus de la copie complète et inaltérée.
L'inspection approfondie des paquets côté fournisseur est-elle autorisée dans le cadre d'une interception légale ?
Oui, lorsqu’elle se limite à la cible visée par la décision d’interception, qu’elle répond à l’objectif de cette dernière et qu’elle est conforme aux règles techniques nationales ainsi qu’au concept agréé de l’opérateur. En Allemagne, cela recouvre le TKÜV, le TR TKÜV et l’agrément de la BNetzA. Le traitement non ciblé ou l’utilisation à des fins commerciales des données issues d’une interception légale n’est pas autorisé.
Le DPI remplace-t-il la copie intégrale de la communication ?
Non. L'opérateur doit fournir une copie complète et inaltérée de la communication de la personne visée, à moins que l'ordonnance n'en limite explicitement la portée. Les métadonnées issues de l'analyse DPI ne sont fournies qu'à titre complémentaire. Les services peuvent donc toujours recouper les identifiants IRI enrichis avec le trafic d'origine, ce qui revêt une importance particulière pour la valeur probatoire devant les tribunaux.
Qu'est-ce que l'IRI enrichi ?
Les données IRI enrichies sont des informations liées à une interception auxquelles un contexte supplémentaire a été extrait ou ajouté par le fournisseur. Il peut s'agir, par exemple, du mappage NAT derrière un flux, de l'identifiant de cellule, de l'IMEI, d'une application détectée ou d'une empreinte TLS. Ces données sont transmises via HI2 ou un canal d'analyse convenu, et associées à la mesure par le biais du LIID.
Un opérateur peut-il déchiffrer le trafic HTTPS ou le trafic de messagerie instantanée d'une cible ?
Non. L'opérateur ne supprime que le chiffrement qu'il a lui-même appliqué au sein de son propre réseau. Le chiffrement de bout en bout et celui au niveau de l'application restent intacts. L'analyse DPI côté fournisseur porte sur les en-têtes non chiffrés, les procédures d'établissement de connexion et les schémas de trafic, qui permettent toujours d'identifier l'application, le moment et souvent le type d'activité.
En quoi le DPI côté fournisseur se distingue-t-il du DPI commercial ?
Le traitement LI s’effectue sur des systèmes dédiés, soumis à un contrôle d’accès, qui traitent exclusivement le trafic des cibles faisant l’objet d’une commande. Les résultats sont transmis uniquement à la chaîne de médiation et de transfert, et en aucun cas aux systèmes de gestion du trafic, d’analyse ou de marketing. Cette séparation est conforme au règlement (UE) n° 2015/2120 et aux règles relatives au secret des télécommunications, et elle est documentée dans le cahier des charges.
L'enrichissement côté fournisseur est-il adapté à votre réseau ?
Nos experts examinent votre cadre juridique, votre architecture et votre concept d'acceptation, puis vous proposent une conception concrète.