
DPI LATO PROVIDER
DPI per gli operatori di rete: dati arricchiti relativi alle intercettazioni legittime
Estrarre e arricchire i metadati relativi all’obiettivo specificato nel punto di intercettazione. Fornirli in aggiunta alla copia completa, tenendoli rigorosamente separati dal DPI commerciale.
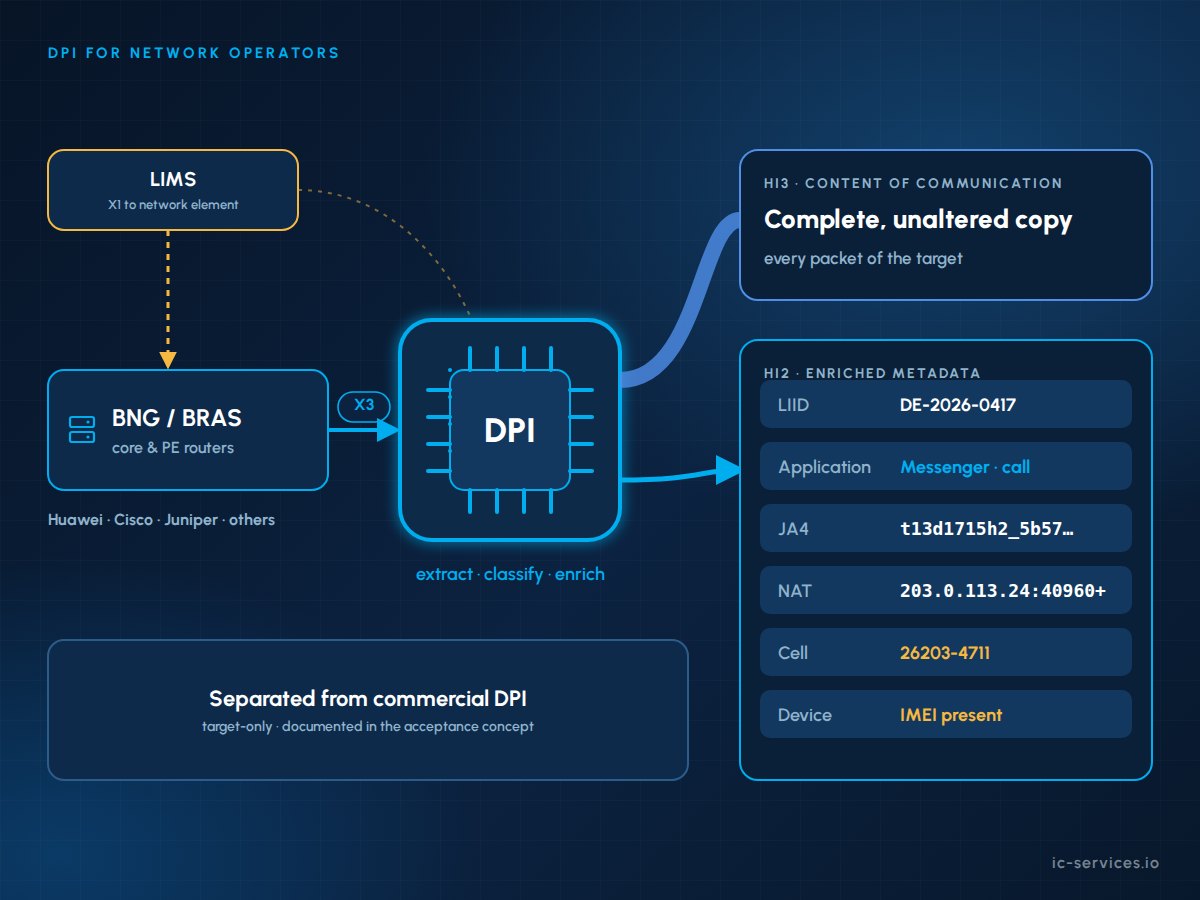
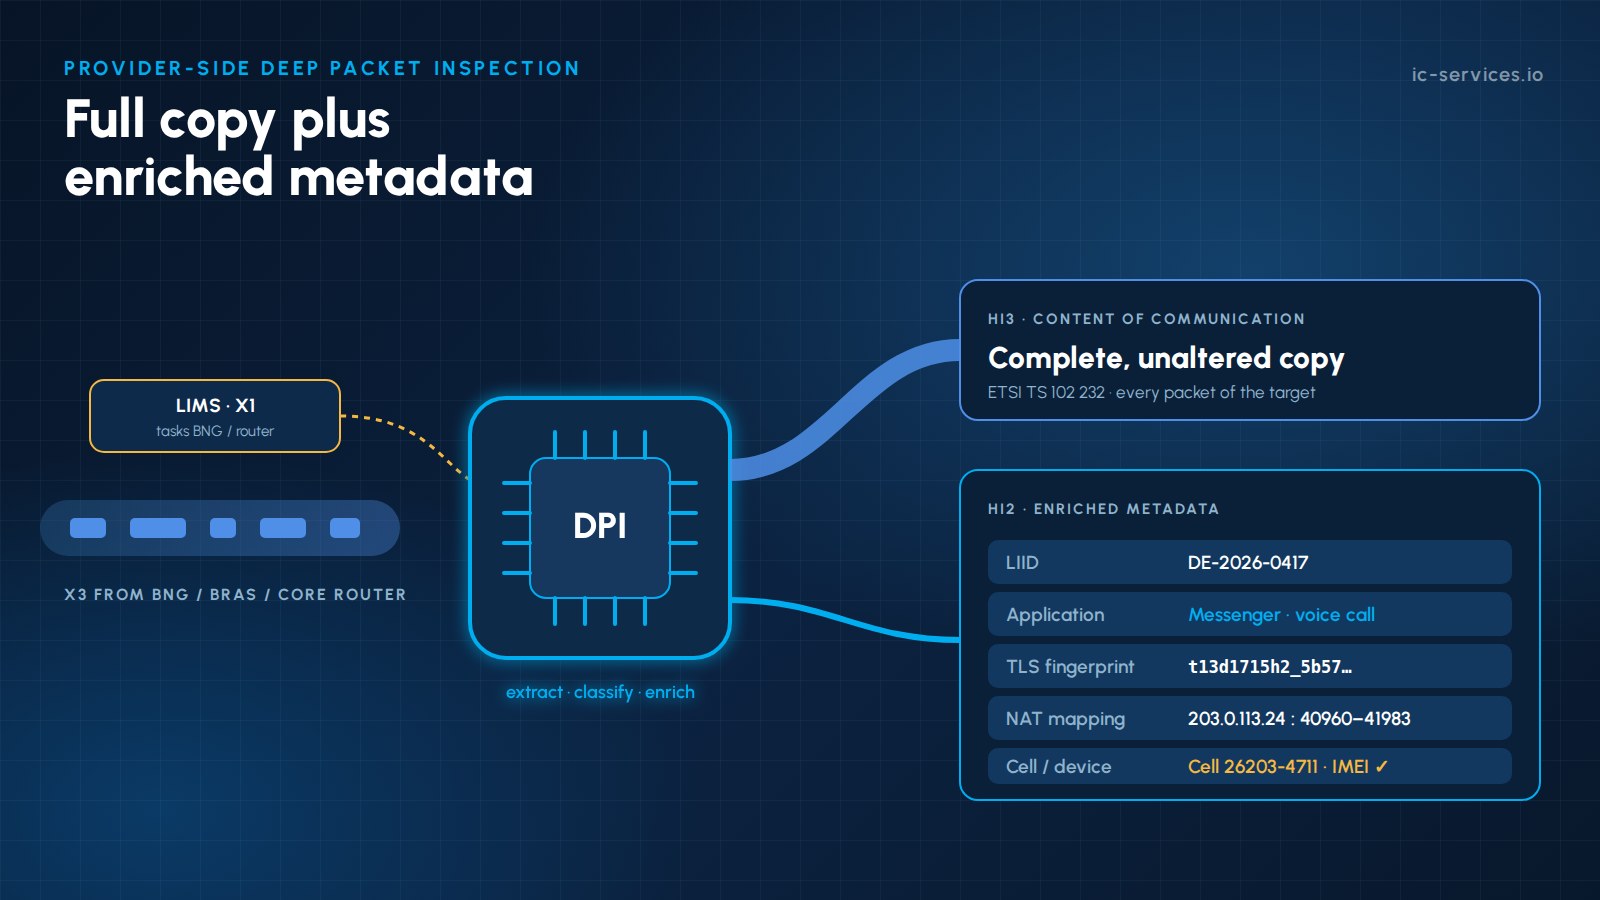
Il DPI per gli operatori di rete consiste in un’ispezione approfondita dei pacchetti mirata al bersaglio nel punto di intercettazione. L’operatore estrae i metadati dal traffico del bersaglio indicato nell’ordine, li arricchisce con il contesto di rete e li fornisce insieme alla copia completa e inalterata. Il risultato è un IRI arricchito che le agenzie non sarebbero in grado di ricostruire autonomamente.
Dati salienti
- Un’aggiunta, non una sostituzione: Viene sempre consegnata la copia completa.
- Prima l’X3: I dispositivi BNG/BRAS di livello carrier e i router core trasmettono il traffico della destinazione in modo nativo tramite X3. Le sonde passive rappresentano solo una soluzione di ripiego.
- Solo per il destinatario: Il DPI elabora solo il traffico relativo agli obiettivi specificati, attivato dal LIMS.
- Contesto di rete: LIID, abbonato, mappatura NAT, cella e IMEI associati a ciascun flusso.
- Separazione rigorosa da DPI commerciali, in conformità al regolamento (UE) 2015/2120.
- Pronto per l'accettazione: L'arricchimento e i formati sono documentati nel piano di accettazione dell'operatore.
Perché ricorrere all’ispezione approfondita dei pacchetti sul lato provider?
L'operatore dispone di informazioni di contesto che non giungono mai all'agenzia nei pacchetti grezzi. L'ispezione approfondita dei pacchetti (DPI) lato provider associa tali informazioni di contesto, laddove presenti, in prossimità del traffico.
- Attribuzione corretta: L'identità dell'abbonato e le mappature NAT rimangono associate a ciascun flusso, anche dietro un CGNAT.
- Posizione e dispositivo: Gli ID delle celle e gli IMEI indicano dove e con quale dispositivo si è svolta un'attività.
- Velocità: I metadati sono disponibili quasi in tempo reale, anche mentre la copia completa è ancora in fase di analisi.
- Traffico crittografato: Le sessioni preclassificate e le impronte digitali aiutano gli analisti a concentrarsi.
- Meno richieste di follow-up per fornire un contesto di base, laddove l'ordinanza lo consenta.
Qual è il limite legale per il DPI per gli operatori di rete?
Il DPI lato provider è lecito solo entro limiti ben definiti. ICS progetta ogni progetto tenendo conto di tali limiti.
- Prima la copia completa. L’operatore deve fornire una copia completa e inalterata delle comunicazioni dell’interessato. In Germania ciò deriva dal § 170 della TKG e dal TKÜV. Il filtraggio è consentito solo qualora l’ordinanza ne limiti la portata.
- Solo obiettivi ordinati. Il trattamento riguarda esclusivamente il traffico del soggetto interessato e solo ai fini dell’intercettazione. Non è consentita alcuna analisi non mirata.
- Distacco dal DPI commerciale. Regolamento (UE) 2015/2120 limita il DPI ai fini della gestione del traffico, ma consente l’adozione delle misure previste dalla legge. L’elaborazione LI avviene in un ambiente separato, con accesso controllato.
- Riservatezza. Il personale e i sistemi sono soggetti al segreto delle telecomunicazioni e l’abbonato non deve accorgersi dell’intervento.
- Concetto di accettazione. Tutto ciò che l’operatore fornisce deve rientrare nel progetto tecnico approvato dalla BNetzA, in conformità con la norma TR TKÜV.
Architettura di riferimento
Una catena DPI specifica per un bersaglio è composta da sei fasi. Si basa sul Interfacce X1, X2 e X3 degli elementi della rete e una funzione di mediazione.
1
X3 dall'elemento di rete
I dispositivi BNG/BRAS di classe Carrier per l'accesso PPPoE e IPoE, nonché i router PE o core per linee con IP fisso, copiano il traffico di destinazione in modo nativo e lo trasmettono tramite X3 (ETSI TS 103 221-2). ICS si integra con le funzioni LI di Huawei, Cisco, Juniper e altri principali fornitori di router.
2
Attivazione del bersaglio
Il LIMS attiva il target sull'elemento di rete tramite X1. Gli eventi RADIUS, Diameter, DHCP o relativi al gateway dei pacchetti indicano al nodo DPI quali indirizzi IP gli appartengono attualmente.
3
Nodo DPI specifico per destinazione
Il nodo elabora esclusivamente il flusso X3 della destinazione specificata, avvalendosi di tecnologie di elaborazione dei pacchetti ad alte prestazioni quali DPDK o schede di rete basate su FPGA. Le sonde passive o i TAP vengono utilizzati solo nei casi in cui un elemento di rete non sia in grado di fornire il flusso X3.
4
Arricchimento
Ogni flusso riceve il LIID, gli identificatori dell'abbonato e della linea, la mappatura NAT, l'ID della cella o la posizione e, se disponibile, l'IMEI.
5
Mediazione e consegna
La copia completa viene inviata in formato CC tramite HI3, ad esempio secondo la norma ETSI TS 102 232-3 o -7. I metadati arricchiti vengono inviati successivamente tramite HI2 o un canale concordato.
6
Revisione contabile
I risultati vengono conservati solo per il tempo necessario alla consegna e ogni configurazione e versione della firma viene registrata.
Quali metadati può estrarre il DPI per gli operatori di rete?
| Metadati | Fonte | Valore investigativo |
|---|---|---|
| Record di flusso (5-tupla, inizio, fine, byte, pacchetti) | Intestazioni dei pacchetti | Panoramica completa delle attività |
| Richieste e risposte DNS | DNS non crittografato | Domini e servizi utilizzati |
| Impronte digitali TLS SNI, ALPN, JA4 | Handshake TLS e QUIC | Identificazione dell'applicazione e del dispositivo |
| Classificazione delle applicazioni | Firme e comportamento DPI | Messaggistica, VoIP, streaming, VPN, Tor |
| Tipo di attività | Dimensione dei pacchetti e temporizzazione | Messaggi, chiamate o trasferimento di file |
| Parametri SIP e RTP | VoIP non crittografato | Chiamate da parte di terzi con i partecipanti e durata |
| Host HTTP e user agent | HTTP non crittografato | Servizi e software client |
| Mappatura NAT | Log CGNAT | IP pubblico e porta associati al bersaglio |
| ID cellulare, IMEI, linea di accesso | Dati relativi alla rete e ai dispositivi | Dove e con quale dispositivo si è svolta un’attività |
JA4 è concesso in licenza secondo la licenza BSD a 3 clausole, mentre JA4S e gli altri metodi JA4+ rientrano nella licenza FoxIO 1.1 e richiedono una licenza OEM per l’utilizzo in prodotti commerciali. L’operatore rimuove solo la crittografia che ha applicato lui stesso. I contenuti crittografati end-to-end rimangono crittografati, mentre il DPI opera su intestazioni, handshake e pattern.
Come avviene la consegna dei dati arricchiti?
Non esiste un tipo di record ETSI universale per i risultati del DPI, pertanto nella pratica vengono utilizzati tre modelli di handover.
01
Record IRI aggiuntivi
Gli eventi rilevati, come una chiamata VoIP o una sessione di un’app, vengono inviati tramite HI2. Ove possibile, vengono utilizzati i campi standard, con estensioni nazionali concordate ove necessario.
02
Flusso analitico separato
I record strutturati relativi a flussi o eventi viaggiano su un canale protetto. Sono chiaramente etichettati e correlati al LIID e al CC.
03
Documentazione relativa ai livelli di servizio
Laddove espressamente richiesto, gli eventi vengono trasmessi a livello di servizio, analogamente alle parti specifiche del servizio contenute nella norma ETSI TS 102 232.
Qualità delle prove
L'IRI arricchito è utile solo se le agenzie possono fidarsi di esso e verificarlo. Indipendentemente dal modello di trasferimento, il formato deve essere documentato, dotato di versione e concordato con le agenzie e l'autorità di regolamentazione.
- Registra il Versione del motore DPI e della firma per ogni risultato.
- Utilizzo timestamp sincronizzati e ad alta precisione che sono in linea con HI2 e HI3.
- Fornire indicatori di fiducia per le classificazioni comportamentali.
- Tieni un traccia di audit completa di attivazione, modifiche alla configurazione e consegne.
- Prova con traffico di riferimento dopo ogni aggiornamento della firma.
- Conserva i dati arricchiti verificabile rispetto alla copia integrale in ogni momento.
Servizi ICS per DPI destinati agli operatori di rete
ICS supporta gli operatori dalla fase iniziale di progettazione fino alla gestione quotidiana.
01
Architettura e progettazione tecnico-giuridica
Progettiamo soluzioni DPI lato provider che si adattino al vostro quadro normativo nazionale, alla vostra rete e al vostro modello di accettazione.
02
Arricchimento innescato dal bersaglio
Integriamo il DPI con RADIUS, Diameter, DHCP, la registrazione CGNAT e gli eventi del core di rete.
03
Integrazione di X3 con router e BNG
Colleghiamo dispositivi BNG/BRAS di livello carrier e router core di Huawei, Cisco, Juniper e altri fornitori leader tramite X1 e X3. Le sonde passive o le porte mirror virtuali rimangono un’opzione nei casi in cui X3 non sia disponibile, ad esempio nei core ospitati.
04
Mediazione e passaggio di consegne all’ETSI
I dati arricchiti e la versione completa vengono forniti tramite il nostro Piattaforma di mediazione LI e LIMS.
05
Operazioni gestite
Il nostro team monitora e gestisce la vostra catena LI 24 ore su 24. Per saperne di più
06
Sviluppo personalizzato
Realizziamo estrattori, classificatori e sistemi di erogazione in base alle vostre esigenze. Per saperne di più
Perché ICS
01
Prospettiva dell'operatore e dell'agenzia
Integriamo elementi di rete e gestiamo la mediazione per i fornitori, oltre a sviluppare soluzioni LEMF ICS per le agenzie.
02
Esperienza di accettazione
Oltre 20 anni di esperienza nel settore delle intercettazioni legali e numerose certificazioni rilasciate dalla BNetzA per soluzioni di intercettazione.
03
Personale in possesso di autorizzazione di sicurezza
Il nostro team è in possesso di un'autorizzazione di sicurezza rilasciata dal Ministero federale dell'Interno tedesco ed è autorizzato a trattare informazioni riservate.
Domande frequenti
Che cos’è il DPI per gli operatori di rete?
Il DPI per gli operatori di rete è un’ispezione approfondita dei pacchetti specifica per il bersaglio, effettuata nel punto di intercettazione. L’operatore estrae metadati quali flussi, DNS, impronte digitali TLS e tipi di applicazioni dal traffico relativo all’obiettivo indicato nell’ordine. Arricchisce tali dati con informazioni relative all’abbonato, al NAT, alla cella e al dispositivo e li trasmette all’agenzia insieme alla copia completa e inalterata.
L'ispezione approfondita dei pacchetti (DPI) sul lato del provider è consentita ai fini dell'intercettazione legale?
Sì, quando è limitata all’obiettivo indicato nell’ordine, è conforme allo scopo dell’ordine di intercettazione ed è disciplinata dalle norme tecniche nazionali e dal modello operativo approvato. In Germania ciò significa il TKÜV, il TR TKÜV e l’approvazione della BNetzA. Il trattamento non mirato o l’uso commerciale dei dati di intercettazione legittimi non è consentito.
Il DPI sostituisce la copia integrale della comunicazione?
No. L’operatore deve fornire una copia completa e inalterata delle comunicazioni dell’obiettivo, a meno che l’ordine non ne limiti esplicitamente la portata. I metadati basati sul DPI vengono forniti solo a titolo integrativo. Le agenzie possono quindi sempre verificare l’IRI arricchito confrontandolo con il traffico originale, il che è importante ai fini probatori in tribunale.
Che cos'è l'IRI arricchito?
L'IRI arricchito è un'informazione relativa all'intercettazione a cui sono stati estratti o allegati ulteriori dati contestuali dal fornitore. Ne sono esempi la mappatura NAT alla base di un flusso, l'ID della cella, l'IMEI, un'applicazione rilevata o un'impronta digitale TLS. Viene trasmesso tramite HI2 o un canale di analisi concordato e collegato alla misura tramite il LIID.
Un operatore può decriptare il traffico HTTPS o di messaggistica di un bersaglio?
No. L'operatore rimuove solo la crittografia che ha applicato lui stesso all'interno della propria rete. La crittografia end-to-end e quella a livello di applicazione rimangono intatte. Il DPI lato provider agisce su intestazioni, handshake e modelli di traffico non crittografati, che continuano a rivelare l'applicazione, la tempistica e spesso il tipo di attività.
In che modo il DPI lato provider si distingue dal DPI commerciale?
L'elaborazione LI avviene su sistemi dedicati e con accesso controllato che gestiscono esclusivamente il traffico relativo agli obiettivi ordinati. I risultati confluiscono solo nella catena di mediazione e handover, mai nei sistemi di gestione del traffico, di analisi o di marketing. Tale separazione è conforme al Regolamento (UE) 2015/2120 e al segreto delle telecomunicazioni ed è documentata nel documento di accettazione.
L'arricchimento lato provider è la soluzione giusta per la tua rete?
I nostri esperti analizzano il vostro quadro normativo, l'architettura e il modello di accettazione e propongono una soluzione pratica.