
合法的傍受のためのDPI
合法的な通信傍受のためのディープパケットインスペクション
暗号化されたトラフィックからも、依然として情報が読み取れます。ICSは、DPIを最も効果的な場所、すなわち当局の監視施設および通信事業者の傍受地点で適用しています。.
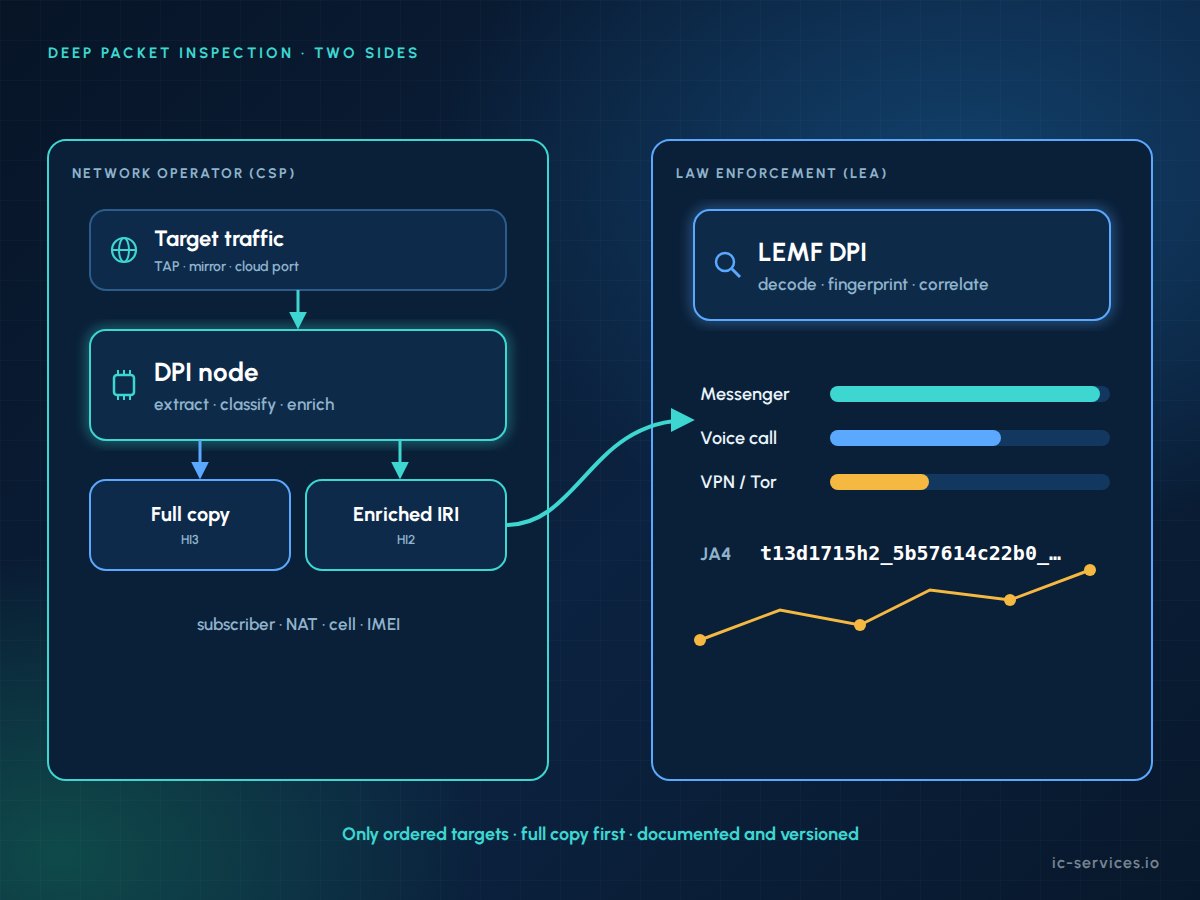
ディープ・パケット・インスペクション(DPI)とは、基本的なアドレス情報にとどまらず、プロトコルヘッダー、ハンドシェイク、ペイロード、トラフィックパターンなどを含むネットワークトラフィックの分析を指します。DPIによる適法な傍受においては、対象として指定されたターゲットのトラフィックにのみ適用されます。これは、当局の監視施設、あるいは通信事業者の傍受地点のいずれかで実行されます。.
主な事実
- 2つの場所: LEMFにおけるエージェント側のDPIと、傍受ポイントにおけるプロバイダー側のDPI。.
- エンドツーエンド暗号化の復号化は行われません: DPIは、読み取れないものを分類します。.
- 対象限定: DPIによる合法的な傍受では、指定された対象のトラフィックのみが処理され、それ以外は一切処理されません。.
- まずは全文を掲載します: 完全かつ改変されていないコピーに加え、プロバイダー側の結果も提供されます。.
- 記録によると: 各結果について、エンジン、シグネチャ、および分類器のバージョンが記録されます。.
なぜ暗号化によってディープパケットインスペクションは変化したのでしょうか?
10年前は、傍受されたIPトラフィックから、ウェブページや電子メール、チャットの内容を復元できることがよくありました。しかし現在では、TLS 1.3、QUIC、エンドツーエンド暗号化対応のメッセンジャー、VPN、暗号化DNSによって、コンテンツのほとんどが隠されています。詳細については、当社の記事をご覧ください。 暗号化されたDNSと合法的な傍受.
コンテンツのデコードだけでは、もはや十分な成果は得られません。ディープパケットインスペクションがそのギャップを埋めます。これにより、アプリケーションの特定、クライアントのフィンガープリント取得、メッセージや通話などのアクティビティタイプの認識が可能となり、トラフィックとネットワークのコンテキストを関連付けることができます。.
DPIによる合法的な通信傍受の二面性
ICSは、ハンドオーバーインターフェースの両側でDPIをサポートしています。.
LEA側とCSP側のディープパケットインスペクション
| アスペクト | LEA側のDPI | CSP側のDPI |
|---|---|---|
| 運行区間 | 同庁のLEMFにおいて | 通信事業者の傍受地点において |
| 入力 | HI2およびHI3のデータを提供しました | 注文されたターゲットのリアルタイムトラフィック |
| 出力 | 製品、分類、タイムライン、グラフの解説 | 抽出されたメタデータと拡張されたIRI、および全文 |
| 文脈あり | IRI、事例データ、その他のターゲットを納品しました | 加入者、NATマッピング、セル、デバイス識別子 |
| 法的根拠と制限 | 通信傍受命令、刑事訴訟法、指令(EU)2016/680 | 傍受命令、各国の通信傍受に関する規則(ドイツではTKG第170条、TKÜV)、規則(EU)2015/2120 |
| 代表的なユーザー | アナリストおよび調査担当者 | MNO、MVNO、ISP、およびそれらのLIチーム |
法的な境界線はどこにあるのでしょうか?
合法的な通信傍受におけるDPIは、明確な制限の範囲内でのみ合法である。これらの制限は双方に適用される:
- 処理は 発注の範囲 また、指定されたターゲットのみを対象としています。.
- オペレーターは、 完全かつ改変のない写し まず第一に、エンリッチメントとは「追加」のことです。.
- LI処理とは 厳密に分離されている 商用DPIおよびトラフィック管理における 規則(EU)2015/2120.
- 各機関は、国内の刑事訴訟法に基づきデータを処理し、 指令(EU)2016/680.
- ドイツでは、プロバイダー側による配信は、TKÜVおよびTR TKÜVに基づき、BNetzAが承認した構想の一部でなければならない。.
- 分類は以下の通りです。 指標 既知の誤り率に基づくものであり、証明ではない。.
なぜICSなのか
01
引き渡しの両側面
当社はプロバイダー向けに傍受サービスを提供し、政府機関向けにICS LEMFを構築しているため、DPIがそれぞれの側でどのような成果をもたらすかを熟知しています。.
02
規制関連の経験
20年以上にわたり合法的な通信傍受に携わり、傍受ソリューションについてはBNetzAから数多くの承認を受けています。.
03
実践的なIPの専門知識
当社のチームは、VoLTE、IMS、IPトレースを扱い、カスタムデコーダや分類器を開発しています。.
よくある質問
合法的な通信傍受における「ディープ・パケット・インスペクション」とは何ですか?
合法的な傍受におけるディープパケットインスペクションとは、傍受対象として指定されたターゲットの通信トラフィックについて、アドレスやポート情報を超えて分析を行うことを指します。これは、読み取り可能なプロトコルを復号し、暗号化されたトラフィックをアプリケーション、フィンガープリント、およびアクティビティの種類ごとに分類します。この処理は、常に傍受令状の範囲内で、当局の監視施設または通信事業者の傍受地点において実行されます。.
DPIは、暗号化されたメッセンジャーの通信を復号化できるのでしょうか?
いいえ。DPIはエンドツーエンドの暗号化を破るものではありません。DPIによって、どのメッセンジャーアプリが使用されたか、いつ、どのくらいの時間、どのくらいのデータ量で利用されたか、そして多くの場合、そのアクティビティがメッセージか通話かといった情報を把握することは可能です。通信事業者が解除するのは、自社のネットワーク内で自ら適用した暗号化のみです。.
プロバイダ側のDPIは、フルコピーに取って代わるのでしょうか?
いいえ。ドイツやその他の多くの法域では、命令でその範囲が明示的に限定されていない限り、事業者は対象者の通信内容の完全かつ改変されていないコピーを提供しなければなりません。DPIによる分析結果は、あくまで追加情報として提供されるに過ぎません。したがって、関係機関はいつでも、補足されたデータを元の通信内容と照合して検証することができます。.
合法的な傍受のためのDPIは、ネット中立性のルールと両立するのでしょうか?
はい、正しく設定されていれば可能です。規則(EU)2015/2120は、トラフィック管理を目的としたDPIを制限していますが、EU法または国内法に準拠するために必要な措置は認めています。したがって、LI処理は商用DPIとは別個に実行されなければならず、商用システムにデータを提供してはなりません。.
DPIはどちらの側が実行すべきか?
多くの場合、その両方です。機関側のDPIは、アナリストがケース全体にわたって柔軟に分類や相関分析を行えるようにします。一方、プロバイダー側のDPIは、加入者情報、NAT、セルデータなど、通信事業者だけが持つネットワークのコンテキスト情報を提供します。適切な分担の方法は、各国の規制、通信事業者の受け入れ方針、および関係機関の要件によって異なります。.
ICSを活用してDPIへの取り組みを計画しましょう
通信傍受データの分析を行う場合でも、その提供を行う場合でも、当社は、有用かつ合法で、適切な記録が確保されたDPIの設計を支援します。.