
暗号化トラフィックの分析
法執行機関のためのDPI:暗号化された通信傍受データの活用
ICS LEMFアナリスト・ワークベンチ内で、TLSフィンガープリント、トラフィックパターンの認識および相関分析を活用し、暗号化されたIP通信の傍受データに含まれるアプリ、デバイス、およびアクティビティを特定します。.
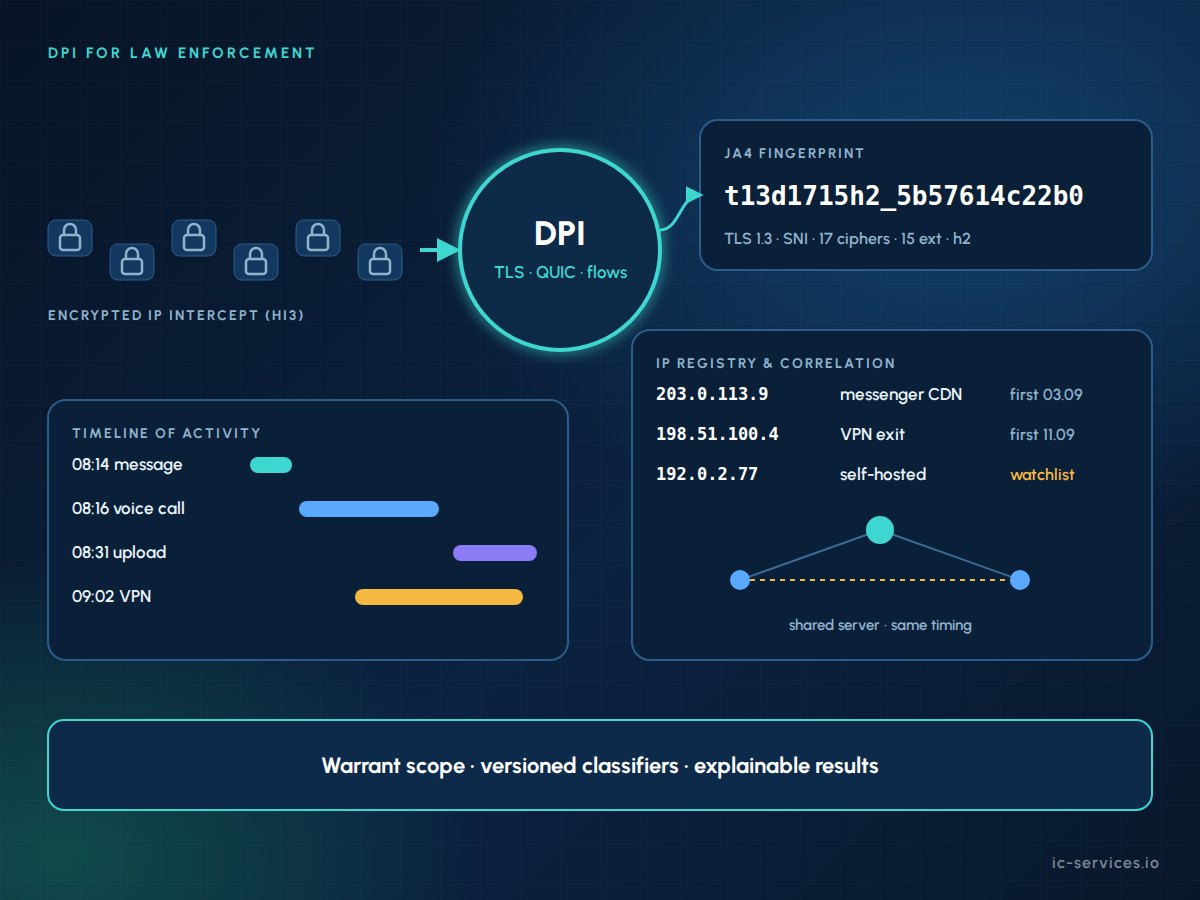
法執行機関におけるDPIとは、当該機関の監視施設内で合法的に傍受されたIPトラフィックに対して行われるディープパケットインスペクションを指します。これは、TLSフィンガープリント、トラフィックパターンの認識、およびIP相関分析を用いて、まだ読み取り可能なデータを復号し、暗号化されたデータを分類します。エンドツーエンドの暗号化を破ることはありません。.
主な事実
- 2つの仕事: 読み取り可能なトラフィックをデコードし、それ以外のものはすべて分類する。.
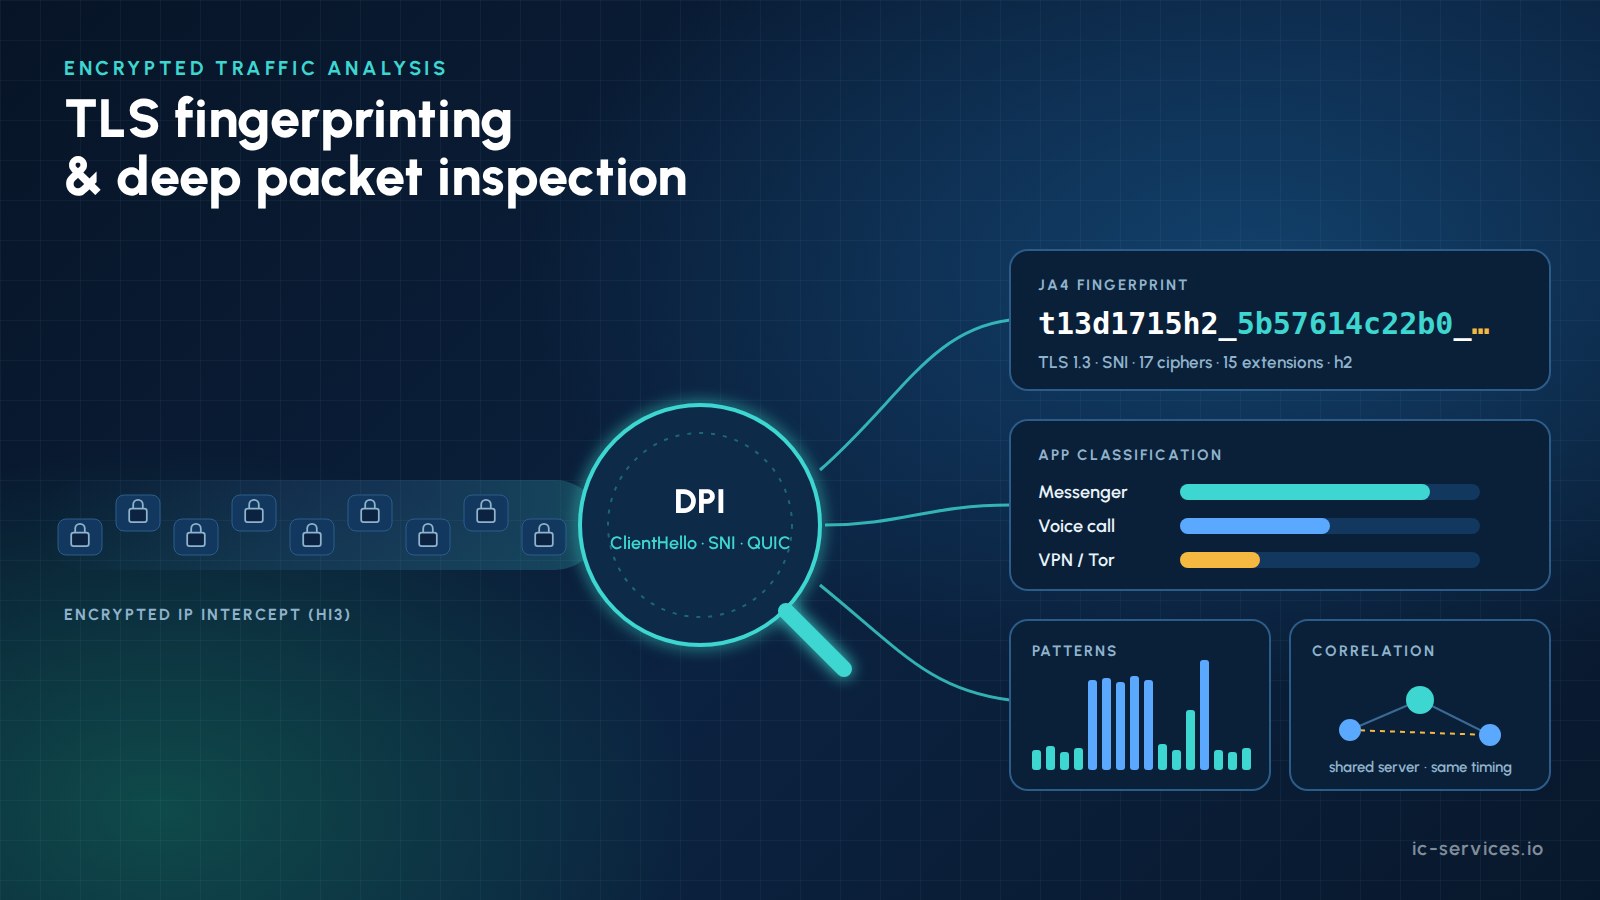
- TLSフィンガープリンティング: JA4は、復号化を行わずにハンドシェイクからクライアントソフトウェアを識別します。.
- パターン認識: パケットサイズやタイミングから、メッセージ、通話、ファイル転送が明らかになる。.
- 相関: IPレジストリは、対象、デバイス、および時間を超えてアクティビティを関連付けます。.
- 証拠に基づく規律: バージョン管理された分類器、既知のエラー率、保証範囲の適用が実施された。.
- ICS LEMFで提供中 代理店向け。.
なぜ今、法執行機関にとってDPIが重要なのでしょうか?
通信事業者が対象者のインターネットトラフィックを配信する際、そのほぼすべてが暗号化されています。HTTPS、QUIC、エンドツーエンド暗号化されたメッセンジャー、VPN、DNS over HTTPSなどにより、復号できるコンテンツはほとんど残されていません。ギガバイト単位のTLSデータしか表示しない監視システムでは、捜査官は手がかりを得ることができません。.
暗号化されたトラフィックの分析によって、その状況は一変します。コンテンツが不明であっても、トラフィックからは、どのアプリケーションが、いつ、どの程度の頻度で、またどのような他の活動と並行して使用されたかがわかります。アナリストたちは、絶えず更新される分類器を期待しており、ルールを自ら調整したいと考えています。.
暗号化されたトラフィックの分析では、依然として何が把握できるのでしょうか?
| シグナル | そこから読み取れること | 制限事項 |
|---|---|---|
| IPアドレス、ポート、ASN | サーバーインフラ、クラウドまたはCDN、VPNエンドポイント | 共有CDNアドレスは、多くのサービスに利用されています |
| DNS(暗号化なし) | ターゲットが検索したドメイン | 保健省(DoH)および運輸省(DoT)によって隠蔽された |
| TLS SNI | 指定されたサーバー名 | 隠されている場合や誤解を招く場合がある |
| TLSバージョン、暗号スイート、ALPN | クライアントの種類とプロトコルスタック | 解釈するには指紋の採取が必要 |
| サーバー証明書 | 組織、ドメイン、発行者 | TLS 1.3 で暗号化されています |
| QUICの初期パケット | サーバー名とクライアントパラメータ | それ以降のパケットは完全に暗号化される |
| パケットサイズとタイミング | メッセージ、通話、ビデオ通話、またはファイル転送 | 学習済みのモデルが必要 |
| 流量と持続時間 | 利用頻度と1日の利用パターン | 文脈がなければ解釈できません |
| STUN/TURN トラフィック | リアルタイム通話とピアツーピアメディア | アプリ固有の |
暗号化DNSの影響については、以下をご覧ください。 保健省(DoH)、運輸省(DoT)、および合法的な通信傍受.
TLSフィンガープリント:JA3 対 JA4
すべてのTLSクライアントは、それぞれ特有の方法でClientHelloを構築します。TLSフィンガープリントは、バージョン、暗号スイート、拡張機能、およびALPNの値を、比較可能な短い文字列に凝縮したものです。これにより、何も復号することなく、アプリ、ブラウザ、ライブラリ、およびツールを識別することができます。.
| 方法 | アプローチ | 実用上の注意事項 |
|---|---|---|
| JA3 | 送信順のClientHelloフィールドのMD5ハッシュ | ブラウザが拡張機能の表示順をランダムに変更すると動作しなくなる |
| JA4 | ソートされた値に加え、読みやすいプレフィックス(トランスポート、TLSバージョン、SNI、カウント、ALPN) | 無作為割付にもかかわらず安定している;BSD 3条項ライセンス |
| JA4S、JA4H、JA4X、JA4L、JA4SSH | サーバー、HTTP、証明書、遅延、およびSSHフィンガープリント | FoxIO ライセンス 1.1;商用製品には OEM ライセンスが必要です |
JA4はJA3の後継として広く採用されています。ベンダーや購入者は、商用製品で他のJA4+方式を使用する前に、ライセンス条項を確認する必要があります。多くのアプリが共通のライブラリを共有しているため、フィンガープリントは強力な指標ではありますが、同一性の証明ではありません。.
交通パターンの認識はどのように機能するのでしょうか?
コンテンツやサーバー名が非表示になっていても、トラフィックの傾向は明らかです:
- テキストメッセージ 小さなパケットの短いバーストとして現れ、その後に受信確認が送られてくる。.
- 音声通話とビデオ通話 STUN/TURNの交換の後などによく、安定した等間隔のUDPストリームを生成する。.
- ファイルおよびメディアの転送 継続的な大容量のアップロードまたはダウンロードが行われている。.
- キープアライブとプッシュ通知 アプリごとのリズムに従う。.
パケット長、到着間隔、バースト統計に基づいて学習された分類器が、これらのアクティビティにラベルを付けます。アナリストにはイベントのタイムラインが表示され、例えば08:14にメッセージが送信され、その直後の08:16に音声通話が行われたといったことが確認できます。.
IPレジストリと相関関係
分類は、相関付けられることでインテリジェンスとなる。ICS LEMFは、案件ごとおよび案件横断的にIPレジストリを管理している。.
- IPアドレスからサービスへの解決 ASN、リバースDNS、証明書データ、および地理位置情報を含みます。.
- 初回アクセス日時と最終アクセス日時 すべてのリモートアドレスおよびフィンガープリントについて。.
- 監視リスト アラートを発生させるアドレス、ドメイン、およびフィンガープリントの一覧。.
- 一般的な接点 ターゲット間(たとえば、同じレアサーバーやVPNエンドポイントなど)で。.
- 時間的相関 2つのライン上で、同じ時刻に開始・停止する作業。.
- デバイスの継続性 異なるSIMカードに同一の指紋が検出された場合。.
- IRIリンク セルID、位置情報、IMEI番号を含む。.
サードパーティのデータに含まれるパブリックIPアドレスは、TKG第174条に基づき、アクセスプロバイダーに対して加入者データの提供を請求することで、当該加入者を特定することにつながり得ます。 IPアドレスの保存に関するドイツの計画中の規則(TKG第177条(案)、BT-Drs. 21/6581、現在議会で審議中)は、これを支援することを目的としています。詳細については、 データの保存およびIPアドレスの保存.
ICS LEMFにおける法執行機関向けDPIの仕組み
すべての結果は、生のパケットからアナリストのワークベンチに至るまで、文書化された追跡経路に沿って記録されています。.
1
取り込み
HI3 IP配信(インターネットアクセス用はETSI TS 102 232-3、モバイル用は-7)には、対応するHI2レコードが添付されます。.
2
セッション化
パケットは、IPアドレスが変更された場合でも、フローやセッションごとにグループ化されます。.
3
デコード
Web、電子メール、ファイル転送、VoIPが、利用しやすい製品となっています。.
4
分類する
残りのトラフィックは、DPIシグネチャ、JA4フィンガープリント、および行動モデルによって分類されます。.
5
充実させる
IPレジストリは、サービス、地理的位置情報、およびIRIコンテキストを追加します。.
6
相関させる
アクティビティは、ターゲット、ケース、および時間を通じて関連付けられています。.
7
可視化とアラート通知
タイムライン、地図、グラフに加え、生のPCAPデータまでドリルダウン可能です。.
8
文書
各結果には、デコーダと分類器のバージョンが記録されています。.
法的および証拠上の限界はどこにあるのでしょうか?
法執行機関向けのDPIは、厳格な制限の下で運用されています。ICS LEMFは、技術的に可能な限り、これらの制限を徹底して適用しています。.
- 分析は~の範囲内にとどまる 令状の適用範囲 およびアナリストが許可されている措置。.
- すべての処理手順は、各国の刑事訴訟法に従って行われ、 指令(EU)2016/680.
- 分類は以下の通りです。 指標. それらの誤り率は把握され、文書化され、法廷で説明可能でなければならない。.
- バージョン管理 新しい分類器を使ってデータを再分析する際にも、元の分析結果を表示したままにします。.
- 限定コンテンツ 管理者の承認を条件として、フラグが付けられ、ロックされる場合があります。.
ICS LEMFにおけるDPI機能
すべての分析機能は、アナリストの権限の範囲内で動作します。.
01
プロトコルのデコード
Webセッション、電子メール(POP3、IMAP、SMTP)、VoIP、およびファイル転送が、OCRやメタデータ抽出機能を備えた製品として再構築されています。.
02
アプリの分類
継続的に更新されるDPIシグネチャにより、どのサービスが、いつ、どの程度のデータ量で使用されたかがわかります。各機関は独自にルールを調整することができます。.
03
TLSフィンガープリンティング
JA4ベースのクライアントフィンガープリントは、アプリ、ブラウザ、ツールを識別し、注目すべきフィンガープリントについては監視リストが設定されています。.
04
動作認識
行動モデルは、暗号化アプリ内のメッセージ、通話、転送を区別し、それらを事件のタイムライン上に配置します。.
05
年表、地図、グラフ
すべてのイベントを1秒単位の精度でタイムライン上に表示し、地図上の位置情報やエンティティグラフ上の関係性を把握でき、ジオフェンスによるアラート機能も備えています。.
06
オープン・アナリシス・チェーン
PCAPデータをWiresharkにエクスポートできる機能と、デコーダープラグインAPIにより、チームはプロトコルを追加したり、独自のツールを利用したりすることができます。.
なぜICSなのか
01
プロバイダー側の見解
当社は通信事業者向けにインターセプトサービスを提供しているため、IP通信の送信状況や、どこで通信が途切れるかを把握しています。.
02
基準および規制
20年以上にわたり合法的な通信傍受に携わり、傍受ソリューションについてはBNetzAから数多くの承認を受けています。.
よくある質問
法執行機関におけるDPIとは何ですか?
法執行機関におけるDPIとは、法的な傍受を通じて機関が受信したIPトラフィックに対するディープパケットインスペクションを指します。監視施設内では、解読可能なプロトコルをデコードし、暗号化されたトラフィックをアプリケーション、フィンガープリント、および活動の種類ごとに分類します。その結果は、IRI、位置情報、その他の対象と照合され、すべての処理は傍受令の範囲内で行われます。.
TLSフィンガープリントとは何ですか?
TLSフィンガープリントは、バージョン、暗号スイート、拡張機能、ALPN値など、クライアントやサーバーがTLSハンドシェイクで使用するパラメータから、コンパクトな識別子を導き出します。これにより、トラフィックを復号することなく、接続の背後にあるソフトウェア(特定のメッセンジャー、ブラウザ、ツールなど)を特定することができます。 これは指標の一つであり、他のシグナルと組み合わせて使用すべきです。.
JA3とJA4の違いは何ですか?
JA3は、ClientHelloフィールドを出現順にハッシュ化します。ブラウザは拡張子の順序をランダム化するため、同じブラウザでも多くの異なるJA3ハッシュが生成されるようになりました。 JA4は、ハッシュ化の前に値をソートし、読みやすいプレフィックスを追加するため、フィンガープリントが安定しています。JA4はBSD 3条項ライセンスの下で公開されていますが、その他のJA4+メソッドはFoxIOライセンス1.1を採用しています。.
DPIはWhatsAppやSignalの通信内容を解読できるのでしょうか?
いいえ。DPIはエンドツーエンドの暗号化を破るものではありません。DPIによって、そのようなアプリがいつ、どのくらいの時間、どのくらいのデータ量で使用されたかを把握することは可能です。通信パターンの分析により、テキストメッセージと音声通話を区別できることもよくあります。コンテンツへのアクセスには他の法的手段が必要であり、DPIの範囲には含まれません。.
政府機関による暗号化された通信の分析は合法か?
当該通信が有効な傍受命令の対象となっている場合、その分析は合法である。分析は、各国の刑事訴訟法およびデータ保護規則、EUにおいては指令(EU)2016/680に従わなければならない。分析は命令の範囲内にとどめなければならない。結果は文書化され、バージョン管理されなければならず、また、特権通信は保護されなければならない。.
IPレジストリとは何ですか?
IPレジストリとは、傍受されたトラフィックから検出されたリモートIPアドレス、ドメイン、フィンガープリントを、案件ごとおよび案件横断的に管理するデータベースのことです。これには、サービス、ASN、地理位置情報データが追加され、各項目が最初に検出された日時と最後に検出された日時が記録されます。ICS LEMFにおいては、これが相関分析、監視リスト、およびアラートの基盤となります。.
ICS LEMFにおける暗号化トラフィックの分析を参照してください
デモをご予約いただき、傍受したIPデータに対してDPI、TLSフィンガープリンティング、および相関分析がどのように機能するかをご確認ください。.