
ANÁLISE DE TRÁFEGO ENCRIPTADO
DPI para as forças policiais: tornar as interceções encriptadas utilizáveis
Identifique aplicações, dispositivos e atividades em interceções de IP encriptadas através da identificação de impressões digitais TLS, do reconhecimento de padrões de tráfego e da correlação, no ambiente de trabalho do analista ICS LEMF.
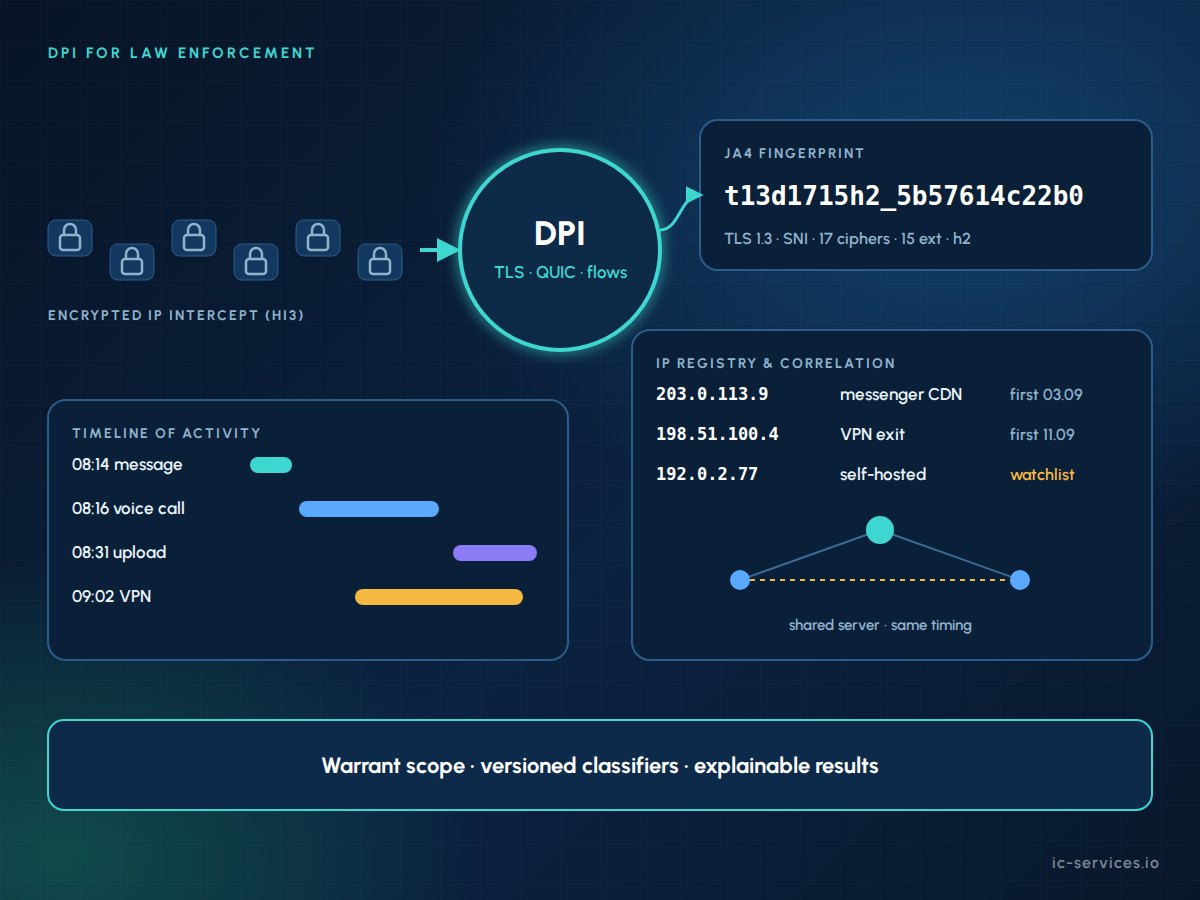
A DPI para as forças da ordem consiste na inspeção profunda de pacotes do tráfego IP interceptado legalmente nas instalações de monitorização da agência. Esta tecnologia descodifica o que ainda é legível e classifica o que está encriptado, recorrendo à identificação de impressões digitais TLS, ao reconhecimento de padrões de tráfego e à correlação de IP. Não quebra a encriptação de ponta a ponta.
Factos essenciais
- Dois empregos: descodificar o tráfego legível e classificar tudo o resto.
- Identificação por impressão digital TLS: O JA4 identifica o software do cliente a partir do processo de estabelecimento da ligação, sem necessidade de descodificação.
- Reconhecimento de padrões: O tamanho dos pacotes e os tempos de transmissão revelam mensagens, chamadas e transferências de ficheiros.
- Correlação: Um registo de IP associa a atividade entre alvos, dispositivos e períodos de tempo.
- Disciplina probatória: classificadores com versões definidas, taxas de erro conhecidas, âmbito de garantia aplicado.
- Disponível em ICS LEMF para agências.
Por que razão a DPI é importante neste momento para as forças da ordem?
Quando um operador transmite o tráfego de Internet de um alvo, quase todo esse tráfego está encriptado. O HTTPS, o QUIC, as aplicações de mensagens com encriptação de ponta a ponta, as VPN e o DNS sobre HTTPS deixam pouco conteúdo para descodificar. Um sistema de monitorização que apenas mostra gigabytes de TLS não dá aos investigadores nada com que trabalhar.
A análise do tráfego encriptado vem alterar essa situação. Mesmo sem conteúdo, o tráfego revela qual a aplicação que foi utilizada, quando, com que intensidade e em simultâneo com que outras atividades. Os analistas esperam classificadores atualizados continuamente e pretendem ajustar eles próprios as regras.
O que é que a análise do tráfego encriptado ainda consegue detetar?
| Sinal | O que isso revela | Limitações |
|---|---|---|
| Endereços IP, portas, ASN | Infraestrutura de servidores, nuvem ou CDN, pontos de acesso VPN | Os endereços CDN partilhados servem vários serviços |
| DNS (não encriptado) | Domínios que o alvo consultou | Ocultado pelo DoH e pelo DoT |
| TLS SNI | Nome do servidor solicitado | Pode estar oculto ou induzir em erro |
| Versão TLS, algoritmos de encriptação, ALPN | Tipo de cliente e pilha de protocolos | É necessário a recolha de impressões digitais para a interpretação |
| Certificado do servidor | Organização, domínio, emitente | Encriptado em TLS 1.3 |
| Pacotes iniciais do QUIC | Nome do servidor e parâmetros do cliente | Os pacotes posteriores são totalmente encriptados |
| Tamanhos dos pacotes e temporização | Mensagem, chamada, vídeo ou transferência de ficheiros | Requer modelos treinados |
| Volume de fluxo e duração | Intensidade de utilização e padrões diários | É necessário contexto para interpretar |
| Tráfego STUN/TURN | Chamadas em tempo real e partilha de ficheiros multimédia entre utilizadores | Específico da aplicação |
Para saber mais sobre o impacto do DNS encriptado, leia DoH, DoT e interceção legal.
Identificação por impressão digital TLS: JA3 vs JA4
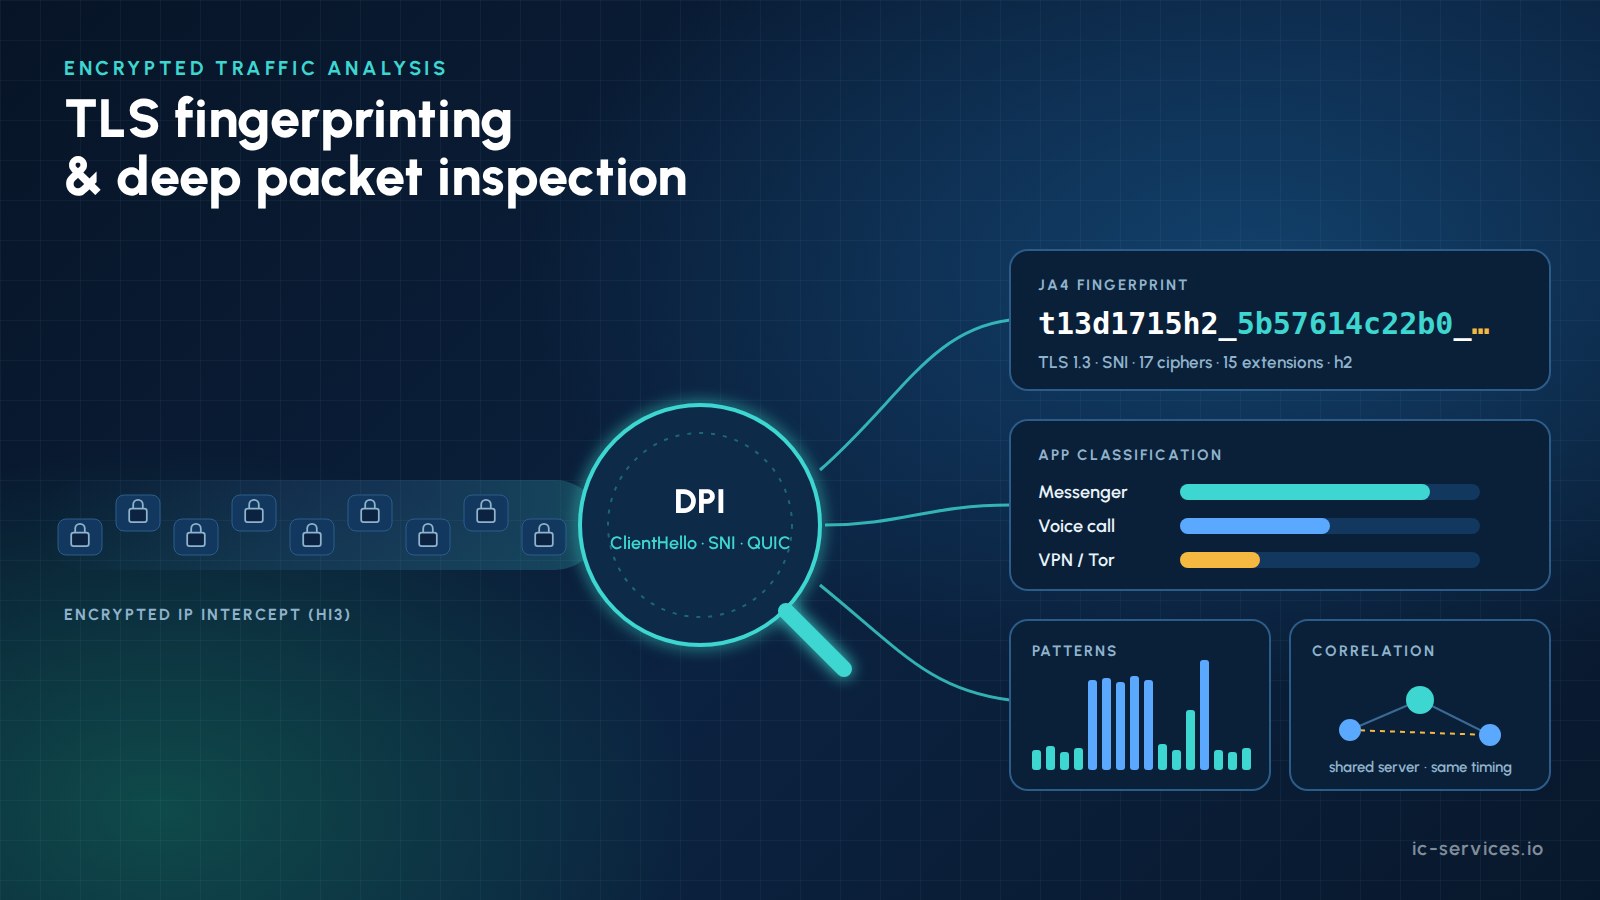
Cada cliente TLS constrói o seu ClientHello de uma forma característica. A identificação por «impressão digital» TLS condensa a versão, os conjuntos de encriptação, as extensões e os valores ALPN numa cadeia de caracteres curta e comparável. Permite identificar aplicações, navegadores, bibliotecas e ferramentas sem descodificar nada.
| Método | Abordagem | Nota prática |
|---|---|---|
| JA3 | Hash MD5 dos campos do ClientHello, na ordem em que foram enviados | Deixa de funcionar quando os navegadores alteram aleatoriamente a ordem das extensões |
| JA4 | Valores ordenados, acompanhados de um prefixo legível (transporte, versão TLS, SNI, contagens, ALPN) | Estável apesar da aleatorização; Licença BSD de 3 cláusulas |
| JA4S, JA4H, JA4X, JA4L, JA4SSH | Servidor, HTTP, certificado, latência e impressões digitais SSH | Licença FoxIO 1.1; os produtos comerciais necessitam de uma licença OEM |
O JA4 é amplamente adotado como sucessor do JA3. Os fornecedores e compradores devem verificar os termos da licença antes de utilizarem outros métodos JA4+ num produto comercial. Uma «impressão digital» é um indicador forte, mas não uma prova de identidade, uma vez que muitas aplicações partilham bibliotecas comuns.
Como funciona o reconhecimento de padrões de tráfego?
Mesmo quando os nomes dos conteúdos e dos servidores estão ocultos, o padrão do tráfego continua visível:
- Mensagens de texto aparecem como pequenas sequências de pacotes de tamanho reduzido, seguidas de confirmações de receção.
- Chamadas de voz e vídeo criar fluxos UDP constantes e com intervalos regulares, frequentemente após uma troca STUN/TURN.
- Transferências de ficheiros e conteúdos multimédia apresentem um volume elevado e contínuo de uploads ou downloads.
- Keep-alives e notificações push seguir os ritmos específicos de cada aplicação.
Os classificadores, treinados com base no comprimento dos pacotes, nos tempos entre chegadas e nas estatísticas de picos de tráfego, classificam estas atividades. O analista vê uma cronologia de eventos, por exemplo, uma mensagem às 08:14 seguida de uma chamada de voz às 08:16.
Registo e correlação de endereços IP
A classificação transforma-se em informação assim que é correlacionada. O ICS LEMF mantém um registo de IP por caso e entre casos.
- Resolução de endereços IP para serviços com ASN, DNS inverso, dados do certificado e geolocalização.
- Vista pela primeira vez e vista pela última vez para cada endereço remoto e impressão digital.
- Listas de observação de endereços, domínios e impressões digitais que desencadeiam alertas.
- Pontos de contacto comuns entre alvos, tais como o mesmo servidor raro ou ponto de acesso VPN.
- Correlação temporal de atividade que começa e termina ao mesmo tempo em duas linhas.
- Continuidade do dispositivo quando aparecem impressões digitais idênticas em cartões SIM diferentes.
- Ligação IRI com os IDs das células, as localizações e os IMEIs.
Os endereços IP públicos identificados em dados de terceiros podem levar à identificação de um assinante através de um pedido de dados do assinante ao fornecedor de acesso, nos termos do § 174 da TKG. As regras alemãs previstas sobre a retenção de endereços IP (§ 177 da TKG-E, BT-Drs. 21/6581, atualmente em apreciação no parlamento) destinam-se a apoiar esta medida. Saiba mais sobre retenção de dados e retenção de endereços IP.
Como funciona o DPI para as forças de segurança no ICS LEMF
Cada resultado segue um percurso documentado, desde os pacotes em bruto até à estação de trabalho do analista.
1
Ingestão
As entregas de IP HI3 (ETSI TS 102 232-3 para acesso à Internet, -7 para dispositivos móveis) são acompanhadas dos registos HI2 correspondentes.
2
Dividir em sessões
Os pacotes são agrupados em fluxos e sessões, mesmo quando ocorrem alterações no endereço IP.
3
Descodificar
A Web, o e-mail, as transferências de ficheiros e o VoIP tornam-se produtos acessíveis.
4
Classificar
As assinaturas DPI, as impressões digitais JA4 e os modelos comportamentais classificam o tráfego restante.
5
Enriquecer
O registo de IP acrescenta contexto de serviço, geolocalização e IRI.
6
Correlacionar
A atividade está interligada entre alvos, casos e tempo.
7
Visualizar e alertar
Linhas temporais, mapas e gráficos, com a possibilidade de aprofundar a análise até aos dados brutos do PCAP.
8
Documento
As versões do descodificador e do classificador são guardadas juntamente com cada resultado.
Quais são os limites legais e probatórios?
O DPI para as forças de segurança opera sob limites rigorosos. O ICS LEMF assegura o cumprimento desses limites a nível técnico, sempre que possível.
- A análise mantém-se dentro do âmbito do mandado e as medidas para as quais um analista está autorizado.
- Cada etapa do processo cumpre o direito processual penal nacional e Diretiva (UE) 2016/680.
- As classificações são indicadores. As suas taxas de erro devem ser conhecidas, documentadas e passíveis de justificação em tribunal.
- Controlo de versões mantém o resultado original visível quando os dados são reanalisados com um classificador mais recente.
- Conteúdo reservado podem ser sinalizados e bloqueados, sujeitos à aprovação do administrador.
Funcionalidades DPI no LEMF ICS
Todas as funções de análise funcionam dentro dos parâmetros autorizados ao analista.
01
Decodificação do protocolo
As sessões web, o e-mail (POP3, IMAP, SMTP), o VoIP e as transferências de ficheiros são recriados como produtos, com OCR e extração de metadados.
02
Classificação de aplicações
As assinaturas DPI, atualizadas continuamente, indicam qual o serviço que foi utilizado, quando e com que volume de dados. As agências podem ajustar elas próprias as regras.
03
Identificação por impressão digital TLS
As impressões digitais de clientes baseadas no JA4 identificam aplicações, navegadores e ferramentas, com listas de vigilância para as impressões digitais de interesse.
04
Reconhecimento de atividades
Os modelos comportamentais distinguem mensagens, chamadas e transferências no interior de aplicações encriptadas e colocam-nas na linha temporal do caso.
05
Cronologias, mapas e gráficos
Todos os eventos numa linha temporal com precisão ao segundo, localizações em mapas e relações em gráficos de entidades, com alertas de geofence.
06
Cadeia de análise aberta
A exportação de PCAP para o Wireshark e uma API de plug-ins de descodificação permitem que a sua equipa adicione protocolos e utilize as suas próprias ferramentas.
Porquê o ICS
01
Perspetiva do prestador
Realizamos interceptações para os operadores, pelo que sabemos como são as entregas de IP e onde ocorrem falhas.
02
Normas e regulamentação
Mais de 20 anos de experiência na área da interceção legal e várias aprovações da BNetzA para soluções de interceção.
03
Classificadores personalizados
Os nossos programadores desenvolvem descodificadores, classificadores e fluxos de trabalho de enriquecimento de acordo com as suas necessidades. Saiba mais
Perguntas mais frequentes
O que é o DPI no âmbito da aplicação da lei?
A DPI para as forças da ordem consiste na inspeção profunda de pacotes do tráfego IP que uma agência recebe através de interceção legal. Dentro das instalações de monitorização, descodifica protocolos legíveis e classifica o tráfego encriptado por aplicação, impressão digital e tipo de atividade. Os resultados são correlacionados com o IRI, localizações e outros alvos, e cada etapa mantém-se dentro do âmbito da ordem de interceção.
O que é a identificação por impressão digital TLS?
A identificação por «fingerprinting» TLS obtém um identificador compacto a partir dos parâmetros que um cliente ou servidor utiliza no handshake TLS, tais como a versão, os conjuntos de encriptação, as extensões e os valores ALPN. Identifica o software subjacente a uma ligação, por exemplo, um serviço de mensagens, um navegador ou uma ferramenta específica, sem descodificar o tráfego. Trata-se de um indicador e deve ser combinado com outros sinais.
Qual é a diferença entre o JA3 e o JA4?
O JA3 calcula os hash dos campos do ClientHello pela ordem em que aparecem. Uma vez que os navegadores aleatorizam a ordem das extensões, o mesmo navegador produz agora muitos hash JA3 diferentes. O JA4 ordena os valores antes de aplicar o hash e adiciona um prefixo legível, para que a impressão digital se mantenha estável. O JA4 é publicado sob a licença BSD de 3 cláusulas, enquanto os outros métodos JA4+ utilizam a Licença FoxIO 1.1.
O DPI consegue descodificar o tráfego do WhatsApp ou do Signal?
Não. A DPI não compromete a encriptação de ponta a ponta. Permite verificar se uma determinada aplicação foi utilizada, quando, durante quanto tempo e com que volume de dados. O reconhecimento de padrões de tráfego permite, muitas vezes, distinguir uma mensagem de texto de uma chamada de voz. O acesso ao conteúdo requer outros instrumentos legais e não faz parte da DPI.
A análise do tráfego encriptado é legal para as agências?
É lícito quando o tráfego estiver abrangido por uma ordem de interceção válida. A análise deve respeitar o direito processual penal nacional e as regras de proteção de dados; na UE, a Diretiva (UE) 2016/680. A análise deve manter-se dentro do âmbito da ordem. Os resultados devem ser documentados e versionados, e as comunicações confidenciais devem ser protegidas.
O que é um registo de propriedade intelectual?
Um registo de IP é uma base de dados de endereços IP remotos, domínios e impressões digitais observados no tráfego interceptado, mantida por caso e de forma transversal entre casos. Inclui dados relativos ao serviço, ao ASN e à geolocalização, e regista quando cada elemento foi visto pela primeira e pela última vez. No ICS LEMF, constitui a base para a correlação, as listas de vigilância e os alertas.
Consulte a análise do tráfego encriptado no ICS LEMF
Marque uma demonstração e veja como funcionam o DPI, a identificação por TLS e a correlação em dados IP intercetados.