
ANALYSE DU TRAFIC CHIFFRE
DPI au service des forces de l'ordre : rendre exploitables les interceptions cryptées
Identifiez les applications, les appareils et les activités dans les interceptions IP chiffrées grâce à l'empreinte TLS, à la reconnaissance des modèles de trafic et à la corrélation, au sein de l'environnement de travail de l'analyste ICS LEMF.
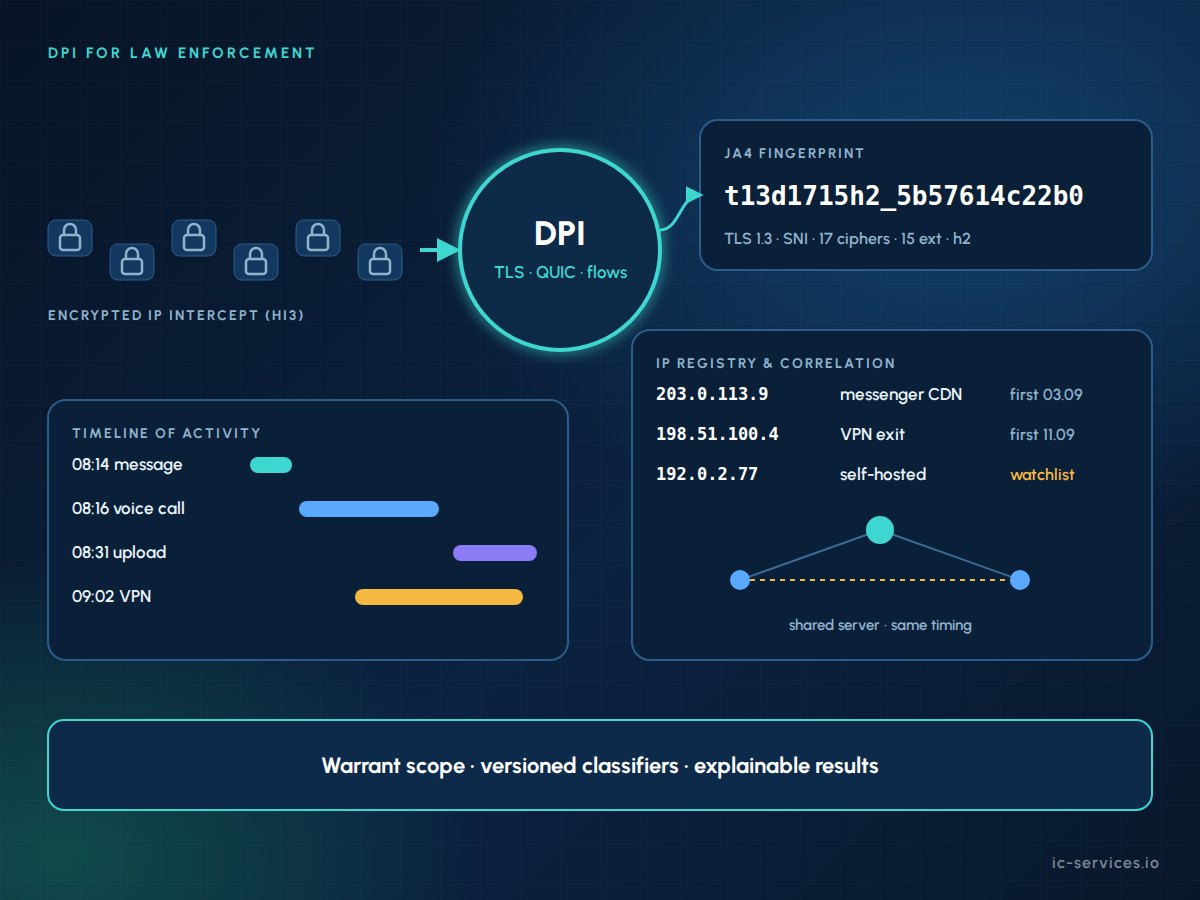
Dans le domaine de l'application de la loi, la DPI (Deep Packet Inspection) consiste en une inspection approfondie des paquets du trafic IP légalement intercepté au sein des locaux de surveillance de l'organisme concerné. Elle décode les données encore lisibles et classe celles qui sont chiffrées, à l'aide de l'empreinte TLS, de la reconnaissance des modèles de trafic et de la corrélation IP. Elle ne contourne pas le chiffrement de bout en bout.
Chiffres clés
- Deux emplois : décoder le trafic lisible, classer tout le reste.
- Empreinte TLS : JA4 identifie le logiciel client dès la phase d'établissement de la connexion, sans avoir besoin de le déchiffrer.
- Reconnaissance de formes : La taille des paquets et leur synchronisation permettent de détecter les messages, les appels et les transferts de fichiers.
- Corrélation : Un registre IP permet de relier les activités entre les cibles, les appareils et dans le temps.
- Discipline en matière de preuve : classificateurs versionnés, taux d'erreur connus, champ d'application défini.
- Disponible en ICS LEMF pour les agences.
Pourquoi le DPI revêt-il aujourd'hui une telle importance pour les forces de l'ordre ?
Lorsqu’un opérateur achemine le trafic Internet d’une cible, celui-ci est presque entièrement chiffré. Les protocoles HTTPS et QUIC, les applications de messagerie instantanée à chiffrement de bout en bout, les VPN et le DNS sur HTTPS ne laissent que très peu de contenu à décoder. Un système de surveillance qui ne montre que des gigaoctets de trafic TLS ne fournit aux enquêteurs aucune piste exploitable.
L'analyse du trafic chiffré change la donne. Même en l'absence de contenu, le trafic permet de déterminer quelle application a été utilisée, à quel moment, avec quelle intensité et parallèlement à quelles autres activités. Les analystes s'attendent à disposer de classificateurs mis à jour en permanence et souhaitent pouvoir ajuster eux-mêmes les règles.
Quelles informations l'analyse du trafic chiffré permet-elle encore d'obtenir ?
| Signal | Ce que cela révèle | Limites |
|---|---|---|
| Adresses IP, ports, ASN | Infrastructure serveur, cloud ou CDN, points d'accès VPN | Les adresses CDN partagées desservent de nombreux services |
| DNS (non chiffré) | Domaines consultés par la cible | Caché par le ministère de la Santé et le ministère des Transports |
| TLS SNI | Nom du serveur demandé | Peut être dissimulé ou trompeur |
| Version TLS, algorithmes de chiffrement, ALPN | Type de client et pile de protocoles | Nécessite une analyse d'empreintes digitales pour être interprété |
| Certificat de serveur | Organisation, domaine, émetteur | Chiffré via TLS 1.3 |
| Paquets initiaux QUIC | Nom du serveur et paramètres du client | Les paquets suivants sont entièrement chiffrés |
| Taille des paquets et synchronisation | Message, appel, appel vidéo ou transfert de fichiers | Nécessite des modèles entraînés |
| Débit, volume et durée | Intensité d'utilisation et habitudes quotidiennes | Nécessite un contexte pour être interprété |
| Trafic STUN/TURN | Appels en temps réel et contenu multimédia entre pairs | Spécifique à l'application |
Pour en savoir plus sur l'impact du DNS chiffré, consultez Ministère de la Santé, ministère des Transports et interception légale.
Empreinte TLS : JA3 vs JA4
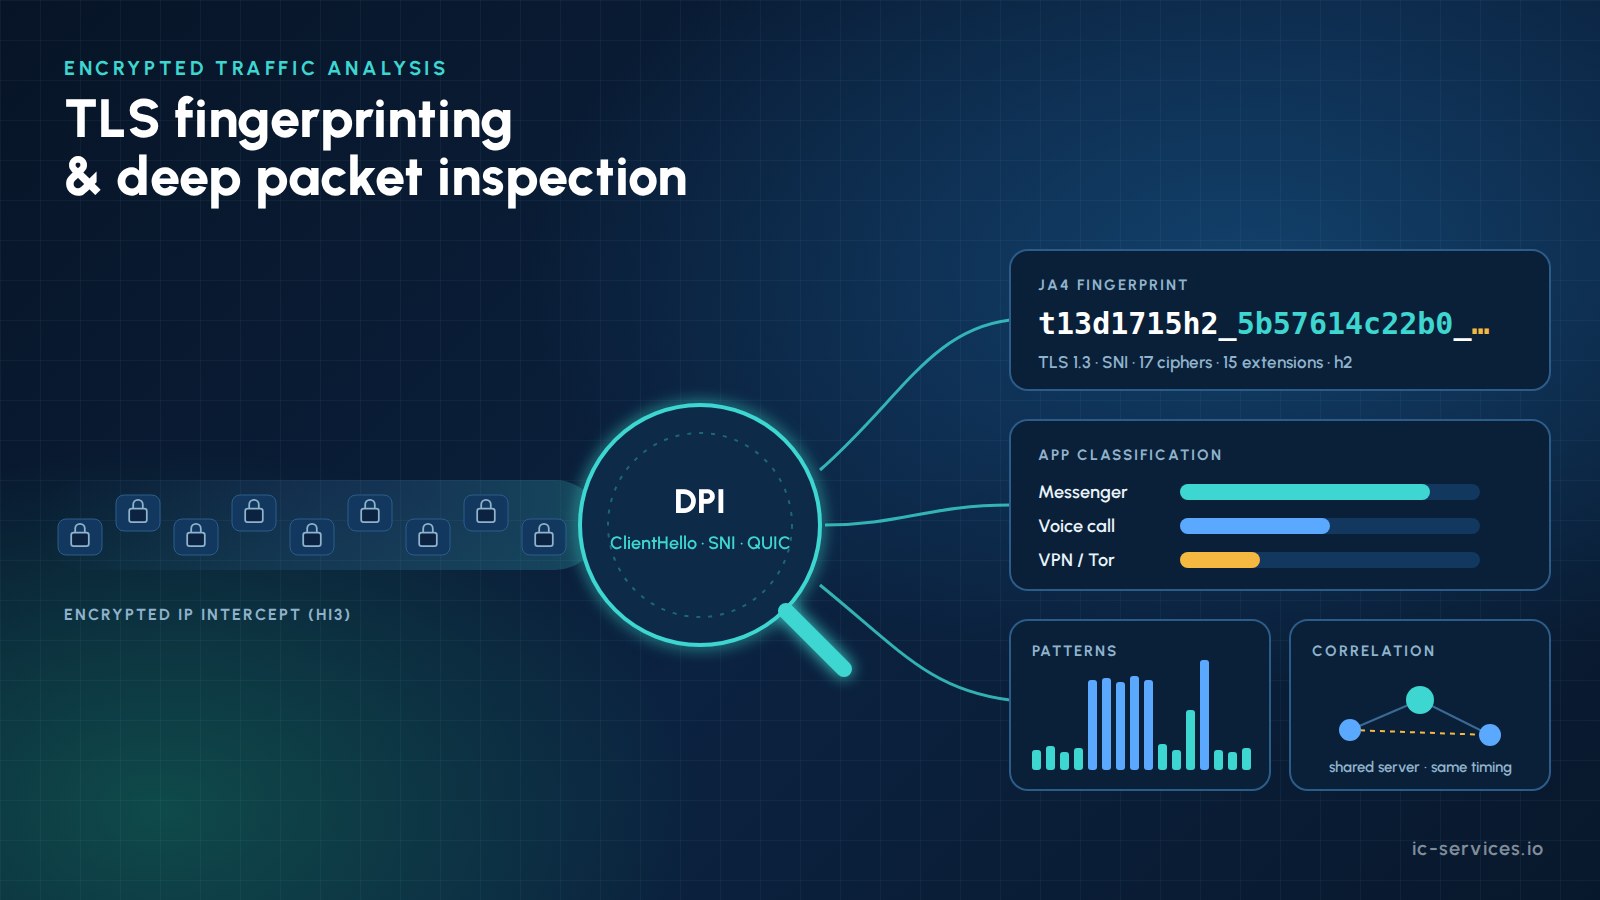
Chaque client TLS construit son message « ClientHello » selon un mode opératoire qui lui est propre. L'empreinte TLS résume la version, les suites de chiffrement, les extensions et les valeurs ALPN en une chaîne de caractères courte et comparable. Elle permet d'identifier les applications, les navigateurs, les bibliothèques et les outils sans avoir à déchiffrer quoi que ce soit.
| Méthode | Approche | Remarque pratique |
|---|---|---|
| JA3 | Hachage MD5 des champs ClientHello dans l'ordre dans lequel ils ont été envoyés | Problème lorsque les navigateurs modifient aléatoirement l'ordre des extensions |
| JA4 | Valeurs triées accompagnées d'un préfixe lisible (transport, version TLS, SNI, nombres, ALPN) | Stable malgré la randomisation ; licence BSD à 3 clauses |
| JA4S, JA4H, JA4X, JA4L, JA4SSH | Serveur, HTTP, certificat, latence et empreintes SSH | Licence FoxIO 1.1 ; les produits commerciaux nécessitent une licence OEM |
JA4 est largement adopté en tant que successeur de JA3. Les éditeurs et les acheteurs doivent vérifier les conditions de licence avant d'utiliser d'autres méthodes JA4+ dans un produit commercial. Une empreinte numérique constitue un indicateur fiable, mais pas une preuve d'identité, car de nombreuses applications partagent des bibliothèques communes.
Comment fonctionne la reconnaissance des schémas de circulation ?
Même lorsque le contenu et les noms des serveurs sont masqués, la structure du trafic reste visible :
- SMS se présentent sous la forme de courtes rafales de petits paquets, suivies d'accusés de réception.
- Appels vocaux et vidéo générer des flux UDP réguliers et espacés de manière uniforme, souvent à la suite d'un échange STUN/TURN.
- Transferts de fichiers et de médias présentent des volumes élevés et soutenus de transferts entrants ou sortants.
- Keep-alives et notifications push suivre les rythmes propres à chaque application.
Des classificateurs entraînés sur la longueur des paquets, les intervalles entre les arrivées et les statistiques de rafales attribuent une étiquette à ces activités. L'analyste visualise une chronologie des événements, par exemple un message à 08 h 14 suivi d'un appel vocal à 08 h 16.
Enregistrement et corrélation des adresses IP
La classification devient une source d'informations dès lors qu'elle est mise en corrélation. Le système ICS LEMF tient à jour un registre des adresses IP, tant au niveau de chaque dossier qu'à l'échelle de l'ensemble des dossiers.
- Résolution d'adresse IP en service avec l'ASN, le DNS inversé, les données du certificat et la géolocalisation.
- Première connexion et dernière connexion pour chaque adresse distante et chaque empreinte.
- Listes de surveillance d'adresses, de domaines et d'empreintes numériques qui déclenchent des alertes.
- Points de contact communs entre différentes cibles, telles que le même serveur rare ou le même point d'accès VPN.
- Corrélation temporelle d'une activité qui commence et s'arrête en même temps sur deux lignes.
- Continuité des appareils lorsque des empreintes identiques apparaissent sur différentes cartes SIM.
- Lien IRI avec les identifiants des téléphones, leurs emplacements et leurs numéros IMEI.
Les adresses IP publiques figurant dans des données provenant de tiers peuvent permettre d’identifier un abonné grâce à une demande d’informations sur les abonnés adressée au fournisseur d’accès, conformément à l’article 174 de la loi TKG. Les dispositions allemandes prévues en matière de conservation des adresses IP (article 177 du TKG-E, BT-Drs. 21/6581, actuellement en cours d’examen au Parlement) visent à soutenir cette démarche. En savoir plus sur conservation des données et conservation des adresses IP.
Fonctionnement du DPI pour les forces de l'ordre dans ICS LEMF
Chaque résultat suit un parcours tracé, depuis les paquets bruts jusqu'au poste de travail de l'analyste.
1
Importation
Les transmissions IP HI3 (ETSI TS 102 232-3 pour l'accès à Internet, -7 pour la téléphonie mobile) sont accompagnées des enregistrements HI2 correspondants.
2
Sessionize
Les paquets sont regroupés en flux et en sessions, même en cas de changement d'adresse IP.
3
Décoder
Le Web, la messagerie électronique, les transferts de fichiers et la VoIP deviennent des produits accessibles.
4
Classifier
Les signatures DPI, les empreintes JA4 et les modèles comportementaux permettent d'identifier le reste du trafic.
5
Enrichir
Le registre IP ajoute des informations relatives au service, à la géolocalisation et au contexte IRI.
6
Mettre en corrélation
L'activité est reliée entre les cibles, les cas et dans le temps.
7
Visualiser et alerter
Chronologies, cartes et graphiques, avec possibilité d'accéder aux données brutes PCAP.
8
Document
Les versions du décodeur et du classificateur sont enregistrées avec chaque résultat.
Quelles sont les limites juridiques et probatoires ?
Le DPI utilisé par les forces de l'ordre est soumis à des restrictions strictes. ICS LEMF veille à leur respect sur le plan technique dans la mesure du possible.
- L'analyse se limite à portée du mandat et les mesures pour lesquelles un analyste est habilité.
- Chaque étape de la procédure est conforme au droit national en matière de procédure pénale et Directive (UE) 2016/680.
- Les classifications sont les suivantes : indicateurs. Leurs taux d'erreur doivent être connus, documentés et pouvoir être justifiés devant un tribunal.
- Gestion des versions permet de conserver le résultat initial lorsque les données sont réanalysées à l'aide d'un classificateur plus récent.
- Contenu réservé peut être signalé et verrouillé, sous réserve de l'accord de l'administrateur.
Fonctionnalités DPI dans le LEMF ICS
Toutes les fonctions d'analyse s'exercent dans le cadre des mesures autorisées par l'analyste.
01
Décodage du protocole
Les sessions Web, la messagerie électronique (POP3, IMAP, SMTP), la VoIP et les transferts de fichiers sont intégrés dans les produits, avec des fonctionnalités d'OCR et d'extraction de métadonnées.
02
Classification des applications
Les signatures DPI, mises à jour en continu, indiquent quel service a été utilisé, à quel moment et avec quel volume de données. Les agences peuvent adapter elles-mêmes ces règles.
03
Identification par empreinte TLS
Les empreintes client basées sur JA4 permettent d'identifier les applications, les navigateurs et les outils, et comprennent des listes de surveillance pour les empreintes présentant un intérêt particulier.
04
Reconnaissance des activités
Les modèles comportementaux identifient les messages, les appels et les transferts au sein des applications cryptées et les placent sur la chronologie de l'affaire.
05
Chronologies, cartes et graphiques
Tous les événements sur une chronologie précise à la seconde près, les lieux sur des cartes et les relations dans des graphes d'entités, avec des alertes de géorepérage.
06
Chaîne d'analyse ouverte
L'exportation PCAP vers Wireshark et une API de plugin de décodage permettent à votre équipe d'ajouter des protocoles et d'utiliser ses propres outils.
Pourquoi ICS ?
01
Perspectives du côté des prestataires
Nous assurons des services d'interception pour les opérateurs ; nous savons donc comment se déroulent les transmissions IP et à quel moment elles présentent des dysfonctionnements.
02
Normes et réglementation
Plus de 20 ans d'expérience dans le domaine de l'interception légale et plusieurs agréments délivrés par la BNetzA pour des solutions d'interception.
03
Classificateurs personnalisés
Nos développeurs conçoivent des décodeurs, des classificateurs et des chaînes de traitement d'enrichissement adaptés à vos besoins. En savoir plus
Questions fréquemment posées
Qu'est-ce que le DPI dans le domaine de l'application de la loi ?
Dans le cadre de l'application de la loi, la DPI désigne l'inspection approfondie des paquets du trafic IP qu'un service reçoit dans le cadre d'une interception légale. Au sein du centre de surveillance, elle décode les protocoles lisibles et classe le trafic crypté par application, empreinte numérique et type d'activité. Les résultats sont mis en corrélation avec les identifiants IRI, les emplacements et d'autres cibles, et chaque étape s'inscrit dans le cadre du mandat d'interception.
Qu'est-ce que l'empreinte TLS ?
L'empreinte TLS permet de générer un identifiant compact à partir des paramètres utilisés par un client ou un serveur lors de la négociation TLS, tels que la version, les suites de chiffrement, les extensions et les valeurs ALPN. Elle permet d'identifier le logiciel à l'origine d'une connexion, par exemple une application de messagerie, un navigateur ou un outil spécifique, sans déchiffrer le trafic. Il s'agit d'un indicateur qui doit être associé à d'autres signaux.
Quelle est la différence entre JA3 et JA4 ?
JA3 effectue le hachage des champs ClientHello dans l'ordre où ils apparaissent. Comme les navigateurs modifient aléatoirement l'ordre des extensions, un même navigateur génère désormais de nombreux hachages JA3 différents. JA4 trie les valeurs avant de les hacher et ajoute un préfixe lisible, ce qui permet de garantir la stabilité de l'empreinte. JA4 est publié sous la licence BSD à 3 clauses, tandis que les autres méthodes JA4+ utilisent la licence FoxIO 1.1.
Le DPI peut-il déchiffrer le trafic WhatsApp ou Signal ?
Non. L'analyse du contenu (DPI) ne compromet pas le chiffrement de bout en bout. Elle permet de déterminer qu'une telle application a été utilisée, à quel moment, pendant combien de temps et avec quel volume de données. La reconnaissance des schémas de trafic permet souvent de distinguer un SMS d'un appel vocal. L'accès au contenu nécessite d'autres instruments juridiques et ne relève pas de l'analyse du contenu (DPI).
L'analyse du trafic chiffré est-elle légale pour les services de police ?
Cette pratique est licite dès lors qu’un mandat d’interception valide couvre le trafic concerné. L’analyse doit respecter le droit national en matière de procédure pénale ainsi que les règles relatives à la protection des données ; au sein de l’UE, la directive (UE) 2016/680 s’applique. L’analyse doit rester dans les limites du champ d’application du mandat. Les résultats doivent être consignés et versionnés, et les communications confidentielles doivent être protégées.
Qu'est-ce qu'un registre de propriété intellectuelle ?
Un registre IP est une base de données regroupant les adresses IP distantes, les noms de domaine et les empreintes identifiées dans le trafic intercepté, classés par dossier et de manière transversale entre les dossiers. Il intègre des données relatives au service, à l'ASN et à la géolocalisation, et consigne la date de la première et de la dernière détection de chaque élément. Dans le cadre du système LEMF ICS, il sert de base aux corrélations, aux listes de surveillance et aux alertes.
Consultez l'analyse du trafic chiffré dans ICS LEMF
Réservez une démonstration et découvrez comment fonctionnent le DPI, l'identification TLS et la corrélation sur des données IP interceptées.