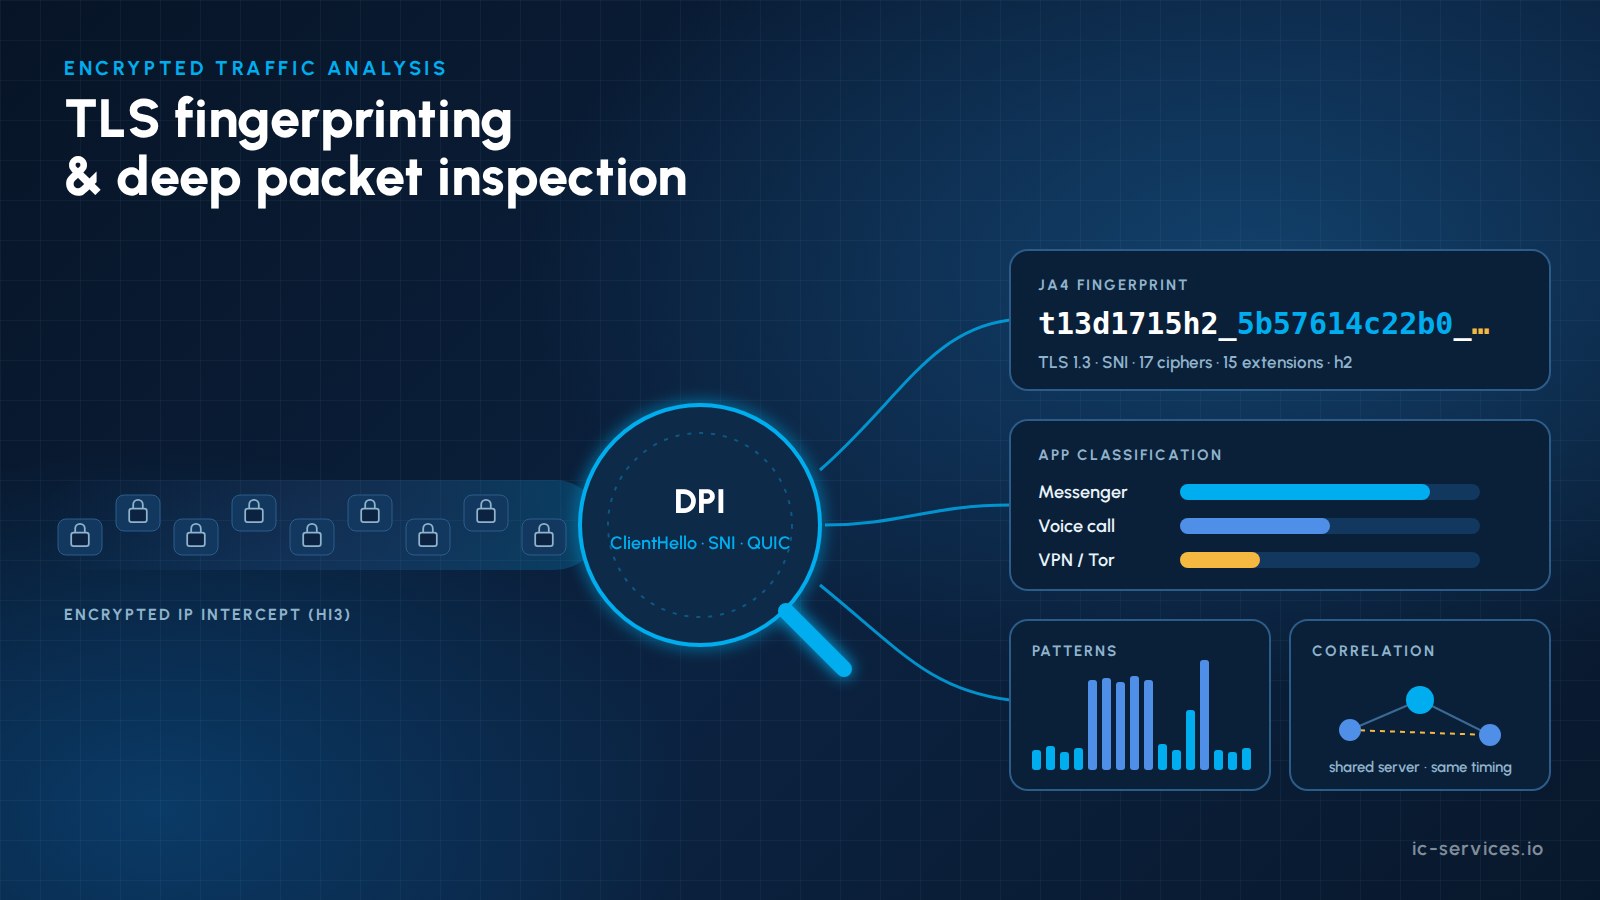
Идентификация по отпечаткам TLS и глубокий анализ пакетов (DPI) стали незаменимыми инструментами для правоохранительных органов, получающих IP-данные в ходе законного перехвата. Когда поставщик услуг связи (CSP) передает интернет-трафик целевого пользователя в центр мониторинга ведомства, практически весь этот трафик зашифрован: HTTPS, QUIC, мессенджеры со сквозным шифрованием, VPN и зашифрованный DNS. Одного лишь декодирования содержимого уже недостаточно для получения результатов. Тем не менее даже зашифрованный трафик раскрывает многое, в том числе о том, какое приложение использовалось, когда, насколько интенсивно, с какой серверной инфраструктурой и параллельно с какими другими действиями.
В этой статье объясняется, как работает DPI на принимающей стороне, какие возможности и ограничения имеет идентификация по TLS-отпечаткам (JA3, JA4 и семейство JA4+), а также как распознавание паттернов трафика, реестры IP-адресов и корреляция данных позволяют преобразовывать необработанные пакеты в информацию, готовую для использования в качестве доказательств.
Основные выводы
- DPI в системе LEMF выполняет две функции: декодировать всё, что ещё можно прочитать, и классифицировать всё, чего нет.
- Идентификация по отпечаткам TLS определяет клиентское ПО (приложения, браузеры, библиотеки, вредоносное ПО) и серверные стеки по параметрам установления соединения, не расшифровывая при этом никаких данных.
- JA4 has become the widely adopted successor to JA3, because browsers now randomise TLS extension order, which breaks JA3 hashes.
- Распознавание схем движения (размер пакетов, временные интервалы, пакеты данных) позволяют отличить текстовое сообщение от голосового вызова или загрузки файла даже в приложениях со сквозным шифрованием.
- Один Реестр IP-адресов (IP → сервис, ASN, домен, сертификат, геолокация, время первого/последнего появления) в сочетании с межцелевая корреляция помогает выявить точки соприкосновения и гипотезы о взаимодействии.
- Каждый классификатор должен иметь версию, быть объяснимым и ограничиваться сферой действия ордера, иначе его результаты не будут признаны в суде.
Почему декодирования контента уже недостаточно
Десять лет назад данные перехвата IP-трафика можно было восстановить в виде веб-страниц, сообщений веб-почты и чата. Сегодня ситуация изменилась в связи с рядом нововведений:
- TLS 1.3 шифрует большую часть процедуры установления соединения, включая сертификат сервера.
- QUIC / HTTP/3 перенаправляет веб-трафик на зашифрованный UDP.
- Мессенджеры со сквозным шифрованием защищать контент даже от собственных операторов.
- DNS через HTTPS (DoH) и DNS через TLS (DoT) скрыть запросы к доменным серверам. См. нашу статью по теме зашифрованный DNS и законный перехват.
- VPN, прокси и Tor скрыть конечный пункт назначения.
В результате агентства больше не ожидают, что механизм мониторинга будет ограничиваться лишь декодированием протокола. Трафик, который невозможно декодировать, должен, по крайней мере, классифицировано по постоянно обновляемому DPI. Аналитики хотят узнать, какая услуга связи использовалась и какой объем данных был передан за определенный период, а также самостоятельно настраивать правила классификации.
Что технологии DPI и TLS Fingerprinting по-прежнему могут обнаружить в зашифрованном трафике
| Сигнал | Что это показывает | Ограничения |
|---|---|---|
| IP-адреса, порты, ASN | Серверная инфраструктура, поставщик облачных услуг или CDN, конечные точки VPN | Общие IP-адреса CDN обслуживают множество сервисов |
| DNS (если не зашифровано) | Домены, запросы на которые выполнял целевой объект | Скрыть поиск по DoH/DoT |
| TLS SNI | Имя сервера, запрошенное клиентом | Может быть скрыт с помощью ECH или сделать его вводящим в заблуждение с помощью доменного фронтинга |
| ALPN, версия TLS, наборы алгоритмов шифрования | Стек протоколов и тип клиента | Для интерпретации требуется снятие отпечатков пальцев |
| Сертификат сервера (TLS 1.2) | Организация, домен, эмитент | Зашифровано по протоколу TLS 1.3 |
| Начальные пакеты QUIC | Параметры SNI и клиента (расшифровываемые начальные ключи) | Последующие пакеты полностью зашифрованы |
| Размеры пакетов и временные параметры | Тип деятельности: текст, голос, видео, передача файлов | Требуются обученные модели |
| Объемы потока и продолжительность | Интенсивность использования и временные закономерности | Для интерпретации требуется контекст |
| STUN/TURN и релейный трафик | Звонки в режиме реального времени и обмен мультимедиа по принципу «равный-равному» | Специфичные для приложения |
Объяснение принципа работы TLS Fingerprinting: от JA3 до JA4+
Каждый TLS-клиент (браузер, приложение, семейство вредоносных программ, утилита командной строки) создает свой ClientHello характерным образом: версия TLS, наборы шифров, расширения, поддерживаемые группы, алгоритмы подписи и значения ALPN. Отпечаток сводит эти параметры к короткой, сопоставимой строке.
JA3: Оригинал
JA3 concatenated the ClientHello fields and hashed them with MD5. It is still widely used, but its weakness became obvious when major browsers started to рандомизировать порядок расширений TLS в 2023 году, поэтому один и тот же браузер теперь генерирует множество различных хэшей JA3.
JA4: The Widely Adopted Successor
JA4, published by FoxIO, sorts the relevant values before hashing and uses a human-readable prefix. The prefix encodes the transport (TCP, QUIC or DTLS), TLS version, SNI presence, the number of ciphers and extensions, and the first and last characters of the first ALPN value the client offers. Extension randomisation therefore no longer breaks the fingerprint, and analysts can read part of it without a lookup table. JA4 itself is released under the BSD 3-Clause licence.
Семейство JA4+
JA4 входит в состав более обширного пакета (JA4+), который охватывает не только процедуру установления связи с клиентом:
- JA4S: анализирует ответ сервера и помогает определить серверные приложения и инфраструктуру.
- JA4X: характеризует как Были сгенерированы сертификаты TLS, что позволяет выявлять самоподписанную инфраструктуру или инфраструктуру, сгенерированную с помощью инструментов.
- JA4H: отслеживает запросы HTTP-клиента.
- JA4L: оценивает задержку и расстояние на основе временных параметров установления соединения.
- JA4SSH: классифицирует типы поведения SSH-сеансов, например, интерактивное использование и передачу файлов.
Все методы JA4+, за исключением JA4, опубликованы в соответствии с лицензией FoxIO 1.1. Она разрешает их использование для внутренних целей, однако поставщикам требуется лицензия OEM для включения этих методов в коммерческие продукты. Поставщикам и покупателям LEMF следует уточнить этот момент.
Что «отпечатки» TLS могут рассказать следователю
- Какой приложение или библиотека установил соединение (через конкретный мессенджер, браузер или пользовательский инструмент).
- Использует ли цель VPN-клиенты, Tor или средства анонимизации.
- Whether several connections use the same software stack, даже если IP-адреса изменятся.
- Соответствует ли серверная сторона известным шаблоны инфраструктуры, например, серверы управления и контроля семейства вредоносных программ.
Отпечаток пальца является весомым индикатором, но не доказательством личности. Многие приложения используют общие библиотеки, поэтому отпечатки пальцев всегда следует сопоставлять с другими сигналами.
Распознавание моделей трафика внутри зашифрованных приложений
Даже если и название контента, и название сервера скрыты, форма часть трафика по-прежнему остается видимой:
- Текстовые сообщения создавать короткие серии небольших пакетов, за которыми следуют подтверждения и уведомления о получении.
- Голосовые и видеозвонки создавать непрерывные UDP-потоки с равными интервалами, часто после обмена STUN/TURN.
- Передача медиафайлов и других файлов осуществлять длительную загрузку или скачивание больших объемов данных.
- Push-уведомления и поддержание соединения следовать периодическим ритмам, характерным для конкретного приложения.
Классификаторы на основе машинного обучения, обученные на последовательностях длин пакетов, интервалах между прибытиями и статистике всплесков, могут с высокой точностью классифицировать эти виды активности. Для аналитика результатом является хронология событий: “08:14 — отправлено сообщение через мессенджер A, 08:16 — голосовой звонок продолжительностью 4 минуты, 08:31 — загрузка файла размером примерно 12 МБ”. Эта информация представляет ценность, даже если само содержание остается неизвестным.
Реестр IP-адресов и сопоставление данных
Классификация превращается в разведданные после установления взаимосвязей. Современная система LEMF ведёт учет Реестр IP-адресов for each case and, within legal limits, across cases. Cross-case use is subject to strict purpose limitation. In Germany, data from an interception may be used in another case only for offences that would themselves justify interception (§ 479(2) with § 161(3) StPO), must remain labelled as interception data, and must be deleted when no longer needed (§ 101(3) and (8) StPO). A cross-case registry therefore needs role-based access, provenance labels per entry and automatic deletion. The registry holds:
- Преобразование IP-адреса в название службы: какой сервис, поставщик облачных услуг или CDN стоит за данным адресом, с дополненной информацией об ASN, обратном DNS, пассивном DNS, данных о прозрачности сертификатов и геолокации.
- Впервые заглянул / В последний раз заглянул для каждого удалённого адреса и отпечатка по каждой цели.
- Списки для наблюдения IP-адресов, доменов и интересующих отпечатков, которые вызывают оповещения.
Помимо этого реестра, методы корреляции позволяют выявить связи, которые не отражаются ни в одной отдельной точке данных:
- Общие точки соприкосновения: несколько целей, которые взаимодействуют с одним и тем же редким сервером, конечной точкой VPN или самостоятельно развернутым сервисом.
- Временная корреляция: активность, которая начинается и прекращается одновременно на двух устройствах, свидетельствует о наличии связи между ними, даже если она осуществляется через зашифрованный мессенджер.
- Software continuity: a rare or custom fingerprint seen on different lines or SIM cards can indicate the same tool or device. Common browser and app fingerprints are shared by millions of users, so this needs further evidence.
- Связь с IRI: сопоставление событий IP с данными о местоположении HI2, идентификаторами сотовых сетей и идентификаторами устройств (IMEI) позволяет определить, где произошло то или иное событие.
- Идентификация абонента: публичные IP-адреса и порты, обнаруженные в данных третьих сторон (например, от поставщика платформы), можно отследить до абонента посредством законного запроса, направленного поставщику доступа. Именно это и предусматривает планируемый немецкий Хранение IP-адресов обязательство призвано способствовать.
Результаты отображаются в виде временных шкал, карт и графиков взаимосвязей и служат основой для генерации оповещений, основанных на правилах.
Типичный рабочий процесс DPI в системе LEMF
- Импорт HI3 IP deliveries (ETSI TS 102 232-3 or -4 for fixed internet access; 3GPP TS 33.108/33.128 over TS 102 232-7 for mobile) and the matching HI2 records.
- Sessionise объединять пакеты в потоки и сеансы, в том числе при смене IP-адресов.
- Декодировать разборчивых протоколов и восстанавливать продукты (веб-контент, электронную почту, файлы, VoIP).
- Классифицировать остальной трафик с помощью сигнатур DPI, идентификации по отпечаткам TLS и поведенческих моделей.
- Обогатить с данными реестра IP-адресов, геолокации и IRI.
- Соотносить across targets and time, and across cases only within the purpose-limitation rules that apply.
- Визуализация и оповещение в рабочей среде аналитика с возможностью детализации до исходных данных PCAP.
- Документ версии декодера и классификатора, использованные для каждого результата.
Правовые и доказательственные ограничения
Использование средств визуальной идентификации в правоохранительной деятельности регулируется строгими правовыми ограничениями:
- Анализ должен оставаться в пределах сфера действия ордера а также полномочия аналитика.
- Принцип соразмерности и защита данных К каждому этапу обработки данных применяются соответствующие нормы (в ЕС — Директива о правоохранительной деятельности (ЕС) 2016/680 и национальное уголовно-процессуальное законодательство).
- Результаты классификации следующие: показатели. Показатели их ошибок должны быть известны, задокументированы и поддаваться объяснению в суде.
- Управление версиями является обязательным. Если классификатор обновляется и данные анализируются заново, исходный результат должен оставаться видимым.
- Конфиденциальная переписка должны иметь возможность отметки и блокировки.
Контрольный список покупателя по DPI в рамках LEMF
- Постоянно обновляемые сигнатуры DPI с задокументированным циклом обновления
- Правила классификации, настраиваемые агентством
- Отображение объема и времени по каждому приложению для зашифрованных сервисов
- Идентификация TLS на основе JA4 с надлежащим лицензированием
- Классификация типов действий по их характеру (сообщение, звонок, переадресация)
- Реестр интеллектуальной собственности на уровне отдельных дел и межделовой, с списками для мониторинга
- Соотношение с данными IRI, данными о местоположении и абонентах
- API плагинов декодера и классификатора с тестовой средой в изолированной среде
- Экспорт PCAP во внешние инструменты, такие как Wireshark
- Полная система управления версиями и журнал аудита
Как помогает ICS
ICS International Carrier Services объединяет more than 20 years of team experience in telecommunications, lawful interception and compliance with hands-on IP expertise on both sides of the handover interface. Our team analyses VoLTE, IMS and IP traces every day and has delivered BNetzA-accepted interception solutions.
- DPI в ICS LEMF: функции классификации, определения отпечатков TLS, регистрации IP-адресов и корреляции встроены в наше программное обеспечение для мониторинга. См. ДПИ для правоохранительных органов и ICS LEMF.
- Требования к DPI и аналитике: мы помогаем агентствам формулировать чёткие и поддающиеся проверке требования к технологиям DPI, идентификации по отпечаткам и корреляции в рамках тендеров LEMF.
- Пользовательские декодеры и классификаторы: разработка протокольных декодеров, модулей классификации и конвейеров обогащения данных. См. Интеграция и индивидуальная разработка.
- Проверка доставки: обеспечение того, чтобы IP-данные, предоставляемые поставщиками услуг связи (CSP) в соответствии со стандартом ETSI TS 102 232, были полными и пригодными для анализа до того, как они поступят к вашим аналитикам.
- Обучение для аналитиков и технических специалистов, посвященный анализу зашифрованного трафика и его ограничениям.
Расскажите нам о своих задачах в области аналитики интеллектуальной собственности. Связаться с ICS или узнать больше о наших поддержка правоохранительных органов и регулирующих органов.
Часто задаваемые вопросы
Что такое идентификация по TLS-отпечаткам?
Метод идентификации по отпечаткам TLS позволяет получить компактный идентификатор на основе параметров, которые клиент или сервер используют при установке соединения TLS, таких как версия, наборы шифров, расширения и ALPN. Он позволяет определить программное обеспечение, стоящее за соединением, без расшифровки трафика.
В чём разница между JA3 и JA4?
JA3 хеширует поля ClientHello в том порядке, в котором они появляются, поэтому браузеры, которые рандомизируют порядок расширений, генерируют меняющиеся хеши. JA4 сортирует значения перед хешированием и добавляет понятный префикс, что делает хеши стабильными и упрощает их интерпретацию.
Могут ли правоохранительные органы расшифровывать трафик WhatsApp или Signal с помощью DPI?
Нет. DPI не нарушает сквозное шифрование. С его помощью можно установить, что такое приложение использовалось, когда, как долго и с каким объемом данных, а также зачастую различить сообщение и звонок. Для доступа к содержанию требуются другие правовые инструменты.
Является ли глубокий анализ пакетов законным средством для правоохранительных органов?
Анализ перехваченного трафика является законным, если он предусмотрен действующим постановлением о перехвате и осуществляется в рамках национального уголовного процесса и законодательства о защите данных. Анализ должен оставаться в пределах полномочий, предусмотренных постановлением, и быть задокументирован.
Что такое реестр IP-адресов в контексте законного перехвата информации?
Реестр IP-адресов представляет собой базу данных на уровне отдельных случаев, содержащую удаленные IP-адреса, домены и отпечатки, обнаруженные в перехваченном трафике. Она дополнена данными о сервисах, ASN и геолокации, а также содержит записи о дате первого и последнего обнаружения каждого элемента. Реестр служит основой для корреляции и генерации оповещений.
Похожие статьи
- Зашифрованный DNS (DoH/DoT) и его влияние на возможности законного перехвата
- LI с использованием ИИ: что означает автоматизация для операторов и рабочих процессов правоохранительных органов
- IRI против CC: что на практике означает информация, связанная с перехватом