זיהוי טביעת אצבע של TLS ו- בדיקת חבילות מעמיקה (DPI) הפכו לכלי חיוני עבור גופי אכיפת החוק המקבלים נתוני IP באמצעות יירוט חוקי. כאשר ספק שירותי תקשורת (CSP) מעביר את תעבורת האינטרנט של היעד למתקן הניטור של הגוף, כמעט כולה מוצפנת: HTTPS, QUIC, אפליקציות מסרים מוצפנות מקצה לקצה, רשתות VPN ו-DNS מוצפן. פענוח התוכן לבדו כבר אינו מספק תוצאות. עם זאת, אפילו תעבורה מוצפנת חושפת מידע רב, כולל איזו אפליקציה שימשה, מתי, באיזו תדירות, באמצעות איזו תשתית שרתים ובמקביל לאילו פעילויות אחרות.
מאמר זה מסביר כיצד פועל ה-DPI בצד המקבל, מה ניתן ומה לא ניתן לעשות באמצעות זיהוי טביעות אצבע של TLS (JA3, JA4 ומשפחת JA4+), וכיצד זיהוי דפוסי תעבורה, מאגרי כתובות IP וקורלציה של נתונים הופכים מנות גולמיות לתובנות המוכנות לשמש כראיות.
נקודות עיקריות
- ל-DPI ב-LEMF יש שתי משימות: לפענח כל מה שעדיין ניתן לקריאה, ו- לסווג כל מה שאינו.
- זיהוי טביעת אצבע של TLS מזהה תוכנות לקוח (אפליקציות, דפדפנים, ספריות, תוכנות זדוניות) ומערכי שרתים על סמך פרמטרי לחיצת היד, מבלי לפענח דבר.
- JA4 החליף את JA3 כסטנדרט דה פקטו, מכיוון שהדפדפנים כעת מסדרים את סדר תוספי ה-TLS באופן אקראי, מה שמפר את החשישים של JA3.
- זיהוי תבניות תנועה (גודל החבילות, תזמון, פרצי נתונים) יכולים להבחין בין הודעת טקסט לשיחת קול או להעלאת קובץ, אפילו בתוך אפליקציות המוצפנות מקצה לקצה.
- א' מרשם כתובות ה-IP (IP → שירות, ASN, דומיין, תעודה, מיקום גיאוגרפי, נצפה לראשונה/נצפה לאחרונה) בשילוב עם מתאם בין-מטרות מסייע בחשיפת נקודות מגע והשערות בנוגע לתקשורת.
- כל מסווג חייב להיות בעל גרסה מוגדרת, ניתן להסבר ומוגבל לתחום תחולת הצו, אחרת התוצאות לא יחזיקו מעמד בבית המשפט.
מדוע פענוח תוכן כבר אינו מספיק
לפני עשור, ניתן היה לשחזר נתוני יירוט IP לדפי אינטרנט, הודעות דואר אלקטרוני והודעות צ'אט. כיום, מספר התפתחויות שינו את התמונה:
- TLS 1.3 מצפין את רוב תהליך ההתחברות, כולל תעודת השרת.
- QUIC / HTTP/3 מעביר את התעבורה באינטרנט לפרוטוקול UDP מוצפן.
- אפליקציות מסרים עם הצפנה מקצה לקצה להגן על התוכן אפילו מפני המפעילים שלהם עצמם.
- DNS באמצעות HTTPS (DoH) ו-DNS באמצעות TLS (DoT) הסתרת חיפושים לפי דומיין. ראו את המאמר שלנו בנושא DNS מוצפן ויירוט חוקי.
- רשתות VPN, פרוקסי ו-Tor להסתיר את היעד הסופי.
כתוצאה מכך, הסוכנויות כבר אינן מצפות שמתקן ניטור יסתפק בפענוח פרוטוקולים. תעבורה שלא ניתן לפענח צריכה לפחות להיות מסווג על-ידי ה-DPI, המתעדכן באופן רציף. האנליסטים מעוניינים לבדוק איזה שירות תקשורת שימש וכמה נתונים הוא יצר בתקופה נתונה, והם רוצים להתאים את כללי הסיווג בעצמם.
מה ש-DPI וטביעת אצבע TLS עדיין יכולים לזהות בתעבורה מוצפנת
| אות | מה זה מגלה | מגבלות |
|---|---|---|
| כתובות IP, יציאות, ASN | תשתית שרתים, ספק ענן או CDN, נקודות קצה של VPN | כתובות IP משותפות של CDN משמשות שירותים רבים |
| DNS (אם אינו מוצפן) | דומיינים שהיעד חיפש | חיפושים מוסתרים של משרד הבריאות/משרד התחבורה |
| TLS SNI | שם השרת שביקש הלקוח | ניתן להסתיר את האתר באמצעות ECH או להפוך אותו למטעה באמצעות "domain fronting" |
| ALPN, גרסת TLS, סוויטות הצפנה | ערימת הפרוטוקולים וסוג הלקוח | נדרש טביעת אצבע לצורך פענוח |
| תעודת שרת (TLS 1.2) | ארגון, תחום, מנפיק | מוצפן ב-TLS 1.3 |
| חבילות QUIC ראשוניות | פרמטרים של SNI ושל הלקוח (מפתחות ראשוניים הניתנים לפענוח) | חבילות מאוחרות יותר מוצפנות במלואן |
| גדלי חבילות ותזמון | סוג הפעילות: טקסט, קול, וידאו, העברת קבצים | נדרשים מודלים מאומנים |
| נפחי הזרימה ומשך הזמן | עוצמת השימוש ודפוסי הזמן | נדרש הקשר כדי לפרש זאת |
| STUN/TURN ותעבורת ממסר | שיחות בזמן אמת ותוכן מדיה בין עמיתים | יישומים ספציפיים |
הסבר על טביעת אצבע TLS: מ-JA3 ל-JA4+
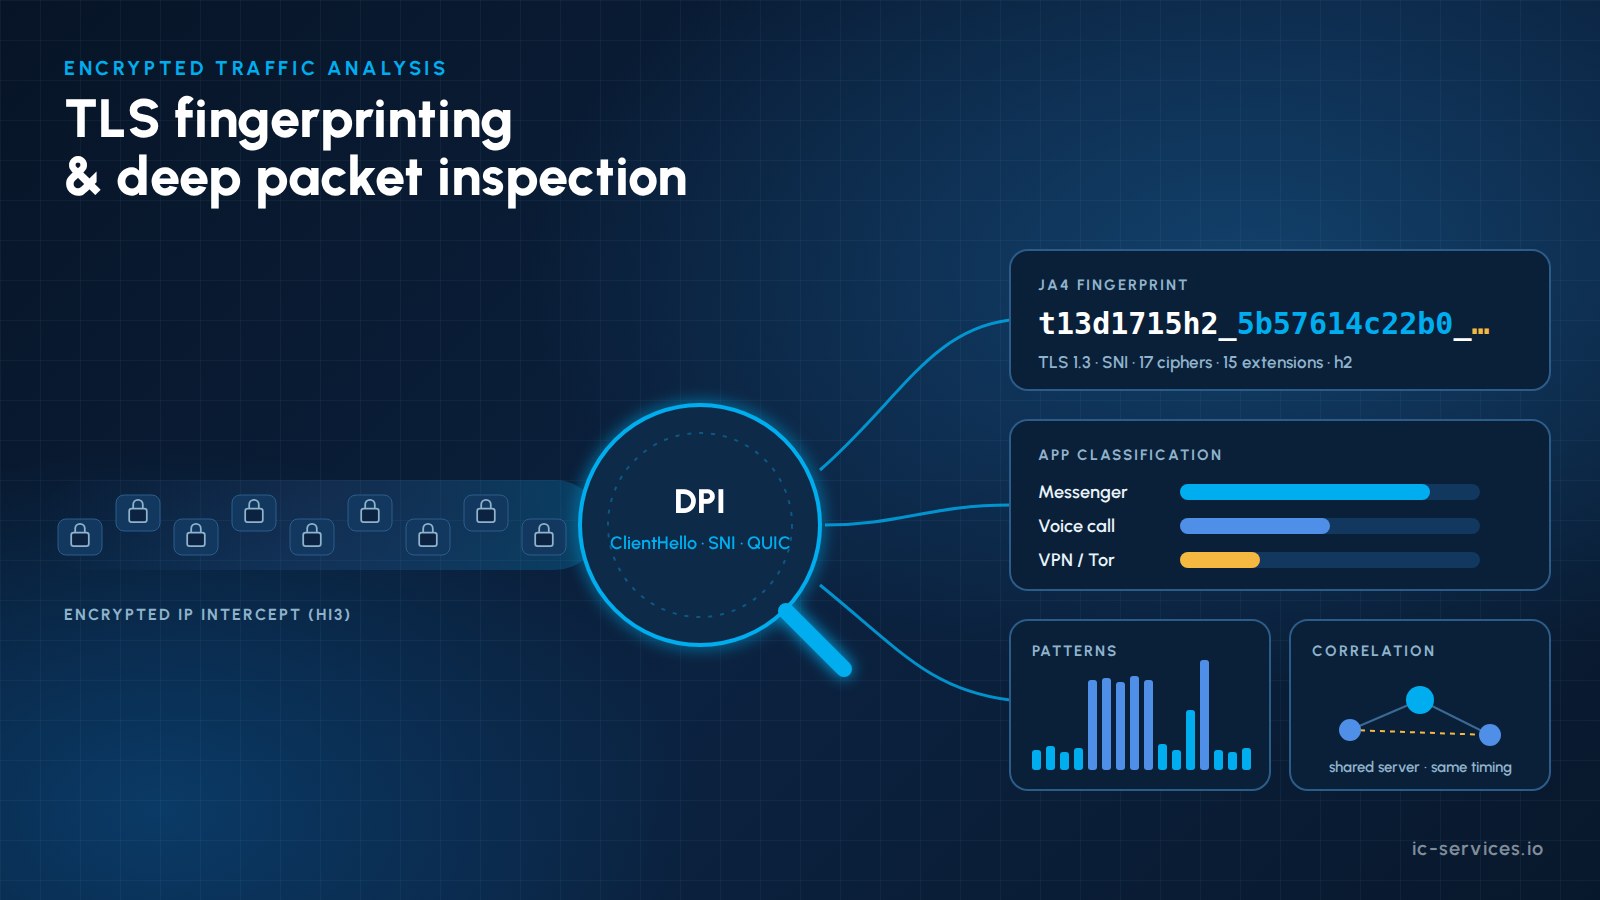
כל לקוח TLS (דפדפן, אפליקציה, משפחת תוכנות זדוניות, כלי שורת פקודה) בונה את ClientHello באופן אופייני: גרסת TLS, סוויטות הצפנה, הרחבות, קבוצות נתמכות, אלגוריתמי חתימה וערכי ALPN. טביעת אצבע מצמצמת את הפרמטרים הללו למחרוזת קצרה שניתן להשוות בינה לבין מחרוזות אחרות.
JA3: המקורי
JA3 חיבר את שדות ה-ClientHello וביצע עליהם חשיפת MD5. השיטה הייתה נפוצה במשך שנים. חולשתה התבררה כאשר הדפדפנים המובילים החלו ל- לערוך אקראי את סדר הרחבות ה-TLS בשנת 2023, ולכן אותו דפדפן מייצר כעת חתימות JA3 רבות ושונות.
JA4: הסטנדרט החדש
JA4, שפורסם על ידי FoxIO, ממיין את הערכים הרלוונטיים לפני יצירת ההאש ומשתמש בקידומת הניתנת לקריאה על ידי בני אדם. הקידומת מקודדת את פרוטוקול התקשורת (TCP או QUIC), גרסת TLS, נוכחות SNI, מספר אלגוריתמי הצפנה והרחבות, וכן את הערך הראשון של פרוטוקול היישום (ALPN) שהלקוח מציע. לפיכך, אקראיות ההרחבות כבר אינה משבשת את טביעת האצבע, ואנליסטים יכולים לקרוא חלק ממנה ללא טבלת חיפוש. JA4 עצמו משוחרר תחת רישיון BSD בן 3 סעיפים.
משפחת JA4+
JA4 הוא חלק מחבילה רחבה יותר (JA4+) המכסה יותר מאשר תהליך יצירת הקשר עם הלקוח:
- JA4S: מזהה את תגובת השרת ומסייע בזיהוי יישומי השרת והתשתית שלו.
- JA4X: מאפיין איך נוצרו תעודות TLS, דבר המסייע בזיהוי תשתית בעלת חתימה עצמית או שנוצרה באמצעות כלי.
- JA4H: טביעות אצבעות של בקשות לקוח HTTP.
- JA4L: מעריך את זמן ההשהיה ואת המרחק על סמך מועדי לחיצת היד.
- JA4SSH: מסווג את אופן הפעולה של הפעלה ב-SSH, כגון שימוש אינטראקטיבי לעומת העברת קבצים.
כל השיטות של JA4+, למעט JA4, מתפרסמות תחת רישיון FoxIO 1.1. הרישיון מאפשר שימוש פנימי, אך ספקים זקוקים לרישיון OEM כדי לשלבן במוצרים מסחריים. על ספקים ורוכשים של LEMF לוודא זאת.
מה טביעת האצבע של TLS מגלה לחוקר
- איזה יישום או ספרייה פתח את החיבור (תוכנת מסרים מיידיים ספציפית, דפדפן, כלי מותאם אישית).
- בין אם היעד משתמש ב- לקוחות VPN, Tor או כלים להעלמת זהות.
- בין אם מספר חיבורים מגיעים מה- אותו מכשיר או אותה ערימת תוכנה, גם אם כתובות ה-IP משתנות.
- האם הצד השרת תואם לנתונים הידועים דפוסי תשתית, למשל שרתים המשמשים לפיקוד ובקרה של משפחת תוכנות זדוניות.
טביעת אצבע היא אינדיקטור חזק, אך אינה מהווה הוכחת זהות. ספריות נפוצות משותפות ליישומים רבים, ולכן יש לשלב את טביעות האצבעות תמיד עם סימנים נוספים.
זיהוי דפוסי תעבורה בתוך אפליקציות מוצפנות
אפילו כאשר שמות התוכן והשרת מוסתרים, ה- צורה חלק מהתנועה נותר גלוי לעין:
- הודעות טקסט ליצור פרצי נתונים קצרים של מנות קטנות, שלאחריהם נשלחים אישורי קבלה ואישורי קריאה.
- שיחות קוליות ושיחות וידאו ליצור זרמי UDP רציפים, במרווחים שווים, לרוב לאחר חילופי STUN/TURN.
- העברת מדיה וקבצים ליצור העלאות או הורדות בנפח גדול לאורך זמן.
- התראות דחיפה ושמירת חיבור לפעול לפי קצבים תקופתיים, ספציפיים לאפליקציה.
מסווגים המבוססים על למידת מכונה, שהוכשרו על סדרות של אורכי מנות, זמני הגעה בין מנות וסטטיסטיקות של פרצי תעבורה, יכולים לסווג פעילויות אלו ברמת דיוק גבוהה. עבור האנליסט, התוצאה היא לוח הזמנים של האירוע: “08:14 הודעה שנשלחה באמצעות מסנג'ר A, 08:16 שיחת טלפון של 4 דקות, 08:31 העלאה של כ-12 מגה-בייט”. מידע זה בעל ערך גם אם תוכנו עצמו נותר בלתי ידוע.
מרשם כתובות IP וקורלציה של נתונים
סיווג הופך למידע מודיעיני ברגע שמתבצע קישור בינו לבין נתונים אחרים. מערכת LEMF מודרנית מנהלת מרשם כתובות ה-IP בכל מקרה ובכל המקרים:
- תרגום כתובות IP לשירותים: איזה שירות, ספק ענן או רשת CDN עומד מאחורי כתובת מסוימת, כולל מידע על ASN, DNS הפוך, DNS פסיבי, נתוני שקיפות תעודות ומיקום גיאוגרפי.
- נראה לראשונה / נראה לאחרונה עבור כל כתובת מרוחקת וטביעת אצבע לכל יעד.
- רשימות מעקב של כתובות IP, דומיינים וטביעות אצבע רלוונטיות, המפעילות התראות.
בנוסף למאגר זה, טכניקות מתאם חושפות קשרים שאינן ניכרות בשום נקודת נתונים בודדת:
- נקודות מגע נפוצות: מספר יעדים המתקשרים עם אותו שרת נדיר, נקודת קצה של VPN או שירות המארח את עצמו.
- קורלציה זמנית: פעילות שמתחילה ומסתיימת באותו הזמן בשני יעדים מעידה על תקשורת ביניהם, אפילו באמצעות אפליקציית מסרים מוצפנת.
- רציפות המכשיר: טביעות אצבע זהות בקווים או בכרטיסי SIM שונים מצביעות על אותו מכשיר או אותו משתמש.
- קישור IRI: שילוב של אירועי IP עם נתוני מיקום HI2, מזהי תאים ומזהי מכשירים (IMEI) מאפשר לזהות היכן התרחשה פעילות.
- זיהוי מנוי: כתובות IP ציבוריות ויציאות שזוהו בנתוני צד שלישי (למשל, מספק פלטפורמה) ניתנות לאיתור עד למנוי באמצעות בקשה חוקית לספק הגישה. זהו בדיוק מה שהחוק הגרמני המתוכנן שמירת כתובות IP החובה נועדה לתמוך ב-.
התוצאות מוצגות בצורה חזותית כצירים זמן, מפות ותרשימי יחסים, והן משמשות כבסיס להתראות המבוססות על כללים.
תהליך עבודה טיפוסי של DPI ב-LEMF
- קליטה משלוחי IP מסוג HI3 (ETSI TS 102 232-3 לגישה לאינטרנט, -7 למכשירים ניידים) והרשומות המתאימות מסוג HI2.
- Sessionise חבילות לזרמים ולמפגשים, כולל במקרים של שינויים בכתובות ה-IP.
- פענוח פרוטוקולים הניתנים לקריאה ושחזור מוצרים (אינטרנט, דואר אלקטרוני, קבצים, VoIP).
- לסווג התעבורה הנותרת באמצעות חתימות DPI, זיהוי טביעות אצבע של TLS ומודלים התנהגותיים.
- להעשיר יחד עם נתוני רישום ה-IP, נתוני המיקום הגיאוגרפי ונתוני ה-IRI.
- לקשר על פני יעדים, מקרים ותקופות.
- הצגה חזותית והתראה בסביבת העבודה של האנליסט, עם אפשרות להתעמקות בנתוני ה-PCAP הגולמיים.
- מסמך גרסאות המפענח והממיין ששימשו לכל תוצאה.
גבולות משפטיים וראייתיים
ה-DPI בתחום אכיפת החוק פועל במסגרת מגבלות חוקיות קפדניות:
- הניתוח חייב להישאר בגבולות ה- היקף הצו והפעולות שהאנליסט מוסמך לבצע.
- מידתיות והגנה על נתונים הכללים (באיחוד האירופי: הוראת אכיפת החוק (EU) 2016/680 וחוקי סדר הדין הפלילי הלאומיים) חלים על כל שלב בעיבוד הנתונים.
- תוצאות הסיווג הן מדדים. שיעורי השגיאה שלהם חייבים להיות ידועים, מתועדים וניתנים להסבר בפני בית המשפט.
- ניהול גרסאות זהו תנאי הכרחי. אם מסווג מתעדכן והנתונים מנותחים מחדש, התוצאה המקורית חייבת להישאר גלויה.
- תקשורת חסויה חייב להיות ניתן לסימון ולנעילה.
רשימת בדיקה לקונה בנוגע ל-DPI במסגרת LEMF
- חתימות DPI המתעדכנות באופן רציף, עם מחזור עדכונים מתועד
- כללי סיווג הניתנים להתאמה על ידי הסוכנות
- תצוגת נפח וזמן לכל יישום עבור שירותים מוצפנים
- זיהוי טביעת אצבע TLS המבוסס על JA4 עם רישוי תקין
- סיווג התנהגותי של סוגי פעולות (הודעה, שיחה, העברה)
- מאגר קניין רוחני ברמת התיק ובין-תיקים, הכולל רשימות מעקב
- מתאם עם נתוני IRI, מיקום ומנויים
- ממשק API לתוסף מפענח ומסווג עם סביבת בדיקה מבודדת
- ייצוא PCAP לכלים חיצוניים כגון Wireshark
- מערכת גרסאות מלאה ותיעוד ביקורת
כיצד ICS מסייע
ICS International Carrier Services משלבת ניסיון של יותר מ-20 שנה בתחום התקשורת, יירוט חוקי ותאימות לתקנות בעלי מומחיות מעשית בתחום ה-IP משני צדי ממשק ההעברה. הצוות שלנו מנתח מדי יום נתוני מעקב של VoLTE, IMS ו-IP ומקיים אישורים מרובים מטעם BNetzA לפתרונות יירוט.
- DPI ב-ICS LEMF: סיווג, זיהוי טביעת אצבע של TLS, רישום כתובות IP וקורלציה מובנים בתוכנת מתקן הניטור שלנו. ראו DPI לאכיפת החוק ו- ICS LEMF.
- דרישות DPI וניתוח נתונים: אנו מסייעים לסוכנויות לנסח דרישות מדויקות וניתנות לבדיקה בנושאי DPI, זיהוי טביעות אצבע וקורלציה במכרזי LEMF.
- מפענחים ומסווגים מותאמים אישית: פיתוח מפענחי פרוטוקולים, מודולי סיווג ותהליכי העשרה. ראה אינטגרציה ופיתוח מותאם אישית.
- אימות משלוח: לוודא שמסירות ה-IP לפי תקן ETSI TS 102 232 מספקי שירותי תקשורת (CSP) יהיו שלמות וניתנות לניתוח לפני שהן יגיעו לאנליסטים שלכם.
- הכשרה למען אנליסטים וצוותים טכניים בנושא ניתוח תעבורה מוצפנת והמגבלות הכרוכות בכך.
שתפו אותנו באתגרים שלכם בתחום ניתוח נתוני ה-IP. צור קשר עם ICS או קראו עוד על תמיכה ברשויות אכיפת החוק וברשויות הפיקוח.
שאלות נפוצות
מהו זיהוי טביעת אצבע של TLS?
טביעת אצבע TLS מפיקה מזהה קומפקטי מהפרמטרים שהלקוח או השרת משתמשים בהם במהלך תהליך לחיצת היד של TLS, כגון גרסה, סוויטות הצפנה, הרחבות ו-ALPN. היא מזהה את התוכנה העומדת מאחורי החיבור מבלי לפענח את התעבורה.
מה ההבדל בין JA3 ל-JA4?
JA3 מבצע חשישה על שדות ה-ClientHello לפי סדר הופעתם, ולכן דפדפנים שמערבבים את סדר הסיומות מייצרים ערכי חשישה משתנים. JA4 ממיין את הערכים לפני ביצוע החשישה ומוסיף קידומת קריאה, מה שהופך את הערך ליציב וקל יותר לפרשנות.
האם רשויות אכיפת החוק יכולות לפענח את התעבורה ב-WhatsApp או ב-Signal באמצעות DPI?
לא. ה-DPI אינו פוגע בהצפנה מקצה לקצה. הוא יכול לזהות שאפליקציה כזו שימשה, מתי, למשך כמה זמן ובאיזה נפח נתונים, ולעתים קרובות הוא יכול להבחין בין הודעה לשיחה. גישה לתוכן מחייבת שימוש בכלים משפטיים אחרים.
האם בדיקה מעמיקה של מנות נתונים חוקית במסגרת אכיפת החוק?
ניתוח נתונים (DPI) של תעבורה שיורטה הוא חוקי כאשר הוא נעשה מכוח צו יירוט תקף ומתבצע במסגרת הגבולות הקבועים בחוק ההליך הפלילי הלאומי ובחוק הגנת המידע. הניתוח חייב להישאר בגבולות הצו ולהיות מתועד.
מהו רישום כתובות IP בהקשר של יירוט חוקי?
מאגר כתובות IP הוא מסד נתונים ברמת המקרה, המכיל את כתובות ה-IP, הדומיינים וטביעות האצבע של גורמים מרוחקים, שנצפו בתעבורה שנקלטו. המאגר מועשר בנתוני שירות, ASN ומיקום גיאוגרפי, והוא מתעד מתי נצפה כל פריט לראשונה ולבסוף. זהו הבסיס ליצירת קורלציות ולהתראות.
מאמרים קשורים
- DNS מוצפן (DoH/DoT) והשפעתו על יכולות היירוט החוקיות
- LI בסיוע בינה מלאכותית: מה משמעות האוטומציה עבור המפעילים ותהליכי העבודה של רשויות אכיפת החוק
- IRI לעומת CC: מה המשמעות המעשית של מידע הקשור ל-Intercept