

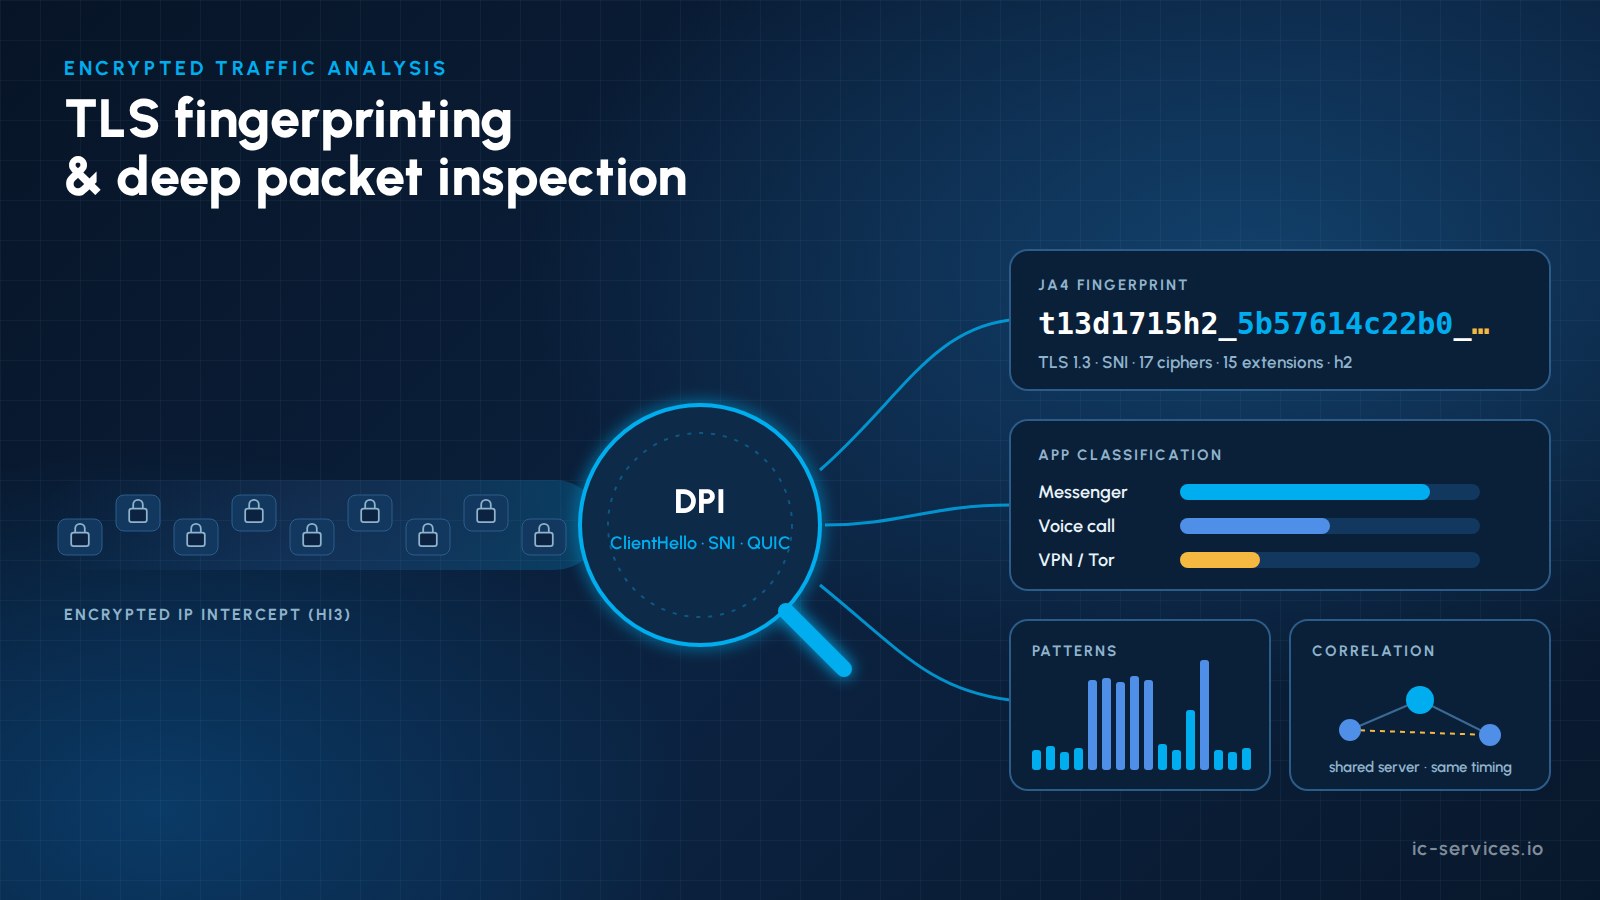
Identificazione tramite impronta TLS e ispezione approfondita dei pacchetti (DPI) sono diventati strumenti essenziali per le forze dell’ordine che ricevono dati IP tramite intercettazioni legali. Quando un CSP trasmette il traffico Internet di un soggetto monitorato alla struttura di monitoraggio dell’agenzia, quasi tutto è crittografato: HTTPS, QUIC, app di messaggistica con crittografia end-to-end, VPN e DNS crittografati. La sola decodifica dei contenuti non fornisce più risultati. Eppure, anche il traffico crittografato rivela molte informazioni, tra cui quale applicazione è stata utilizzata, quando, con quale intensità, con quale infrastruttura server e in parallelo a quali altre attività.
Questo articolo spiega come funziona il DPI sul lato ricevente, cosa può e non può fare il fingerprinting TLS (JA3, JA4 e la famiglia JA4+), e come il riconoscimento dei modelli di traffico, i registri IP e la correlazione dei dati trasformino i pacchetti grezzi in informazioni utilizzabili come prove.
Punti chiave
- Il DPI in un LEMF svolge due funzioni: decodificare tutto ciò che è ancora leggibile, e classificare tutto ciò che non lo è.
- Identificazione tramite impronta TLS identifica il software client (app, browser, librerie, malware) e gli stack dei server sulla base dei parametri di handshake, senza decriptare nulla.
- JA4 has become the widely adopted successor to JA3, because browsers now randomise TLS extension order, which breaks JA3 hashes.
- Riconoscimento dei modelli di traffico (dimensioni dei pacchetti, tempistiche, picchi di traffico) consentono di distinguere un messaggio di testo da una chiamata vocale o dal caricamento di un file, anche all’interno di app con crittografia end-to-end.
- Un Registro IP (IP → servizio, ASN, dominio, certificato, geolocalizzazione, data della prima/ultima visualizzazione) in combinazione con correlazione tra bersagli aiuta a individuare i punti di contatto e le ipotesi di comunicazione.
- Ogni classificatore deve essere dotato di versione, spiegabile e limitato all’ambito di applicazione del mandato; in caso contrario, i risultati non saranno ritenuti validi in tribunale.
Perché la decodifica dei contenuti non è più sufficiente
Dieci anni fa, le intercettazioni IP potevano essere ricostruite sotto forma di pagine web, e-mail e messaggi di chat. Oggi, diversi sviluppi hanno cambiato il quadro:
- TLS 1.3 crittografa la maggior parte della procedura di handshake, compreso il certificato del server.
- QUIC / HTTP/3 trasferisce il traffico web su UDP crittografato.
- App di messaggistica con crittografia end-to-end proteggere i contenuti anche dai propri operatori.
- DNS su HTTPS (DoH) e DNS su TLS (DoT) nascondere le ricerche sui domini. Consulta il nostro articolo su DNS crittografato e intercettazione legale.
- VPN, proxy e Tor nascondere la destinazione finale.
Di conseguenza, gli operatori non si aspettano più che un sistema di monitoraggio si limiti alla decodifica del protocollo. Il traffico che non può essere decodificato dovrebbe almeno essere classificati in base al DPI, aggiornato continuamente. Gli analisti vogliono sapere quale servizio di comunicazione è stato utilizzato e quanti dati ha generato in un determinato periodo, e vogliono definire autonomamente le regole di classificazione.
Cosa riescono ancora a rilevare le tecniche di fingerprinting DPI e TLS nel traffico crittografato
| Segnale | Cosa rivela | Limiti |
|---|---|---|
| Indirizzi IP, porte, ASN | Infrastruttura server, provider di servizi cloud o CDN, endpoint VPN | Gli indirizzi IP CDN condivisi sono utilizzati da numerosi servizi |
| DNS (se non crittografato) | Domini consultati dall'utente | DoH/DoT: nascondi le ricerche |
| TLS SNI | Nome del server richiesto dal client | Può essere nascosto tramite ECH o reso fuorviante dal domain fronting |
| ALPN, versione TLS, suite di cifratura | Stack di protocolli e tipo di client | Richiede l'analisi delle impronte digitali per essere interpretato |
| Certificato del server (TLS 1.2) | Organizzazione, dominio, emittente | Crittografato con TLS 1.3 |
| Pacchetti iniziali QUIC | Parametri SNI e del client (chiavi iniziali decifrabili) | I pacchetti successivi sono completamente crittografati |
| Dimensioni dei pacchetti e temporizzazione | Tipo di attività: testo, voce, video, trasferimento di file | Richiede modelli addestrati |
| Volumi e durata del flusso | Intensità di utilizzo e andamenti temporali | Richiede un contesto per essere interpretato |
| STUN/TURN e traffico a staffetta | Chiamate in tempo reale e contenuti multimediali peer-to-peer | Specifico per l'app |
Spiegazione del fingerprinting TLS: da JA3 a JA4+
Ogni client TLS (un browser, un’app, una famiglia di malware, uno strumento da riga di comando) crea il proprio ClientHello in modo caratteristico: versione TLS, suite di cifratura, estensioni, gruppi supportati, algoritmi di firma e valori ALPN. Un fingerprint sintetizza questi parametri in una stringa breve e comparabile.
JA3: L'originale
JA3 concatenated the ClientHello fields and hashed them with MD5. It is still widely used, but its weakness became obvious when major browsers started to randomizzare l'ordine delle estensioni TLS nel 2023, quindi lo stesso browser ora genera molti hash JA3 diversi.
JA4: The Widely Adopted Successor
JA4, published by FoxIO, sorts the relevant values before hashing and uses a human-readable prefix. The prefix encodes the transport (TCP, QUIC or DTLS), TLS version, SNI presence, the number of ciphers and extensions, and the first and last characters of the first ALPN value the client offers. Extension randomisation therefore no longer breaks the fingerprint, and analysts can read part of it without a lookup table. JA4 itself is released under the BSD 3-Clause licence.
La famiglia JA4+
JA4 fa parte di una suite più ampia (JA4+) che va oltre la procedura di handshake del client:
- JA4S: analizza la risposta del server e aiuta a identificare le applicazioni e l'infrastruttura del server.
- JA4X: caratterizza come Sono stati generati certificati TLS, il che è utile per individuare infrastrutture autofirmate o generate da strumenti automatici.
- JA4H: analizza le richieste dei client HTTP.
- JA4L: stima la latenza e la distanza in base ai tempi di handshake.
- JA4SSH: classifica il comportamento delle sessioni SSH, ad esempio l'uso interattivo rispetto al trasferimento di file.
Tutti i metodi JA4+ diversi da JA4 sono pubblicati sotto la licenza FoxIO 1.1. Tale licenza ne consente l'uso interno, ma i fornitori devono disporre di una licenza OEM per poterli includere in prodotti commerciali. I fornitori e gli acquirenti di LEMF dovrebbero verificare questo aspetto.
Cosa rivela il “fingerprinting” TLS a un investigatore
- Quale applicazione o libreria ha aperto la connessione (un'applicazione di messaggistica specifica, un browser, uno strumento personalizzato).
- A prescindere dal fatto che un bersaglio utilizzi Client VPN, Tor o strumenti di anonimizzazione.
- Whether several connections use the same software stack, anche se gli indirizzi IP cambiano.
- Se il lato server corrisponde a quelli noti modelli infrastrutturali, ad esempio i server di comando e controllo di una famiglia di malware.
Un’impronta digitale è un indicatore attendibile, ma non costituisce una prova di identità. Le librerie comuni sono condivise da molte app, pertanto le impronte digitali dovrebbero sempre essere combinate con altri segnali.
Riconoscimento dei modelli di traffico all’interno delle app crittografate
Anche quando sia il nome dei contenuti che quello del server sono nascosti, il forma parte del traffico rimane visibile:
- Messaggi di testo creare brevi sequenze di piccoli pacchetti seguite da conferme di ricezione e ricevute di lettura.
- Chiamate vocali e videochiamate creare flussi UDP continui e uniformemente distribuiti, spesso dopo uno scambio STUN/TURN.
- Trasferimento di file e contenuti multimediali generare operazioni di upload o download continue e di grandi dimensioni.
- Notifiche push e keep-alive seguono ritmi periodici specifici per ciascuna app.
I classificatori basati sull’apprendimento automatico, addestrati su sequenze di lunghezze dei pacchetti, tempi di arrivo tra un pacchetto e l’altro e statistiche relative ai picchi di traffico, sono in grado di classificare queste attività con elevata precisione. Per l’analista, il risultato è un cronologia dell'evento: “08:14 messaggio inviato tramite Messenger A, 08:16 chiamata vocale di 4 minuti, 08:31 caricamento di circa 12 MB”. Si tratta di informazioni preziose, anche se il contenuto in sé rimane sconosciuto.
Registro IP e correlazione dei dati
La classificazione diventa intelligence una volta che viene messa in relazione. Un moderno LEMF gestisce un Registro IP for each case and, within legal limits, across cases. Cross-case use is subject to strict purpose limitation. In Germany, data from an interception may be used in another case only for offences that would themselves justify interception (§ 479(2) with § 161(3) StPO), must remain labelled as interception data, and must be deleted when no longer needed (§ 101(3) and (8) StPO). A cross-case registry therefore needs role-based access, provenance labels per entry and automatic deletion. The registry holds:
- Risoluzione da indirizzo IP a servizio: quale servizio, provider cloud o CDN si cela dietro un indirizzo, con informazioni aggiuntive quali ASN, DNS inverso, DNS passivo, dati sulla trasparenza dei certificati e geolocalizzazione.
- Prima visualizzazione / Ultima visualizzazione per ogni indirizzo remoto e impronta digitale per ciascun bersaglio.
- Elenchi di controllo di indirizzi IP, domini e impronte digitali di interesse, che generano avvisi.
Oltre a questo registro, le tecniche di correlazione rivelano connessioni che nessun singolo dato è in grado di evidenziare:
- Punti di contatto comuni: diversi obiettivi che comunicano con lo stesso server raro, endpoint VPN o servizio self-hosted.
- Correlazione temporale: un'attività che inizia e termina contemporaneamente su due dispositivi suggerisce l'esistenza di una comunicazione tra di essi, anche tramite un'app di messaggistica crittografata.
- Software continuity: a rare or custom fingerprint seen on different lines or SIM cards can indicate the same tool or device. Common browser and app fingerprints are shared by millions of users, so this needs further evidence.
- Collegamento IRI: combinando gli eventi IP con i dati di localizzazione HI2, gli ID delle celle e gli identificatori dei dispositivi (IMEI), è possibile individuare il luogo in cui si è svolta un'attività.
- Identificazione dell'abbonato: gli indirizzi IP pubblici e le porte rilevati nei dati di terze parti (ad esempio provenienti da un fornitore di piattaforma) possono essere ricondotti a un abbonato tramite una richiesta legittima rivolta al fornitore di accesso. Questo è esattamente ciò che prevede la prevista legge tedesca Conservazione degli indirizzi IP l'obbligo è finalizzato a sostenere.
I risultati vengono visualizzati sotto forma di linee temporali, mappe e grafici relazionali e alimentano avvisi basati su regole.
Un flusso di lavoro DPI tipico nel LEMF
- Acquisizione HI3 IP deliveries (ETSI TS 102 232-3 or -4 for fixed internet access; 3GPP TS 33.108/33.128 over TS 102 232-7 for mobile) and the matching HI2 records.
- Sessionise raggruppare i pacchetti in flussi e sessioni, anche in caso di cambiamenti di indirizzo IP.
- Decodifica protocolli leggibili e ricostruire i prodotti (web, e-mail, file, VoIP).
- Classifica il traffico rimanente tramite firme DPI, fingerprinting TLS e modelli comportamentali.
- Arricchire insieme ai dati relativi al registro IP, alla geolocalizzazione e all’IRI.
- Correlare across targets and time, and across cases only within the purpose-limitation rules that apply.
- Visualizza e avvisa nell'Analyst Workbench, con la possibilità di approfondire i dati fino al file PCAP grezzo.
- Documento le versioni del decodificatore e del classificatore utilizzate per ciascun risultato.
Limiti giuridici e probatori
L’uso delle immagini ad alta risoluzione (DPI) nelle forze dell’ordine è soggetto a rigorosi limiti di legge:
- L'analisi deve rimanere entro i limiti del ambito di applicazione del mandato e le misure per le quali un analista è autorizzato.
- Proporzionalità e protezione dei dati Le norme (nell’UE, la direttiva sulle forze dell’ordine (UE) 2016/680 e il diritto processuale penale nazionale) si applicano a ogni fase del trattamento.
- I risultati della classificazione sono indicatori. I loro tassi di errore devono essere noti, documentati e giustificabili dinanzi a un tribunale.
- Gestione delle versioni è obbligatorio. Se un classificatore viene aggiornato e i dati vengono rianalizzati, il risultato originale deve rimanere visibile.
- Comunicazioni riservate deve poter essere contrassegnato e bloccato.
Lista di controllo dell’acquirente per il DPI in un LEMF
- Firme DPI aggiornate costantemente con un ciclo di aggiornamento documentato
- Regole di classificazione modificabili dall'agenzia
- Visualizzazione del volume e del tempo per ciascuna applicazione per i servizi crittografati
- Identificazione TLS basata su JA4 con licenze adeguate
- Classificazione comportamentale dei tipi di attività (messaggio, chiamata, trasferimento)
- Registro delle proprietà intellettuali a livello di singolo caso e trasversale, con liste di controllo
- Correlazione con i dati IRI, di localizzazione e relativi agli abbonati
- API per plugin di decodifica e classificazione con un framework di test in ambiente sandbox
- Esportazione dei file PCAP verso strumenti esterni come Wireshark
- Gestione completa delle versioni e tracciabilità delle operazioni
In che modo ICS può aiutarti
ICS International Carrier Services combina more than 20 years of team experience in telecommunications, lawful interception and compliance with hands-on IP expertise on both sides of the handover interface. Our team analyses VoLTE, IMS and IP traces every day and has delivered BNetzA-accepted interception solutions.
- DPI in ICS LEMF: la classificazione, l'identificazione tramite TLS, il registro degli indirizzi IP e la correlazione sono funzionalità integrate nel nostro software di monitoraggio. Vedi DPI per le forze dell'ordine e ICS LEMF.
- Requisiti relativi al DPI e all'analisi dei dati: aiutiamo le agenzie a redigere requisiti precisi e verificabili in materia di DPI, fingerprinting e correlazione nei bandi di gara LEMF.
- Decodificatori e classificatori personalizzati: sviluppo di decodificatori di protocolli, moduli di classificazione e pipeline di arricchimento. Vedi Integrazione e sviluppo personalizzato.
- Verifica della consegna: assicurarsi che i dati IP forniti dai CSP secondo la norma ETSI TS 102 232 siano completi e analizzabili prima che giungano ai vostri analisti.
- Formazione rivolto ad analisti e team tecnici sull’analisi del traffico crittografato e sui suoi limiti.
Raccontateci quali sono le vostre sfide in materia di analisi dei dati IP. Contatto ICS oppure scopri di più sul nostro sostegno alle forze dell'ordine e alle autorità di regolamentazione.
Domande frequenti
Che cos’è il “fingerprinting” TLS?
Il fingerprinting TLS ricava un identificatore compatto dai parametri utilizzati da un client o da un server durante l'handshake TLS, quali la versione, le suite di cifratura, le estensioni e l'ALPN. Consente di identificare il software alla base di una connessione senza decrittografare il traffico.
Qual è la differenza tra JA3 e JA4?
JA3 esegue l'hash dei campi ClientHello nell'ordine in cui appaiono, quindi i browser che randomizzano l'ordine delle estensioni generano hash variabili. JA4 ordina i valori prima di eseguire l'hash e aggiunge un prefisso leggibile, il che lo rende stabile e più facile da interpretare.
Le forze dell'ordine possono decriptare il traffico di WhatsApp o Signal tramite il DPI?
No. Il DPI non compromette la crittografia end-to-end. Consente di stabilire se un’app di questo tipo è stata utilizzata, quando, per quanto tempo e con quale volume di dati, e spesso permette di distinguere un messaggio da una chiamata. L’accesso ai contenuti richiede altri strumenti giuridici.
L'ispezione approfondita dei pacchetti è legale per le forze dell'ordine?
L'analisi dei dati (DPI) del traffico intercettato è lecita quando è prevista da un valido provvedimento di intercettazione e viene effettuata nei limiti previsti dal diritto processuale penale nazionale e dalla normativa in materia di protezione dei dati. L'analisi deve rimanere nei limiti del provvedimento e deve essere documentata.
Che cos’è un registro IP nell’ambito delle intercettazioni legali?
Un registro IP è un database, organizzato per singolo caso, contenente gli indirizzi IP remoti, i domini e le impronte digitali rilevati nel traffico intercettato. È arricchito con dati relativi ai servizi, agli ASN e alla geolocalizzazione e registra la data della prima e dell'ultima rilevazione di ciascun elemento. Costituisce la base per la correlazione e gli avvisi.
Articoli correlati
- DNS criptato (DoH/DoT) e il suo impatto sulle capacità di intercettazione legale
- LI assistita dall'IA: cosa comporta l'automazione per gli operatori e i flussi di lavoro delle forze dell'ordine
- IRI vs CC: cosa significa in pratica l'informazione correlata alle intercettazioni

