TLSフィンガープリンティング そして ディープパケットインスペクション (DPI)は、合法的な傍受を通じてIPデータを受け取る法執行機関にとって、不可欠なツールとなっています。通信サービスプロバイダー(CSP)が対象者のインターネットトラフィックを法執行機関の監視施設に送信する際、そのほぼすべてが暗号化されています。具体的には、HTTPS、QUIC、エンドツーエンド暗号化されたメッセンジャー、VPN、暗号化されたDNSなどです。コンテンツの復号化だけでは、もはや十分な成果は得られません。 しかし、暗号化されたトラフィックであっても、どのアプリケーションが、いつ、どの程度の頻度で、どのサーバーインフラを介して、また他のどのような活動と並行して使用されたかなど、多くの情報を明らかにすることができます。.
この記事では、受信側におけるDPIの仕組み、TLSフィンガープリンティング(JA3、JA4、およびJA4+ファミリー)で可能なこと・不可能なこと、そしてトラフィックパターンの認識、IPレジストリ、データの相関分析によって、生のパケットがどのように証拠として活用可能な知見へと変換されるかについて解説します。.
主なポイント
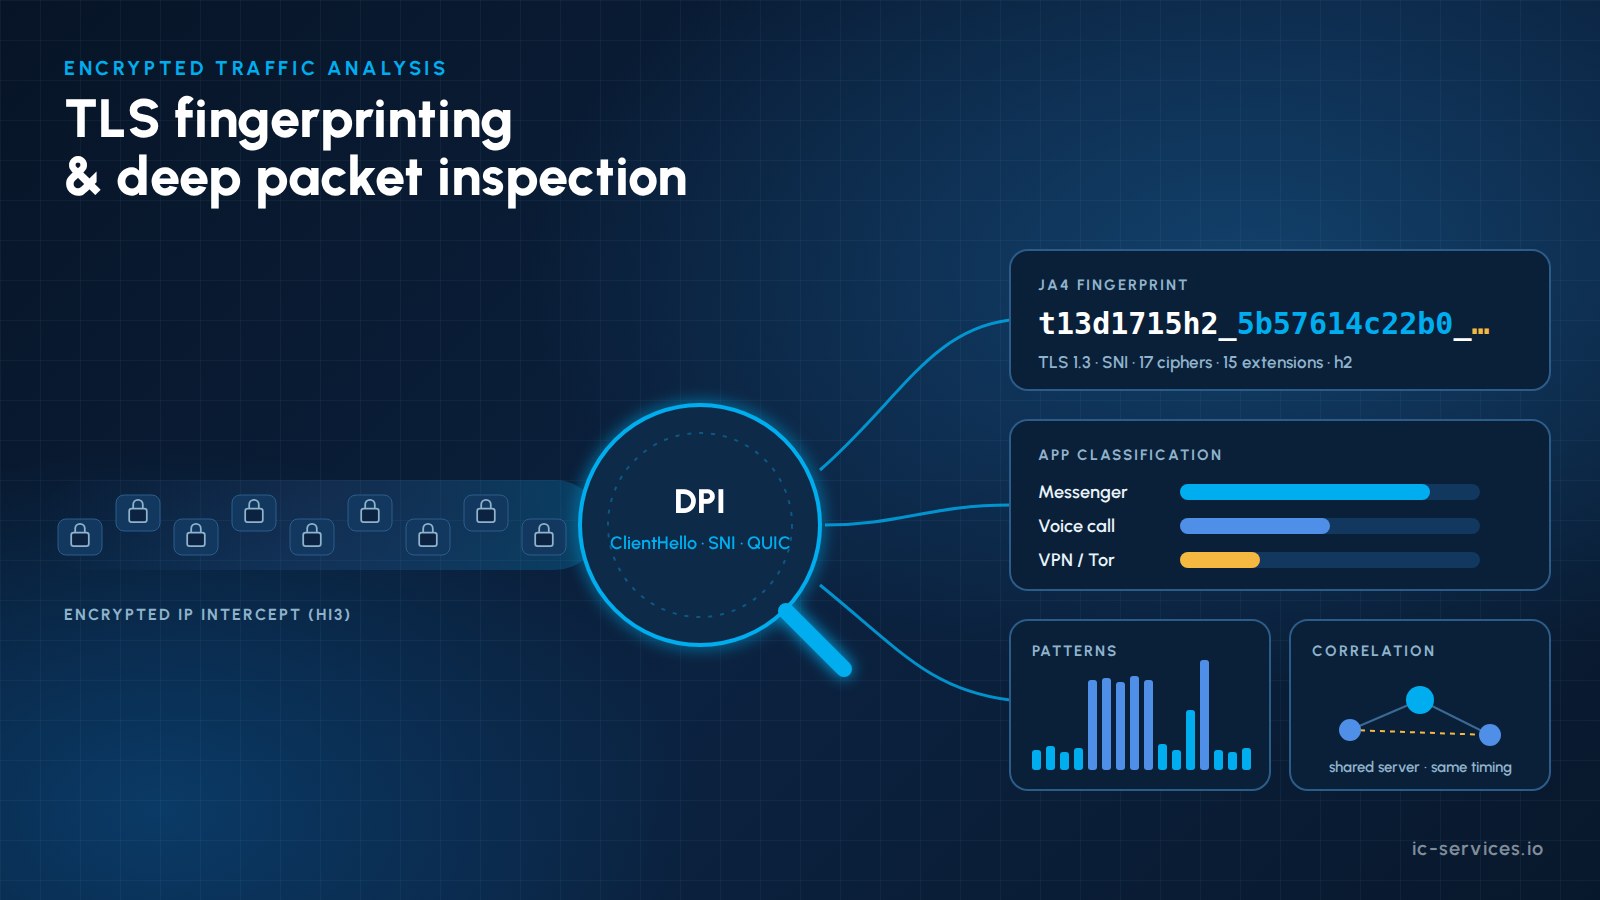
- LEMFにおけるDPIには、2つの役割があります: デコード まだ読み取れるものは何でも、そして 分類する そうではないものすべて。.
- TLSフィンガープリンティング ハンドシェイクのパラメータから、何も復号することなく、クライアントソフトウェア(アプリ、ブラウザ、ライブラリ、マルウェア)やサーバースタックを特定します。.
- JA4 ブラウザがTLS拡張子の順序をランダム化するようになったため、JA3のハッシュが破綻するようになったことから、JA3に代わって事実上の標準となった。.
- 交通パターンの認識 (パケットサイズ、タイミング、バーストなど)により、エンドツーエンド暗号化されたアプリ内であっても、テキストメッセージと音声通話やファイルのアップロードを区別することができます。.
- ある IP登録機関 (IP → サービス、ASN、ドメイン、証明書、地理的位置情報、最終確認日時)と、以下を組み合わせて ターゲット間相関 接点やコミュニケーションに関する仮説を明らかにするのに役立ちます。.
- すべての分類器は、バージョン管理が行われ、説明可能であり、令状の適用範囲内に限定されていなければなりません。そうしなければ、その結果は法廷で認められません。.
コンテンツのデコードだけではもはや不十分な理由
10年前は、IP通信の傍受データをウェブページやウェブメール、チャットメッセージとして再現することができました。しかし今日では、いくつかの進展により状況は一変しています:
- TLS 1.3 ハンドシェイクの大部分(サーバー証明書を含む)を暗号化します。.
- QUIC / HTTP/3 Webトラフィックを暗号化されたUDPに移行します。.
- エンドツーエンド暗号化対応のメッセンジャー 自社のオペレーターからでさえコンテンツを保護する。.
- DNS over HTTPS (DoH) および DNS over TLS (DoT) ドメインの検索結果を非表示にする。詳細については、当社の記事をご覧ください。 暗号化されたDNSと合法的な傍受.
- VPN、プロキシ、Tor 最終目的地を隠す。.
その結果、各機関は、監視施設がプロトコルの復号だけで作業を終えることをもはや期待していない。復号できないトラフィックについては、少なくとも 継続的に更新されるDPIに基づいて分類. アナリストたちは、特定の期間にどの通信サービスが利用され、どれだけのデータが発生したかを確認したいと考えており、分類ルールを自ら調整したいと考えている。.
暗号化されたトラフィックにおいて、DPIおよびTLSフィンガープリンティングが依然として把握できる情報
| シグナル | そこから読み取れること | 制限事項 |
|---|---|---|
| IPアドレス、ポート、ASN | サーバーインフラ、クラウドまたはCDNプロバイダー、VPNエンドポイント | 共有CDN IPは、多くのサービスに利用されています |
| DNS(暗号化されていない場合) | ターゲットが検索したドメイン | DoH/DoT の隠しルックアップ |
| TLS SNI | クライアントから要求されたサーバー名 | ECHによって隠蔽されたり、ドメイン・フロントングによって誤解を招くようにされたりする可能性がある |
| ALPN、TLSバージョン、暗号スイート | プロトコルスタックとクライアントの種類 | 解釈するには指紋の採取が必要 |
| サーバー証明書(TLS 1.2) | 組織、ドメイン、発行者 | TLS 1.3 で暗号化されています |
| QUICの初期パケット | SNI およびクライアントパラメータ(復号可能な初期鍵) | それ以降のパケットは完全に暗号化される |
| パケットサイズとタイミング | アクティビティの種類:テキスト、音声、動画、ファイル転送 | 学習済みのモデルが必要です |
| 流量と持続時間 | 利用頻度と利用時間帯の傾向 | 文脈がなければ解釈できません |
| STUN/TURN および中継トラフィック | リアルタイム通話とピアツーピアメディア | アプリ固有の |
TLSフィンガープリンティングの解説:JA3からJA4+まで
すべてのTLSクライアント(ブラウザ、アプリ、マルウェアのファミリー、コマンドラインツールなど)は、それぞれ独自の ClientHello 特徴的な方法で:TLSバージョン、暗号スイート、拡張機能、サポートされるグループ、署名アルゴリズム、およびALPN値。フィンガープリントは、これらのパラメータを、比較可能な短い文字列に凝縮したものです。.
JA3:オリジナル
JA3はClientHelloフィールドを連結し、MD5でハッシュ化していました。これは長年にわたり広く使用されていました。その脆弱性は、主要なブラウザが TLS拡張機能の順序をランダム化する 2023年現在、同じブラウザでもさまざまなJA3ハッシュが生成されるようになっています。.
JA4:新たな基準
JA4, FoxIO社が公開したこのツールは、ハッシュ処理の前に関連する値をソートし、人間が読みやすいプレフィックスを使用します。このプレフィックスには、トランスポート(TCPまたはQUIC)、TLSバージョン、SNIの有無、暗号スイートと拡張機能の数、およびクライアントが提示する最初のアプリケーションプロトコル(ALPN)の値がエンコードされています。 したがって、拡張機能のランダム化によってフィンガープリントが破られることはなくなり、アナリストはルックアップテーブルを使わずにその一部を読み取ることができます。JA4自体はBSD 3条項ライセンスの下で公開されています。.
JA4+ シリーズ
JA4は、クライアントとのハンドシェイク以上の機能を網羅する、より広範なスイート(JA4+)の一部です:
- JA4S: サーバーの応答を分析し、サーバー上のアプリケーションやインフラストラクチャの特定に役立ちます。.
- JA4X: 特徴づけられる どのように TLS証明書が生成されました。これは、自己署名型やツールによって生成されたインフラストラクチャを特定するのに役立ちます。.
- JA4H: HTTPクライアントのリクエストを識別します。.
- JA4L: ハンドシェイクのタイミングから遅延と距離を推定する。.
- JA4SSH: SSHセッションの動作(対話型利用かファイル転送かなど)を分類します。.
JA4を除くすべてのJA4+メソッドは、FoxIOライセンス1.1の下で公開されています。このライセンスでは内部利用は認められていますが、ベンダーが商用製品にこれらを組み込むにはOEMライセンスが必要です。LEMFのベンダーおよび購入者は、この点を確認してください。.
TLSフィンガープリントが捜査官に伝えること
- どちら アプリケーションまたはライブラリ 接続を確立しました(特定のメッセンジャー、ブラウザ、カスタムツール)。.
- ターゲットが VPNクライアント、Tor、または匿名化ツール.
- 複数の接続が 同じデバイスまたはソフトウェアスタック, 、たとえIPアドレスが変わったとしても。.
- サーバー側が既知のものと一致するかどうか インフラストラクチャのパターン, 、例えば、あるマルウェアファミリーのコマンド&コントロールサーバーなど。.
指紋は有力な指標ではあっても、身元の証明そのものではありません。一般的なライブラリは多くのアプリで共有されているため、指紋は常に他の情報と組み合わせて利用すべきです。.
暗号化されたアプリ内でのトラフィックパターンの認識
コンテンツ名とサーバー名の両方が非表示になっている場合でも、 形状 交通量の一部は依然として確認できる:
- テキストメッセージ 小さなパケットを短時間の間に連続して送信し、その後に確認応答と受信確認を送信する。.
- 音声通話とビデオ通話 STUN/TURNの交換の後など、間隔を均等に空けた連続したUDPストリームを作成する。.
- メディアおよびファイルの転送 継続的な大容量のアップロードやダウンロードを行うこと。.
- プッシュ通知とキープアライブ アプリごとに決まった周期的なリズムに従う。.
パケット長のシーケンス、到着間隔、およびバースト統計に基づいて学習された機械学習分類器は、これらのアクティビティを高い精度で識別することができます。アナリストにとっては、その結果として得られるのは イベントのタイムライン:「08:14 メッセンジャーA経由でメッセージを送信、08:16 4分間の音声通話、08:31 約12MBのファイルをアップロード」。内容自体は不明であっても、この情報は貴重なものです。.
IPレジストリとデータの相関分析
分類は、相関付けられることでインテリジェンスとなる。現代のLEMFは、 IP登録機関 各事例について、および事例全体として:
- IPアドレスからサービスへの解決: 特定のアドレスの背後にどのサービス、クラウドプロバイダー、またはCDNが存在するか、ASN、リバースDNS、パッシブDNS、証明書透明性データ、および地理位置情報などの詳細情報を付加して表示します。.
- 初回アクセス / 最終アクセス ターゲットごとに、各リモートアドレスおよびフィンガープリントについて。.
- 監視リスト アラートを発生させる、対象となるIPアドレス、ドメイン、およびフィンガープリント。.
このレジストリに加え、相関分析の手法を用いることで、単一のデータポイントからは読み取れない関連性が明らかになります:
- 一般的な接点: 同じレアサーバー、VPNエンドポイント、または自己ホスト型サービスと通信する複数のターゲット。.
- 時間的相関: 2つのターゲットで同時に開始・終了する活動は、たとえ暗号化されたメッセンジャーを介してであっても、両者の間で何らかの通信が行われていることを示唆している。.
- デバイスの継続性: 異なる回線やSIMカード間で指紋が一致する場合、それは同じ端末またはユーザーであることを示唆しています。.
- IRIリンク: IPイベントとHI2の位置情報、セルID、デバイス識別子(IMEI)を組み合わせることで、その活動が行われた場所を特定できます。.
- 加入者識別: サードパーティのデータ(例えばプラットフォームプロバイダーからのデータ)で確認されたパブリックIPアドレスやポートは、アクセスプロバイダーへの適法な要請を通じて、加入者にまで遡って特定することが可能です。まさにこれが、ドイツで計画されている IPアドレスの保存期間 この義務は、支援することを目的としています。.
結果はタイムライン、地図、関係図として可視化され、ルールに基づくアラートに反映されます。.
LEMFにおける典型的なDPIワークフロー
- 取り込み HI3 IP配信(インターネットアクセス用ETSI TS 102 232-3、モバイル用-7)およびこれに対応するHI2レコード。.
- セッション化 パケットをフローおよびセッションに分類する(IPアドレスの変更をまたぐ場合も含まれる)。.
- デコード 読み取り可能なプロトコルに対応し、各種コンテンツ(Web、電子メール、ファイル、VoIP)を復元します。.
- 分類する 残りのトラフィックについては、DPIシグネチャ、TLSフィンガープリント、および行動モデルを用いて分析する。.
- 充実させる IPレジストリ、ジオロケーション、およびIRIデータとともに。.
- 相関させる 対象、事例、および期間を横断して。.
- 可視化とアラート アナリスト・ワークベンチ上で、生のPCAPデータまでドリルダウンできます。.
- 文書 各結果で使用されたデコーダおよび分類器のバージョン。.
法的および証拠上の限界
法執行機関におけるDPIは、厳格な法的制限の下で運用されています:
- 分析は、以下の範囲内にとどめなければならない。 令状の適用範囲 および、アナリストが権限を与えられている措置。.
- 比例原則とデータ保護 規則(EUにおいては、「法執行指令(EU)2016/680」および各国の刑事訴訟法)が、処理のあらゆる段階に適用される。.
- 分類の結果は以下の通りです。 指標. それらの誤り率は把握され、文書化され、裁判所に対して説明可能でなければならない。.
- バージョン管理 は必須です。分類器が更新され、データが再分析された場合でも、元の結果は引き続き表示されなければなりません。.
- 特権通信 フラグ設定が可能で、ロック可能でなければならない。.
LEMFにおけるDPIに関する購入者向けチェックリスト
- 更新サイクルが明記された、継続的に更新されるDPIシグネチャ
- 機関ごとに調整可能な分類ルール
- 暗号化されたサービスにおけるアプリケーションごとの転送量および時間の表示
- 適切なライセンスに基づくJA4ベースのTLSフィンガープリンティング
- アクティビティの種類(メッセージ、通話、転送)の行動分類
- ウォッチリストを備えた、ケース単位およびケース横断型の知的財産登録簿
- IRI、位置情報、および加入者データとの相関関係
- サンドボックス化されたテストフレームワークを備えたデコーダおよび分類器プラグインAPI
- Wiresharkなどの外部ツールへのPCAPエクスポート
- 完全なバージョン管理と監査証跡
ICSの役立ち方
ICS International Carrier Servicesの組み合わせ 通信、合法的傍受、およびコンプライアンス分野において20年以上の経験 ハンドオーバー・インターフェースの両側における実践的なIPの専門知識を有しています。当社のチームは、毎日VoLTE、IMS、IPのトレースを分析し、 BNetzAによる複数の承認 傍受ソリューションについて。.
- ICS LEMFにおけるDPI: 分類、TLSフィンガープリント、IPレジストリ、および相関分析の機能が、当社の監視システムソフトウェアに組み込まれています。詳しくは 法執行機関向けDPI そして ICS LEMF.
- DPIおよび分析に関する要件: 当社は、LEMFの入札において、DPI、フィンガープリンティング、および相関分析に関する、正確かつ検証可能な要件を各機関が作成できるよう支援しています。.
- カスタムデコーダと分類器: プロトコルデコーダ、分類モジュール、およびデータエンリッチメントパイプラインの開発。詳細は 統合とカスタム開発.
- 配送の確認: CSPからのETSI TS 102 232に基づくIP配信が、アナリストの手に届く前に、完全かつ分析可能な状態であることを確認すること。.
- トレーニング アナリストや技術チーム向けの、暗号化トラフィックの分析とその限界に関する資料。.
知的財産分析に関する課題について、ぜひご相談ください。. ICSに連絡する または、当社の 法執行機関および規制当局への支援.
よくある質問
TLSフィンガープリントとは何ですか?
TLSフィンガープリンティングは、バージョン、暗号スイート、拡張機能、ALPNなど、クライアントやサーバーがTLSハンドシェイクで使用するパラメータから、コンパクトな識別子を導き出します。これにより、トラフィックを復号することなく、接続の背後に存在するソフトウェアを特定することができます。.
JA3とJA4の違いは何ですか?
JA3は、ClientHelloフィールドを出現順にハッシュ化するため、拡張子の順序をランダム化するブラウザでは、ハッシュ値が変動してしまいます。JA4は、ハッシュ化の前に値をソートし、読みやすいプレフィックスを追加するため、ハッシュ値が安定し、解釈しやすくなります。.
法執行機関は、DPIを用いてWhatsAppやSignalの通信を復号化できるのか?
いいえ。DPIはエンドツーエンドの暗号化を破るものではありません。DPIでは、そのようなアプリが使用されたこと、その使用日時、使用時間、データ通信量などを特定することはできますが、メッセージと通話を区別できることは稀です。コンテンツへのアクセスには、他の法的手段が必要となります。.
法執行機関によるディープパケットインスペクションは合法なのでしょうか?
傍受された通信のDPIは、有効な傍受命令の対象であり、かつ各国の刑事手続法およびデータ保護法の範囲内で行われる場合に、合法となる。分析は命令の範囲内にとどめ、その内容を記録しなければならない。.
合法的な通信傍受における「IPレジストリ」とは何ですか?
IPレジストリとは、傍受されたトラフィックで検出されたリモートIPアドレス、ドメイン、フィンガープリントをケース単位で記録したデータベースです。このデータベースには、サービス、ASN、地理位置情報などのデータが追加されており、各項目が最初に検出された日時と最後に検出された日時が記録されています。これは、相関分析やアラート発行の基盤となります。.