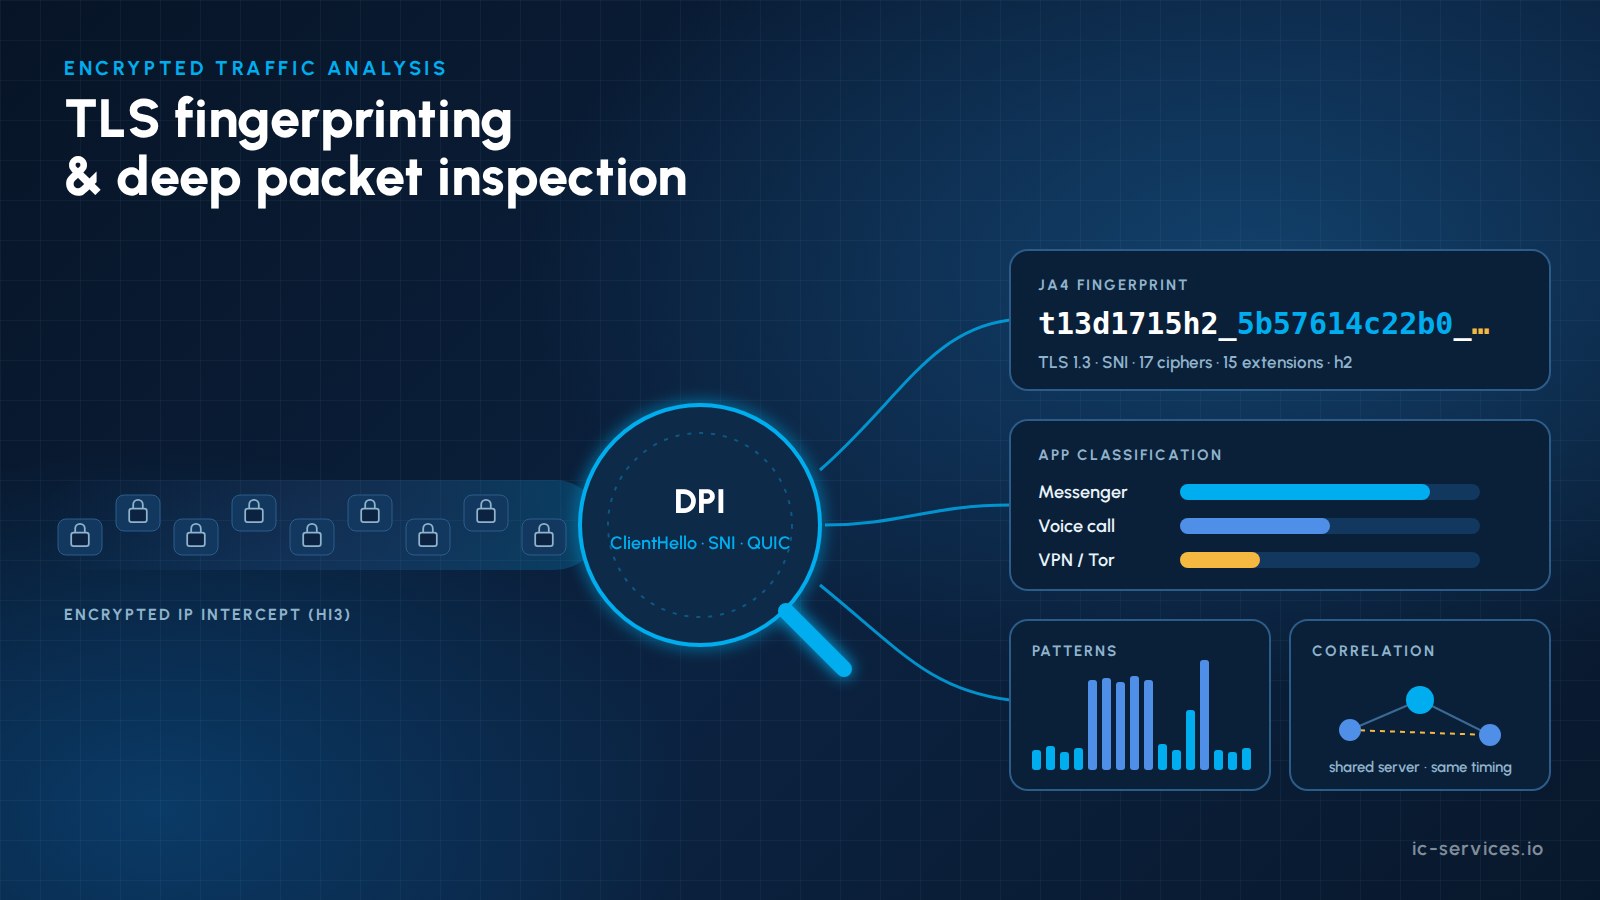
التعرف على بصمات TLS و الفحص العميق للحزم أصبحت تقنيات فك التشفير (DPI) أدوات أساسية لوكالات إنفاذ القانون التي تتلقى بيانات بروتوكول الإنترنت (IP) من خلال عمليات التنصت القانونية. وعندما يقوم مزود خدمات الاتصالات (CSP) بتسليم حركة مرور الإنترنت الخاصة بالشخص المستهدف إلى منشأة المراقبة التابعة للوكالة، تكون هذه الحركة مشفرة بالكامل تقريبًا: بروتوكول HTTPS، وبروتوكول QUIC، وتطبيقات المراسلة المشفرة من طرف إلى طرف، وشبكات VPN، ونظام أسماء النطاقات (DNS) المشفر. ولم يعد فك تشفير المحتوى وحده كافيًا لتحقيق النتائج المرجوة. ومع ذلك، فإن حركة المرور المشفرة تكشف الكثير، بما في ذلك التطبيق الذي تم استخدامه، ومتى، ومدى كثافة الاستخدام، ومع أي بنية تحتية للخوادم، وبالتوازي مع أي أنشطة أخرى.
يشرح هذا المقال كيفية عمل معدل النقاط في البوصة (DPI) على الجانب المستقبل، وما يمكن وما لا يمكن أن تحققه تقنية البصمة الرقمية لـ TLS (JA3 وJA4 وعائلة JA4+)، وكيف تعمل تقنية التعرف على أنماط حركة المرور وسجلات عناوين IP وربط البيانات على تحويل الحزم الأولية إلى معلومات جاهزة للاستخدام كأدلة.
النقاط الرئيسية
- يؤدي جهاز DPI في نظام LEMF وظيفتين هما: فك التشفير كل ما لا يزال قابلاً للقراءة، و تصنيف كل ما ليس كذلك.
- التعرف على بصمات TLS يحدد برامج العميل (التطبيقات، والمتصفحات، والمكتبات، والبرامج الضارة) ومجموعات الخوادم استنادًا إلى معلمات عملية المصافحة، دون فك تشفير أي شيء.
- JA4 حل محل JA3 كمعيار فعلي، لأن المتصفحات أصبحت الآن ترتب امتدادات TLS بشكل عشوائي، مما يؤدي إلى إبطال فعالية التجزئات المستندة إلى JA3.
- التعرف على أنماط حركة المرور (أحجام الحزم، والتوقيت، والاندفاعات) يمكنها التمييز بين رسالة نصية ومكالمة صوتية أو عملية تحميل ملف، حتى داخل التطبيقات المشفرة من طرف إلى طرف.
- و سجل عناوين بروتوكول الإنترنت (عنوان IP → الخدمة، رقم نظام الخدمة (ASN)، النطاق، الشهادة، الموقع الجغرافي، وقت الظهور الأول/الأخير) مقترنةً بـ الارتباط بين الأهداف يساعد في الكشف عن نقاط التلامس وفرضيات التواصل.
- يجب أن يكون كل مصنف مرقماً بإصدار، وقابلاً للتفسير، ومقتصراً على نطاق مذكرة التفتيش، وإلا فإن النتائج لن تكون مقبولة في المحكمة.
لماذا لم يعد فك تشفير المحتوى كافياً؟
قبل عقد من الزمن، كان من الممكن إعادة بناء محتوى الاتصالات المعترضة عبر بروتوكول الإنترنت (IP) في شكل صفحات ويب ورسائل بريد إلكتروني عبر الويب ورسائل دردشة. أما اليوم، فقد أدت عدة تطورات إلى تغيير هذا الوضع:
- TLS 1.3 يقوم بتشفير معظم عملية المصافحة، بما في ذلك شهادة الخادم.
- QUIC / HTTP/3 يحول حركة المرور على الويب إلى بروتوكول UDP المشفر.
- تطبيقات المراسلة المشفرة من طرف إلى طرف حماية المحتوى حتى من مشغليها أنفسهم.
- DNS عبر HTTPS (DoH) وDNS عبر TLS (DoT) إخفاء عمليات البحث عن النطاقات. انظر مقالتنا حول نظام أسماء النطاقات المشفر والاعتراض القانوني.
- شبكات VPN، والبروكسيات، وشبكة تور إخفاء الوجهة النهائية.
ونتيجة لذلك، لم تعد الوكالات تتوقع أن تقتصر وظيفة أداة المراقبة على فك تشفير البروتوكولات. وينبغي على الأقل أن يتم معالجة حركة المرور التي يتعذر فك تشفيرها مصنفة وفقًا لـ DPI الذي يتم تحديثه باستمرار. يرغب المحللون في معرفة خدمة الاتصالات التي تم استخدامها وكمية البيانات التي أنتجتها خلال فترة معينة، كما يرغبون في تعديل قواعد التصنيف بأنفسهم.
ما الذي لا يزال بإمكان تقنيات DPI و"التعرف على البصمات" (TLS Fingerprinting) رؤيته في حركة المرور المشفرة
| إشارة | ما يكشفه ذلك | القيود |
|---|---|---|
| عناوين IP، المنافذ، أرقام نظام الخدمات (ASN) | البنية التحتية للخوادم، مزود الخدمات السحابية أو شبكة توزيع المحتوى (CDN)، نقاط نهاية الشبكة الافتراضية الخاصة (VPN) | تُستخدم عناوين IP المشتركة لشبكة توزيع المحتوى (CDN) في تقديم العديد من الخدمات |
| نظام أسماء النطاقات (DNS) (في حالة عدم تشفيره) | النطاقات التي بحث عنها الهدف | إخفاء عمليات البحث في وزارة الصحة/وزارة النقل |
| TLS SNI | اسم الخادم الذي طلبه العميل | يمكن إخفاؤها بواسطة تقنية ECH أو جعلها مضللة عن طريق تقنية «دومين فرونتينغ» |
| ALPN، إصدار TLS، مجموعات التشفير | مجموعة البروتوكولات ونوع العميل | يتطلب أخذ بصمات الأصابع لتفسيره |
| شهادة الخادم (TLS 1.2) | المنظمة، النطاق، الجهة المُصدِرة | مشفر باستخدام بروتوكول TLS 1.3 |
| حزم البيانات الأولية لـ QUIC | معلمات SNI ومعلمات العميل (مفاتيح أولية قابلة للفك) | يتم تشفير الحزم اللاحقة تشفيرًا كاملاً |
| أحجام الحزم والتوقيت | نوع النشاط: نص، صوت، فيديو، نقل الملفات | يتطلب نماذج مدربة |
| أحجام التدفق ومدته | كثافة الاستخدام وأنماط الاستخدام الزمنية | يحتاج إلى سياق لتفسيره |
| حركة مرور STUN/TURN وحركة مرور المرحلات | المكالمات في الوقت الفعلي والوسائط من نظير إلى نظير | خاص بالتطبيق |
شرح تقنية «بصمة TLS»: من JA3 إلى JA4+
يقوم كل عميل TLS (سواء كان متصفحًا أو تطبيقًا أو عائلة برامج ضارة أو أداة سطر أوامر) بإنشاء ClientHello بطريقة مميزة: إصدار TLS، ومجموعات التشفير، والامتدادات، والمجموعات المدعومة، وخوارزميات التوقيع، وقيم ALPN. وتقوم البصمة بتلخيص هذه المعلمات في سلسلة قصيرة قابلة للمقارنة.
JA3: النسخة الأصلية
قام JA3 بضم حقول ClientHello معًا وتشفيرها باستخدام خوارزمية MD5. وقد استُخدم على نطاق واسع لسنوات عديدة. وأصبحت نقاط ضعفه واضحة عندما بدأت المتصفحات الرئيسية في ترتيب ملحقات TLS بشكل عشوائي في عام 2023، لذا فإن المتصفح نفسه يُنتج الآن العديد من التجزئات المختلفة لـ JA3.
JA4: المعيار الجديد
JA4, ، الذي نشرته شركة FoxIO، يقوم بفرز القيم ذات الصلة قبل إجراء عملية التجزئة ويستخدم بادئة يمكن قراءتها بصريًّا. تشفر هذه البادئة نوع بروتوكول النقل (TCP أو QUIC)، وإصدار TLS، ووجود SNI، وعدد خوارزميات التشفير والامتدادات، وقيمة بروتوكول التطبيق الأول (ALPN) التي يقدمها العميل. وبالتالي، لم تعد عشوائية الامتدادات تؤدي إلى كسر البصمة، ويمكن للمحللين قراءة جزء منها دون الحاجة إلى جدول بحث. وقد تم إصدار JA4 نفسه بموجب ترخيص BSD ذي البنود الثلاثة.
عائلة JA4+
يُعد JA4 جزءًا من مجموعة أوسع نطاقًا (JA4+) تتجاوز مجرد عملية المصافحة بين العميل والخادم:
- JA4S: يقوم بتحديد بصمة استجابة الخادم ويساعد في تحديد تطبيقات الخادم وبنيته التحتية.
- JA4X: يميز كيف تم إنشاء شهادات TLS، وهو أمر مفيد في الكشف عن البنية التحتية الموقعة ذاتيًا أو التي تم إنشاؤها بواسطة أدوات.
- JA4H: تحليل طلبات عميل HTTP.
- JA4L: تقدير زمن الاستجابة والمسافة استنادًا إلى توقيت إقامة الاتصال.
- JA4SSH: يصنف سلوك جلسات SSH، مثل الاستخدام التفاعلي مقابل نقل الملفات.
يتم نشر جميع طرق JA4+، باستثناء JA4، بموجب ترخيص FoxIO 1.1. ويسمح هذا الترخيص بالاستخدام الداخلي، لكن يتعين على الموردين الحصول على ترخيص OEM لإدراجها في المنتجات التجارية. وينبغي على موردي ومشتري LEMF التحقق من ذلك.
ما الذي تكشفه بصمة TLS للمحقق؟
- أي تطبيق أو مكتبة تم فتح الاتصال (برنامج مراسلة معين، أو متصفح، أو أداة مخصصة).
- سواء كان الهدف يستخدم برامج VPN، أو شبكة Tor، أو أدوات إخفاء الهوية.
- سواء كانت هناك عدة اتصالات قادمة من نفس الجهاز أو حزمة البرامج, ، حتى لو تغيرت عناوين بروتوكول الإنترنت.
- ما إذا كان جانب الخادم يتطابق مع المعطيات المعروفة أنماط البنية التحتية, ، على سبيل المثال خوادم القيادة والتحكم الخاصة بمجموعة من البرامج الضارة.
تُعد البصمة مؤشراً قوياً، وليست دليلاً على الهوية. ونظراً لأن المكتبات الشائعة تُستخدم من قِبل العديد من التطبيقات، فيجب دائماً ربط البصمات بإشارات أخرى.
التعرف على أنماط حركة المرور داخل التطبيقات المشفرة
حتى عندما تكون أسماء المحتوى والخادم مخفية، فإن الشكل لا يزال جزء من حركة المرور مرئيًا:
- الرسائل النصية إنشاء دفعات قصيرة من الحزم الصغيرة، تليها إقرارات الاستلام وإشعارات القراءة.
- المكالمات الصوتية والمرئية إنشاء تدفقات UDP مستمرة ومتساوية التباعد، وغالبًا ما يكون ذلك بعد تبادل STUN/TURN.
- نقل الوسائط والملفات إجراء عمليات تحميل أو تنزيل مستمرة بكميات كبيرة.
- الإشعارات الفورية وعمليات الحفاظ على الاتصال تتبع إيقاعات دورية خاصة بكل تطبيق.
يمكن لمصنفات التعلم الآلي التي تم تدريبها على تسلسلات أطوال الحزم، وأوقات الوصول بين الحزم، وإحصائيات الاندفاعات، تصنيف هذه الأنشطة بدقة عالية. وبالنسبة للمحلل، فإن النتيجة هي الجدول الزمني للحدث: “08:14 رسالة أُرسلت عبر تطبيق المراسلة ”أ»، 08:16 مكالمة صوتية مدتها 4 دقائق، 08:31 تحميل حجمه حوالي 12 ميغابايت». هذه المعلومات قيّمة حتى وإن ظل محتوى الرسالة نفسه مجهولاً.
سجل عناوين بروتوكول الإنترنت (IP) وربط البيانات
يصبح التصنيف معلومات استخباراتية بمجرد ربطه ببيانات أخرى. ويحتفظ نظام LEMF الحديث بـ سجل عناوين بروتوكول الإنترنت لكل حالة وعلى مستوى الحالات مجتمعة:
- تحويل عنوان IP إلى خدمة: ما هي الخدمة أو مزود الخدمة السحابية أو شبكة توزيع المحتوى (CDN) التي تقف وراء عنوان ما، مع معلومات إضافية تشمل رقم نظام الإدارة (ASN) وبيانات DNS العكسي وبيانات DNS السلبية وبيانات شفافية الشهادات والموقع الجغرافي.
- آخر مرة شوهد فيها / آخر مرة شوهد فيها لكل عنوان بعيد وبصمة لكل هدف.
- قوائم المراقبة من عناوين IP والنطاقات والبصمات ذات الأهمية، والتي تؤدي إلى إصدار تنبيهات.
بالإضافة إلى هذا السجل، تكشف تقنيات الارتباط عن صلات لا تظهرها أي نقطة بيانات بمفردها:
- نقاط الاتصال المشتركة: عدة أهداف تتواصل مع نفس الخادم النادر أو نقطة نهاية شبكة VPN أو خدمة مستضافة ذاتيًا.
- الارتباط الزمني: إن النشاط الذي يبدأ وينتهي في نفس الوقت على جهازين يشير إلى وجود اتصال بينهما، حتى لو كان ذلك عبر تطبيق مراسلة مشفر.
- استمرارية الجهاز: تشير البصمات المتطابقة عبر خطوط هاتف مختلفة أو بطاقات SIM مختلفة إلى نفس الجهاز أو المستخدم.
- الربط مع IRI: إن دمج أحداث بروتوكول الإنترنت (IP) مع بيانات الموقع من HI2 ومعرفات الخلايا ومعرفات الأجهزة (IMEI) يوضح المكان الذي وقعت فيه النشاط.
- تحديد هوية المشترك: يمكن ربط عناوين IP العامة والمنافذ التي تم رصدها في بيانات أطراف ثالثة (على سبيل المثال من مزود منصة) بمشترك معين من خلال تقديم طلب قانوني إلى مزود خدمة الإنترنت. وهذا بالضبط ما تنص عليه الخطة الألمانية الاحتفاظ بعناوين IP وقد صُمم هذا الالتزام بهدف دعم.
يتم عرض النتائج في شكل خطوط زمنية وخرائط ورسوم بيانية للعلاقات، وتُستخدم هذه النتائج لتوليد تنبيهات قائمة على القواعد.
مسار عمل نموذجي لوحدة DPI في نظام LEMF
- الاستيعاب عمليات تسليم بروتوكول HI3 (ETSI TS 102 232-3 للوصول إلى الإنترنت، و-7 للهواتف المحمولة) والسجلات المطابقة لها في HI2.
- تحديد الجلسة تجميع الحزم في تدفقات وجلسات، بما في ذلك عند تغيير عناوين IP.
- فك التشفير بروتوكولات قابلة للقراءة وإعادة بناء المنتجات (الويب، البريد الإلكتروني، الملفات، الاتصالات الصوتية عبر بروتوكول الإنترنت).
- تصنيف حركة المرور المتبقية باستخدام توقيعات DPI، وبصمات TLS، ونماذج السلوك.
- إثراء مع بيانات سجل عناوين بروتوكول الإنترنت (IP) والموقع الجغرافي وبيانات IRI.
- الارتباط عبر الأهداف والحالات والفترة الزمنية.
- التصور والتنبيه في منصة عمل المحلل، مع إمكانية التعمق في ملف PCAP الخام.
- وثيقة إصدارات وحدة فك التشفير والمصنف المستخدمة لكل نتيجة.
الحدود القانونية والإثباتية
تخضع إدارة شؤون الإعلام (DPI) في مجال إنفاذ القانون لقيود قانونية صارمة:
- يجب أن يظل التحليل ضمن حدود نطاق أمر التفتيش والإجراءات التي يُصرح للمحلل بالقيام بها.
- التناسب وحماية البيانات تنطبق القواعد (في الاتحاد الأوروبي، توجيه إنفاذ القانون (EU) 2016/680 وقانون الإجراءات الجنائية الوطني) على كل مرحلة من مراحل المعالجة.
- نتائج التصنيف هي المؤشرات. يجب أن تكون معدلات الأخطاء الخاصة بها معروفة وموثقة وقابلة للتفسير أمام المحكمة.
- إدارة الإصدارات هذا أمر إلزامي. إذا تم تحديث المصنف وأعيد تحليل البيانات، فيجب أن تظل النتيجة الأصلية مرئية.
- الاتصالات السرية يجب أن يكون قابلاً للإبلاغ وقابلاً للقفل.
قائمة مراجعة للمشتري بشأن DPI في LEMF
- توقيعات DPI يتم تحديثها باستمرار مع دورة تحديث موثقة
- قواعد التصنيف القابلة للتعديل من قبل الوكالة
- عرض الحجم والوقت لكل تطبيق بالنسبة للخدمات المشفرة
- تحديد بصمة TLS استنادًا إلى JA4 مع الترخيص المناسب
- التصنيف السلوكي لأنواع الأنشطة (رسالة، مكالمة، تحويل)
- سجل براءات الاختراع على مستوى كل قضية وعبر القضايا مع قوائم المراقبة
- الارتباط ببيانات مؤشر IRI والموقع والمشتركين
- واجهة برمجة تطبيقات (API) للمكوّن الإضافي الخاص بجهاز فك التشفير والمصنف، مزودة بإطار عمل اختبار في بيئة عزل
- تصدير ملفات PCAP إلى أدوات خارجية مثل Wireshark
- نظام كامل لإدارة الإصدارات وسجل التدقيق
كيف تساعد منصة ICS
تجمع ICS International Carrier Services بين أكثر من 20 عامًا من الخبرة في مجال الاتصالات، والاعتراض القانوني، والامتثال مع خبرة عملية في مجال بروتوكول الإنترنت (IP) على جانبي واجهة التسليم. يقوم فريقنا يوميًا بتحليل مسارات VoLTE وIMS وIP، كما يعقد موافقات متعددة من هيئة الاتصالات الألمانية (BNetzA) في مجال حلول الاعتراض.
- DPI في ICS LEMF: تم تضمين وظائف التصنيف، وتحديد بصمات TLS، وتسجيل عناوين IP، والربط بين البيانات في برنامج منشأة المراقبة الخاصة بنا. انظر إدارة شؤون الإعلام (DPI) في مجال إنفاذ القانون و ICS LEMF.
- متطلبات DPI والتحليلات: نساعد الوكالات على صياغة متطلبات دقيقة وقابلة للاختبار فيما يتعلق بتقنية DPI، وتقنية البصمة الرقمية، والارتباط في مناقصات LEMF.
- أجهزة فك التشفير والمصنفات المخصصة: تطوير أجهزة فك التشفير البروتوكولية، ووحدات التصنيف، ومسارات الإثراء. انظر التكامل والتطوير المخصص.
- التحقق من صحة التسليم: التأكد من أن عمليات تسليم بروتوكول الإنترنت (IP) وفقًا لمعيار ETSI TS 102 232 الصادرة عن مزودي خدمات الاتصالات (CSPs) تكون كاملة وقابلة للتحليل قبل وصولها إلى المحللين لديكم.
- التدريب للمحللين والفرق الفنية حول تحليل حركة المرور المشفرة وحدودها.
تحدث إلينا عن التحديات التي تواجهها في مجال تحليلات الملكية الفكرية. للتواصل مع ICS أو تعرف على المزيد عن دعم أجهزة إنفاذ القانون والهيئات التنظيمية.
الأسئلة الشائعة
ما المقصود بـ«بصمة TLS»؟
تستمد تقنية «بصمة TLS» معرّفًا موجزًا من المعلمات التي يستخدمها العميل أو الخادم في عملية المصافحة عبر بروتوكول TLS، مثل الإصدار ومجموعات التشفير والامتدادات وALPN. وهي تحدد البرنامج المستخدم وراء الاتصال دون فك تشفير حركة المرور.
ما الفرق بين JA3 وJA4؟
يقوم JA3 بتجزئة حقول ClientHello بالترتيب الذي تظهر به، لذا فإن المتصفحات التي ترتب ترتيب الامتدادات بشكل عشوائي تنتج قيم تجزئة متغيرة. أما JA4 فيقوم بفرز القيم قبل التجزئة ويضيف بادئة يمكن قراءتها، مما يجعلها ثابتة وأسهل في التفسير.
هل يمكن لأجهزة إنفاذ القانون فك تشفير رسائل «واتساب» أو «سيجنال» باستخدام تقنية تحليل البيانات (DPI)؟
لا. لا يخرق نظام DPI التشفير من طرف إلى طرف. فهو قادر على تحديد ما إذا تم استخدام تطبيق ما، ومتى، ومدة الاستخدام، وحجم البيانات التي تم نقلها، كما يمكنه في كثير من الأحيان التمييز بين الرسالة والمكالمة. أما الوصول إلى المحتوى فيتطلب أدوات قانونية أخرى.
هل يعتبر الفحص العميق للحزم أمرًا قانونيًا بالنسبة لجهات إنفاذ القانون؟
يُعتبر تحليل محتوى البيانات (DPI) لحركة المرور المُعترضة قانونيًا عندما يكون مشمولًا بأمر اعتراض ساري المفعول ويتم تنفيذه في حدود الإجراءات الجنائية الوطنية وقانون حماية البيانات. ويجب أن يظل التحليل ضمن نطاق الأمر وأن يتم توثيقه.
ما المقصود بسجل عناوين IP في سياق التنصت القانوني؟
سجل عناوين IP هو قاعدة بيانات على مستوى كل حالة تضم عناوين IP البعيدة والنطاقات والبصمات التي تم رصدها في حركة المرور المعترضة. ويتم إثراء هذه القاعدة ببيانات الخدمة ورقم نظام النطاق (ASN) والموقع الجغرافي، كما تسجل وقت أول ظهور لكل عنصر ووقت ظهوره الأخير. وهي تشكل الأساس لعمليات الربط وإصدار التنبيهات.
مقالات ذات صلة
- خوادم أسماء النطاقات المشفرة (وزارة الصحة/وزارة الاتصالات) وتأثيرها على قدرات الاعتراض القانوني
- التحقيقات الجنائية المدعومة بالذكاء الاصطناعي: ماذا تعني الأتمتة للمشغلين وسير عمل أجهزة إنفاذ القانون
- IRI مقابل CC: ما الذي تعنيه المعلومات المتعلقة بالاعتراض في الواقع العملي