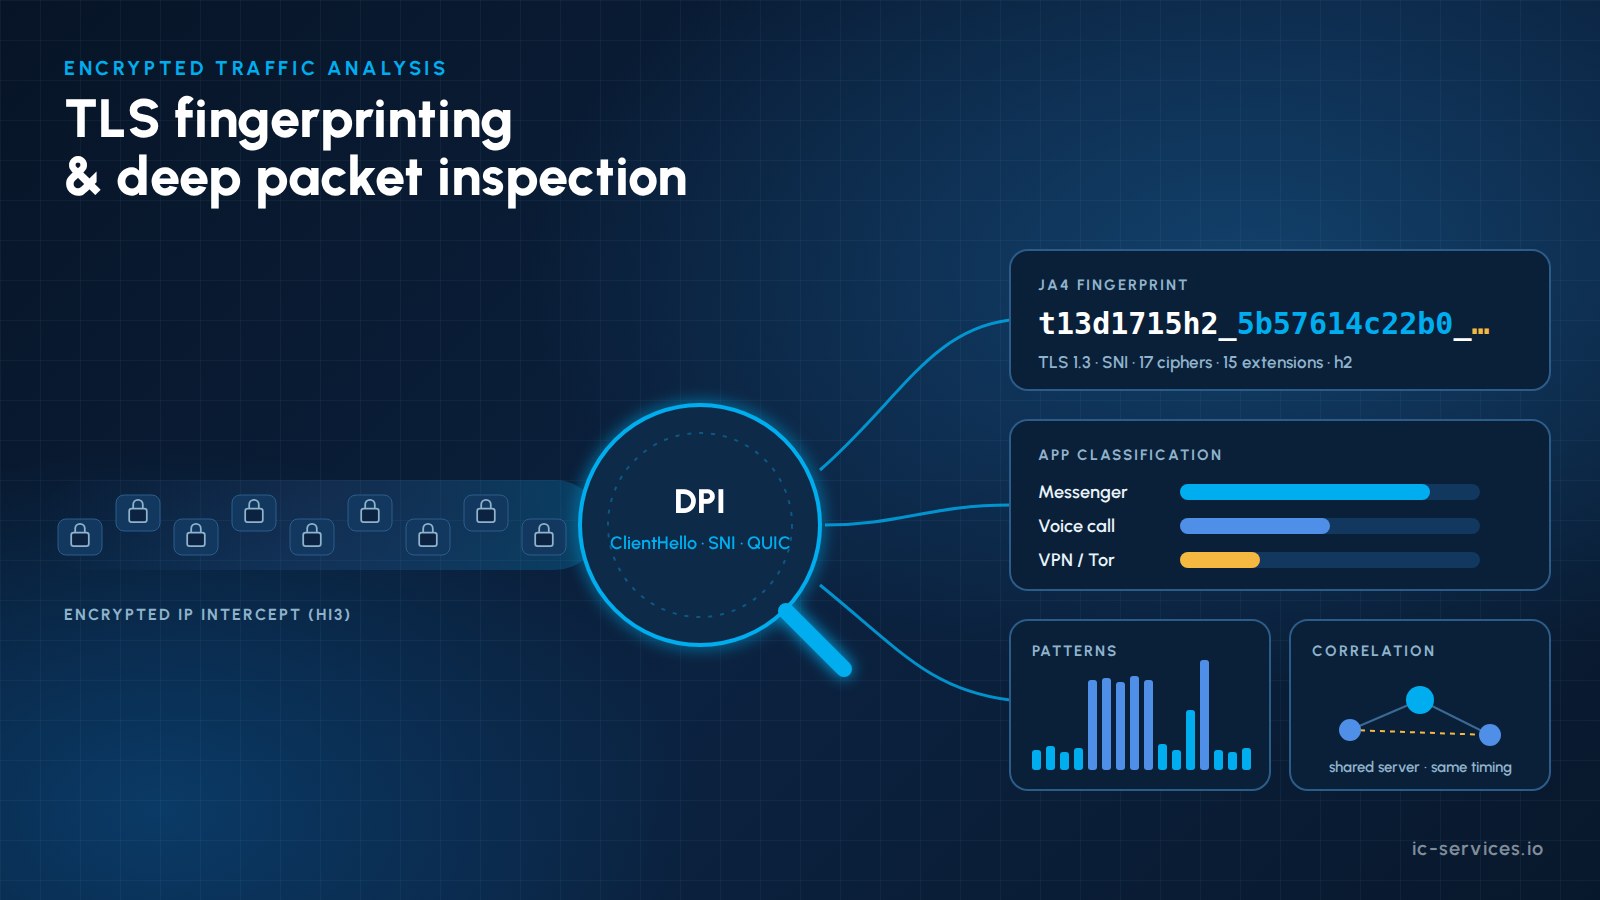
Identificação por impressão digital TLS e inspeção profunda de pacotes (DPI) tornaram-se ferramentas essenciais para as agências responsáveis pela aplicação da lei que recebem dados de IP através de interceção legal. Quando um CSP transmite o tráfego de Internet de um alvo para as instalações de monitorização da agência, quase todo esse tráfego está encriptado: HTTPS, QUIC, aplicações de mensagens com encriptação de ponta a ponta, VPNs e DNS encriptado. A descodificação de conteúdo, por si só, já não produz resultados. No entanto, mesmo o tráfego encriptado revela muita informação, incluindo qual a aplicação utilizada, quando, com que intensidade, com que infraestrutura de servidores e em paralelo com que outras atividades.
Este artigo explica como funciona o DPI no lado do destinatário, o que a identificação por impressão digital TLS (JA3, JA4 e a família JA4+) pode e não pode fazer, e como o reconhecimento de padrões de tráfego, os registos de IP e a correlação de dados transformam pacotes em bruto em informações prontas para servir de prova.
Pontos-chave
- O DPI num LEMF tem duas funções: descodificar tudo o que ainda for legível, e classificar tudo o que não é.
- Identificação por impressão digital TLS identifica software do cliente (aplicações, navegadores, bibliotecas, malware) e pilhas de servidores a partir dos parâmetros do handshake, sem descodificar nada.
- JA4 substituiu o JA3 como padrão de facto, uma vez que os navegadores agora aleatorizam a ordem das extensões TLS, o que compromete os hash do JA3.
- Reconhecimento de padrões de tráfego (tamanhos dos pacotes, temporização, picos de tráfego) permitem distinguir uma mensagem de texto de uma chamada de voz ou do envio de um ficheiro, mesmo dentro de aplicações com encriptação de ponta a ponta.
- Um Registo de IP (IP → serviço, ASN, domínio, certificado, geolocalização, data da primeira/última vez que foi visto) combinado com correlação entre alvos ajuda a identificar pontos de contacto e hipóteses de comunicação.
- Todos os classificadores devem ser versionados, explicáveis e limitados ao âmbito do mandado, caso contrário, os resultados não serão válidos em tribunal.
Por que razão a descodificação de conteúdos já não é suficiente
Há uma década, era possível reconstruir as mensagens de web, de e-mail e de chat a partir de uma interceção de IP. Hoje, vários desenvolvimentos alteraram o panorama:
- TLS 1.3 encripta a maior parte do processo de estabelecimento da ligação, incluindo o certificado do servidor.
- QUIC / HTTP/3 redireciona o tráfego da Web para o protocolo UDP encriptado.
- Aplicações de mensagens com encriptação de ponta a ponta proteger o conteúdo, mesmo dos seus próprios operadores.
- DNS sobre HTTPS (DoH) e DNS sobre TLS (DoT) ocultar pesquisas de domínios. Consulte o nosso artigo sobre DNS encriptado e interceção legal.
- VPN, proxies e Tor ocultar o destino final.
Consequentemente, as agências já não esperam que um mecanismo de monitorização se limite à descodificação de protocolos. O tráfego que não possa ser descodificado deve, pelo menos, ser classificados pelo DPI, que é atualizado continuamente. Os analistas querem saber qual o serviço de comunicações que foi utilizado e qual a quantidade de dados que este gerou num determinado período, e pretendem ajustar eles próprios as regras de classificação.
O que as técnicas de identificação por DPI e TLS ainda conseguem detetar no tráfego encriptado
| Sinal | O que isso revela | Limitações |
|---|---|---|
| Endereços IP, portas, ASN | Infraestrutura de servidores, fornecedor de serviços na nuvem ou de CDN, pontos de acesso VPN | Os IPs partilhados da CDN servem vários serviços |
| DNS (se não estiver encriptado) | Domínios que o alvo consultou | Ocultar pesquisas do DoH/DoT |
| TLS SNI | Nome do servidor solicitado pelo cliente | Pode ser ocultado pelo ECH ou tornar-se enganador devido ao «domain fronting» |
| ALPN, versão TLS, conjuntos de encriptação | Pilha de protocolos e tipo de cliente | É necessário a recolha de impressões digitais para a interpretação |
| Certificado do servidor (TLS 1.2) | Organização, domínio, emissor | Encriptado em TLS 1.3 |
| Pacotes iniciais do QUIC | Parâmetros SNI e do cliente (chaves iniciais que podem ser descodificadas) | Os pacotes posteriores são totalmente encriptados |
| Tamanhos dos pacotes e temporização | Tipo de atividade: texto, voz, vídeo, transferência de ficheiros | Requer modelos treinados |
| Volumes de fluxo e duração | Intensidade de utilização e padrões temporais | É necessário contexto para interpretar |
| STUN/TURN e tráfego de retransmissão | Chamadas em tempo real e partilha de ficheiros multimédia entre utilizadores | Específico da aplicação |
Explicação sobre a identificação de TLS: do JA3 ao JA4+
Cada cliente TLS (um navegador, uma aplicação, uma família de malware, uma ferramenta de linha de comandos) cria o seu ClientHello de uma forma característica: versão do TLS, conjuntos de encriptação, extensões, grupos suportados, algoritmos de assinatura e valores ALPN. Uma impressão digital condensa estes parâmetros numa cadeia de caracteres curta e comparável.
JA3: O Original
O JA3 concatenava os campos do ClientHello e aplicava-lhes um hash MD5. Foi amplamente utilizado durante anos. A sua vulnerabilidade tornou-se evidente quando os principais navegadores começaram a aleatorizar a ordem das extensões TLS em 2023, pelo que o mesmo navegador produz agora muitos hashes JA3 diferentes.
JA4: O novo padrão
JA4, publicado pela FoxIO, ordena os valores relevantes antes da hash e utiliza um prefixo legível por humanos. O prefixo codifica o protocolo de transporte (TCP ou QUIC), a versão do TLS, a presença de SNI, o número de algoritmos de encriptação e extensões, e o primeiro valor do protocolo de aplicação (ALPN) que o cliente oferece. A aleatorização das extensões já não compromete, portanto, a impressão digital, e os analistas podem ler parte dela sem recorrer a uma tabela de consulta. O próprio JA4 é distribuído ao abrigo da licença BSD de 3 cláusulas.
A família JA4+
O JA4 faz parte de um conjunto mais abrangente (JA4+) que vai além do estabelecimento da ligação com o cliente:
- JA4S: identifica a resposta do servidor e ajuda a identificar as aplicações e a infraestrutura do servidor.
- JA4X: caracteriza como Foram gerados certificados TLS, o que é útil para identificar infraestruturas autoassinadas ou geradas por ferramentas.
- JA4H: identifica as solicitações do cliente HTTP.
- JA4L: estima a latência e a distância com base nos tempos do handshake.
- JA4SSH: classifica o comportamento das sessões SSH, como a utilização interativa em comparação com a transferência de ficheiros.
Todos os métodos JA4+, com exceção do JA4, são publicados ao abrigo da Licença FoxIO 1.1. Esta permite a utilização interna, mas os fornecedores necessitam de uma licença OEM para os incluir em produtos comerciais. Os fornecedores e compradores de LEMF devem verificar este aspeto.
O que a identificação por impressão digital TLS revela a um investigador
- Qual aplicação ou biblioteca abriu a ligação (uma aplicação de mensagens específica, um navegador, uma ferramenta personalizada).
- Quer um alvo utilize Clientes VPN, Tor ou ferramentas de anonimato.
- Quer haja várias ligações provenientes do o mesmo dispositivo ou pilha de software, mesmo que os endereços IP mudem.
- Se o lado do servidor corresponde aos dados conhecidos padrões de infraestrutura, por exemplo, os servidores de comando e controlo de uma família de malware.
Uma impressão digital é um indicador forte, mas não constitui prova de identidade. As bibliotecas comuns são partilhadas por muitas aplicações, pelo que as impressões digitais devem ser sempre combinadas com outros sinais.
Reconhecimento de padrões de tráfego no interior de aplicações encriptadas
Mesmo quando tanto o conteúdo como os nomes dos servidores estão ocultos, o forma parte do tráfego continua visível:
- Mensagens de texto criar pequenas sequências de pacotes de tamanho reduzido, seguidas de confirmações de receção e recibos de leitura.
- Chamadas de voz e vídeo criar fluxos UDP contínuos e uniformemente espaçados, frequentemente após uma troca STUN/TURN.
- Transferências de ficheiros e conteúdos multimédia gerar transferências de ficheiros de grande volume de forma contínua.
- Notificações push e keep-alives seguem ritmos periódicos específicos de cada aplicação.
Os classificadores de aprendizagem automática treinados com sequências de comprimento de pacotes, tempos entre chegadas e estatísticas de picos de tráfego conseguem classificar estas atividades com elevada precisão. Para o analista, o resultado é um cronologia do evento: “08:14 mensagem enviada através do Messenger A, 08:16 chamada de voz com a duração de 4 minutos, 08:31 upload de aproximadamente 12 MB”. Esta informação é valiosa, mesmo que o conteúdo em si permaneça desconhecido.
Registo de IP e correlação de dados
A classificação transforma-se em informação assim que é correlacionada. Um LEMF moderno mantém um Registo de IP para cada caso e no conjunto dos casos:
- Resolução de endereços IP para serviços: qual é o serviço, o fornecedor de serviços na nuvem ou a CDN associada a um endereço, com informações adicionais sobre o ASN, o DNS inverso, o DNS passivo, os dados de transparência de certificados e a geolocalização.
- Visto pela primeira vez / visto pela última vez para cada endereço remoto e impressão digital por alvo.
- Listas de observação de endereços IP, domínios e impressões digitais de interesse, que desencadeiam alertas.
Para além deste registo, as técnicas de correlação revelam ligações que nenhum ponto de dados isolado mostra:
- Pontos de contacto comuns: vários alvos que comunicam com o mesmo servidor remoto, ponto de acesso VPN ou serviço auto-hospedado.
- Correlação temporal: uma atividade que começa e termina ao mesmo tempo em dois dispositivos sugere que existe comunicação entre eles, mesmo através de uma aplicação de mensagens encriptadas.
- Continuidade do dispositivo: impressões digitais idênticas em diferentes linhas ou cartões SIM indicam que se trata do mesmo dispositivo ou utilizador.
- Ligação IRI: a combinação de eventos IP com dados de localização HI2, IDs de célula e identificadores de dispositivos (IMEI) permite determinar onde uma atividade ocorreu.
- Identificação do assinante: os endereços IP públicos e as portas identificados em dados de terceiros (por exemplo, de um fornecedor de plataforma) podem ser associados a um assinante através de um pedido legal dirigido ao fornecedor de acesso. É exatamente isso que a medida alemã prevista Retenção de endereços IP a obrigação destina-se a apoiar.
Os resultados são apresentados sob a forma de linhas do tempo, mapas e gráficos de relações, e servem de base para alertas baseados em regras.
Um fluxo de trabalho típico do DPI no LEMF
- Ingestão Entregas de IP HI3 (ETSI TS 102 232-3 para acesso à Internet, -7 para dispositivos móveis) e os registos HI2 correspondentes.
- Sessionise agrupar os pacotes em fluxos e sessões, mesmo quando ocorrem alterações de endereço IP.
- Descodificar protocolos legíveis e reconstruir produtos (Web, e-mail, ficheiros, VoIP).
- Classificar o tráfego restante, utilizando assinaturas DPI, identificação de TLS e modelos comportamentais.
- Enriquecer com os dados do registo de IP, da geolocalização e do IRI.
- Correlacionar em todas as metas, casos e períodos.
- Visualizar e alertar na plataforma de análise, com detalhamento até ao ficheiro PCAP bruto.
- Documento as versões do descodificador e do classificador utilizadas para cada resultado.
Limites jurídicos e probatórios
A DPI, no âmbito da aplicação da lei, opera dentro de limites legais rigorosos:
- A análise deve limitar-se ao âmbito do âmbito do mandado e as medidas para as quais um analista está autorizado.
- Proporcionalidade e proteção de dados As normas (na UE, a Diretiva relativa às autoridades responsáveis pela aplicação da lei (UE) 2016/680 e a legislação nacional em matéria de processo penal) aplicam-se a todas as etapas do tratamento de dados.
- Os resultados da classificação são indicadores. As suas taxas de erro devem ser conhecidas, documentadas e explicáveis perante um tribunal.
- Controlo de versões é obrigatório. Se um classificador for atualizado e os dados forem reanalisados, o resultado original deve permanecer visível.
- Comunicações privilegiadas tem de poder ser marcado e bloqueado.
Lista de verificação do comprador para o DPI num LEMF
- Assinaturas DPI atualizadas continuamente, com um ciclo de atualização documentado
- Regras de classificação ajustáveis pela agência
- Exibição do volume e do tempo por aplicação para serviços encriptados
- Identificação de TLS com base no JA4 com licenciamento adequado
- Classificação comportamental dos tipos de atividade (mensagem, chamada, transferência)
- Registo de propriedade intelectual ao nível de cada processo e entre processos, com listas de vigilância
- Correlação com o IRI, a localização e os dados dos assinantes
- API de plug-ins de descodificador e classificador com uma estrutura de testes em ambiente isolado
- Exportação de PCAP para ferramentas externas, como o Wireshark
- Controlo de versões completo e registo de auditoria
Como o ICS ajuda
A ICS International Carrier Services combina mais de 20 anos de experiência em telecomunicações, interceção legal e conformidade com experiência prática em IP em ambos os lados da interface de transferência. A nossa equipa analisa diariamente registos de VoLTE, IMS e IP e realiza várias aprovações da BNetzA para soluções de interceção.
- DPI no ICS LEMF: a classificação, a identificação de TLS, o registo de IP e a correlação estão integrados no nosso software de monitorização. Ver DPI para as forças da ordem e ICS LEMF.
- Requisitos de DPI e análise de dados: ajudamos as agências a redigir requisitos precisos e verificáveis relativos à DPI, à identificação de padrões e à correlação em concursos públicos no âmbito do LEMF.
- Decodificadores e classificadores personalizados: desenvolvimento de descodificadores de protocolos, módulos de classificação e fluxos de trabalho de enriquecimento. Ver Integração e desenvolvimento personalizado.
- Validação da entrega: garantir que as transmissões IP conforme a norma ETSI TS 102 232 provenientes dos CSP estejam completas e possam ser analisadas antes de chegarem aos seus analistas.
- Formação para analistas e equipas técnicas sobre a análise do tráfego encriptado e os seus limites.
Fale connosco sobre os seus desafios em matéria de análise de propriedade intelectual. Contacto ICS ou saiba mais sobre o nosso apoio às autoridades responsáveis pela aplicação da lei e aos reguladores.
Perguntas mais frequentes
O que é a identificação por impressão digital TLS?
A identificação por impressão digital TLS obtém um identificador compacto a partir dos parâmetros que um cliente ou servidor utiliza no handshake TLS, tais como a versão, os conjuntos de encriptação, as extensões e o ALPN. Identifica o software subjacente a uma ligação sem descodificar o tráfego.
Qual é a diferença entre o JA3 e o JA4?
O JA3 aplica o hash aos campos do ClientHello pela ordem em que aparecem, pelo que os navegadores que aleatorizam a ordem das extensões produzem hashes variáveis. O JA4 ordena os valores antes de aplicar o hash e adiciona um prefixo legível, o que o torna estável e mais fácil de interpretar.
As autoridades policiais podem descodificar o tráfego do WhatsApp ou do Signal através da DPI?
Não. O DPI não compromete a encriptação de ponta a ponta. Permite identificar que uma determinada aplicação foi utilizada, quando, durante quanto tempo e com que volume de dados, e, muitas vezes, consegue distinguir uma mensagem de uma chamada. O acesso ao conteúdo requer outros instrumentos legais.
A inspeção profunda de pacotes é legal no âmbito da aplicação da lei?
A análise de dados de tráfego interceptado é lícita quando estiver abrangida por uma ordem de interceção válida e for realizada dentro dos limites da legislação nacional em matéria de processo penal e de proteção de dados. A análise deve manter-se dentro do âmbito da ordem e ser documentada.
O que é um registo de IP no contexto da interceção legal?
Um registo de IP é uma base de dados, organizada por caso, que contém os endereços IP remotos, domínios e impressões digitais observados no tráfego interceptado. É complementada com dados relativos a serviços, ASN e geolocalização, e regista quando cada elemento foi observado pela primeira e pela última vez. Constitui a base para a correlação e os alertas.
Artigos relacionados
- DNS encriptado (DoH/DoT) e o seu impacto nas capacidades de interceção legal
- LI assistida por IA: O que a automatização significa para os operadores e para os fluxos de trabalho das forças policiais
- IRI vs CC: o que significa na prática a informação relacionada com a interceção