
ANÁLISIS DEL TRÁFICO CIFRADO
DPI para las fuerzas del orden: cómo hacer que las interceptaciones cifradas sean utilizables
Identifica aplicaciones, dispositivos y actividades en las interceptaciones de IP cifradas mediante huellas digitales TLS, reconocimiento de patrones de tráfico y correlación, desde el entorno de trabajo para analistas ICS LEMF.
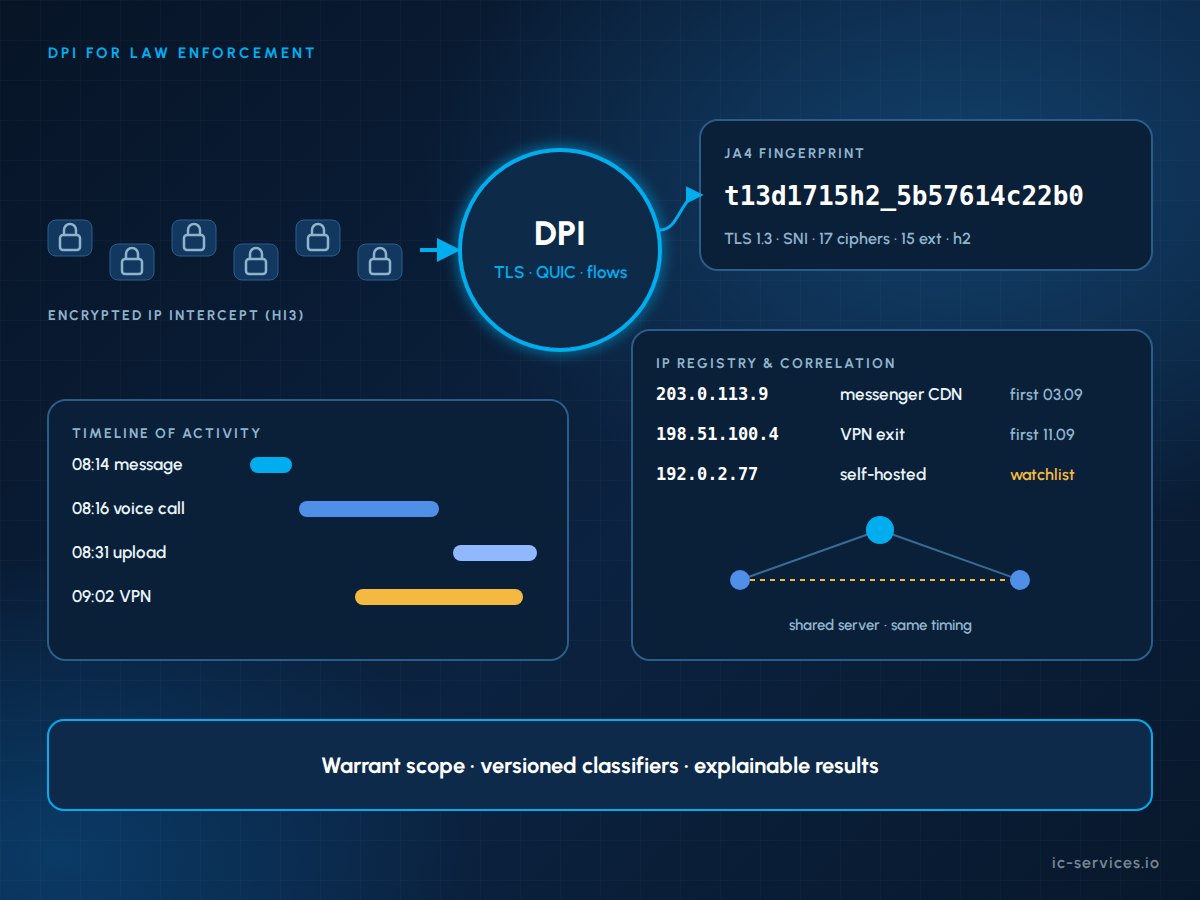
La DPI para las fuerzas del orden consiste en la inspección profunda de paquetes del tráfico IP interceptado legalmente dentro de las instalaciones de vigilancia del organismo. Descifra lo que aún es legible y clasifica lo que está cifrado, utilizando huellas digitales TLS, reconocimiento de patrones de tráfico y correlación de direcciones IP. No rompe el cifrado de extremo a extremo.
Datos clave
- Dos trabajos: Descifrar el tráfico legible y clasificar todo lo demás.
- Identificación de TLS: JA4 identifica el software del cliente a partir del protocolo de establecimiento de conexión sin necesidad de descifrado.
- Reconocimiento de patrones: El tamaño de los paquetes y la sincronización revelan mensajes, llamadas y transferencias de archivos.
- Correlación: Un registro de direcciones IP permite establecer vínculos entre la actividad en distintos objetivos, dispositivos y momentos.
- Disciplina probatoria: Clasificadores con versiones, tasas de error conocidas y alcance garantizado.
- Disponible en ICS LEMF para agencias.
¿Por qué es tan importante ahora la DPI para las fuerzas del orden?
Cuando un operador transmite el tráfico de Internet de un objetivo, casi todo está cifrado. HTTPS, QUIC, las aplicaciones de mensajería con cifrado de extremo a extremo, las VPN y el DNS sobre HTTPS dejan muy poco contenido que descifrar. Un sistema de vigilancia que solo muestra gigabytes de TLS no aporta nada a los investigadores.
El análisis del tráfico cifrado cambia esta situación. Incluso sin contenido, el tráfico revela qué aplicación se utilizó, cuándo, con qué intensidad y junto con qué otras actividades. Los analistas esperan disponer de clasificadores que se actualicen continuamente y desean ajustar las reglas ellos mismos.
¿Qué información se puede obtener aún mediante el análisis del tráfico cifrado?
| Señal | Lo que revela | Limitaciones |
|---|---|---|
| Direcciones IP, puertos, ASN | Infraestructura de servidores, nube o CDN, puntos de acceso VPN | Las direcciones CDN compartidas dan servicio a muchos servicios |
| DNS (sin cifrar) | Dominios que consultó el destinatario | Ocultado por el Ministerio de Sanidad y el Ministerio de Transporte |
| SNI de TLS | Nombre del servidor solicitado | Puede estar oculto o resultar engañoso |
| Versión de TLS, algoritmos de cifrado, ALPN | Tipo de cliente y pila de protocolos | Es necesario tomar las huellas dactilares para interpretarlo |
| Certificado del servidor | Organización, dominio, emisor | Cifrado con TLS 1.3 |
| Paquetes iniciales de QUIC | Nombre del servidor y parámetros del cliente | Los paquetes posteriores están totalmente cifrados |
| Tamaños de los paquetes y sincronización | Mensajes, llamadas, videollamadas o envío de archivos | Se necesitan modelos entrenados |
| Volumen de flujo y duración | Intensidad de uso y hábitos diarios | Se necesita contexto para interpretarlo |
| Tráfico STUN/TURN | Llamadas en tiempo real y contenidos multimedia entre usuarios | Específico de la aplicación |
Para conocer las repercusiones del DNS cifrado, consulta El Ministerio de Sanidad, el Ministerio de Transporte y la interceptación legal.
Identificación de TLS: JA3 frente a JA4
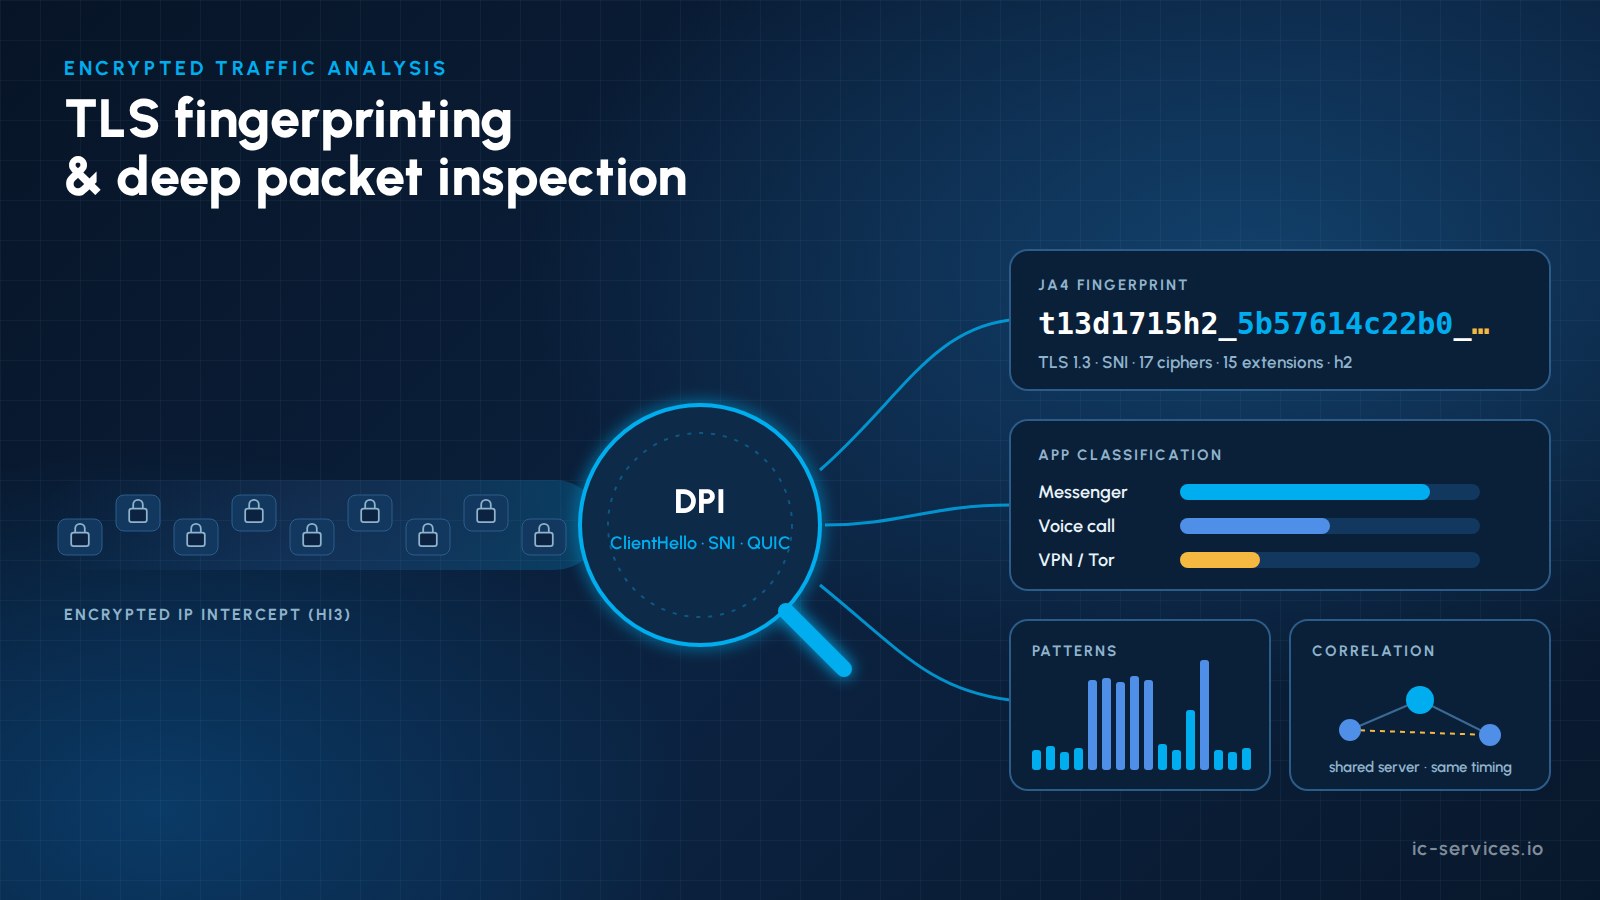
Cada cliente TLS genera su «ClientHello» de una forma característica. La identificación de TLS condensa la versión, los conjuntos de cifrado, las extensiones y los valores ALPN en una cadena corta y comparable. Permite identificar aplicaciones, navegadores, bibliotecas y herramientas sin necesidad de descifrar nada.
| Método | Enfoque | Nota práctica |
|---|---|---|
| JA3 | Hash MD5 de los campos de «ClientHello» en el orden en que se enviaron | Deja de funcionar cuando los navegadores aleatorizan el orden de las extensiones |
| JA4 | Valores ordenados más un prefijo legible (transporte, versión TLS, SNI, recuentos, ALPN) | Estable a pesar de la aleatorización; licencia BSD de 3 cláusulas |
| JA4S, JA4H, JA4X, JA4L, JA4SSH | Servidor, HTTP, certificado, latencia y huellas de SSH | Licencia de FoxIO 1.1; los productos comerciales requieren una licencia OEM |
JA4 se ha generalizado como sucesor de JA3. Los proveedores y compradores deben consultar las condiciones de la licencia antes de utilizar otros métodos JA4+ en un producto comercial. Una huella digital es un indicador fiable, pero no una prueba de identidad, ya que muchas aplicaciones comparten bibliotecas comunes.
¿Cómo funciona el reconocimiento de patrones de tráfico?
Aunque se oculten los nombres del contenido y del servidor, la estructura del tráfico sigue siendo visible:
- Mensajes de texto aparecen como breves ráfagas de pequeños paquetes, seguidas de acuses de recibo.
- Llamadas de voz y videollamadas crear flujos UDP constantes y espaciados de manera uniforme, a menudo tras un intercambio STUN/TURN.
- Transferencias de archivos y archivos multimedia que registren un volumen elevado y constante de subidas o descargas.
- Keep-alives y notificaciones push seguir los ritmos propios de cada aplicación.
Los clasificadores, entrenados con datos sobre la longitud de los paquetes, los tiempos entre llegadas y las estadísticas de ráfagas, etiquetan estas actividades. El analista ve una cronología de eventos; por ejemplo, un mensaje a las 08:14 seguido de una llamada de voz a las 08:16.
Registro y correlación de direcciones IP
La clasificación se convierte en información útil una vez que se establece una correlación. ICS LEMF mantiene un registro de IP por caso y de forma transversal entre casos.
- Resolución de direcciones IP a servicios con ASN, DNS inverso, datos del certificado y geolocalización.
- Primera vez que se vio y última vez que se vio para cada dirección remota y huella digital.
- Listas de seguimiento de direcciones, dominios y huellas digitales que activan alertas.
- Puntos de contacto habituales entre distintos objetivos, como el mismo servidor poco común o el mismo punto de conexión de una VPN.
- Correlación temporal de actividad que comienza y termina al mismo tiempo en dos líneas.
- Continuidad del dispositivo cuando aparecen huellas dactilares idénticas en diferentes tarjetas SIM.
- Enlace IRI con los identificadores de móvil, las ubicaciones y los IMEI.
Las direcciones IP públicas que figuran en datos de terceros pueden conducir a la identificación de un abonado mediante una solicitud de datos del abonado al proveedor de acceso, con arreglo al artículo 174 de la TKG. La normativa alemana prevista sobre la conservación de direcciones IP (artículo 177 de la TKG-E, BT-Drs. 21/6581, actualmente en el Parlamento) está diseñada para respaldar esta medida. Más información sobre retención de datos y retención de direcciones IP.
Cómo funciona el DPI para las fuerzas del orden en ICS LEMF
Cada resultado sigue una cadena documentada desde los paquetes sin procesar hasta el puesto de trabajo del analista.
1
Ingesta
Las entregas de IP HI3 (ETSI TS 102 232-3 para el acceso a Internet y -7 para dispositivos móviles) se reciben junto con los registros HI2 correspondientes.
2
Sessionize
Los paquetes se agrupan en flujos y sesiones, incluso cuando cambian las direcciones IP.
3
Descifrar
Internet, el correo electrónico, la transferencia de archivos y la VoIP se convierten en productos accesibles.
4
Clasificar
Las firmas DPI, las huellas JA4 y los modelos de comportamiento clasifican el resto del tráfico.
5
Enriquecer
El registro de direcciones IP añade información sobre el servicio, la geolocalización y el contexto IRI.
6
Correlacionar
La actividad está vinculada entre objetivos, casos y el tiempo.
7
Visualizar y alertar
Líneas de tiempo, mapas y gráficos, con la posibilidad de profundizar hasta llegar a los datos brutos del PCAP.
8
Documento
Las versiones del decodificador y del clasificador se almacenan junto con cada resultado.
¿Cuáles son los límites jurídicos y probatorios?
El DPI para las fuerzas del orden opera bajo límites estrictos. ICS LEMF se encarga de hacerlos cumplir técnicamente siempre que sea posible.
- El análisis se limita a alcance de la orden judicial y las medidas para las que un analista está autorizado.
- Cada fase del procedimiento se ajusta a la legislación nacional en materia de proceso penal y Directiva (UE) 2016/680.
- Las clasificaciones son: indicadores. Sus índices de error deben conocerse, documentarse y poder explicarse ante un tribunal.
- Control de versiones mantiene visible el resultado original cuando los datos se vuelven a analizar con un clasificador más reciente.
- Contenido exclusivo puede marcarse y bloquearse, previa aprobación del administrador.
Funcionalidades de DPI en ICS LEMF
Todas las funciones de análisis se ejecutan dentro de los parámetros autorizados por el analista.
01
Decodificación de protocolos
Las sesiones web, el correo electrónico (POP3, IMAP, SMTP), el VoIP y las transferencias de archivos se reconvierten en productos, con OCR y extracción de metadatos.
02
Clasificación de aplicaciones
Las firmas de DPI, que se actualizan continuamente, indican qué servicio se utilizó, cuándo y con qué volumen de datos. Las agencias pueden ajustar las reglas por sí mismas.
03
Identificación de TLS
Las huellas digitales de clientes basadas en JA4 identifican aplicaciones, navegadores y herramientas, con listas de seguimiento para las huellas digitales de interés.
04
Reconocimiento de actividades
Los modelos de comportamiento distinguen entre mensajes, llamadas y transferencias dentro de las aplicaciones cifradas y los sitúan en la línea temporal del caso.
05
Cronologías, mapas y gráficos
Todos los eventos en una línea temporal con precisión de un segundo, las ubicaciones en mapas y las relaciones en gráficos de entidades, con alertas de geovalla.
06
Cadena de análisis abierta
La exportación de PCAP a Wireshark y una API de complementos de decodificación permiten a tu equipo añadir protocolos y utilizar sus propias herramientas.
¿Por qué ICS?
01
Perspectiva desde el punto de vista del proveedor
Nos dedicamos a la interceptación para operadores, por lo que sabemos cómo son las entregas de IP y dónde se producen los fallos.
02
Normas y normativa
Más de 20 años de experiencia en interceptación legal y múltiples autorizaciones de la BNetzA para soluciones de interceptación.
03
Clasificadores personalizados
Nuestros desarrolladores crean decodificadores, clasificadores y procesos de enriquecimiento según tus necesidades. Más información
Preguntas frecuentes
¿Qué es el DPI en el ámbito policial?
La DPI para las fuerzas del orden consiste en la inspección profunda de paquetes del tráfico IP que un organismo recibe a través de una interceptación legal. Dentro de las instalaciones de monitorización, se descodifican los protocolos legibles y se clasifica el tráfico cifrado por aplicación, huella digital y tipo de actividad. Los resultados se correlacionan con el IRI, las ubicaciones y otros objetivos, y cada paso se mantiene dentro del ámbito de la orden de interceptación.
¿Qué es la identificación de TLS?
La identificación por huella digital TLS obtiene un identificador compacto a partir de los parámetros que utiliza un cliente o un servidor en el protocolo de enlace TLS, como la versión, los conjuntos de cifrado, las extensiones y los valores ALPN. Identifica el software que hay detrás de una conexión, por ejemplo, una aplicación de mensajería, un navegador o una herramienta concretos, sin descifrar el tráfico. Se trata de un indicador y debe combinarse con otras señales.
¿Cuál es la diferencia entre JA3 y JA4?
JA3 genera hash de los campos de ClientHello en el orden en que aparecen. Dado que los navegadores aleatorizan el orden de las extensiones, un mismo navegador genera ahora muchos hash JA3 diferentes. JA4 ordena los valores antes de aplicar el hash y añade un prefijo legible, de modo que la huella digital se mantiene estable. JA4 se publica bajo la licencia BSD de 3 cláusulas, mientras que los demás métodos JA4+ utilizan la licencia FoxIO 1.1.
¿Puede el DPI descifrar el tráfico de WhatsApp o Signal?
No. La DPI no rompe el cifrado de extremo a extremo. Puede mostrar que se ha utilizado una aplicación de este tipo, cuándo, durante cuánto tiempo y con qué volumen de datos. El reconocimiento de patrones de tráfico suele permitir distinguir entre un mensaje de texto y una llamada de voz. El acceso al contenido requiere otros instrumentos jurídicos y no forma parte de la DPI.
¿Es legal que los organismos analicen el tráfico cifrado?
Es lícito cuando existe una orden de interceptación válida que abarque dicho tráfico. El análisis debe ajustarse a la legislación nacional en materia de procedimiento penal y a las normas de protección de datos; en la UE, a la Directiva (UE) 2016/680. El análisis debe limitarse al ámbito de aplicación de la orden. Los resultados deben documentarse y versionarse, y deben protegerse las comunicaciones confidenciales.
¿Qué es un registro de propiedad intelectual?
Un registro de IP es una base de datos de direcciones IP remotas, dominios y huellas digitales observadas en el tráfico interceptado, que se mantiene tanto por caso como de forma transversal entre casos. Incorpora datos sobre el servicio, el ASN y la geolocalización, y registra cuándo se detectó por primera y última vez cada elemento. En ICS LEMF, constituye la base para la correlación, las listas de vigilancia y las alertas.
Consulta el análisis del tráfico cifrado en ICS LEMF
Reserva una demostración y descubre cómo funcionan el DPI, la identificación de TLS y la correlación en datos IP interceptados.