
ANALISI DEL TRAFFICO CRITTOGRAFATO
DPI per le forze dell'ordine: rendere utilizzabili le intercettazioni crittografate
Identificare app, dispositivi e attività nelle intercettazioni IP crittografate tramite il fingerprinting TLS, il riconoscimento dei modelli di traffico e la correlazione, all’interno dell’ambiente di lavoro per analisti ICS LEMF.
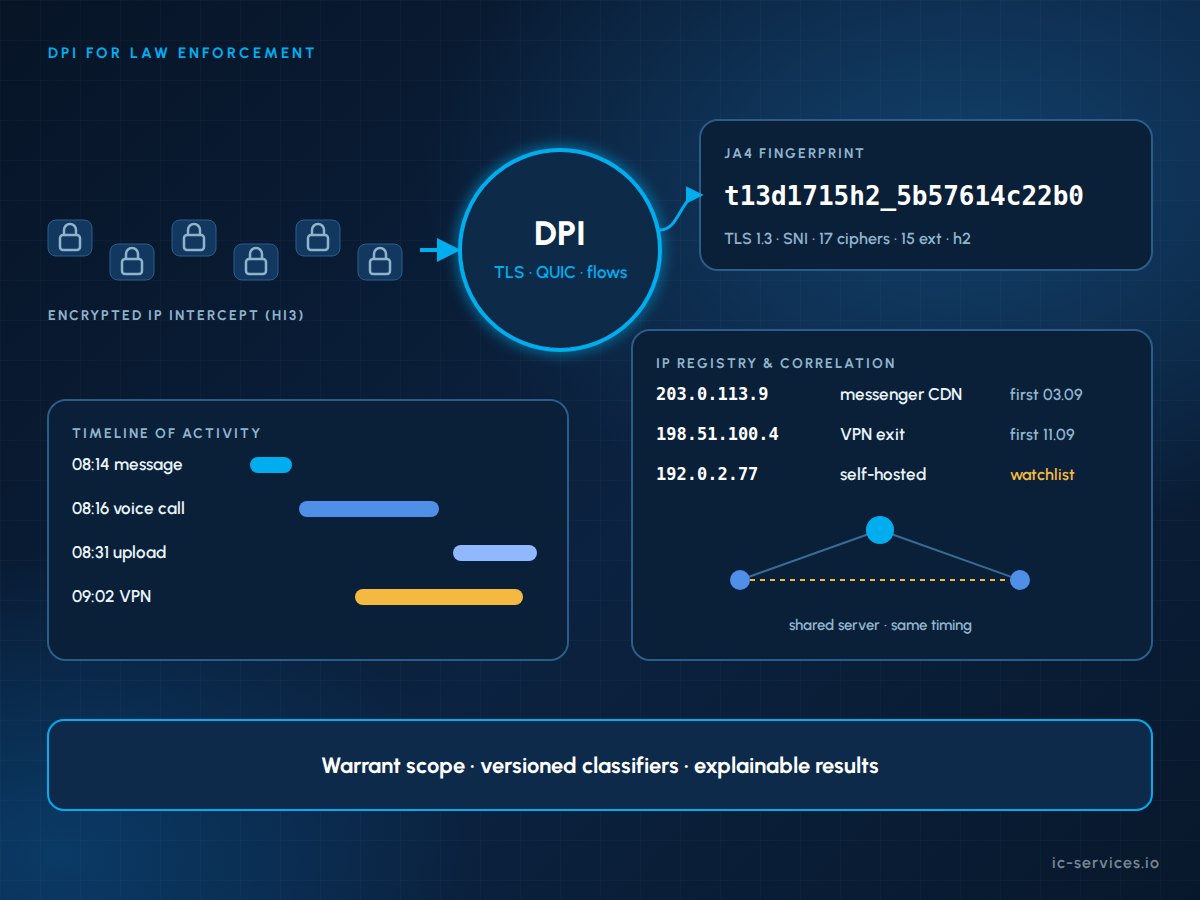
Il DPI per le forze dell'ordine consiste nell'ispezione approfondita dei pacchetti del traffico IP intercettato legalmente all'interno della struttura di monitoraggio dell'agenzia. Decodifica ciò che è ancora leggibile e classifica ciò che è crittografato, utilizzando il fingerprinting TLS, il riconoscimento dei modelli di traffico e la correlazione IP. Non compromette la crittografia end-to-end.
Dati salienti
- Due lavori: decodificare il traffico leggibile, classificare tutto il resto.
- Fingerprinting TLS: JA4 identifica il software client già durante la fase di handshake, senza bisogno di decrittografia.
- Riconoscimento dei modelli: Le dimensioni dei pacchetti e i tempi di trasmissione rivelano la presenza di messaggi, chiamate e trasferimenti di file.
- Correlazione: Un registro IP collega le attività tra diversi obiettivi, dispositivi e periodi di tempo.
- Disciplina probatoria: classificatori con versioni, tassi di errore noti, ambito di garanzia applicato.
- Disponibile nella versione ICS LEMF per le agenzie.
Perché il DPI è così importante oggi per le forze dell'ordine?
Quando un operatore trasmette il traffico Internet di un soggetto, quasi tutto è crittografato. HTTPS, QUIC, app di messaggistica con crittografia end-to-end, VPN e DNS over HTTPS lasciano ben poco da decodificare. Una piattaforma di monitoraggio che mostra solo gigabyte di traffico TLS non fornisce agli investigatori alcun elemento su cui lavorare.
L'analisi del traffico crittografato cambia questa situazione. Anche in assenza di contenuti, il traffico rivela quale applicazione sia stata utilizzata, quando, con quale intensità e in concomitanza con quali altre attività. Gli analisti si aspettano classificatori costantemente aggiornati e desiderano poter modificare autonomamente le regole.
Cosa è ancora possibile rilevare attraverso l'analisi del traffico crittografato?
| Segnale | Cosa rivela | Limiti |
|---|---|---|
| Indirizzi IP, porte, ASN | Infrastruttura server, cloud o CDN, endpoint VPN | Gli indirizzi CDN condivisi servono a numerosi servizi |
| DNS (non crittografato) | Domini consultati dall'utente | Nascosto dal DoH e dal DoT |
| TLS SNI | Nome del server richiesto | Può essere nascosto o fuorviante |
| Versione TLS, algoritmi di crittografia, ALPN | Tipo di client e stack di protocolli | Richiede l'analisi delle impronte digitali per essere interpretato |
| Certificato del server | Organizzazione, dominio, emittente | Crittografato con TLS 1.3 |
| Pacchetti iniziali QUIC | Nome del server e parametri del client | I pacchetti successivi sono completamente crittografati |
| Dimensioni dei pacchetti e temporizzazione | Messaggi, chiamate, videochiamate o trasferimento di file | Sono necessari modelli addestrati |
| Volume e durata del flusso | Intensità di utilizzo e abitudini quotidiane | Richiede un contesto per essere interpretato |
| Traffico STUN/TURN | Chiamate in tempo reale e contenuti multimediali peer-to-peer | Specifico per l'app |
Per informazioni sull'impatto del DNS crittografato, leggi Ministero della Salute, Ministero dei Trasporti e intercettazioni legali.
Fingerprinting TLS: JA3 vs JA4
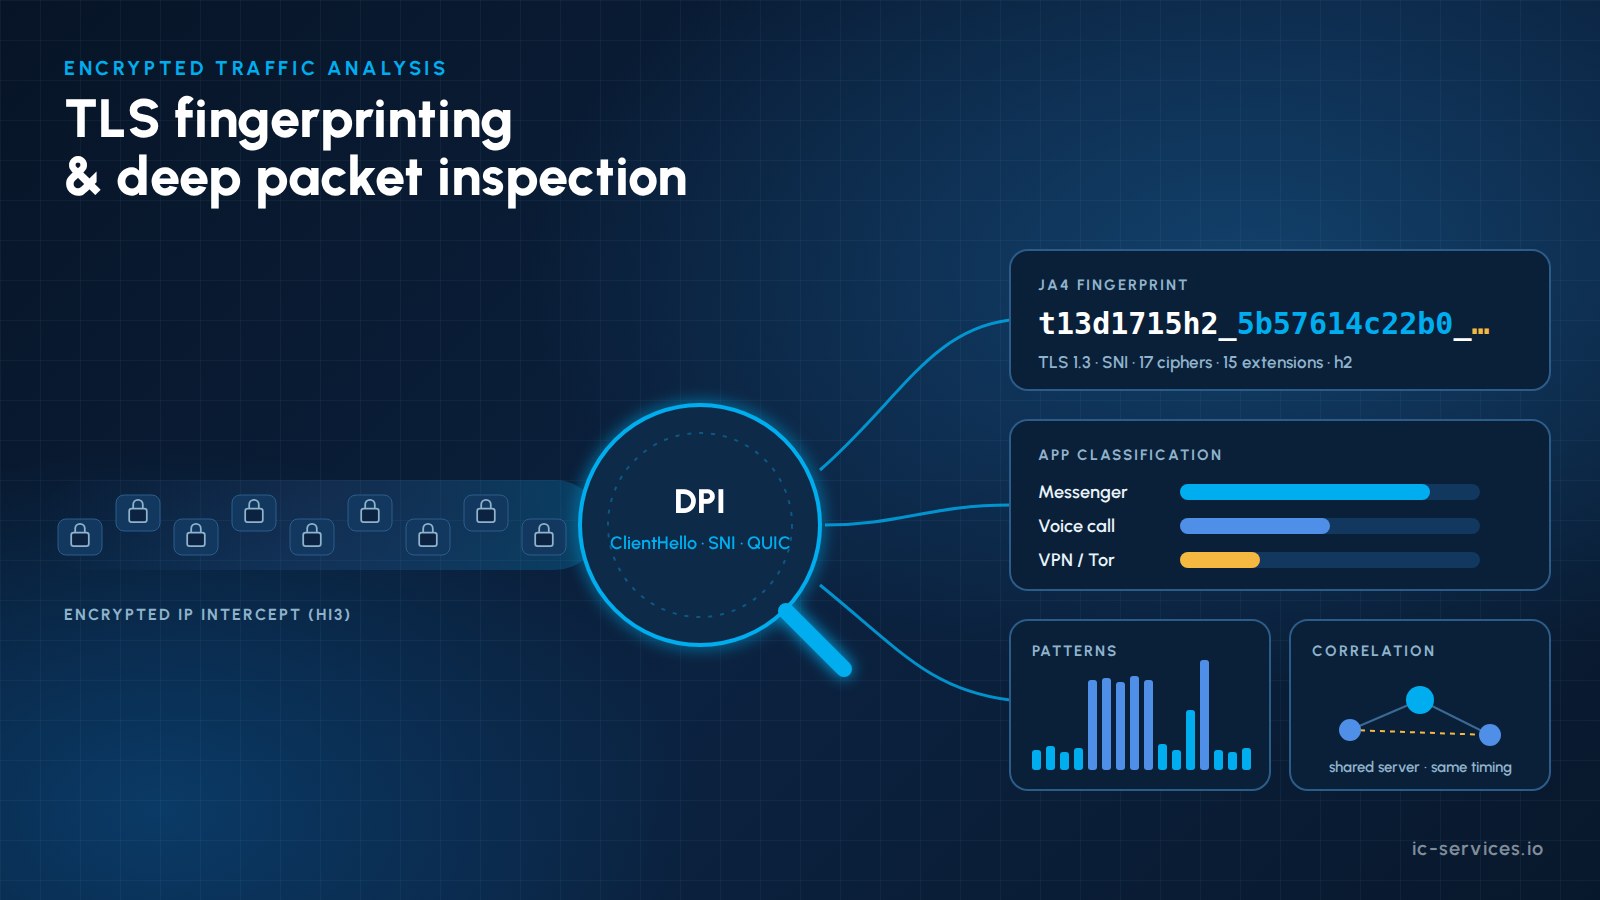
Ogni client TLS genera il proprio ClientHello in modo caratteristico. Il fingerprinting TLS sintetizza la versione, le suite di cifratura, le estensioni e i valori ALPN in una stringa breve e comparabile. Consente di identificare app, browser, librerie e strumenti senza decrittografare nulla.
| Metodo | Approccio | Nota pratica |
|---|---|---|
| JA3 | Hash MD5 dei campi ClientHello nell'ordine in cui sono stati inviati | Si blocca quando i browser modificano in modo casuale l'ordine delle estensioni |
| JA4 | Valori ordinati più un prefisso leggibile (trasporto, versione TLS, SNI, conteggi, ALPN) | Stabile nonostante la randomizzazione; licenza BSD a 3 clausole |
| JA4S, JA4H, JA4X, JA4L, JA4SSH | Server, HTTP, certificati, latenza e impronte digitali SSH | Licenza FoxIO 1.1; i prodotti commerciali richiedono una licenza OEM |
JA4 è ampiamente adottato come successore di JA3. I fornitori e gli acquirenti dovrebbero verificare i termini di licenza prima di utilizzare altri metodi JA4+ in un prodotto commerciale. Un'impronta digitale è un indicatore significativo, ma non una prova di identità, poiché molte app condividono librerie comuni.
Come funziona il riconoscimento dei modelli di traffico?
Anche quando i nomi dei contenuti e dei server sono nascosti, la struttura del traffico rimane visibile:
- Messaggi di testo si presentano come brevi raffiche di piccoli pacchetti, seguite da conferme di ricezione.
- Chiamate vocali e videochiamate creare flussi UDP costanti e uniformemente distribuiti, spesso dopo uno scambio STUN/TURN.
- Trasferimento di file e contenuti multimediali mostrano un volume elevato e costante di upload o download.
- Keep-alive e notifiche push seguire i ritmi specifici dell'app.
Questi eventi vengono classificati da classificatori addestrati sulla base della lunghezza dei pacchetti, dei tempi di interarrivo e delle statistiche relative ai burst. L’analista visualizza una cronologia degli eventi, ad esempio un messaggio alle 08:14 seguito da una chiamata vocale alle 08:16.
Registrazione e correlazione degli indirizzi IP
La classificazione diventa informazione una volta messa in relazione con altri dati. ICS LEMF mantiene un registro IP per ogni singolo caso e trasversalmente a tutti i casi.
- Risoluzione da indirizzo IP a servizio con ASN, DNS inverso, dati del certificato e geolocalizzazione.
- Prima visualizzazione e ultima visualizzazione per ogni indirizzo remoto e impronta digitale.
- Elenchi di controllo di indirizzi, domini e impronte digitali che generano avvisi.
- Punti di contatto comuni tra diverse destinazioni, come ad esempio lo stesso server raro o lo stesso endpoint VPN.
- Correlazione temporale di attività che inizia e termina contemporaneamente su due linee.
- Continuità del dispositivo quando su schede SIM diverse compaiono impronte digitali identiche.
- Collegamento IRI con gli ID delle celle, le posizioni e gli IMEI.
Gli indirizzi IP pubblici presenti nei dati di terze parti possono consentire di identificare un abbonato tramite una richiesta di dati relativi all’abbonato presentata al fornitore di accesso ai sensi dell’articolo 174 della TKG. Le norme tedesche in fase di elaborazione relative alla conservazione degli indirizzi IP (art. 177 TKG-E, BT-Drs. 21/6581, attualmente all’esame del Parlamento) sono state concepite per favorire tale procedura. Per saperne di più su conservazione dei dati e conservazione degli indirizzi IP.
Come funziona il DPI per le forze dell'ordine in ICS LEMF
Ogni risultato segue un percorso documentato che va dai pacchetti grezzi alla postazione di lavoro dell'analista.
1
Acquisizione
Le consegne IP HI3 (ETSI TS 102 232-3 per l'accesso a Internet, -7 per i dispositivi mobili) vengono accompagnate dai relativi record HI2.
2
Suddivisione in sessioni
I pacchetti vengono raggruppati in flussi e sessioni, anche in caso di cambiamenti dell'indirizzo IP.
3
Decodifica
Il Web, la posta elettronica, il trasferimento di file e il VoIP diventano prodotti accessibili.
4
Classifica
Le firme DPI, le impronte digitali JA4 e i modelli comportamentali classificano il traffico rimanente.
5
Arricchire
Il registro IP aggiunge informazioni relative al servizio, alla geolocalizzazione e al contesto IRI.
6
Correlare
L'attività è collegata tra obiettivi, casi e tempo.
7
Visualizza e avvisa
Cronologie, mappe e grafici, con la possibilità di approfondire fino ai dati PCAP grezzi.
8
Documento
Le versioni del decodificatore e del classificatore vengono memorizzate insieme a ogni risultato.
Quali sono i limiti giuridici e probatori?
Il DPI per le forze dell'ordine opera nel rispetto di limiti rigorosi. ICS LEMF li applica tecnicamente ogni volta che è possibile.
- L'analisi si limita a ambito di applicazione del mandato e le misure per le quali un analista è autorizzato.
- Ogni fase del trattamento è conforme al diritto processuale penale nazionale e Direttiva (UE) 2016/680.
- Le classificazioni sono indicatori. I loro tassi di errore devono essere noti, documentati e giustificabili in tribunale.
- Gestione delle versioni mantiene visibile il risultato originale quando i dati vengono rianalizzati con un classificatore più recente.
- Contenuti riservati può essere segnalato e bloccato, previa approvazione dell'amministratore.
Funzionalità DPI nel LEMF ICS
Tutte le funzioni di analisi operano nell'ambito delle misure autorizzate all'analista.
01
Decodifica del protocollo
Le sessioni web, la posta elettronica (POP3, IMAP, SMTP), il VoIP e i trasferimenti di file vengono rielaborati come prodotti, con OCR ed estrazione dei metadati.
02
Classificazione delle app
Le firme DPI, aggiornate costantemente, indicano quale servizio è stato utilizzato, quando e con quale volume di dati. Le agenzie possono modificare autonomamente le regole.
03
Identificazione tramite impronta TLS
Le impronte digitali dei client basate su JA4 identificano app, browser e strumenti, con liste di controllo per le impronte digitali di interesse.
04
Riconoscimento delle attività
I modelli comportamentali distinguono messaggi, chiamate e trasferimenti all'interno delle app crittografate e li inseriscono nella cronologia del caso.
05
Cronologie, mappe e grafici
Tutti gli eventi su un'unica linea temporale con precisione al secondo, le posizioni sulle mappe e le relazioni nei grafici delle entità, con avvisi geofence.
06
Catena di analisi aperta
L'esportazione dei file PCAP in Wireshark e un'API per i plugin di decodifica consentono al tuo team di aggiungere protocolli e utilizzare i propri strumenti.
Perché ICS
01
Approfondimento dal punto di vista dei fornitori
Ci occupiamo di intercettazioni per conto degli operatori, quindi sappiamo come si presentano le trasmissioni IP e dove si verificano gli errori.
02
Norme e regolamentazione
Oltre 20 anni di esperienza nel settore delle intercettazioni legali e numerose certificazioni rilasciate dalla BNetzA per soluzioni di intercettazione.
03
Classificatori personalizzati
I nostri sviluppatori realizzano decodificatori, classificatori e pipeline di arricchimento in base alle vostre esigenze. Per saperne di più
Domande frequenti
Che cos'è il DPI per le forze dell'ordine?
Il DPI per le forze dell'ordine consiste nell'ispezione approfondita dei pacchetti del traffico IP che un'agenzia riceve tramite intercettazione legale. All'interno della struttura di monitoraggio, il sistema decodifica i protocolli leggibili e classifica il traffico crittografato in base all'applicazione, all'impronta digitale e al tipo di attività. I risultati vengono correlati con gli IRI, le posizioni e altri obiettivi, e ogni fase rimane entro i limiti previsti dall'ordinanza di intercettazione.
Che cos’è il “fingerprinting” TLS?
Il fingerprinting TLS ricava un identificatore compatto dai parametri utilizzati da un client o da un server durante l’handshake TLS, quali la versione, le suite di cifratura, le estensioni e i valori ALPN. Identifica il software alla base di una connessione, ad esempio una specifica app di messaggistica, un browser o uno strumento, senza decriptare il traffico. Si tratta di un indicatore e dovrebbe essere combinato con altri segnali.
Qual è la differenza tra JA3 e JA4?
JA3 calcola l’hash dei campi ClientHello nell’ordine in cui compaiono. Poiché i browser randomizzano l’ordine delle estensioni, lo stesso browser ora produce molti hash JA3 diversi. JA4 ordina i valori prima di applicare l’hash e aggiunge un prefisso leggibile, in modo che l’impronta digitale rimanga stabile. JA4 è pubblicato sotto la licenza BSD a 3 clausole, mentre gli altri metodi JA4+ utilizzano la licenza FoxIO 1.1.
Il DPI è in grado di decriptare il traffico di WhatsApp o Signal?
No. Il DPI non compromette la crittografia end-to-end. Può indicare che un’app di quel tipo è stata utilizzata, quando, per quanto tempo e con quale volume di dati. Il riconoscimento dei modelli di traffico spesso consente di distinguere un messaggio di testo da una chiamata vocale. L’accesso ai contenuti richiede altri strumenti giuridici e non rientra nell’ambito del DPI.
L'analisi del traffico crittografato è lecita per le agenzie?
È lecito quando il traffico è oggetto di un valido provvedimento di intercettazione. L’analisi deve rispettare il diritto processuale penale nazionale e le norme in materia di protezione dei dati; nell’UE, la direttiva (UE) 2016/680. L’analisi deve rimanere nei limiti del provvedimento. I risultati devono essere documentati e contrassegnati con numero di versione, e le comunicazioni riservate devono essere protette.
Che cos’è un registro IP?
Un registro IP è un database di indirizzi IP remoti, domini e impronte digitali rilevati nel traffico intercettato, organizzato per singolo caso e trasversalmente tra i vari casi. Il registro integra dati relativi al servizio, all’ASN e alla geolocalizzazione e registra la data della prima e dell’ultima rilevazione di ciascuna voce. In ICS LEMF, costituisce la base per le correlazioni, le liste di monitoraggio e gli avvisi.
Vedi l’analisi del traffico crittografato in ICS LEMF
Prenota una demo e scopri come funzionano il DPI, il fingerprinting TLS e la correlazione sui dati IP intercettati.