
ANALYSE VON VERSCHLÜSSELTEM DATENVERKEHR
DPI für Strafverfolgungsbehörden: Verschlüsselte Überwachungsdaten nutzbar machen
Identifizieren Sie Apps, Geräte und Aktivitäten in verschlüsselten IP-Überwachungsdaten mithilfe von TLS-Fingerprinting, der Erkennung von Datenverkehrsmustern und Korrelation innerhalb der ICS LEMF-Analysten-Workbench.
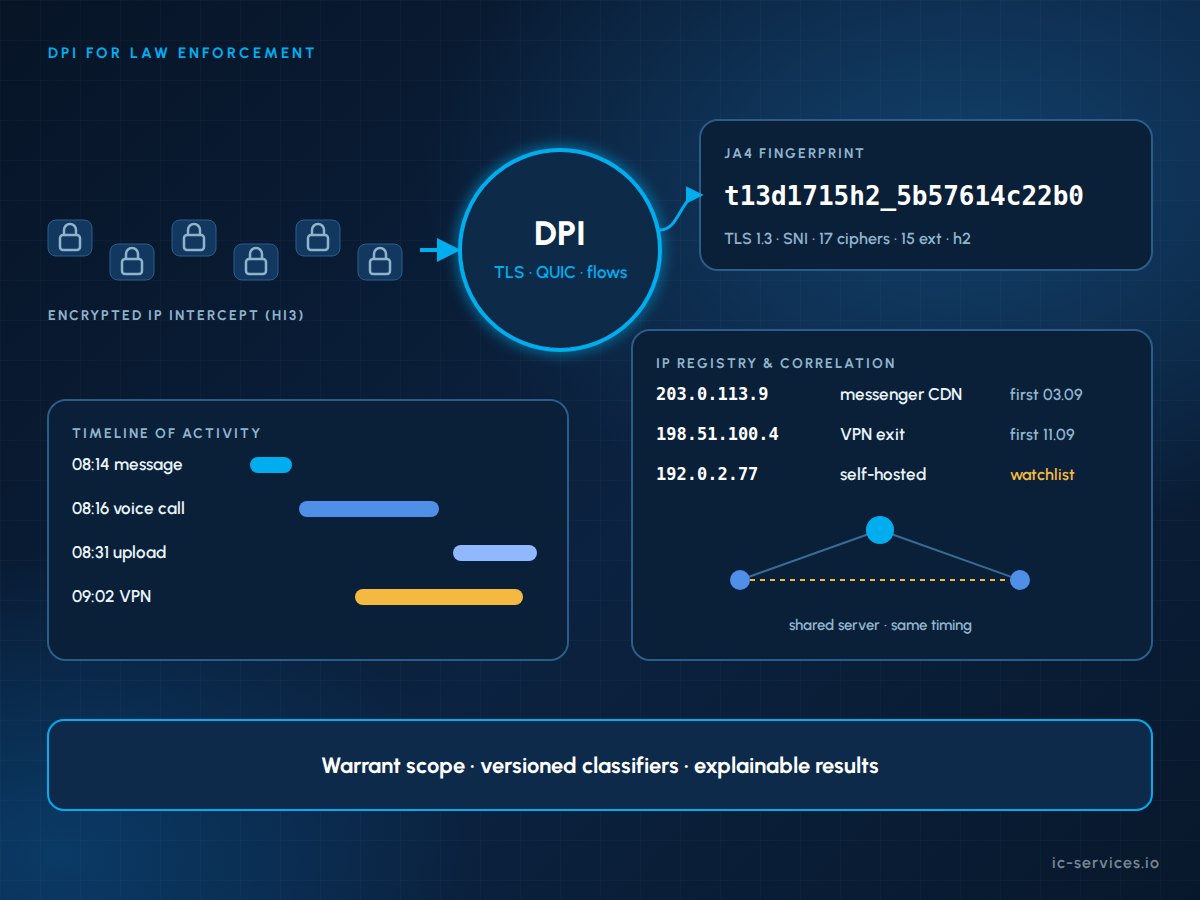
DPI im Strafverfolgungsbereich bezeichnet die Deep-Packet-Inspection von rechtmäßig abgefangenem IP-Datenverkehr innerhalb der Überwachungszentrale der Behörde. Dabei werden noch lesbare Daten entschlüsselt und verschlüsselte Daten klassifiziert, wobei TLS-Fingerprinting, die Erkennung von Datenverkehrsmustern und IP-Korrelation zum Einsatz kommen. Die End-to-End-Verschlüsselung wird dabei nicht geknackt.
Wichtige Fakten
- Zwei Jobs: Lesbaren Datenverkehr entschlüsseln, alles andere klassifizieren.
- TLS-Fingerprinting: JA4 identifiziert die Client-Software anhand des Handshakes, ohne dass eine Entschlüsselung erforderlich ist.
- Mustererkennung: Paketgrößen und Zeitabläufe geben Aufschluss über Nachrichten, Anrufe und Dateiübertragungen.
- Korrelation: Ein IP-Register verknüpft Aktivitäten über Ziele, Geräte und Zeiträume hinweg.
- Beweisführung: Versionierte Klassifikatoren, bekannte Fehlerquoten, durchgesetzter Gültigkeitsbereich.
- Erhältlich in ICS LEMF für Agenturen.
Warum ist DPI für die Strafverfolgung gerade jetzt von Bedeutung?
Wenn ein Betreiber den Internetverkehr eines Ziels übermittelt, ist dieser fast vollständig verschlüsselt. HTTPS, QUIC, Ende-zu-Ende-verschlüsselte Messenger, VPNs und DNS-over-HTTPS lassen kaum Inhalte zum Entschlüsseln übrig. Eine Überwachungsanlage, die lediglich Gigabyte an TLS-Daten anzeigt, bietet den Ermittlern keine Anhaltspunkte, mit denen sie arbeiten können.
Die Analyse verschlüsselter Datenverkehrsströme ändert dies. Auch ohne Inhaltsdaten lässt sich anhand des Datenverkehrs erkennen, welche Anwendung wann, wie intensiv und neben welchen anderen Aktivitäten genutzt wurde. Analysten erwarten ständig aktualisierte Klassifikatoren und möchten die Regeln selbst anpassen.
Was lässt sich bei der Analyse verschlüsselter Datenverkehr noch erkennen?
| Signal | Was sich daraus ergibt | Einschränkungen |
|---|---|---|
| IP-Adressen, Ports, ASN | Serverinfrastruktur, Cloud oder CDN, VPN-Endpunkte | Gemeinsam genutzte CDN-Adressen bedienen zahlreiche Dienste |
| DNS (unverschlüsselt) | Domains, die das Ziel abgefragt hat | Vom Gesundheitsministerium und vom Verkehrsministerium verschwiegen |
| TLS SNI | Angeforderter Servername | Kann verborgen oder irreführend sein |
| TLS-Version, Verschlüsselungsalgorithmen, ALPN | Client-Typ und Protokollstapel | Zur Interpretation sind Fingerabdrücke erforderlich |
| Serverzertifikat | Organisation, Domäne, Aussteller | Verschlüsselt mit TLS 1.3 |
| QUIC-Startpakete | Servername und Client-Parameter | Spätere Pakete werden vollständig verschlüsselt |
| Paketgrößen und Zeitsteuerung | Nachrichten, Anrufe, Videotelefonate oder Dateiübertragung | Erfordert trainierte Modelle |
| Durchflussmenge und Dauer | Nutzungsintensität und Tagesrhythmus | Zur Interpretation ist der Kontext erforderlich |
| STUN/TURN-Datenverkehr | Echtzeit-Anrufe und Peer-to-Peer-Medien | App-spezifisch |
Informationen zu den Auswirkungen von verschlüsseltem DNS finden Sie unter DoH, DoT und rechtmäßige Überwachung.
TLS-Fingerprinting: JA3 vs. JA4
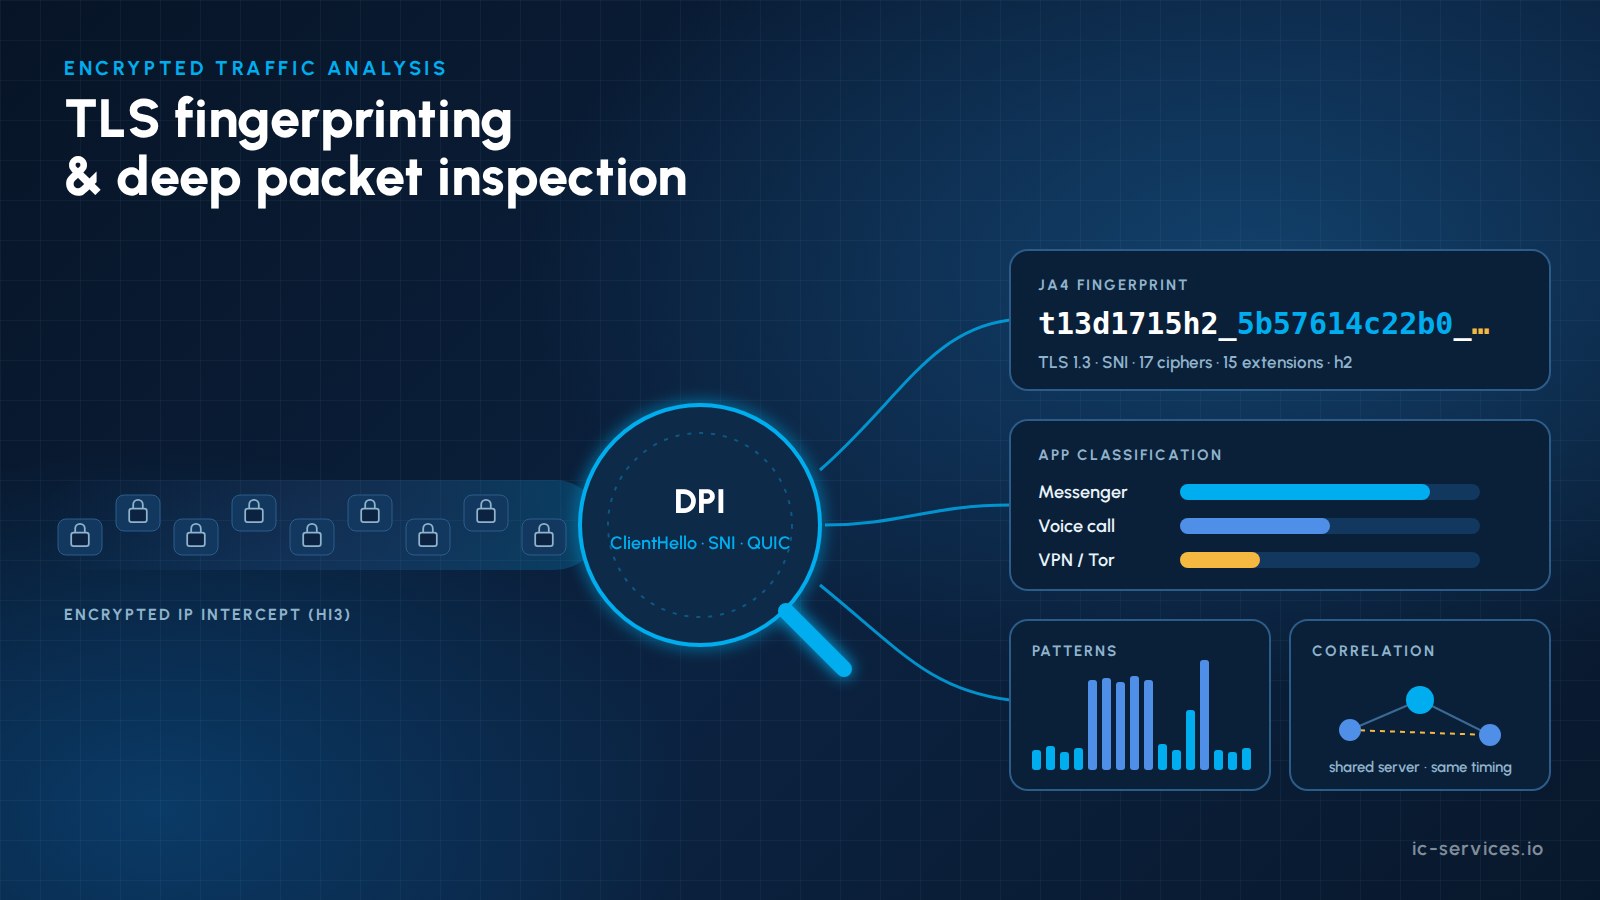
Jeder TLS-Client erstellt sein „ClientHello“ auf charakteristische Weise. Beim TLS-Fingerprinting werden Version, Verschlüsselungssuiten, Erweiterungen und ALPN-Werte zu einer kurzen, vergleichbaren Zeichenfolge zusammengefasst. Auf diese Weise lassen sich Apps, Browser, Bibliotheken und Tools identifizieren, ohne dass Daten entschlüsselt werden müssen.
| Verfahren | Vorgehensweise | Praktischer Hinweis |
|---|---|---|
| JA3 | MD5-Hash der ClientHello-Felder in der Reihenfolge, in der sie gesendet wurden | Führt zu Fehlern, wenn Browser die Reihenfolge der Erweiterungen zufällig anordnen |
| JA4 | Sortierte Werte sowie ein aussagekräftiges Präfix (Transport, TLS-Version, SNI, Zählwerte, ALPN) | Trotz Randomisierung stabil; BSD-3-Klausel-Lizenz |
| JA4S, JA4H, JA4X, JA4L, JA4SSH | Server, HTTP, Zertifikat, Latenz und SSH-Fingerabdrücke | FoxIO-Lizenz 1.1; für kommerzielle Produkte ist eine OEM-Lizenz erforderlich |
JA4 hat sich als Nachfolger von JA3 weit verbreitet. Anbieter und Käufer sollten die Lizenzbedingungen prüfen, bevor sie andere JA4+-Verfahren in einem kommerziellen Produkt einsetzen. Ein Fingerabdruck ist ein starker Hinweis, jedoch kein Identitätsnachweis, da viele Apps gemeinsame Bibliotheken nutzen.
Wie funktioniert die Erkennung von Verkehrsmustern?
Selbst wenn Inhalte und Servernamen verborgen sind, bleibt die Struktur des Datenverkehrs sichtbar:
- SMS erscheinen als kurze Serien kleiner Pakete, gefolgt von Empfangsbestätigungen.
- Sprach- und Videoanrufe Erzeugt konstante, gleichmäßig verteilte UDP-Ströme, häufig nach einem STUN/TURN-Austausch.
- Datei- und Medienübertragungen die ein anhaltend hohes Volumen an Uploads oder Downloads aufweisen.
- Keep-alives und Push-Benachrichtigungen sich an app-spezifische Rhythmen halten.
Diese Aktivitäten werden von Klassifikatoren gekennzeichnet, die anhand von Paketlängen, Ankunftsintervallen und Burst-Statistiken trainiert wurden. Der Analyst sieht eine Zeitleiste der Ereignisse, zum Beispiel eine Nachricht um 08:14 Uhr, gefolgt von einem Sprachanruf um 08:16 Uhr.
IP-Registrierung und Korrelation
Eine Klassifizierung wird erst dann zu einer Information, wenn sie in Zusammenhang gebracht wird. ICS LEMF führt ein IP-Register sowohl für jeden einzelnen Fall als auch fallübergreifend.
- IP-zu-Dienst-Auflösung mit ASN, Reverse-DNS, Zertifikatsdaten und Geolokalisierung.
- Zuletzt gesehen und zuletzt online für jede Remote-Adresse und jeden Fingerabdruck.
- Beobachtungslisten von Adressen, Domains und Fingerabdrücken, die Warnmeldungen auslösen.
- Gemeinsame Anlaufstellen zwischen Zielen, wie beispielsweise demselben seltenen Server oder VPN-Endpunkt.
- Zeitliche Korrelation einer Aktivität, die auf zwei Zeilen zur gleichen Zeit beginnt und endet.
- Gerätekontinuität wenn identische Fingerabdrücke auf verschiedenen SIM-Karten auftauchen.
- IRI-Verknüpfung mit Mobilfunk-IDs, Standorten und IMEI-Nummern.
Öffentliche IP-Adressen, die in Daten von Drittanbietern zu finden sind, können über eine Abfrage von Teilnehmerdaten beim Netzbetreiber gemäß § 174 TKG zu einem Teilnehmer führen. Die geplanten deutschen Vorschriften zur Vorratsspeicherung von IP-Adressen (§ 177 TKG-E, BT-Drs. 21/6581, derzeit im Bundestag) sollen dies unterstützen. Erfahren Sie mehr über Datenspeicherung und Speicherung von IP-Adressen.
So funktioniert DPI für Strafverfolgungsbehörden in ICS LEMF
Jedes Ergebnis folgt einer dokumentierten Kette von den Rohpaketen bis zum Arbeitsplatz des Analysten.
1
Aufnahme
HI3-IP-Übertragungen (ETSI TS 102 232-3 für den Internetzugang, -7 für Mobilfunk) werden zusammen mit den entsprechenden HI2-Datensätzen übermittelt.
2
In Sitzungen aufteilen
Pakete werden zu Flows und Sitzungen zusammengefasst, auch über IP-Adresswechsel hinweg.
3
Entschlüsseln
Web, E-Mail, Dateiübertragungen und VoIP werden zu nutzbaren Produkten.
4
Klassifizieren
DPI-Signaturen, JA4-Fingerabdrücke und Verhaltensmodelle klassifizieren den übrigen Datenverkehr.
5
Bereichern
Das IP-Register fügt Dienst-, Geolokalisierungs- und IRI-Kontext hinzu.
6
Korrelieren
Die Aktivitäten sind über Ziele, Fälle und Zeiträume hinweg miteinander verknüpft.
7
Visualisieren und warnen
Zeitachsen, Karten und Diagramme mit der Möglichkeit, bis hin zu den PCAP-Rohdaten zu navigieren.
8
Dokument
Zu jedem Ergebnis werden die Versionen des Dekodierers und des Klassifikators gespeichert.
Wo liegen die rechtlichen und beweisrechtlichen Grenzen?
DPI für Strafverfolgungsbehörden unterliegt strengen Beschränkungen. ICS LEMF setzt diese, soweit technisch möglich, durch.
- Die Analyse beschränkt sich auf den Geltungsbereich des Haftbefehls und die Maßnahmen, zu deren Durchführung ein Analyst befugt ist.
- Jeder Bearbeitungsschritt erfolgt in Übereinstimmung mit dem nationalen Strafprozessrecht und Richtlinie (EU) 2016/680.
- Klassifizierungen sind Indikatoren. Ihre Fehlerquoten müssen bekannt, dokumentiert und vor Gericht nachvollziehbar sein.
- Versionsverwaltung sorgt dafür, dass das ursprüngliche Ergebnis sichtbar bleibt, wenn die Daten mit einem neueren Klassifikator erneut analysiert werden.
- Exklusive Inhalte kann markiert und gesperrt werden, vorbehaltlich der Genehmigung durch den Administrator.
DPI-Funktionen in ICS LEMF
Alle Analysefunktionen arbeiten im Rahmen der für den Analysten berechtigten Kennzahlen.
01
Protokoll-Decodierung
Web-Sitzungen, E-Mail (POP3, IMAP, SMTP), VoIP und Dateiübertragungen werden als Produkte neu aufbereitet, einschließlich OCR und Metadaten-Extraktion.
02
App-Klassifizierung
Ständig aktualisierte DPI-Signaturen zeigen an, welcher Dienst wann und mit welchem Datenvolumen genutzt wurde. Die Behörden können die Regeln selbst anpassen.
03
TLS-Fingerprinting
JA4-basierte Client-Fingerabdrücke identifizieren Apps, Browser und Tools, wobei es Beobachtungslisten für relevante Fingerabdrücke gibt.
04
Aktivitätserkennung
Verhaltensmodelle unterscheiden zwischen Nachrichten, Anrufen und Weiterleitungen innerhalb verschlüsselter Apps und ordnen sie der Zeitleiste des Falls zu.
05
Zeitachsen, Karten und Diagramme
Alle Ereignisse auf einer sekundengenauen Zeitachse, Standorte auf Karten und Beziehungen in Entitätsgraphen, mit Geofence-Benachrichtigungen.
06
Offene Analysekette
Dank des PCAP-Exports in Wireshark und einer Decoder-Plugin-API kann Ihr Team Protokolle hinzufügen und eigene Tools nutzen.
Warum ICS?
01
Einblicke aus Sicht der Anbieter
Wir führen für Netzbetreiber Überwachungsmaßnahmen durch, daher wissen wir, wie IP-Übertragungen ablaufen und wo es zu Unterbrechungen kommt.
02
Normen und Vorschriften
Mehr als 20 Jahre Erfahrung im Bereich der rechtmäßigen Überwachung und zahlreiche Zulassungen der BNetzA für Überwachungslösungen.
03
Benutzerdefinierte Klassifikatoren
Unsere Entwickler erstellen Dekodierer, Klassifikatoren und Anreicherungspipelines ganz nach Ihren Anforderungen. Mehr erfahren
Häufig gestellte Fragen
Was bedeutet DPI für die Strafverfolgungsbehörden?
DPI für Strafverfolgungsbehörden bezeichnet die Deep-Packet-Inspection des IP-Datenverkehrs, den eine Behörde im Rahmen einer rechtmäßigen Überwachung empfängt. Innerhalb der Überwachungsanlage werden lesbare Protokolle entschlüsselt und verschlüsselter Datenverkehr nach Anwendung, Fingerabdruck und Aktivitätstyp klassifiziert. Die Ergebnisse werden mit IRI, Standorten und anderen Zielobjekten abgeglichen, wobei jeder Schritt im Rahmen der Überwachungsanordnung erfolgt.
Was ist TLS-Fingerprinting?
Beim TLS-Fingerprinting wird aus den Parametern, die ein Client oder Server beim TLS-Handshake verwendet – wie beispielsweise Version, Verschlüsselungssuiten, Erweiterungen und ALPN-Werte –, ein kompakter Identifikator abgeleitet. Dabei wird die hinter einer Verbindung stehende Software identifiziert, beispielsweise ein bestimmter Messenger, Browser oder ein bestimmtes Tool, ohne dass der Datenverkehr entschlüsselt wird. Es handelt sich um einen Indikator, der mit anderen Signalen kombiniert werden sollte.
Was ist der Unterschied zwischen JA3 und JA4?
JA3 hasht die ClientHello-Felder in der Reihenfolge, in der sie erscheinen. Da Browser die Reihenfolge der Erweiterungen zufällig festlegen, erzeugt ein und derselbe Browser nun viele verschiedene JA3-Hashes. JA4 sortiert die Werte vor der Hash-Berechnung und fügt ein lesbares Präfix hinzu, sodass der Fingerabdruck stabil bleibt. JA4 wird unter der BSD-3-Klausel-Lizenz veröffentlicht, während die anderen JA4+-Methoden die FoxIO-Lizenz 1.1 verwenden.
Kann die DPI den Datenverkehr von WhatsApp oder Signal entschlüsseln?
Nein. DPI durchbricht die End-to-End-Verschlüsselung nicht. Es kann aufzeigen, dass eine solche App genutzt wurde – wann, wie lange und mit welchem Datenvolumen. Anhand der Erkennung von Datenverkehrsmustern lässt sich oft zwischen einer Textnachricht und einem Sprachanruf unterscheiden. Der Zugriff auf Inhalte erfordert andere rechtliche Instrumente und ist nicht Bestandteil von DPI.
Ist die Analyse verschlüsselter Datenverkehr für Behörden rechtmäßig?
Dies ist rechtmäßig, wenn eine gültige Überwachungsanordnung den Datenverkehr abdeckt. Die Auswertung muss im Einklang mit dem nationalen Strafprozessrecht und den Datenschutzvorschriften stehen; in der EU gilt die Richtlinie (EU) 2016/680. Die Auswertung darf nicht über den Umfang der Anordnung hinausgehen. Die Ergebnisse müssen dokumentiert und mit Versionsangaben versehen werden, und vertrauliche Kommunikation muss geschützt werden.
Was ist ein IP-Register?
Ein IP-Register ist eine Datenbank mit Remote-IP-Adressen, Domänen und Fingerabdrücken, die im abgefangenen Datenverkehr beobachtet wurden und die fallbezogen sowie fallübergreifend geführt werden. Es enthält zusätzlich Daten zu Diensten, ASN und Geolokalisierung und erfasst, wann jeder Eintrag zum ersten und zum letzten Mal gesichtet wurde. In ICS LEMF bildet es die Grundlage für Korrelationen, Beobachtungslisten und Warnmeldungen.
Siehe Analyse des verschlüsselten Datenverkehrs in ICS LEMF
Vereinbaren Sie eine Demo und erfahren Sie, wie DPI, TLS-Fingerprinting und Korrelation bei abgefangenen IP-Daten funktionieren.