Transformación de las telecomunicaciones para mejorar la conformidad y la seguridad

Interceptación legal de pruebas electrónicas: ejemplo de cumplimiento de la normativa sobre interceptación legal

En qué se diferencian la prueba electrónica y la interceptación legal, y dónde se solapan

La intersección de las obligaciones en materia de interceptación lícita de pruebas electrónicas exige a los operadores gestionar un doble cumplimiento. El Reglamento de la UE sobre pruebas electrónicas y la normativa nacional en materia de interceptación lícita […]
En qué se diferencian la prueba electrónica y la interceptación legal, y dónde se solapan Leer entrada »

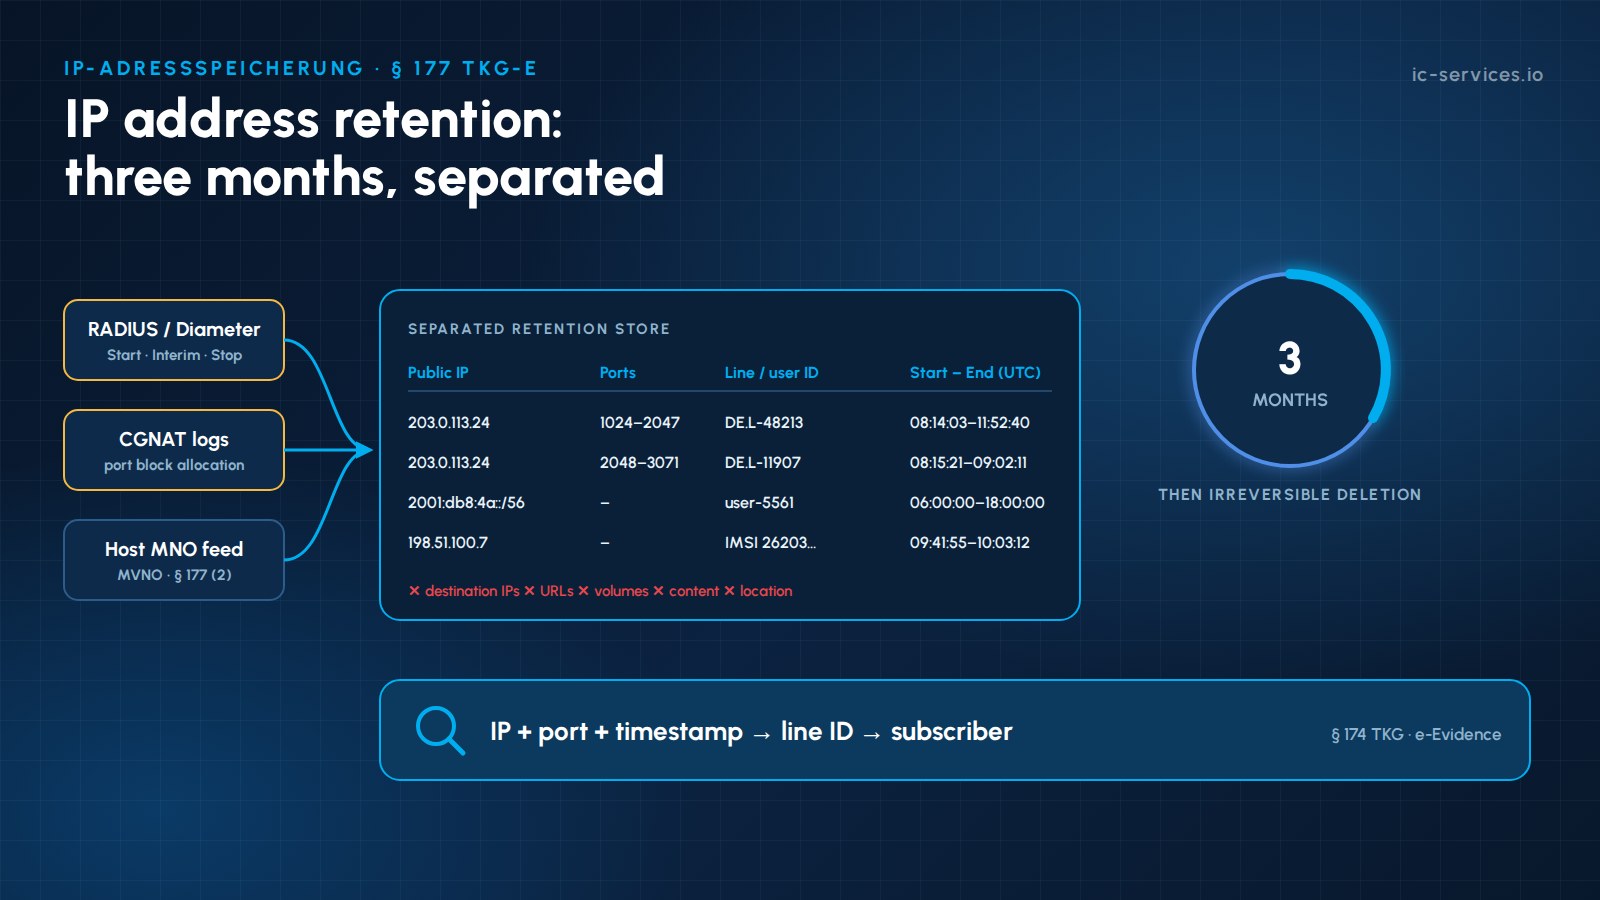
Conservación de direcciones IP en Alemania: la dirección IP pública, el puerto, el identificador de línea y la marca de tiempo se almacenan durante tres meses en un repositorio de conservación independiente, de conformidad con el artículo 177 de la TKG.

Conservación de direcciones IP en Alemania: qué deben almacenar los proveedores de servicios de Internet (ISP) y los operadores móviles virtuales (MVNO) en virtud del nuevo artículo 177 de la Ley de Telecomunicaciones (TKG)

Alemania tiene previsto establecer una obligación de conservación de direcciones IP durante tres meses para los proveedores de acceso a Internet. Descubre quiénes se ven afectados, qué datos concretos deben almacenarse, por qué RADIUS por sí solo no es suficiente con CGNAT, qué deben acordar los operadores móviles virtuales (MVNO) con su red de acogida y cómo crear un sistema de almacenamiento que cumpla con la normativa.

Conservación de direcciones IP en Alemania: qué deben almacenar los proveedores de servicios de Internet (ISP) y los operadores móviles virtuales (MVNO) en virtud del nuevo artículo 177 de la Ley de Telecomunicaciones (TKG) Leer entrada »

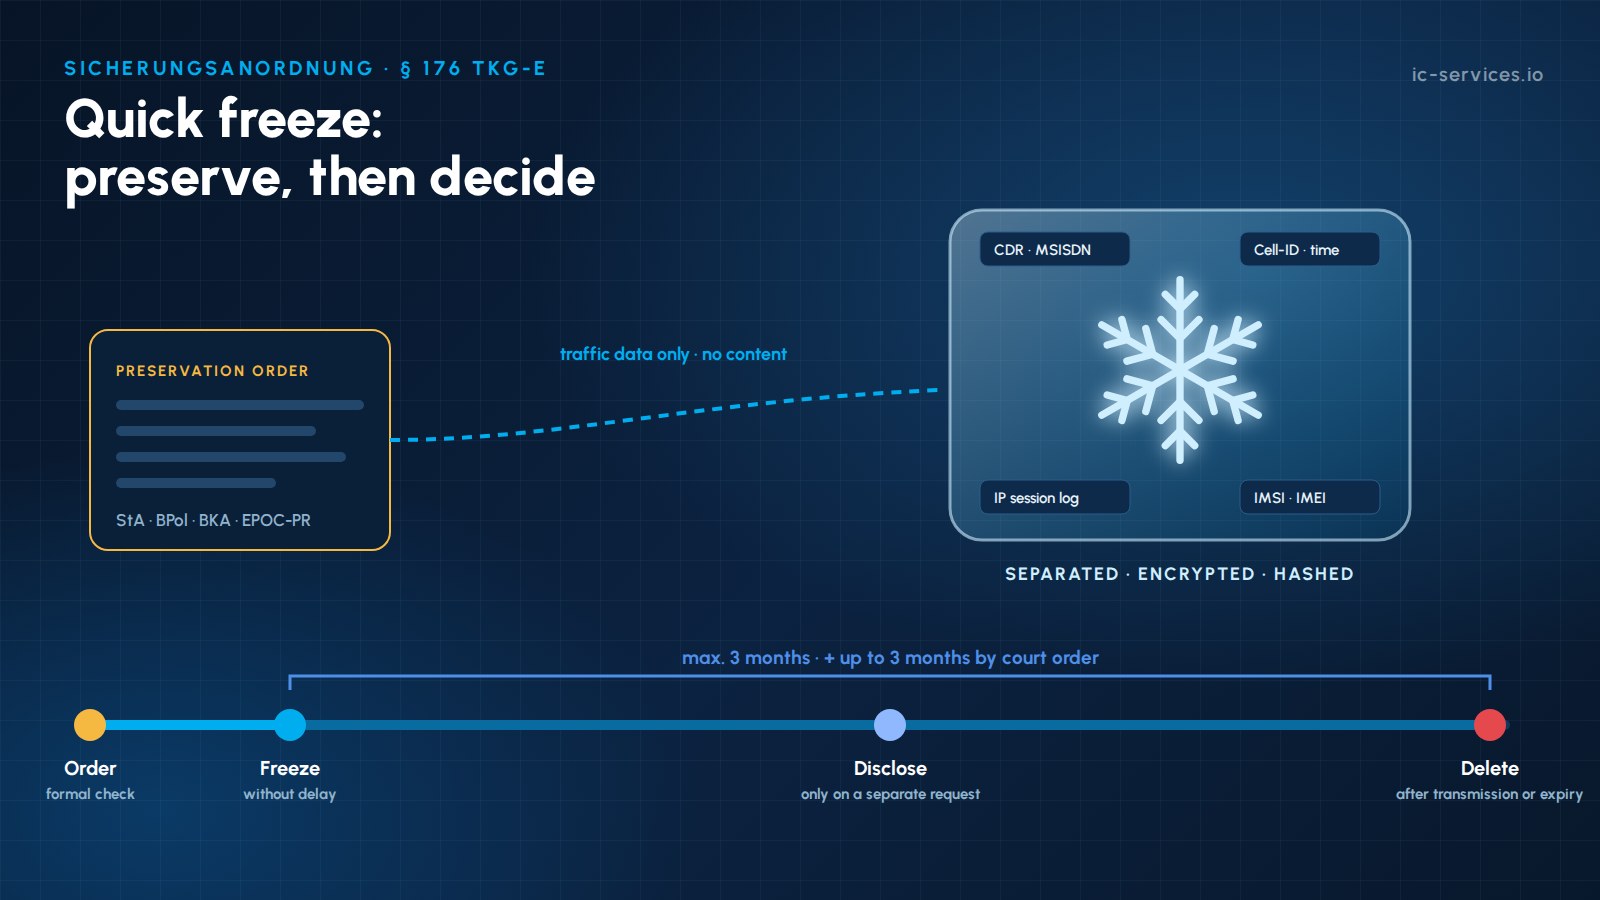
Congelación urgente en Alemania: una orden de conservación congela los datos de tráfico de telecomunicaciones en una cámara acorazada durante un máximo de tres meses antes de su divulgación o supresión

«Quick Freeze» en Alemania: qué supone la nueva «Sicherungsanordnung» para los proveedores de telecomunicaciones

Alemania está introduciendo un procedimiento de congelación rápida (Sicherungsanordnung) para los datos de tráfico. A continuación se explica qué deben conservar los operadores de telecomunicaciones, cómo funciona el proceso paso a paso, qué plazos se aplican y cómo prepararse antes de que la ley entre en vigor.

«Quick Freeze» en Alemania: qué supone la nueva «Sicherungsanordnung» para los proveedores de telecomunicaciones Leer entrada »

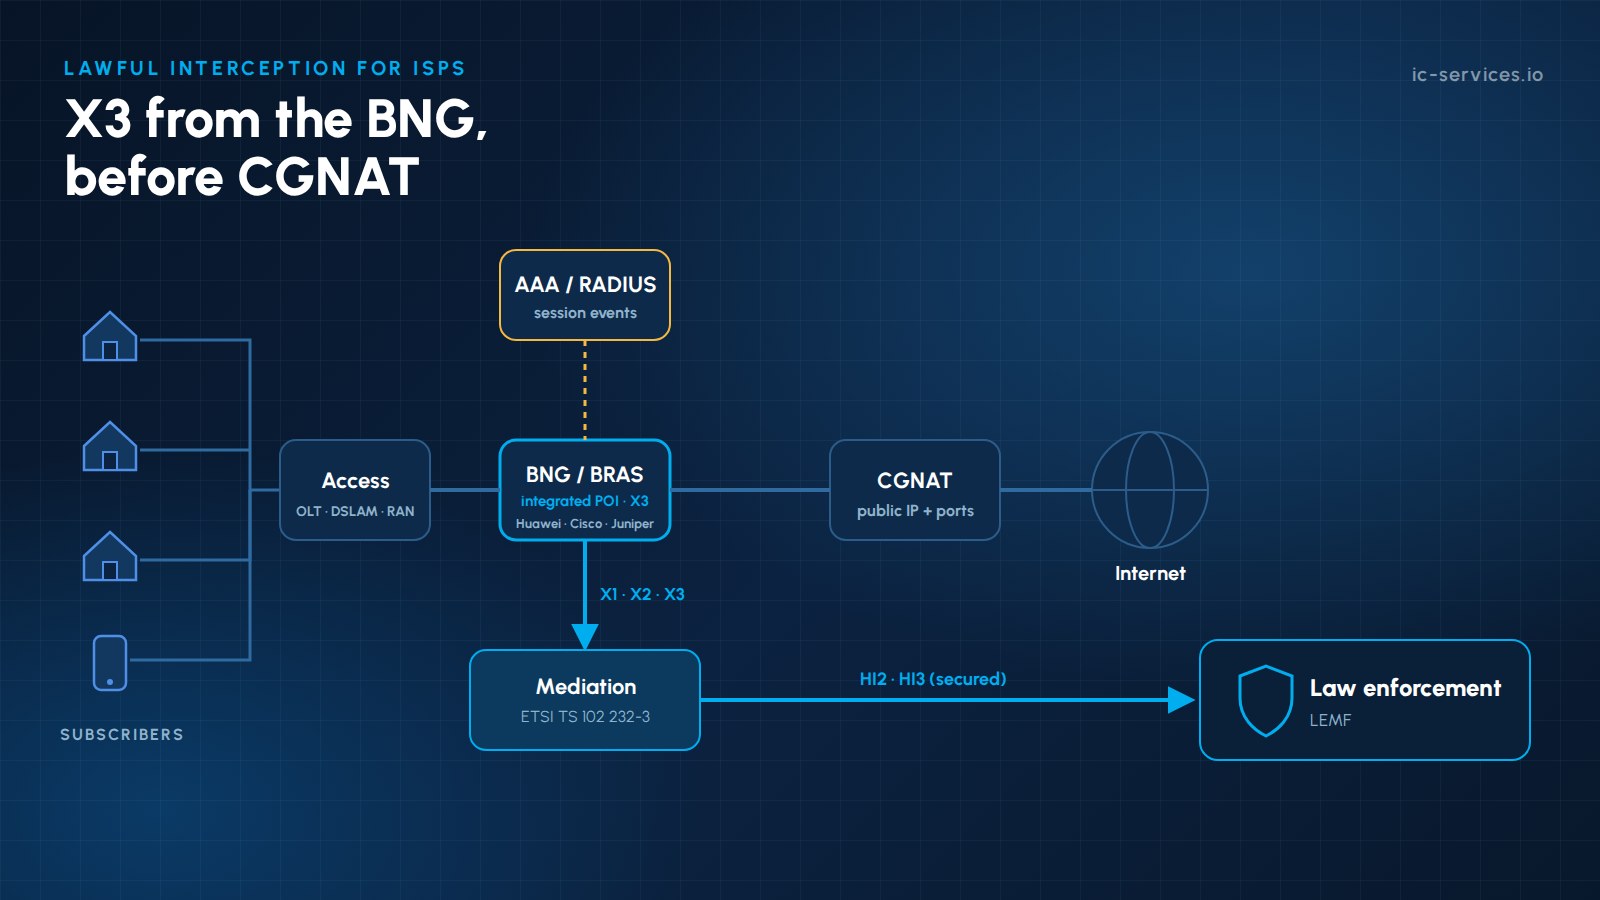
Interceptación legal para proveedores de servicios de Internet (ISP): BNG/BRAS con punto de interceptación integrado que envía X1, X2 y X3 a la mediación antes del CGNAT, y transfiere HI2 y HI3 a las fuerzas del orden.

Interceptación legal para los proveedores de servicios de Internet: lo que deben aplicar los proveedores de acceso a Internet

Todos los proveedores de acceso público a Internet deben poder interceptar el tráfico IP de un abonado cuando así lo ordene un tribunal. Esta guía aborda las obligaciones, la arquitectura en la que se basan BNG, RADIUS y CGNAT, el traspaso según la norma ETSI TS 102 232 y los escollos que retrasan la aceptación por parte de la BNetzA.

Interceptación legal para los proveedores de servicios de Internet: lo que deben aplicar los proveedores de acceso a Internet Leer entrada »

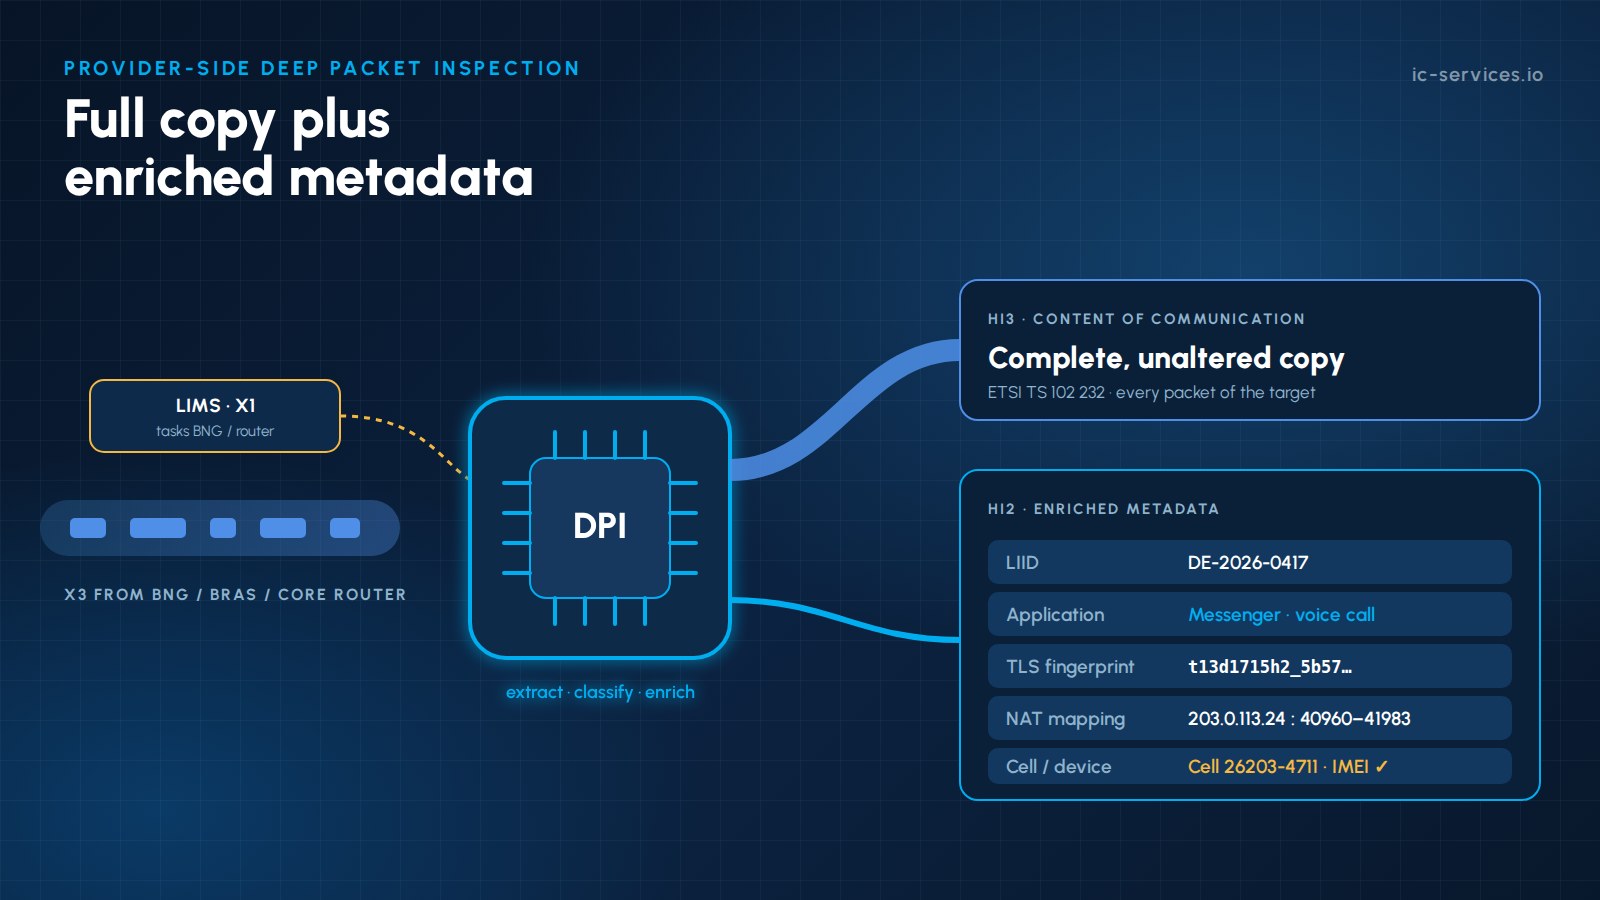
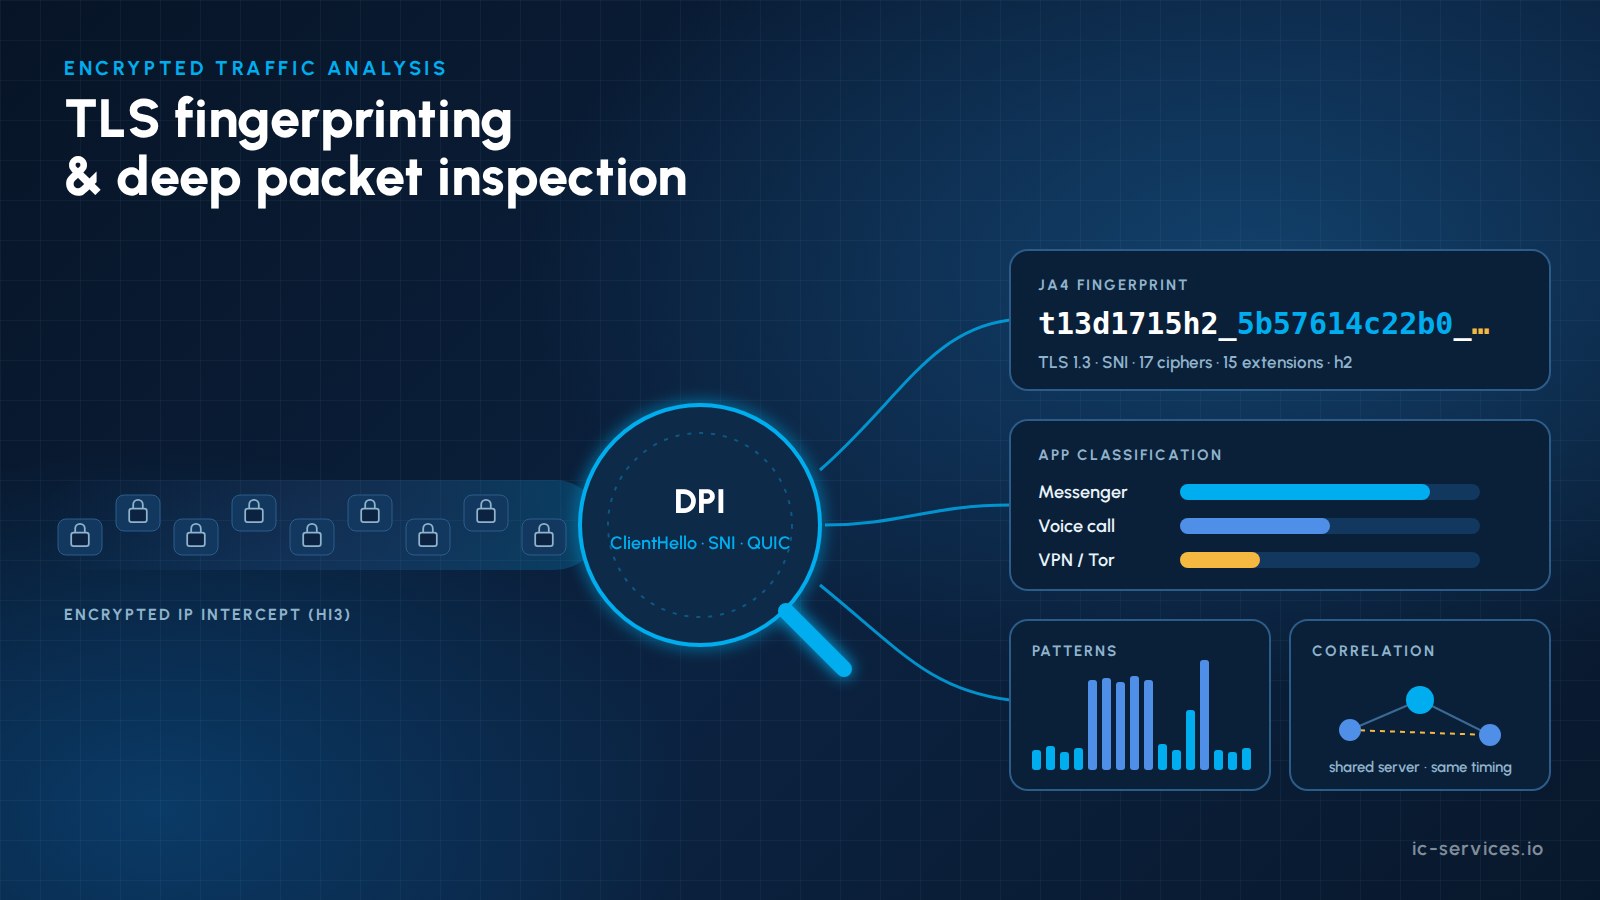
Identificación de huellas TLS e inspección profunda de paquetes del tráfico IP cifrado para las fuerzas del orden: huellas JA4, clasificación de aplicaciones y correlación de datos

Identificación de TLS y análisis de datos por pakete (DPI) para las fuerzas del orden: cómo interpretar las interceptaciones de IP cifradas

La mayor parte del tráfico IP interceptado está cifrado. Descubre cómo las fuerzas del orden utilizan la inspección profunda de paquetes, la identificación de huellas TLS (JA4), el reconocimiento de patrones de tráfico y la correlación de direcciones IP para convertir las interceptaciones cifradas en información útil.

Identificación de TLS y análisis de datos por pakete (DPI) para las fuerzas del orden: cómo interpretar las interceptaciones de IP cifradas Leer entrada »

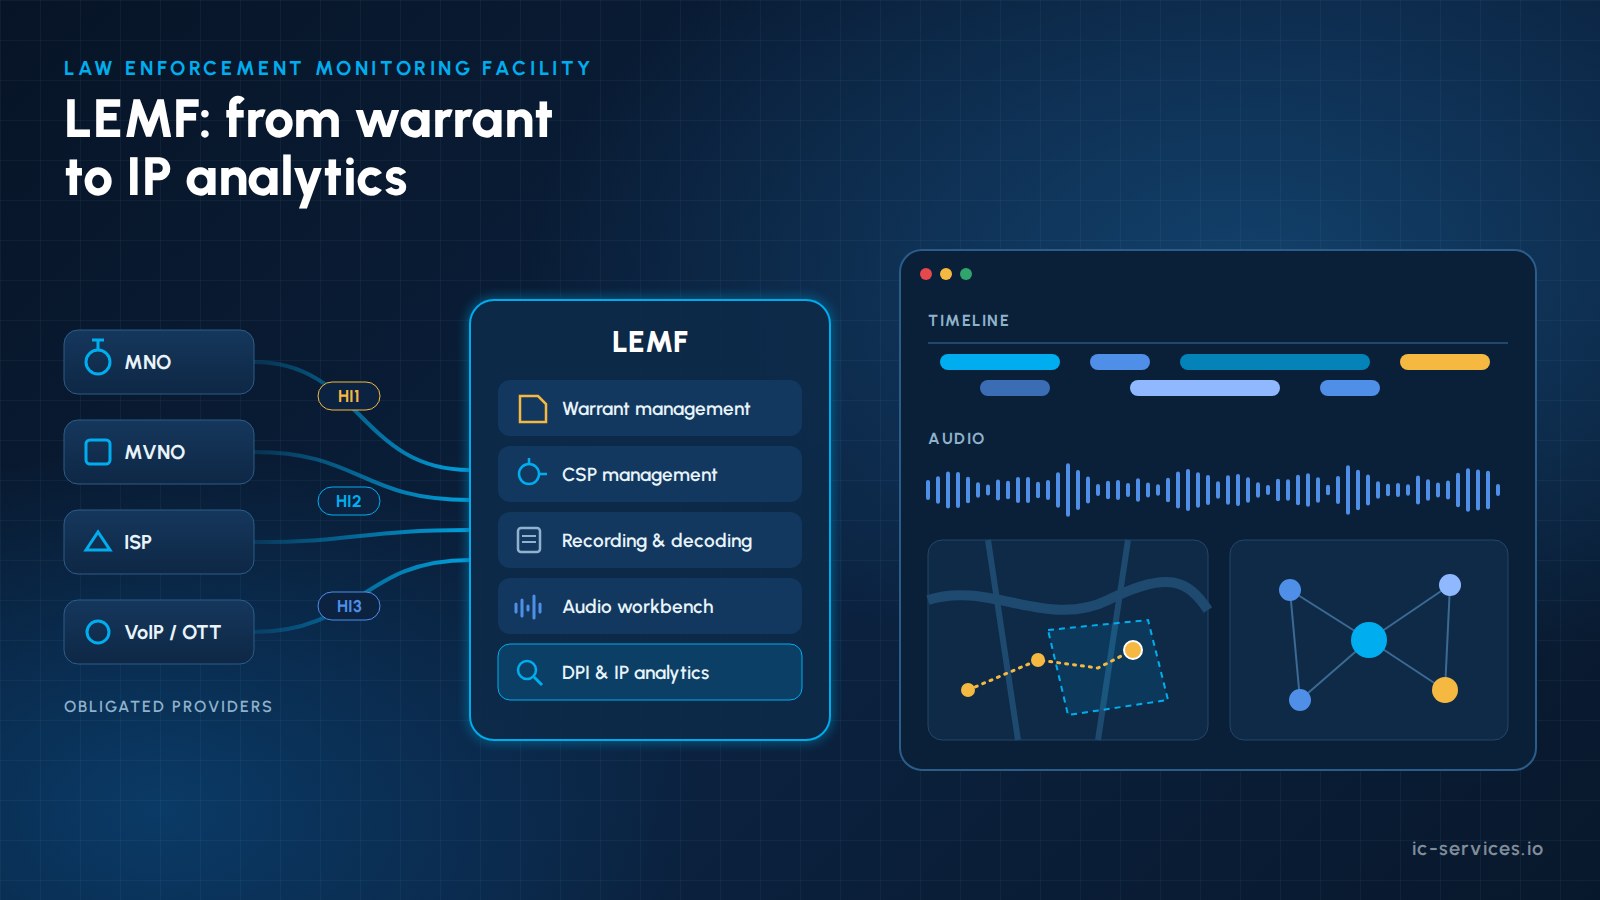
Arquitectura de LEMF: centro de supervisión de las fuerzas del orden que recibe datos HI1, HI2 y HI3 de los proveedores de telecomunicaciones para la gestión de órdenes judiciales y el análisis de audio y de datos IP.

¿Qué es un LEMF? Un repaso a las modernas instalaciones de vigilancia de las fuerzas del orden

Un LEMF es la entidad receptora de una intervención legal. Esta guía explica cómo un centro moderno de monitorización de las fuerzas del orden gestiona a los proveedores de servicios de comunicaciones (CSP) y las órdenes judiciales a través de HI1, ETSI-ESB y fax, procesa el audio y convierte los datos IP interceptados en pruebas mediante DPI.

¿Qué es un LEMF? Un repaso a las modernas instalaciones de vigilancia de las fuerzas del orden Leer entrada »

eSIM MVNO: ejemplo de cumplimiento de la normativa sobre interceptación legal

LI para operadores móviles virtuales (OMV) que solo ofrecen eSIM: retos específicos y soluciones prácticas

El modelo de negocio de los operadores móviles virtuales (OMV) con eSIM plantea retos específicos en materia de interceptación legal en comparación con los OMV tradicionales. Los OMV que operan exclusivamente con eSIM constituyen un segmento en crecimiento

LI para operadores móviles virtuales (OMV) que solo ofrecen eSIM: retos específicos y soluciones prácticas Leer entrada »

Scroll al inicio
ICS
Resumen de privacidad

Esta web utiliza cookies para que podamos ofrecerte la mejor experiencia de usuario posible. La información de las cookies se almacena en tu navegador y realiza funciones tales como reconocerte cuando vuelves a nuestra web o ayudar a nuestro equipo a comprender qué secciones de la web encuentras más interesantes y útiles.