
加密流量分析
执法领域的DPI:使加密截获数据可利用
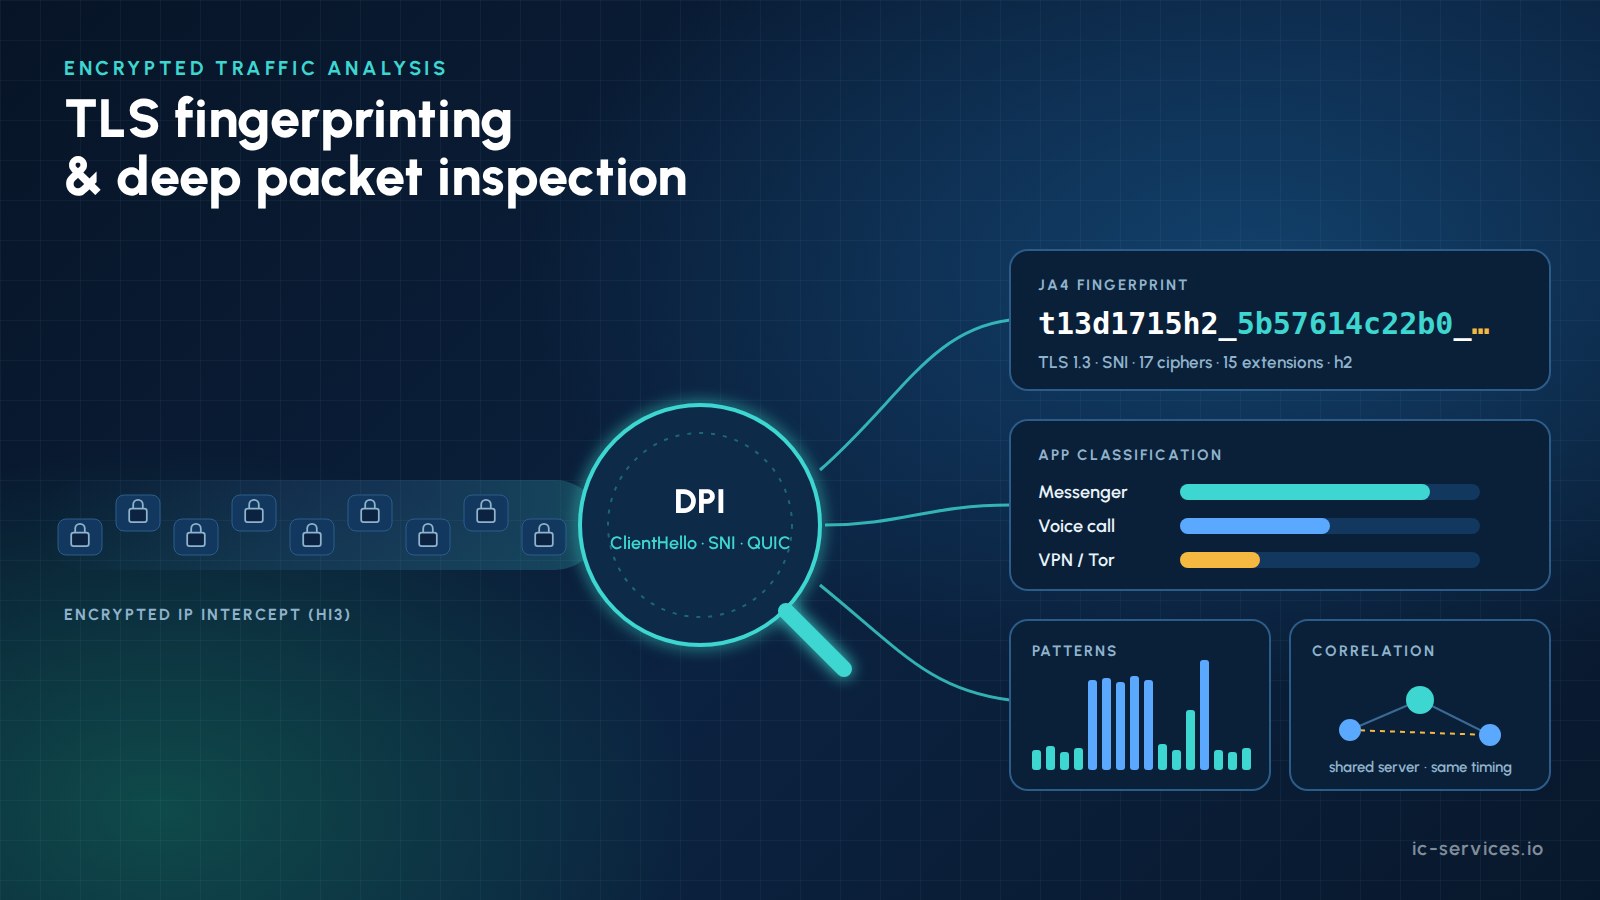
在 ICS LEMF 分析师工作台中,利用 TLS 指纹识别、流量模式识别和关联分析,识别加密 IP 截获数据中的应用程序、设备和活动。.
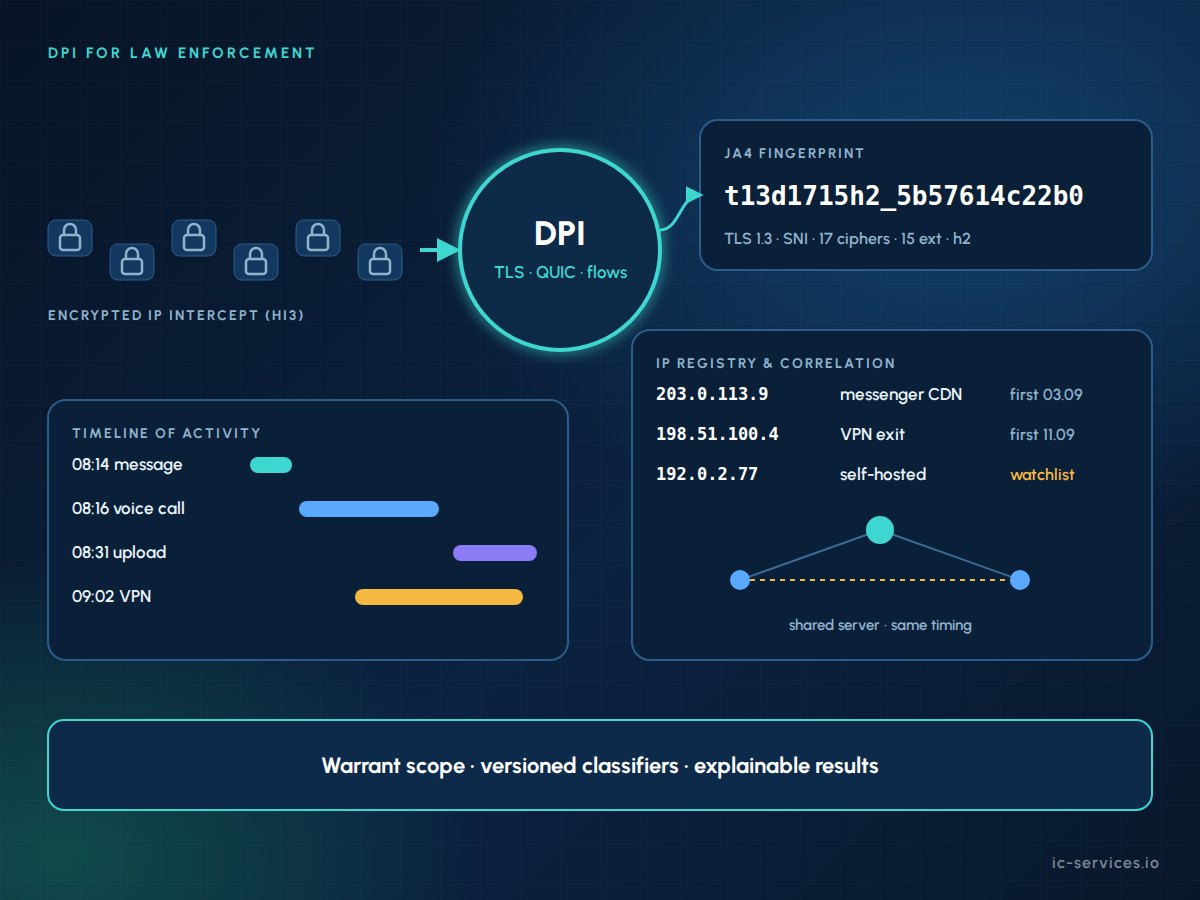
执法领域的DPI是指在该机构的监控设施内,对依法截获的IP流量进行深度数据包检测。它利用TLS指纹识别、流量模式识别和IP关联技术,对仍可读取的数据进行解码,并对加密数据进行分类。该技术不会破解端到端加密。.
关键事实
- 两份工作: 对可读流量进行解码,对其他所有流量进行分类。.
- TLS 指纹识别: JA4 通过握手过程识别客户端软件,无需解密。.
- 模式识别: 数据包大小和时间戳揭示了消息、通话和文件传输的情况。.
- 相关性: IP注册表将跨目标、设备和时间的活动关联起来。.
- 证据法: 版本化分类器、已知错误率、保证范围得到执行。.
- 提供 ICS LEMF 规格 面向代理机构。.
为什么现在执法领域的DPI如此重要?
当运营商传输目标对象的互联网流量时,其中几乎全部都经过加密。HTTPS、QUIC、端到端加密的即时通讯软件、VPN 以及基于 HTTPS 的 DNS,使得可供解码的内容寥寥无几。一个仅显示数千兆字节 TLS 流量的监控系统,对调查人员来说毫无用处。.
加密流量分析改变了这一局面。即使没有内容信息,流量也能显示出使用了哪些应用程序、何时使用、使用强度如何,以及同时进行了哪些其他活动。分析师们期望分类器能够持续更新,并且希望能够自行调整规则。.
加密流量分析还能看到什么?
| 信号 | 它揭示了什么 | 限制 |
|---|---|---|
| IP地址、端口、ASN | 服务器基础设施、云或CDN、VPN端点 | 共享的CDN地址为许多服务提供支持 |
| DNS(未加密) | 目标查询过的域名 | 被卫生部(DoH)和交通部(DoT)隐瞒 |
| TLS SNI | 请求的服务器名称 | 可能被隐藏或具有误导性 |
| TLS 版本、加密套件、ALPN | 客户端类型和协议栈 | 需要指纹识别才能解读 |
| 服务器证书 | 组织、域名、签发机构 | 采用 TLS 1.3 加密 |
| QUIC 初始数据包 | 服务器名称和客户端参数 | 后续数据包均已完全加密 |
| 数据包大小与时序 | 消息、通话、视频或文件传输 | 需要经过训练的模型 |
| 流量、体积和持续时间 | 使用频率和每日使用规律 | 需要上下文才能理解 |
| STUN/TURN 流量 | 实时通话和点对点媒体 | 特定于应用程序的 |
有关加密DNS的影响,请参阅 卫生部、交通部与合法截获.
TLS 指纹识别:JA3 与 JA4
每个 TLS 客户端都会以一种独特的方式构建其 ClientHello。TLS 指纹技术将版本、密码套件、扩展和 ALPN 值浓缩成一个简短且可比的字符串。它无需解密任何内容,即可识别应用程序、浏览器、库和工具。.
| 方法 | 方法 | 实用提示 |
|---|---|---|
| JA3 | ClientHello 字段的 MD5 哈希值(按发送顺序排列) | 当浏览器随机排列扩展程序顺序时会出现故障 |
| JA4 | 已排序的值以及易于理解的前缀(传输协议、TLS 版本、SNI、计数、ALPN) | 尽管进行了随机化,但系统仍保持稳定;BSD 3 条款许可协议 |
| JA4S、JA4H、JA4X、JA4L、JA4SSH | 服务器、HTTP、证书、延迟和 SSH 指纹 | FoxIO 许可协议 1.1;商业产品需要 OEM 许可 |
JA4作为JA3的继任者已被广泛采用。供应商和买家在商业产品中使用其他JA4+方法之前,应仔细查阅许可条款。指纹仅为强有力的指示,而非身份证明,因为许多应用程序共享相同的库。.
交通模式识别是如何工作的?
即使内容和服务器名称被隐藏,流量的形态依然可见:
- 短信 表现为短暂的小数据包突发,随后是确认报文。.
- 语音和视频通话 创建稳定且间隔均匀的UDP数据流,通常在完成STUN/TURN交换之后。.
- 文件和媒体传输 显示持续的大流量上传或下载。.
- 保持连接和推送通知 遵循应用程序特有的节奏。.
基于数据包长度、到达间隔时间及突发流量统计数据训练的分类器会对这些活动进行标记。分析人员可以看到事件时间线,例如,08:14 收到一条消息,随后在 08:16 接到了一个语音通话。.
IP注册与关联
一旦进行关联分析,分类信息便转化为情报。ICS LEMF 针对每个案件以及跨案件的情况分别维护 IP 登记册。.
- IP 到服务的解析 包括ASN、反向DNS、证书数据和地理位置信息。.
- 首次出现和最后出现 对于每个远程地址和指纹。.
- 关注列表 会触发警报的地址、域名和指纹。.
- 常见联系点 在不同目标之间,例如同一台稀有服务器或VPN端点。.
- 时间相关性 在两条线上同时开始和停止的活动。.
- 设备连续性 当不同的SIM卡上出现相同的指纹时。.
- IRI 关联 包括手机ID、位置和IMEI号。.
通过第三方数据中发现的公共IP地址,可以依据《电信法》(TKG)第174条向接入提供商提出用户数据请求,从而追溯到相关用户。 德国拟议的关于IP地址保留的规定(《电信法》第177条草案,BT-Drs. 21/6581,目前正在议会审议中)旨在为此提供支持。了解更多关于 数据保留和IP地址保留.
在 ICS LEMF 中,执法部门如何使用 DPI
每个结果都遵循一条有记录的追踪链,从原始数据包一直追溯到分析师的工作台。.
1
摄入
HI3 IP数据包(互联网接入采用ETSI TS 102 232-3,移动网络采用-7)在传输时会随附相应的HI2记录。.
2
Sessionize
数据包会被分组为流和会话,即使IP地址发生变化也是如此。.
3
解码
网络、电子邮件、文件传输和VoIP已成为可用的产品。.
4
分类
DPI 特征、JA4 指纹和行为模型用于标记剩余的流量。.
5
丰富
IP 注册表添加了服务、地理位置和 IRI 上下文。.
6
相关性
活动在目标、案例和时间之间相互关联。.
7
可视化与警报
时间线、地图和图表,并可深入查看原始PCAP数据。.
8
文档
每个结果都会随附解码器和分类器的版本信息。.
法律和证据方面的界限是什么?
执法部门的DPI在严格的限制下运行。ICS LEMF在技术上尽可能地执行这些限制。.
- 分析仅限于 搜查令的范围 以及分析师被授权使用的指标。.
- 每个处理步骤均遵循国家刑事诉讼法,并且 (EU) 2016/680 号指令.
- 分类包括 指标. 其误差率必须明确、有据可查,并在法庭上能够予以说明。.
- 版本控制 在使用较新的分类器重新分析数据时,仍可查看原始结果。.
- 特权内容 可以被标记并锁定,但需经管理员批准。.
ICS LEMF 中的 DPI 功能
所有分析功能均在分析师授权的指标范围内运行。.
01
协议解码
Web会话、电子邮件(POP3、IMAP、SMTP)、VoIP和文件传输被重新构建为产品,并集成了OCR和元数据提取功能。.
02
应用分类
持续更新的DPI特征码会显示使用了哪项服务、何时使用以及数据传输量。各机构可自行调整规则。.
03
TLS 指纹识别
基于 JA4 的客户端指纹可识别应用程序、浏览器和工具,并设有针对目标指纹的监控列表。.
04
活动识别
行为模型会区分加密应用内的消息、通话和转接,并将它们标注在案件时间轴上。.
05
时间轴、地图和图表
所有事件都显示在精确到秒的时间轴上,位置显示在地图上,关系则呈现于实体图中,并支持地理围栏提醒。.
06
开放分析链
通过将 PCAP 导出到 Wireshark 以及解码器插件 API,您的团队可以添加协议并使用自己的工具。.
为什么是ICS
01
服务提供商视角
我们为运营商提供拦截服务,因此我们清楚IP数据传输的具体情况以及在何处出现故障。.
02
标准与法规
在合法截获领域拥有20余年的经验,且其截获解决方案多次获得德国联邦网络管理局(BNetzA)的批准。.
常见问题
对于执法部门而言,DPI是什么?
执法领域的DPI是指对执法机构通过合法截获方式接收的IP流量进行深度数据包检测。在监控设施内,该系统会解码可读协议,并根据应用程序、指纹和活动类型对加密流量进行分类。检测结果会与IRI、位置及其他目标进行关联,且每个步骤均严格遵循截获令的范围。.
什么是 TLS 指纹识别?
TLS 指纹识别技术通过客户端或服务器在 TLS 握手过程中使用的参数(如版本、密码套件、扩展和 ALPN 值)生成一个紧凑的标识符。它无需解密流量,即可识别连接背后的软件,例如特定的即时通讯软件、浏览器或工具。 这仅是一种指标,应与其他信号结合使用。.
JA3和JA4有什么区别?
JA3 会按 ClientHello 字段出现的顺序对其进行哈希计算。由于浏览器会随机排列扩展名的顺序,因此同一浏览器现在会生成许多不同的 JA3 哈希值。 JA4 在哈希运算前对值进行排序,并添加一个可读的前缀,因此指纹保持稳定。JA4 根据 BSD 三条款许可发布,而其他 JA4+ 方法则采用 FoxIO 许可 1.1。.
DPI 能解密 WhatsApp 或 Signal 的通信流量吗?
不,深度包检测(DPI)不会破坏端到端加密。它只能显示是否使用了某款应用、使用时间、使用时长以及数据流量。通过流量模式识别,通常可以区分短信和语音通话。访问内容需要其他法律手段,这不属于DPI的范畴。.
政府机构对加密流量进行分析是否合法?
当有效截获令涵盖相关通信流量时,该行为即属合法。分析工作必须遵守国家刑事诉讼法及数据保护规定;在欧盟范围内,则须遵循《(EU)2016/680号指令》。分析必须在该令规定的范围内进行。分析结果必须记录在案并进行版本控制,且必须保护受特权保护的通信内容。.
什么是知识产权注册处?
IP注册表是一个数据库,其中记录了在拦截的流量中观察到的远程IP地址、域名和指纹,这些数据按案件和跨案件进行存储。该数据库还会补充服务、ASN和地理位置数据,并记录每个条目首次和最后一次被检测到的时间。在ICS LEMF中,它是关联分析、监控列表和警报的基础。.
参见 ICS LEMF 中的加密流量分析
预约演示,了解DPI、TLS指纹识别和关联分析在截获的IP数据上是如何运作的。.