
ניתוח תעבורה מוצפנת
DPI לאכיפת החוק: הפיכת יירוטים מוצפנים לשמישים
זהו אפליקציות, מכשירים ופעילויות בהאזנות IP מוצפנות באמצעות זיהוי טביעות אצבע של TLS, זיהוי דפוסי תעבורה וקורלציה, בתוך סביבת העבודה של האנליסט ICS LEMF.
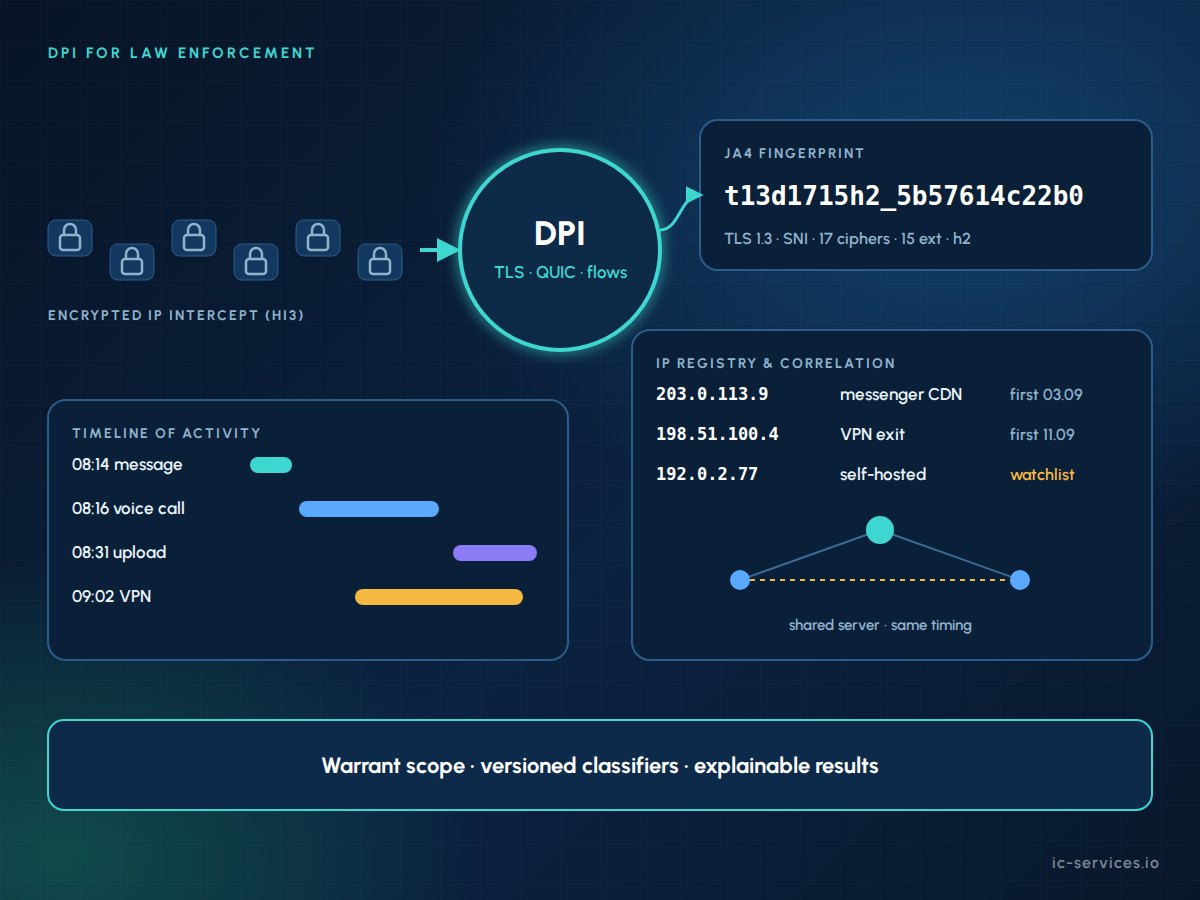
DPI עבור רשויות אכיפת החוק הוא בדיקה מעמיקה של מנות (Deep Packet Inspection) של תעבורת IP שנקלטו באופן חוקי בתוך מתקן הניטור של הרשות. המערכת מפענחת את מה שעדיין ניתן לקריאה ומסווגת את מה שמוצפן, באמצעות זיהוי טביעות אצבע של TLS, זיהוי דפוסי תעבורה וקורלציה של כתובות IP. היא אינה פורצת את ההצפנה מקצה לקצה.
עובדות עיקריות
- שתי משרות: לפענח תעבורה הניתנת לקריאה, ולסווג את כל השאר.
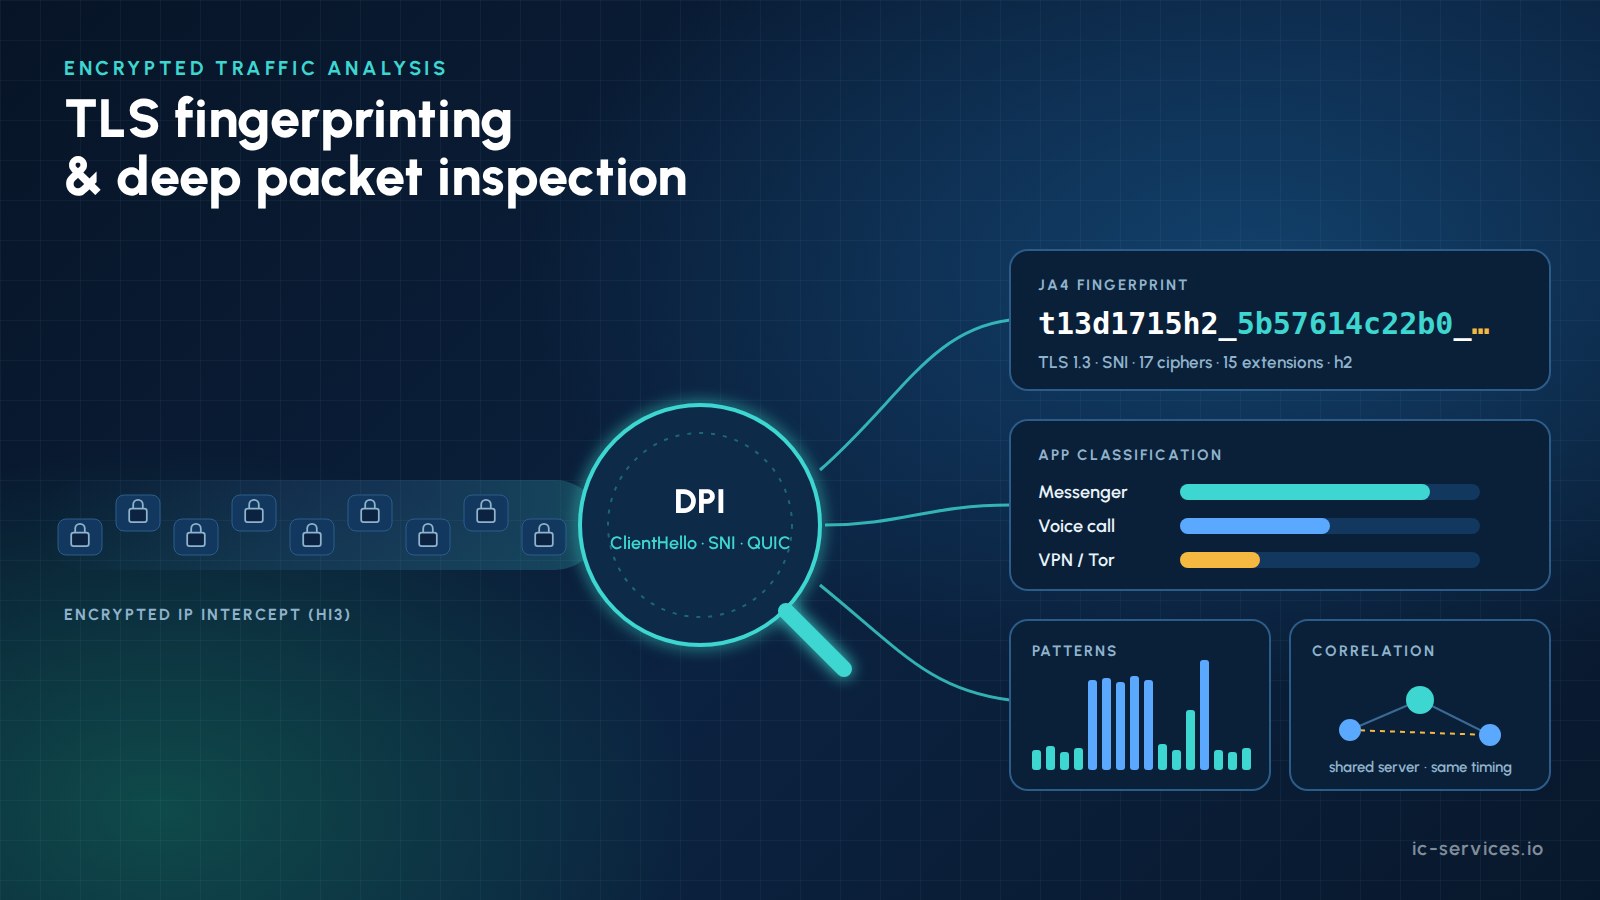
- זיהוי טביעת אצבע של TLS: JA4 מזהה את תוכנת הלקוח כבר בשלב ההתחברות, ללא צורך בפענוח.
- זיהוי תבניות: גודל החבילות והעיתוי חושפים הודעות, שיחות והעברת קבצים.
- מתאם: מאגר כתובות IP מקשר בין פעילויות המתרחשות ביעדים, במכשירים ובזמנים שונים.
- דיסציפלינה ראייתית: מסווגים בעלי גרסאות, שיעורי שגיאה ידועים, אכיפת היקף האחריות.
- זמין ב-ICS LEMF לסוכנויות.
מדוע נושא ה-DPI בתחום אכיפת החוק חשוב דווקא עכשיו?
כאשר מפעיל מעביר את תעבורת האינטרנט של היעד, כמעט כולה מוצפנת. פרוטוקולים כמו HTTPS, QUIC, אפליקציות מסרים עם הצפנה מקצה לקצה, רשתות VPN ו-DNS over HTTPS מותירים מעט מאוד תוכן שניתן לפענח. מתקן ניטור המציג רק גיגה-בייטים של TLS אינו מספק לחוקרים שום חומר עבודה.
ניתוח תעבורה מוצפנת משנה את המצב. גם ללא תוכן, התעבורה מראה איזו אפליקציה שימשה, מתי, באיזו תדירות ובמקביל לאילו פעילויות אחרות. האנליסטים מצפים למסווגים המתעדכנים באופן רציף, והם מעוניינים להתאים את הכללים בעצמם.
מה עדיין ניתן לראות באמצעות ניתוח תעבורה מוצפנת?
| אות | מה זה מגלה | מגבלות |
|---|---|---|
| כתובות IP, יציאות, ASN | תשתית שרתים, ענן או CDN, נקודות קצה של VPN | כתובות CDN משותפות משמשות שירותים רבים |
| DNS (לא מוצפן) | דומיינים שהיעד חיפש | מוסתר על ידי משרד הבריאות ומשרד התחבורה |
| TLS SNI | שם השרת המבוקש | יכול להיות מוסתר או מטעה |
| גרסת TLS, אלגוריתמי הצפנה, ALPN | סוג הלקוח וערימת הפרוטוקולים | נדרש טביעת אצבע לצורך פענוח |
| תעודת שרת | ארגון, דומיין, מנפיק | מוצפן ב-TLS 1.3 |
| חבילות QUIC ראשוניות | שם השרת ופרמטרי הלקוח | חבילות מאוחרות יותר מוצפנות במלואן |
| גדלי חבילות ותזמון | הודעה, שיחה, שיחת וידאו או העברת קבצים | נדרשים מודלים מאומנים |
| נפח הזרימה ומשך הזמן | עוצמת השימוש ודפוסי השימוש היומיומיים | נדרש הקשר כדי לפרש זאת |
| תנועה מסוג STUN/TURN | שיחות בזמן אמת ותוכן מדיה בין עמיתים | יישומים ספציפיים |
למידע על ההשפעה של DNS מוצפן, קראו משרד הבריאות, משרד התחבורה ויירוט חוקי.
זיהוי טביעת אצבע TLS: JA3 לעומת JA4
כל לקוח TLS בונה את ה-ClientHello שלו באופן ייחודי. טביעת אצבע של TLS מאחדת את הגרסה, חבילות ההצפנה, ההרחבות וערכי ה-ALPN למחרוזת קצרה וניתנת להשוואה. היא מזהה אפליקציות, דפדפנים, ספריות וכלים מבלי לפענח דבר.
| שיטה | גישה | הערה מעשית |
|---|---|---|
| JA3 | ה-MD5 של שדות ClientHello לפי סדר השליחה | מתרחשות תקלות כאשר הדפדפנים מסדרים את סדר התוספים באופן אקראי |
| JA4 | ערכים ממוינים בתוספת קידומת קריאה (תעבורה, גרסת TLS, SNI, ספירות, ALPN) | יציב למרות האקראיות; רישיון BSD בן 3 סעיפים |
| JA4S, JA4H, JA4X, JA4L, JA4SSH | שרת, HTTP, תעודה, זמן השהיה וטביעות אצבע של SSH | רישיון FoxIO 1.1; מוצרים מסחריים דורשים רישיון OEM |
JA4 אומץ באופן נרחב כיורשו של JA3. על ספקים ורוכשים לבדוק את תנאי הרישיון לפני השימוש בשיטות JA4+ אחרות במוצר מסחרי. טביעת אצבע מהווה אינדיקטור חזק, אך אינה מהווה הוכחת זהות, שכן אפליקציות רבות חולקות ספריות משותפות.
כיצד פועלת זיהוי תבניות תנועה?
גם כאשר שמות התוכן והשרתים מוסתרים, דפוס התעבורה נשאר גלוי:
- הודעות טקסט מופיעים כפרצי נתונים קצרים של מנות קטנות, ולאחר מכן מתקבלות אישורי קבלה.
- שיחות קוליות ושיחות וידאו ליצור זרמי UDP יציבים, במרווחים שווים, לרוב לאחר חילופי STUN/TURN.
- העברת קבצים ומדיה מציגים פעילות מתמשכת של העלאות או הורדות בנפח גדול.
- Keep-alives והודעות דחיפה לעקוב אחר הקצבים הספציפיים לכל אפליקציה.
מסווגים שהוכשרו על סמך אורכי החבילות, זמני ההגעה בין חבילות וסטטיסטיקות פרצי נתונים, מתייגים פעילויות אלו. האנליסט רואה ציר זמן של אירועים, למשל הודעה בשעה 08:14 ואחריה שיחת קול בשעה 08:16.
רישום כתובות IP וקורלציה
סיווג הופך למידע מודיעיני ברגע שנוצר קשר בינו לבין נתונים אחרים. מערכת ICS LEMF מנהלת רישום IP לכל תיק ובין התיקים השונים.
- תרגום כתובות IP לשירותים עם ASN, DNS הפוך, נתוני תעודה ומיקום גיאוגרפי.
- נראה לראשונה ונראה לאחרונה עבור כל כתובת מרוחקת וטביעת אצבע.
- רשימות מעקב של כתובות, דומיינים וטביעות אצבע שמפעילים התראות.
- נקודות מגע נפוצות בין יעדים, כגון אותו שרת נדיר או אותה נקודת קצה של VPN.
- קורלציה זמנית פעילות שמתחילה ומסתיימת באותו הזמן בשתי שורות.
- רציפות המכשיר כאשר טביעות אצבעות זהות מופיעות על כרטיסי SIM שונים.
- קישור IRI עם מזהי תאים, מיקומים ומספרי IMEI.
כתובות IP ציבוריות המופיעות בנתוני צד שלישי עשויות להוביל לזיהוי המנוי באמצעות בקשה לקבלת נתוני מנוי מספק הגישה, בהתאם לסעיף 174 לחוק התקשורת (TKG). התקנות הגרמניות המתוכננות בנושא שמירת כתובות IP (סעיף 177 לחוק התקשורת הגרמני (TKG-E), BT-Drs. 21/6581, הנמצאות כעת בדיון בפרלמנט) נועדו לתמוך בכך. למידע נוסף על שמירת נתונים ושמירת כתובות IP.
כיצד פועל ה-DPI לאכיפת החוק ב-ICS LEMF
כל תוצאה עוברת דרך שרשרת מתועדת, החל מחבילות הנתונים הגולמיות ועד לשולחן העבודה של האנליסט.
1
קליטה
משלוחי IP מסוג HI3 (ETSI TS 102 232-3 לגישה לאינטרנט, -7 למכשירים ניידים) מגיעים יחד עם הרשומות התואמות מסוג HI2.
2
חלוקה למפגשים
החבילות מקובצות לזרמים ולמפגשים, גם כאשר כתובות ה-IP משתנות.
3
פענוח
האינטרנט, הדואר האלקטרוני, העברת קבצים ו-VoIP הופכים למוצרים נגישים.
4
לסווג
חתימות DPI, טביעות אצבע JA4 ומודלים התנהגותיים מסווגים את שאר התעבורה.
5
להעשיר
מרשם ה-IP מוסיף הקשר של שירות, מיקום גיאוגרפי ו-IRI.
6
לקשר
הפעילות קשורה בין יעדים, מקרים ופרקי זמן.
7
הצגה חזותית והתראה
ציר זמן, מפות וגרפים, עם אפשרות להתעמקות בנתוני ה-PCAP הגולמיים.
8
מסמך
גרסאות המפענח והממיין נשמרות יחד עם כל תוצאה.
מהם הגבולות המשפטיים והראייתיים?
ה-DPI המשמש את רשויות אכיפת החוק פועל תחת מגבלות קפדניות. ICS LEMF אוכף אותן מבחינה טכנית בכל מקום שבו הדבר אפשרי.
- הניתוח נשאר בגבולות ה- היקף הצו והאמצעים שהאנליסט מוסמך להשתמש בהם.
- כל שלב בתהליך מתבצע בהתאם לחוק סדר הדין הפלילי הלאומי ו- הנחייה (האיחוד האירופי) 2016/680.
- הסיווגים הם מדדים. שיעורי הטעות שלהם חייבים להיות ידועים, מתועדים וניתנים להסבר בבית המשפט.
- ניהול גרסאות שומר על התוצאה המקורית גלויה כאשר מנתחים את הנתונים מחדש באמצעות מסווג חדש יותר.
- תוכן בלעדי ניתן לסמן ולנעול, בכפוף לאישור המנהל.
יכולות DPI ב-ICS LEMF
כל פונקציות הניתוח פועלות במסגרת המדדים המורשים של האנליסט.
01
פענוח פרוטוקול
שירותי אינטרנט, דואר אלקטרוני (POP3, IMAP, SMTP), VoIP והעברת קבצים נבנים מחדש כמוצרים, כולל זיהוי תווים אופטי (OCR) וחילוץ מטא-נתונים.
02
סיווג אפליקציות
חתימות DPI המתעדכנות באופן רציף מראות איזה שירות נעשה בו שימוש, מתי ובאיזה נפח נתונים. הגופים יכולים להתאים את הכללים בעצמם.
03
זיהוי טביעת אצבע של TLS
טביעות אצבעות של לקוחות המבוססות על JA4 מזהות אפליקציות, דפדפנים וכלים, וכוללות רשימות מעקב אחר טביעות אצבעות רלוונטיות.
04
זיהוי פעילויות
מודלים התנהגותיים מבחינים בין הודעות, שיחות והעברות בתוך אפליקציות מוצפנות וממקמים אותן על ציר הזמן של התיק.
05
ציר זמן, מפות וגרפים
כל האירועים מוצגים על ציר זמן מדויק עד לשנייה, המיקומים מסומנים על מפות והקשרים מוצגים בגרפי ישויות, עם התראות גיאוגרפיות.
06
שרשרת ניתוח פתוחה
ייצוא PCAP ל-Wireshark וממשק API לתוסף מפענח מאפשרים לצוות שלכם להוסיף פרוטוקולים ולהשתמש בכלים משלו.
מדוע ICS
01
תובנות מצד הספק
אנו מפעילים שירותי יירוט עבור ספקים, ולכן אנו יודעים כיצד נראות העברות ה-IP והיכן מתרחשות תקלות.
02
תקנים ותקנות
יותר מ-20 שנות ניסיון בתחום ההאזנה החוקית ואישורים רבים מטעם הרשות הפדרלית לתקשורת (BNetzA) עבור פתרונות האזנה.
03
מסווגים מותאמים אישית
המפתחים שלנו בונים מפענחים, מסווגים ותהליכי העשרה בהתאם לדרישותיכם. למידע נוסף
שאלות נפוצות
מהו DPI בהקשר של אכיפת החוק?
DPI לצורכי אכיפת החוק הוא בדיקה מעמיקה של מנות נתונים (Deep Packet Inspection) בתעבורת ה-IP שהרשות מקבלת באמצעות יירוט חוקי. בתוך מתקן הניטור, המערכת מפענחת פרוטוקולים קריאים ומסווגת תעבורה מוצפנת לפי יישום, טביעת אצבע וסוג פעילות. התוצאות מקושרות ל-IRI, למיקומים וליעדים אחרים, וכל שלב מתבצע במסגרת צו היירוט.
מהו זיהוי טביעת אצבע של TLS?
טביעת אצבע TLS מפיקה מזהה קומפקטי מהפרמטרים שהלקוח או השרת משתמשים בהם בתהליך לחיצת היד של TLS, כגון גרסה, סוויטות הצפנה, הרחבות וערכי ALPN. היא מזהה את התוכנה העומדת מאחורי החיבור, למשל תוכנת מסרים מיידיים, דפדפן או כלי מסוים, מבלי לפענח את התעבורה. זוהי אינדיקציה בלבד ויש לשלב אותה עם סימנים נוספים.
מה ההבדל בין JA3 ל-JA4?
JA3 מבצע חשישה על שדות ClientHello לפי הסדר שבו הם מופיעים. מכיוון שדפדפנים מסדרים את סדר הסיומות באופן אקראי, אותו דפדפן מייצר כעת חשישות JA3 רבות ושונות. JA4 ממיין את הערכים לפני יצירת ההאש ומוסיף קידומת קריאה, כך שהטביעת אצבע נשארת יציבה. JA4 מתפרסם תחת רישיון BSD בן 3 סעיפים, בעוד ששיטות JA4+ האחרות משתמשות ברישיון FoxIO 1.1.
האם ה-DPI יכול לפענח את התעבורה של WhatsApp או Signal?
לא. DPI אינו פוגע בהצפנה מקצה לקצה. הוא יכול להראות שאפליקציה כזו שימשה, מתי, למשך כמה זמן ובאיזה נפח נתונים. זיהוי דפוסי תעבורה יכול לעתים קרובות להבחין בין הודעת טקסט לשיחת קול. גישה לתוכן מחייבת שימוש בכלים משפטיים אחרים ואינה חלק מ-DPI.
האם ניתוח תעבורה מוצפנת חוקי עבור גופים ממשלתיים?
הדבר מותר כאשר קיים צו יירוט תקף המתייחס לתעבורה האמורה. הניתוח חייב להתבצע בהתאם לדיני סדר הדין הפלילי הלאומיים ולכללי הגנת המידע; באיחוד האירופי, בהתאם להוראות הדירקטיבה (EU) 2016/680. הניתוח חייב להישאר בגבולות הצו. יש לתעד את התוצאות ולסמן את גרסאותיהן, ויש להגן על תקשורת חסויה.
מהו מרשם IP?
מאגר IP הוא מסד נתונים של כתובות IP מרוחקות, דומיינים וטביעות אצבע שזוהו בתעבורה שיורטה, המנוהל לפי תיקים ובאופן חוצה-תיקים. הוא כולל נתוני שירות, ASN ומיקום גיאוגרפי, ומתעד מתי נצפה כל פריט לראשונה ולבסוף. במערכת ICS LEMF, הוא מהווה את הבסיס לקורלציה, לרשימות מעקב ולהתראות.
ראו ניתוח תעבורה מוצפנת ב-ICS LEMF
הזמינו הדגמה וראו כיצד פועלים DPI, זיהוי טביעות אצבע TLS וקורלציה על נתוני IP שיורטו.