
DPI מצד הספק
DPI למפעילי רשתות: נתוני יירוט חוקי מועשרים
יש לחלץ ולהעשיר את המטא-נתונים עבור היעד שהוזמן בנקודת היירוט. יש להעביר אותם בנוסף לעותק המלא, תוך הפרדה מוחלטת מ-DPI מסחרי.
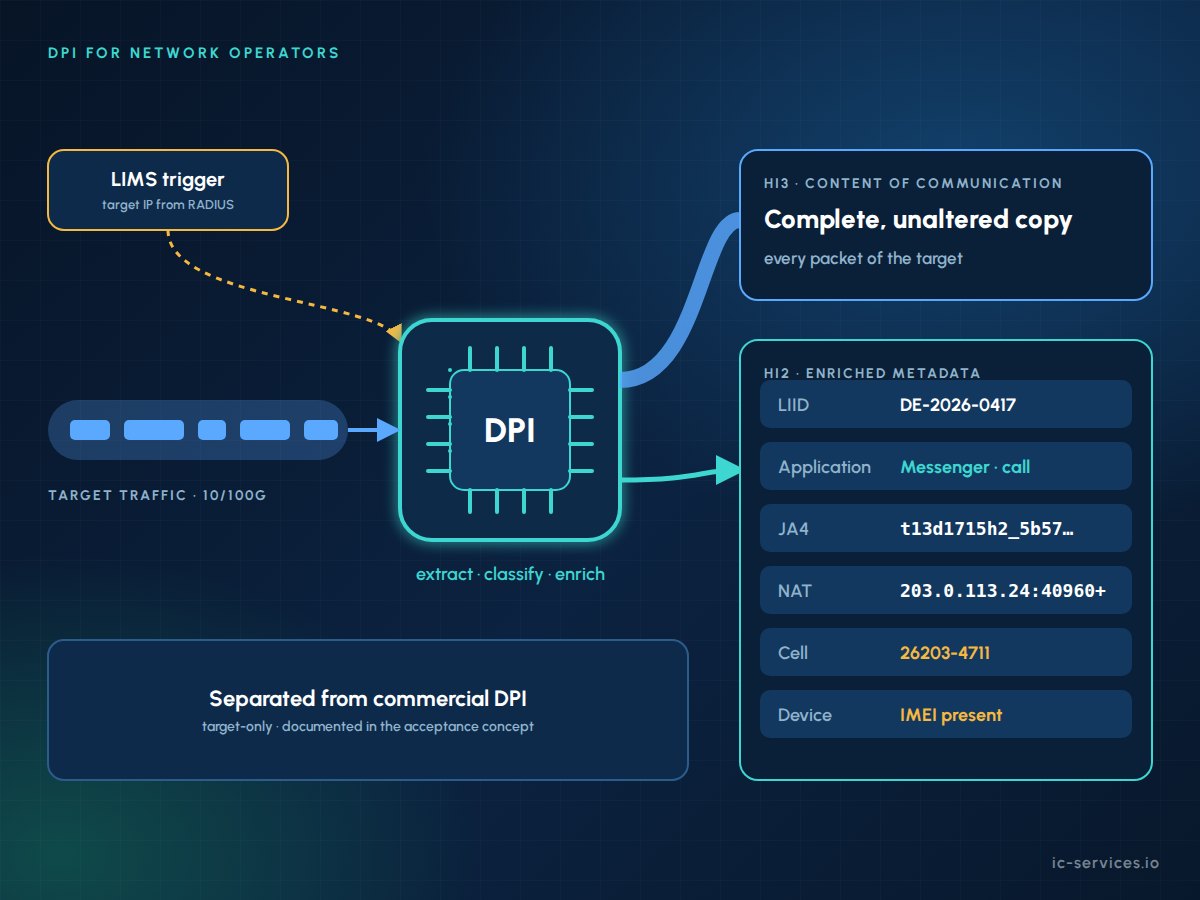
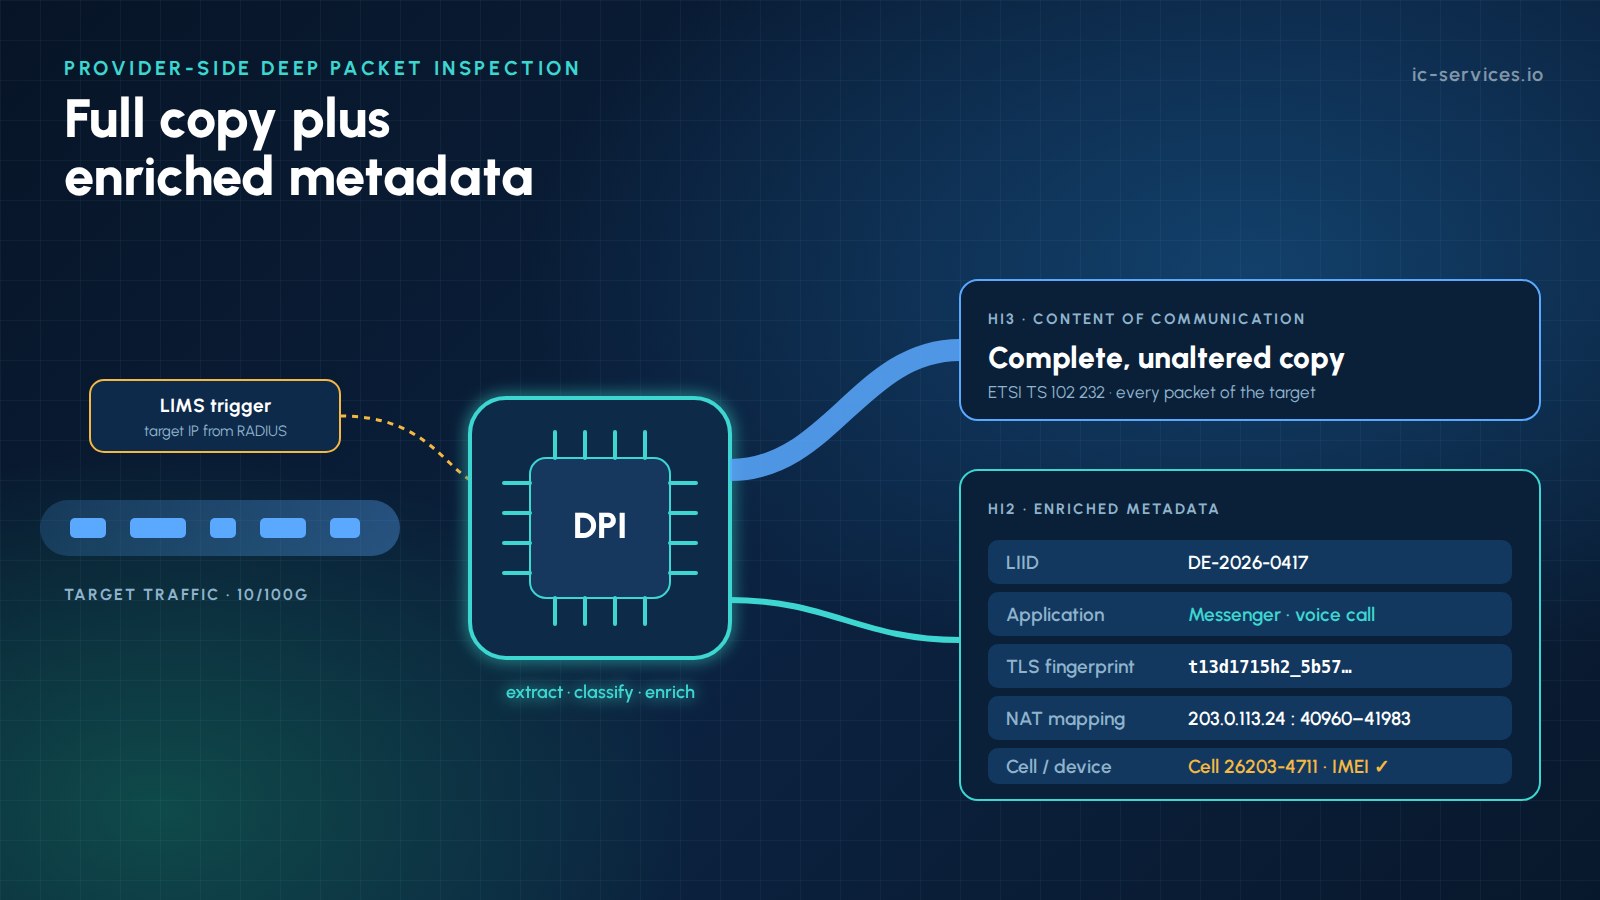
DPI עבור מפעילי רשתות הוא בדיקה מעמיקה של מנות נתונים (Deep Packet Inspection) המכוונת למטרה ספציפית בנקודת היירוט. המפעיל מחלץ מטא-נתונים מתעבורת הנתונים של היעד שעליו הוצא הצו, מעשיר אותם בהקשר הרשת ומספק אותם בנוסף לעותק המלא והבלתי-משונה. התוצאה היא IRI מועשר, שסוכנויות לא היו יכולות לשחזר בכוחות עצמן.
עובדות עיקריות
- תוספת, לא החלפה: העותק המלא נמסר תמיד.
- ליעד בלבד: DPI מעבד רק את התעבורה של היעדים שהוזמנו, המופעלת על ידי ה-LIMS.
- הקשר הרשת: LIID, מנוי, מיפוי NAT, תא ו-IMEI המקושרים לכל זרימה.
- הפרדה מוחלטת מ-DPI מסחרי, בהתאם לתקנה (האיחוד האירופי) 2015/2120.
- מוכן לאישור: ההרחבה והפורמטים מתועדים בתוכנית הקבלה של המפעיל.
מדוע לבצע בדיקה מעמיקה של מנות בצד הספק?
המפעיל מחזיק בהקשר שאינו מגיע לעולם לסוכנות במנות הגולמיות. בדיקת מנות מעמיקה בצד הספק מצרפת הקשר זה במקום שבו הוא קיים, קרוב לתעבורה.
- ציון מקור נכון: זהות המנוי ומיפויי ה-NAT נשארים מקושרים לכל זרימה, אפילו מאחורי CGNAT.
- מיקום ומכשיר: מזהי התא (cell IDs) ומזהי ה-IMEI מצביעים על המקום שבו התרחשה פעילות ועל המכשיר ששימש לכך.
- מהירות: נתוני המטא-דאטה זמינים כמעט בזמן אמת, אפילו בזמן שהעותק המלא עדיין נמצא בתהליך ניתוח.
- תעבורה מוצפנת: הפעלות שסווגו מראש וטביעות אצבע עוזרות לאנליסטים להתמקד.
- פחות בקשות למעקב לצורך מתן רקע בסיסי, כאשר ההוראה מאפשרת זאת.
היכן עובר הקו המשפטי בנוגע ל-DPI עבור מפעילי רשתות?
DPI מצד הספק חוקי רק במסגרת מגבלות ברורות. ICS מתכננת כל פרויקט בהתאם למגבלות אלה.
- קודם כל, העתק מלא. על המפעיל למסור עותק מלא ובלתי-משונה של התקשורת של היעד. בגרמניה הדבר נובע מסעיף 170 לחוק התקשורת (TKG) ומתקנות ה-TKÜV. סינון מותר רק כאשר הצו מגביל את היקפו.
- רק מטרות שהוזמנו. העיבוד מתייחס אך ורק לתעבורת הנתונים של היעד, ורק לצורך היירוט. ניתוח שאינו מכוון ליעד אינו מותר.
- הפרדה מ-DPI מסחרי. תקנה (האיחוד האירופי) 2015/2120 מגביל את ה-DPI לצורך ניהול התעבורה, אך מאפשר נקיטת אמצעים הנדרשים על פי החוק. עיבוד ה-LI מתבצע בסביבה נפרדת, הכפופה לבקרת גישה.
- סודיות. הצוות והמערכות כפופים לחובת סודיות בתחום התקשורת, והמנויים אינם אמורים להבחין בצעד זה.
- מושג הקבלה. כל מה שהמפעיל מספק חייב להיות חלק מהתפיסה הטכנית שאושרה על ידי ה-BNetzA, בהתאם לתקן TR TKÜV.
ארכיטקטורת התייחסות
שרשרת DPI ספציפית ליעד כוללת שישה שלבים, המבוססים על ה- ממשקי X1, X2 ו-X3 ופונקציית תיווך.
1
נגישות תחבורתית
TAP-ים אופטיים, שיקוף נתבים או BNG, או יציאות שיקוף וירטואליות בליבות ענן, מזינים מתווך מנות.
2
הפעלת היעד
מערכת ה-LIMS מפעילה את היעד. אירועי RADIUS, Diameter, DHCP או שער חבילות מודיעים לצומת ה-DPI אילו כתובות IP שייכות אליו כרגע.
3
צומת DPI ספציפי ליעד
רק מנות הנתונים של היעד מעובדות, באמצעות עיבוד מנות נתונים בעל ביצועים גבוהים, כגון DPDK או כרטיסי רשת מבוססי FPGA.
4
העשרה
כל זרם מקבל את ה-LIID, מזהי המנוי והקו, מיפוי ה-NAT, מזהה התא או המיקום, וכן את ה-IMEI, במידה וקיים.
5
תיווך ומסירה
העותק המלא נשלח בפורמט CC באמצעות HI3, למשל בהתאם לתקן ETSI TS 102 232-3 או -7. המטא-נתונים המועשרים נשלחים לאחר מכן באמצעות HI2 או בערוץ מוסכם.
6
ביקורת
התפוקות נשמרות רק כל עוד נדרש לצורך המסירה, וכל גרסת תצורה וחתימה נרשמת ביומן.
אילו מטא-נתונים יכול ה-DPI של מפעילי רשתות לחלץ?
| מטא-נתונים | מקור | הערך החקירתי |
|---|---|---|
| רשומות זרימה (חמישייה: התחלה, סיום, בתים, מנות) | כותרות מנות | סקירה מלאה של הפעילויות |
| שאילתות ותשובות DNS | DNS לא מוצפן | דומיינים ושירותים בשימוש |
| טביעות אצבע של TLS SNI, ALPN, JA4 | תהליכי חיבור TLS ו-QUIC | זיהוי יישומים ומכשירים |
| סיווג יישומים | חתימות והתנהגות של DPI | מסנג'ר, VoIP, סטרימינג, VPN, Tor |
| סוג הפעילות | גודל החבילה ותזמון | הודעה, שיחה או העברת קבצים |
| פרמטרים של SIP ו-RTP | VoIP לא מוצפן | שיחות מצד שלישי עם משתתפים ומשך השיחות |
| מארח HTTP וסוכן משתמש | HTTP לא מוצפן | שירותים ותוכנות לקוח |
| מיפוי NAT | יומני CGNAT | כתובת IP ציבורית ויציאה המקושרים ליעד |
| מזהה תא, IMEI, קו גישה | נתוני רשת ומכשירים | היכן ובאמצעות איזה מכשיר התרחשה הפעולה |
JA4 מורשה תחת רישיון BSD בן 3 סעיפים, בעוד ש-JA4S ושיטות ה-JA4+ האחרות כפופות לרישיון FoxIO 1.1 ודורשות רישיון OEM במוצרים מסחריים. המפעיל מסיר רק את ההצפנה שהוא עצמו יישם. תוכן המוצפן מקצה לקצה נשאר מוצפן, ו-DPI פועל על כותרות, תהליכי חיבור ודפוסים.
כיצד מועברים הנתונים המועשרים?
אין סוג רשומה אוניברסלי של ETSI לתוצאות DPI, ולכן בפועל נעשה שימוש בשלושה מודלים של העברת שיחה.
01
רשומות IRI נוספות
אירועים שזוהו, כגון שיחת VoIP או הפעלת אפליקציה, נשלחים באמצעות HI2. במידת האפשר נעשה שימוש בשדות סטנדרטיים, ובמידת הצורך – בתוספות לאומיות מוסכמות.
02
זרם ניתוח נתונים נפרד
רשומות זרימה או אירועים מובנות מועברות בערוץ מאובטח. הן מסומנות בבירור ומקושרות ל-LIID ול-CC.
03
רשומות ברמת השירות
במקרים שבהם נדרש זאת במפורש, האירועים מועברים ברמת השירות, בדומה לחלקים הספציפיים לשירות בתקן ETSI TS 102 232.
איכות הראיות
IRI מועשר הוא שימושי רק אם הסוכנויות יכולות לסמוך עליו ולאמת אותו. לא משנה מהו מודל העברת הנתונים, יש לתעד את הפורמט, להקצות לו גרסאות ולהסכים עליו עם הסוכנויות ועם הרשות המפקחת.
- הקלט את ה- גרסת מנוע ה-DPI וגרסת החתימה עבור כל תוצאה.
- שימוש חותמות זמן מסונכרנות ובעלות דיוק גבוה המתאימים ל-HI2 ו-HI3.
- לספק מדדי אמון לצורך סיווגים התנהגותיים.
- שמור על תיעוד ביקורת מלא הפעלה, שינויים בתצורה ומשלוחים.
- בדוק באמצעות תעבורה ייחוסית לאחר כל עדכון חתימה.
- שמור את הנתונים המועשרים ניתן לאמת זאת מול העותק המלא בכל עת.
שירותי ICS עבור DPI למפעילי רשתות
ICS תומכת במפעילים החל משלב התכנון הראשוני ועד לתפעול השוטף.
01
אדריכלות ותכנון משפטי-טכני
אנו מתכננים פתרונות DPI בצד הספק, המתאימים למסגרת הלאומית שלכם, לרשת שלכם ולמדיניות הקבלה שלכם.
02
העשרה המופעלת על ידי מטרה
אנו משלבים את DPI עם RADIUS, Diameter, DHCP, רישום CGNAT ואירועי ליבת החבילות.
03
חיישנים פסיביים ושיקוף בענן
אנו מפעילים חיישנים פסיביים ויציאות מראה וירטואליות, בין היתר בליבות מאוחסנות ובענן.
04
גישור והעברת האחריות ל-ETSI
הנתונים המעשירים והעותק המלא מועברים באמצעות פלטפורמת הגישור LI ו- LIMS.
מדוע ICS
01
תצוגת המפעיל והסוכנות
אנו מפעילים בדיקות פסיביות ותיווך עבור ספקים ומקימים מערכות LEMF מסוג ICS עבור סוכנויות.
02
חווית הקבלה
יותר מ-20 שנות ניסיון בתחום ההאזנה החוקית ואישורים רבים מטעם הרשות הפדרלית לתקשורת (BNetzA) עבור פתרונות האזנה.
03
עובדים בעלי סיווג ביטחוני
צוותנו קיבל אישור ביטחוני ממשרד הפנים הפדרלי הגרמני, והוא רשאי לטפל במידע מסווג.
שאלות נפוצות
מהו DPI עבור מפעילי רשתות?
DPI עבור מפעילי רשתות היא בדיקה מעמיקה של מנות נתונים (Deep Packet Inspection) המותאמת ליעד ספציפי בנקודת היירוט. המפעיל מחלץ מטא-נתונים כגון זרימות, DNS, טביעות אצבע של TLS וסוגי יישומים מתעבורת היעד שצויה. הוא מעשיר נתונים אלה בהקשר של מנוי, NAT, תא ומכשיר, ומעביר אותם לסוכנות בנוסף לעותק המלא והבלתי-משונה.
האם מותר לבצע בדיקה מעמיקה של מנות נתונים (DPI) בצד הספק לצורך יירוט חוקי?
כן, כאשר הדבר מוגבל ליעד שנקבע בצו, הוא משרת את מטרת צו ההאזנה ונכלל במסגרת הכללים הטכניים הלאומיים והקונספט המקובל של המפעיל. בגרמניה פירוש הדבר הוא תקני ה-TKÜV, ה-TR TKÜV ואישור ה-BNetzA. עיבוד לא ממוקד או שימוש מסחרי בנתוני האזנה חוקיים אינו מותר.
האם ה-DPI מחליף את העותק המלא של התקשורת?
לא. על המפעיל למסור עותק מלא ובלתי-משונה של התקשורת של היעד, אלא אם כן הצו מגביל במפורש את היקף המידע. מטא-נתונים המבוססים על ניתוח נתונים (DPI) נמסרים רק כתוספת. לפיכך, הסוכנויות יכולות תמיד לאמת את ה-IRI המועשר מול התעבורה המקורית, דבר בעל חשיבות כראיה בבית המשפט.
מהו IRI מועשר?
IRI מועשר הוא מידע הקשור ליירוט, אליו הוספו פרטים נוספים שהופקו או צורפו על ידי הספק. דוגמאות לכך הן מיפוי ה-NAT שמאחורי זרימה, מזהה התא, ה-IMEI, יישום שזוהה או טביעת אצבע של TLS. המידע מועבר באמצעות HI2 או ערוץ ניתוח מוסכם, ומקשר למדד באמצעות ה-LIID.
האם מפעיל יכול לפענח את תעבורת ה-HTTPS או את תעבורת המסרים של היעד?
לא. הספק מסיר רק את ההצפנה שהוא עצמו הטיל ברשת שלו. ההצפנה מקצה לקצה וההצפנה ברמת היישום נותרות על כנן. ניתוח נתונים לפי תוכן (DPI) בצד הספק פועל על כותרות לא מוצפנות, תהליכי התחברות ודפוסי תעבורה, אשר עדיין חושפים את היישום, את מועד הפעילות ולעתים קרובות גם את סוג הפעילות.
כיצד נשמר ההפרדה בין DPI בצד הספק ל-DPI מסחרי?
עיבוד ה-LI מתבצע במערכות ייעודיות, המוגנות בבקרת גישה, המטפלות אך ורק בתעבורה של יעדים שהוזמנו. התוצאות מועברות אך ורק לשרשרת התיווך וההעברה, ולעולם לא למערכות ניהול תעבורה, ניתוח נתונים או שיווק. הפרדה זו תואמת את תקנה (האיחוד האירופי) 2015/2120 ואת סודיות התקשורת, והיא מתועדת במסמך הקונספט לקבלה.
האם העשרת נתונים בצד הספק מתאימה לרשת שלכם?
המומחים שלנו בוחנים את המסגרת המשפטית, הארכיטקטורה ותפיסת הקבלה שלכם, ומציעים תכנון מעשי.