

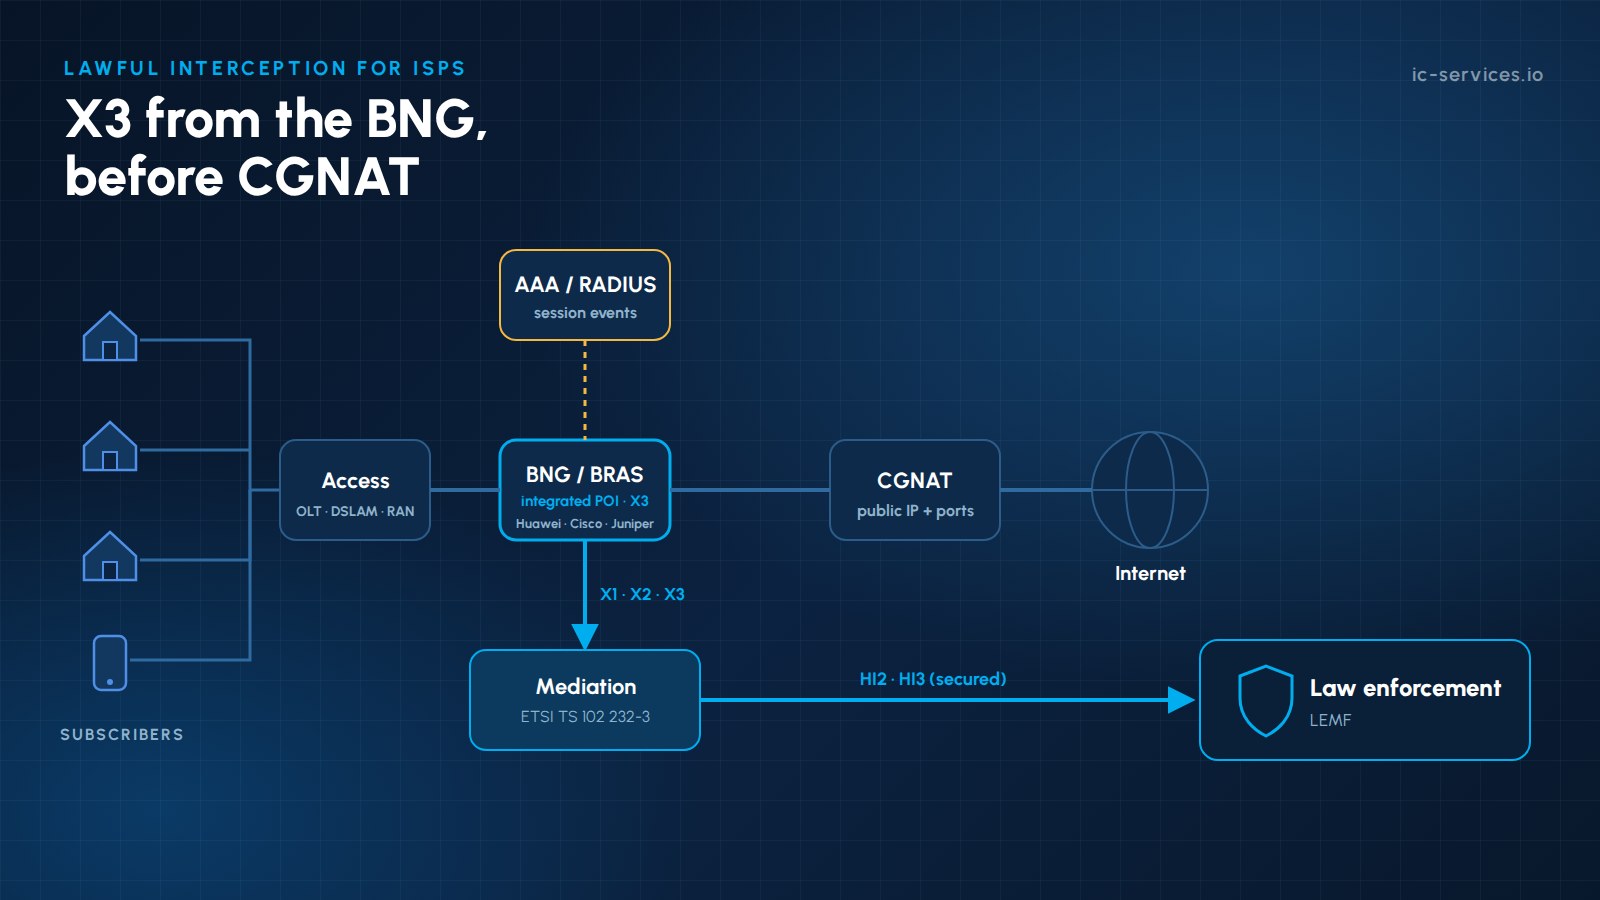
ISPに対する適法な通信傍受 これは、DSL、ケーブル、光ファイバー、固定無線、モバイルデータなどを通じて、公衆向けインターネットアクセスを提供するすべてのプロバイダーに課せられた法的義務です。 裁判所が加入者の通信の傍受を命じた場合、プロバイダーは、当該加入者のIPトラフィックの完全なコピーと関連するメタデータを、法執行機関に提供しなければなりません。その際、プロバイダーは、遅滞なく、安全に、かつ加入者に気づかれることなくこれを行わなければなりません。.
IPアクセスプロバイダーにとって、合法的な通信傍受は、実際よりも簡単そうに聞こえる。 動的IPアドレス、キャリアグレードNAT、IPv6プレフィックスの委譲、卸売型アクセスモデル、そして10ギガビットや100ギガビットのリンクなど、これらすべてが、適切なトラフィックを完全かつ損失なく捕捉することを困難にしています。本ガイドでは、ドイツおよび欧州全域で採用されているETSI規格に焦点を当て、ISPが実装すべき事項について解説します。.
主なポイント
- すべての公共インターネットアクセスプロバイダーが対象となります。ドイツにおける法的根拠は、 § 170 TKG, 、および TKÜV および技術指針 TR TKÜV. ごく小規模なネットワークについては、恒久的な施設の維持が免除される場合がありますが、命令の実施は依然として義務付けられます。.
- 対象は、以下の方法で特定されます。 加入者識別子または回線識別子 (ユーザー名、回線ID、MACアドレス、IMSI/MSISDN)に基づき、固定のIPアドレスに基づいてはならない。傍受システムは、対象が現在保有しているIPアドレスを追跡しなければならない。.
- について 迎撃点 加入者のトラフィックがまだ識別可能な場所に配置する必要があり、これは通常、CGNATの前、つまりBNGまたはパケットゲートウェイ上、あるいはその隣を意味します。.
- 引き継ぎは以下の通りです ETSI TS 102 232-1 および -3 (インターネット接続)または -7 (モバイル)、以下を含む ETSI TS 103 221 内部の X1/X2/X3 インターフェース用。.
- 同じインフラストラクチャを使用して、以下の質問に回答します 加入者およびトラフィックデータに関する照会 (TKG第174条およびトラフィックデータに関する規定)、そしてこれは計画されている 急速冷凍 そして IPアドレスの保存期間 ルール。.
ISPに対して合法的な通信傍受を義務付けられるのは誰か?
ドイツでは、電気通信法(TKG)第170条により、公衆向け電気通信サービスの提供に使用される電気通信システムを運営する者は、傍受命令を履行し、必要な技術的および組織的措置を自己の費用で講じなければならないと義務付けられている。 自社の設備を運用していないプロバイダーは、自社の代わりに命令を執行できる事業者を活用し、BNetzAに通知しなければならない。インターネットアクセスに関しては、これには以下が含まれる:
- 固定回線ISP(DSL、ケーブル、FTTH)。これには、(通常は卸売パートナーを通じて)独自の顧客基盤を持つ再販業者も含まれる。
- モバイルデータサービスを提供する携帯電話事業者およびフルMVNO。責任分担については、以下を参照してください。 MVNO 対 MNO:LIの責任は誰にあるのか?
- 固定無線、衛星通信、および公共Wi-Fiのプロバイダー(サービスが一般に利用可能な場合)
TKÜVは、以下の条件を満たすシステムについては免除しています。 同時接続ユーザー数は10,000人以下 恒久的な傍受設備の維持を免除されています。ただし、これらのプロバイダーは、命令が届いた際にはそれに従わなければならず、通常は次のような一時的な措置を講じることになります。 一時的なLIボックス. 基準値を超える事業者は、事業開始時に必要な設備を整え、技術文書を 連邦ネットワーク庁(BNetzA) そして、以下の点においてコンプライアンスを証明し、 BNetzAによる承認 プロセス。.
参照アーキテクチャ:ISP向けの適法な通信傍受
| コンポーネント | ISPネットワークにおける役割 | 標準 |
|---|---|---|
| ADMF / LIMS | 注文を受け付け、目標を管理し、POIを制御する | ETSI TS 103 221-1 (X1) |
| IRI-POI | 対象セッションを検出:ログイン、IP割り当て、ログアウト | AAA/RADIUS、DHCP、BNG イベント |
| CC-POI | ターゲットのパケットをコピーします | BNG/BRAS またはルーターに統合され、X3(ETSI TS 103 221-2)を介して提供される。光TAPはフォールバック用としてのみ利用可能。 |
| 仲介・配送機能 | IRIおよびCCをフォーマット化し、配信する | ETSI TS 103 221-2 (X2/X3)、ETSI TS 102 232 |
| 地方教育当局への引き渡し | HI2およびHI3の確実な納入 | ETSI TS 102 232-1 / -3 / -4 / -7、国内暗号規格 |
各要素がどのように組み合わさっているかについては、以下をご覧ください。 調停関数の仕組み そして、私たちの LI メディエーション・プラットフォーム.
ステップ1:対象を確実に特定する
インターネット接続命令では、IPアドレスではなく、加入者または回線が指定される。したがって、傍受システムは以下の要件を満たさなければならない:
- 順序付き識別子(顧客番号、ユーザー名、回線ID、MSISDN/IMSI)を ネットワーク識別子 BNGまたはパケットゲートウェイで使用される。.
- 視聴する セッションイベント RADIUS または Diameter のアカウンティング(Acct-Start、Interim-Update、Acct-Stop)、DHCP、および BNG のログから。.
- IPアドレスの変更を追跡する リアルタイムで:強制再接続、IPv4リースの変更、IPv6プレフィックスの割り当て、およびデュアルスタックセッション。.
- ターゲットが接続したらキャプチャを開始します。たとえターゲットがオフラインの状態でコマンドが実行された場合でも同様です。.
これらの出来事のそれぞれが、 IRIレコード (開始、継続、終了) は HI2 を通じて配信されます。背景については、以下を参照してください。 IRI 対 CC.
ステップ2:適切な場所で適切なトラフィックを獲得する
- まずはネイティブX3から: Huawei、Cisco、Juniper などのベンダーが提供するキャリアグレードの BNG/BRAS およびルーターは、ターゲットのトラフィックを自らコピーし、X3 経由で配信します。パッシブプローブは、これが不可能な場合の代替手段にすぎません。.
- CGNAT以前: 多数の加入者が1つのパブリックIPアドレスを共有すると、それらのトラフィックを確実に区別できなくなります。加入者側でキャプチャするか、NATマッピング(パブリックIPとポートブロック)をCCとともに送信してください。.
- 対象のすべてのトラフィック: IPv4 および IPv6、TCP、UDP、その他のプロトコルについて、双方向で、注文書において適用範囲が明示的に限定されていない限り、フィルタリングを行わない。.
- 高速走行時でも損失なし: FTTH加入者は、数ギガビット規模のバーストトラフィックを発生させる可能性があります。X3ストリーム、メディエーションバッファ、およびタイムスタンプの容量は、平均値ではなくピークレートに基づいて設定する必要があります。.
- 自身の暗号化を解除する: プロバイダ側がアクセスネットワーク内で暗号化や圧縮を施している場合、配信されるデータは暗号化されていない状態でなければならない。ユーザーによるエンドツーエンドの暗号化については、変更を加えない。.
- 正確な時刻同期 (NTP または PTP)を POI、AAA、およびメディエーション全体で同期させ、IRI と CC が一致するようにする。.
ステップ3:代理店へ安全に配送する
インターネット接続サービスについては、以下の通り当該機関への引き継ぎが行われます。 ETSI TS 102 232-3, 、および ETSI TS 102 232-1. レイヤー2サービスでは、 -4, 、また、モバイルパケットデータ通信では -7 または3GPPの対応規格(TS 33.108 / TS 33.128)。 ドイツでは、TR TKÜVが国内のオプションを規定しており、各機関への接続は承認済みの暗号化ゲートウェイによって保護されている。配信は耐障害性を備えていなければならない。すなわち、通信障害時のバッファリング、再送信、およびすべてのハンドオーバーリンクの監視が必須である。.
卸売、ビットストリーム、およびホスト型ネットワーク
多くのISPは、アクセスチェーン全体を自社で所有しているわけではありません:
- ~とともに レイヤー2ビットストリームへのアクセス, 、再販業者は通常、独自のBNGを運用しており、そこで通信を傍受することができます。.
- ~とともに レイヤー3ビットストリーム ホワイトラベルモデルの場合、IPアドレスの割り当てとルーティングは、ホールセールパートナーのネットワーク内で行われます。責任の所在、データフィード、および通信傍受のサポートについては、ホールセール契約において合意しておく必要があります。.
- ~とともに クラウド上でホストされるコア、または外部委託されたコア, 、傍受ポイントは、あなたが管理していないデータセンター内にある可能性があります。仮想ミラーポートなどを通じたパッシブプローブは、実用的な解決策となり得ます。詳しくは コア部分を外部委託またはホスティング形式で運用するLI.
傍受を超えて:情報開示請求
これらのシステムやプロセスは、その他の法的義務の履行も支えています:
- 加入者データの開示請求(TKG第174条), 、これには、特定の時点における動的IPアドレスの背後にいる加入者の特定も含まれる。.
- トラフィックデータの提供請求(TKG-E第175条), 、そして将来的には、計画されている制度に基づく通信データの保存について 急速冷凍 (保全命令、TKG-E第176条)。.
- IPアドレスの保存期間: 制定が予定されている電気通信法(TKG)第177条では、アクセスプロバイダーに対し、CGNATの背後のポートを含むIPアドレスの割り当て情報を3か月間保存することが義務付けられることになる。.
- 電子インターフェース: 契約パートナー数が10万社以上のプロバイダーは、(E-Mail-ESBに加えて)ETSI-ESBの手順を提供しなければならないが、それより規模の小さいプロバイダーはE-Mail-ESBのみを採用してもよい。.
ISPにおける合法的な通信傍受におけるよくある落とし穴
| 落とし穴 | 結果 | 救済措置 |
|---|---|---|
| CGNATの後方にあるキャプチャーポイント | 他の加入者のトラフィックが捕捉された、または対象のトラフィックが見逃された | NATの前にPOIを移動させるか、NATログと照合する |
| IPv6は対象外です | 不完全な切片 | 委任されたプレフィックスおよびデュアルスタックセッションを追跡する |
| 中間決算なし | IPアドレスの変更は気づかれない | 中間更新とBNGイベントフィードを有効にする |
| サイズ不足の捕獲 | ピーク時のパケット損失率 | バースト処理に対応したサイズ設定、ハードウェアによるタイムスタンプの追加 |
| 卸売業務における責任の所在が不明確 | 注文は実行できません | 契約上のLI条項およびデータフィード |
| 不完全な文書 | BNetzAによる承認の遅れ | TR TKÜVに基づく体系的な技術コンセプト |
ICSがISPの合法的な通信傍受をどのように支援するか
ICS International Carrier Servicesには 通信、合法的傍受、およびコンプライアンス分野において20年以上の経験 そして、次のように定めている BNetzAによる複数の承認. 当社は、ISPに対し、構想段階から24時間365日の運用に至るまでサポートを提供しています:
- LI業務の管理 IP通信の傍受、VoIP通信の傍受、加入者データの提供請求(TKG第174条)、およびトラフィックデータの提供請求について、フルサービスモデルとして提供しています。詳細については、以下をご覧ください。 マネージドLIオペレーション.
- 技術的コンセプトおよびBNetzAによる承認: TR TKÜVに基づく文書、試験計画書、および検収時のサポート。.
- 調停と引き渡し: 私たちの LI メディエーション・プラットフォーム そして リムス ETSI TS 102 232のストリームを各機関に配信する。.
- LEMFのテスト BNetzAによる検収の前および検収中に、HI2/HI3の納入状況を確認してください。詳細については、以下をご覧ください。 ICS LEMF.
- X3との連携 BNG/BRASおよびHuawei、Cisco、Juniperをはじめとする主要ベンダー製のコアルーターを採用しており、直接統合が不可能な場合に限り、パッシブプローブまたはクラウドミラーリングを利用しています。.
- 一時的な解決策 TKÜVの基準値を下回る小規模事業者については。.
- コンサルティング CGNATのロギング、IPv6、卸売契約、および今後導入されるIPアドレスの保持について。.
弊社チームまでお問い合わせください お客様のアクセスネットワークの評価をご希望の方、または当社のサービスについて詳しくお知りになりたい方は、 合法的傍受ソリューション.
よくある質問
ISPに対する合法的な通信傍受は、小規模なプロバイダーに対しても義務付けられているのでしょうか?
はい。ドイツでは、接続ユーザー数が10,000人以下のシステムについては、常設の傍受設備を設置する必要はありませんが、傍受命令を受けた際には、例えば一時的な措置などを講じて、その命令を履行しなければなりません。.
インターネットアクセスの傍受には、どのETSI規格が適用されますか?
ETSI TS 102 232-3 は、汎用規格である ETSI TS 102 232-1 に基づき、インターネットアクセスサービスにおけるハンドオーバーを規定している。 モバイルパケットデータ通信では、ETSI TS 102 232-7 または 3GPP TS 33.108 / TS 33.128 が使用されます。内部インターフェースは ETSI TS 103 221 (X1/X2/X3) に準拠しています。.
CGNATを使用する場合、ISPはどこでトラフィックを傍受すべきでしょうか?
理想的には、NAT処理が行われる前、つまり各加入者がまだ一意のプライベートアドレスまたはセッションを保持している段階です。それが不可能な場合は、プロバイダーはキャプチャデータをCGNATログ(パブリックIP、ポートブロック、時刻)と照合する必要があります。.
IPアドレスが変わった場合、ターゲットはどのように特定されるのでしょうか?
この傍受システムは、RADIUS または Diameter アカウンティング、DHCP、および BNG ログからのセッションイベントを追跡します。このシステムは、順序付けられた加入者識別子を現在割り当てられている IP アドレスまたはプレフィックスにマッピングし、キャプチャフィルターを自動的に更新します。.
ISPは、合法的な通信傍受業務を外部委託することができるか?
はい。法的義務はプロバイダーに課されますが、セキュリティ、機密性、およびBNetzAの要件が満たされている限り、その運営をプロバイダーに代わって業務を行う専門のサービスプロバイダーに委託することができます。.
関連記事
- コアネットワークを外部委託またはホスティングしている場合のLIへの対応方法
- LI調停プラットフォームの評価方法:ベンダーに尋ねるべき7つの質問
- 5GにおけるX1/X2/X3インターフェイス:3GPP LIアーキテクチャの説明
- サービスとしてのLIコンプライアンス:実際に要求すべきSLAとは?

