
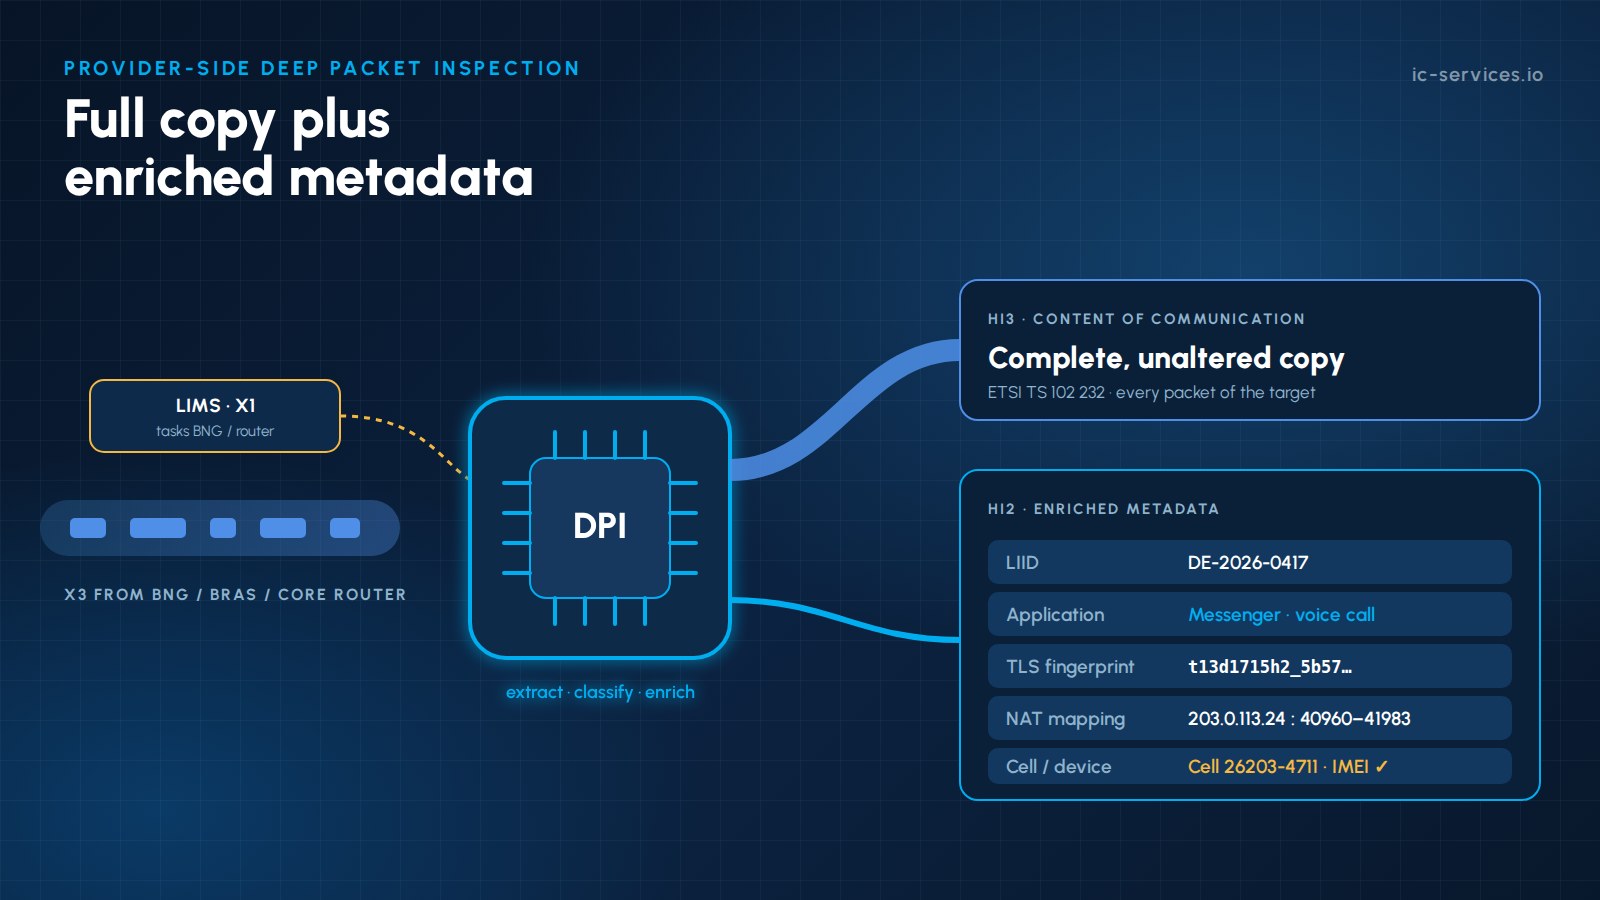
合法的な傍受のためのディープパケットインスペクション これは通常、法執行機関の側面と関連付けられています。つまり、機関は未処理のIPパケットを受信し、監視施設でそれらを分析します。しかし、この作業の一部を代行できないか、と問うネットワーク事業者や機関がますます増えています。 プロバイダーにて, 、トラフィックの近くで。このモデルでは、プロバイダーは傍受地点でメタデータを抽出・補完し、通信の完全なコピーとともにそれを引き渡します。.
適切に行われれば、プロバイダー側のDPIは捜査を迅速化し、捜査範囲が命令によって限定されている場合にはデータ量を削減でき、また、捜査機関が独自には再構築できない文脈情報を提供します。一方、不適切に行われれば、証拠規則に違反したり、法的権限の範囲を超えたりすることになります。本記事では、そのアーキテクチャ、抽出可能な情報、強化されたデータの提供方法、およびその境界について解説します。.
主なポイント
- プロバイダ側のDPI 補完 当該通達の全文。ただし、命令および国内規則において適用範囲の縮小が明示的に認められている場合を除き、これをもって当該通達の代わりとなることはない。.
- このプロバイダーには その文脈において、同機関には欠けている: 加入者および回線の識別情報、NATマッピング、セルおよび位置情報、デバイス識別子、およびセッションの正確なタイミング。.
- 一般的に抽出されるメタデータには、次のようなものがあります。 フローレコード、DNS、SNI、TLSフィンガープリント(JA4)、アプリケーション分類、VoIPシグナリング、およびアクティビティの種類.
- 拡張データは、以下の形式で提供されなければなりません。 合意済み、文書化された形式, 、例えば、国内の仕様で認められている場合は追加のIRIレコードとして、あるいは明確にラベル付けされた分析ストリームとして。.
- すべては ターゲット特異的であり、再現性があり、受入基準に明記されている かつ、商用DPIとは厳格に区別されています。.
なぜプロバイダ側でディープパケットインスペクションを行うのか?
| ドライバー | 代理店にとってのメリット | プロバイダーにとってのメリット |
|---|---|---|
| 帯域幅の拡大(マルチギガビットFTTH、5G) | 完全なコピーの処理に時間がかかったとしても、メタデータはすぐに利用可能です | 適用範囲の制限がある場合、引き継ぎリンクにかかる負担が軽減される |
| 暗号化されたトラフィック | 事前分類されたセッションとフィンガープリント | 既存のDPIに関する専門知識の再活用 |
| ネットワークのコンテキスト | 各フローに付随する加入者、NAT、セル、およびデバイスのデータ | 注文内容から基本的な背景情報が推測できる場合、追加情報の確認依頼は少なくなります |
| 緊急を要する症例 | 行動パターンに関するほぼリアルタイムの通知 | 明確に定義された自動化されたプロセス |
| 複雑なアクセスモデル | CGNATの背後および卸売環境における正しい帰属 | 不完全な傍受に関する紛争が減少 |
法律がどこに一線を引くか
何かを設計する前に、プロバイダーは自らの法的立場を把握しておく必要があります:
- まずは全文を掲載します。. ドイツを含むほとんどの欧州の法域では、プロバイダーは以下のものを提供しなければならない。 完全かつ改変のない写し 対象者の通信に関する情報。情報の充実化は追加的な処理であり、フィルタリングは、命令によってその範囲が限定されている場合にのみ許可される。.
- 注文内容以外の分析は行わない。. プロバイダ側のDPIは、以下のトラフィックのみを処理できる。 順序付きターゲット かつ、その目的は傍受に限られる。一括分析や対象を特定しない分析は許可されない。.
- 商用DPIとの分離。. EUの「オープン・インターネット規則」(EU)2015/2120は、トラフィック管理を目的としたDPIを制限しているが、EU法または国内法に準拠するために必要な措置は認めている。したがって、LI処理は、アクセス制御が施された独立した環境で行われなければならず、いかなる場合も商用システムにデータを提供してはならない。.
- 守秘義務。. 職員およびシステムは通信秘密の義務に拘束されており、加入者はこの措置に気づいてはならない。.
- 受容。. ドイツでは、プロバイダーが提供するものはすべて、BNetzAが承認した技術構想の一部でなければなりません。TR TKÜVなどの国内規格では、どのようなものがどのように提供されるべきかが定められています。.
リファレンス・アーキテクチャ
- X3経由の交通アクセス: PPPoEおよびIPoEアクセス向けのキャリアグレードBNG/BRAS、ならびに固定IP回線向けのPEまたはコアルーターは、X3(ETSI TS 103 221-2)を介してターゲットのトラフィックをネイティブに配信します。 ICSは、Huawei、Cisco、Juniperをはじめとする主要ベンダーのLI機能を統合しています。光TAPや仮想ミラーポートは、X3が利用できない場合の代替手段に過ぎません。.
- ターゲットのトリガー: LIMS/ADMFがターゲットをアクティブ化し、RADIUS/Diameter、DHCP、またはパケットゲートウェイからのセッションイベントによって、DPIノードに、現在そのターゲットにどのIPアドレスおよびプレフィックスが割り当てられているかが通知される。.
- ターゲット特化型ディープパケットインスペクションノード: ノードは、順序付けられたターゲットのX3ストリームのみを処理します。10/40/100 Gbit/sの高速パケット処理(DPDKやFPGAベースのNICなど)を用いて、フローの再構築、プロトコルの識別、およびメタデータの抽出が行われます。.
- エンリッチメント: 各フローには、LIID、加入者および回線識別子、NATマッピング(パブリックIPおよびポートブロック)、セルIDまたは位置情報、および入手可能な場合はIMEIがタグ付けされます。.
- 調停と履行: 完全なデータは、例えばETSI TS 102 232-3または-7に準拠して、HI3経由でCCとして配信され、拡張メタデータはHI2または合意された分析チャネル経由で配信されます。.
- 監査および保存: DPI出力データは、配信に必要な期間のみ保持され、すべての設定および署名バージョンがログに記録されます。.
参照 X1/X2/X3 インターフェース そして 調停関数の仕組み 基となるインターフェースについては。.
何を抽出して濃縮することができるか?
| メタデータ | 出典 | 調査における意義 |
|---|---|---|
| フローレコード(5タプル、開始/終了、バイト数、パケット数) | パケットヘッダー | アクティビティの全概要 |
| DNSクエリと応答 | 暗号化されていないDNS | 利用されたサービスおよびドメイン |
| TLS SNI、ALPN、JA4/JA4Sのフィンガープリント(JA4SについてはFoxIOのライセンス条項に注意してください) | TLS / QUIC ハンドシェイク | アプリケーションおよびデバイスの識別 |
| アプリケーションの分類 | DPIの特性と動作 | メッセンジャー、VoIP、ストリーミング、VPN、Tor |
| アクティビティの種類 | パケットサイズとタイミングパターン | メッセージ・通話・ファイル転送 |
| VoIPシグナリング(SIP、RTPパラメータ) | 暗号化されていないVoIP | 参加者および通話時間を含む、サードパーティのVoIP通話 |
| HTTPのホスト名とユーザーエージェント | 暗号化されていないHTTP | サービスおよびクライアントソフトウェア |
| NATマッピング | CGNATのログ | パブリックIPとポート、およびターゲットとの関連付け |
| 場所とデバイス | セルID、IMEI、アクセス回線 | アクティビティがどこで、どのデバイスを使って行われたか |
ここでも暗号化のルールが適用されます。つまり、プロバイダーは自らが適用した暗号化のみを解除します。エンドツーエンドで暗号化されたコンテンツは暗号化されたままとなり、上記のメタデータは復号することなく抽出されます。.
エンリッチメントデータの引き渡し
「DPIの結果」について、単一の普遍的なETSIレコードタイプは存在しません。実際には、以下の3つのモデルが使用されています:
- 追加のIRIレコード: 抽出されたイベント(たとえば、検知されたVoIP通話やアプリケーションセッションなど)は、可能な限り標準フィールドを使用し、必要に応じて各国固有または合意済みの拡張フィールドを用いて、HI2経由で送信される。.
- 別の分析ストリーム: 構造化されたレコード(IPFIX形式のフローレコードやJSONなど)は、安全な通信チャネルを介して送信され、明確なラベルが付けられ、LIIDおよびCCと関連付けられます。.
- サービスレベルの記録: 一部の法域において、かつ明示的に要求される場合に限り、プロバイダーは、メッセージングおよびマルチメディアプロバイダーが自社のサービスに利用しているETSI TS 102 232のサービス固有の部分と同様に、サービスレベルでイベントを提供する。.
どのモデルであっても、フォーマットは 文書化され、バージョン管理され、合意が得られている 受領機関および規制当局と連携し、当該機関は常に、補完されたデータを完全なコピーと照合して検証できる状態にしておかなければならない。.
エビデンスの質:エンリッチメントの再現性を確保する
- を記録する DPIエンジンおよびシグネチャのバージョン すべての結果に対して使用されます。.
- 使用方法 同期された高精度なタイムスタンプ メタデータがCCおよびHI2のレコードと整合するようにするため。.
- 提供 信頼度指標 行動の分類のために。.
- ~を 完全な監査証跡 ターゲットの起動、設定変更、および配信について。.
- 定期的に以下の方法でテストを行ってください 参照トラフィック シグネチャの更新後に発生した回帰を検出するため。.
サービス提供者向け実施チェックリスト
- 法的評価:国の枠組みで認められていること、および命令が通常どのような内容を対象としているか
- 各機関と合意したエンリッチメントの範囲および提供形式を、受入コンセプトに盛り込んだ
- LIMS/ADMFによって駆動される、標的特異的な活性化のみ
- ピーク時の加入者数に合わせて調整された、ハードウェアアクセラレーション対応のDPI
- AAA、DHCP、CGNATログ、パケットコア、および位置情報データとの連携
- 商用DPIおよびトラフィック管理との厳格な分離
- バージョン管理、参照テスト、および監査ログ
- バッファリングと監視による堅牢な配信
ICSがプロバイダー側のディープパケットインスペクションをどのように支援するか
ICS International Carrier Servicesには 通信、合法的傍受、およびコンプライアンス分野において20年以上の経験 そして、次のように定めている BNetzAによる複数の承認. 当社は現在、X1/X2/X3を介してネットワーク要素を統合し、プロバイダー向けの仲介業務を行っているため、ネットワーク側と受信側の双方を熟知しています。.
- 建築および法技術的な設計 プロバイダ側のDPI(参照: ネットワーク事業者向けDPI) 貴国の枠組みおよび受入方針に合致するもの。.
- ターゲット駆動型のDPIおよび濃縮パイプライン RADIUS/Diameter、CGNATのロギング、およびパケットコアのイベントと統合されています。.
- X3との連携 BNG/BRASおよびHuawei、Cisco、Juniperなどの主要ベンダー製のコアルーターに加え、X3が利用できない場合はパッシブプローブまたはクラウドミラーリングを採用しています。.
- 調停およびETSIへの引き継ぎ 当社の LI メディエーション・プラットフォーム そして リムス.
- 運用管理 24時間体制。参照 マネージドLIオペレーション.
- カスタム開発 抽出装置、分類装置、および供給形態について。詳細は 統合とカスタム開発.
ICSまでご連絡ください 御社のネットワークにおいて、プロバイダー側のデータ強化が適切かどうかについて検討するため。.
よくある質問
合法的な傍受において、ディープパケットインスペクションは認められているか?
はい、対象となるターゲットのトラフィックに限定される場合、それは傍受命令の目的を果たすものであり、国の技術仕様およびプロバイダーが承認した方針の範囲内となります。LIデータの対象外での利用や商用利用は許可されていません。.
プロバイダ側のDPIは、通信データの完全なコピーに取って代わるものなのでしょうか?
いいえ。ほとんどの管轄区域では、プロバイダーは対象者の通信内容の完全かつ改変されていないコピーを提供しなければなりません。DPIに基づくメタデータは、命令でその範囲が明示的に限定されていない限り、それに加えて提供されます。.
ISPは、対象者のHTTPSやメッセンジャーの通信を復号化できるのでしょうか?
いいえ。プロバイダーが解除するのは、自社のネットワーク内で自ら適用した暗号化のみです。エンドツーエンドの暗号化やアプリケーションレベルの暗号化はそのまま維持されます。DPIは、暗号化されていないヘッダー、ハンドシェイク、およびトラフィックパターンを対象としています。.
DPIメタデータは、どのように法執行機関に提供されるのでしょうか?
通常、HI2を介した追加のIRIレコードとして、あるいはLIIDと関連付けられた、独立したセキュリティ対策が施された分析ストリームとして提供されます。そのフォーマットについては、関係機関および規制当局と文書化および合意を行う必要があります。.
プロバイダ側とLEA側のDPIの違いは何ですか?
LEA側のDPIは、監視施設内で送信されたトラフィックを分析します。プロバイダー側のDPIは傍受地点で実行され、そこで加入者ID、NATマッピング、位置情報などのネットワークコンテキストを追加し、ほぼリアルタイムで結果を返します。.
関連記事
- 調停機能の仕組みネットワークと法執行機関との架け橋
- 暗号化DNS(DoH/DoT)と合法的傍受能力への影響
- 5G SAにおけるネットワークスライシング:LIターゲティングをいかに複雑にするか(そしていかに簡素化できるか)
- AIを活用したLI:自動化がオペレーターや法執行機関の業務プロセスに与える影響