互联网服务提供商(ISP)的合法截取 这是对所有提供公共互联网接入服务的服务商的法定义务,无论其采用的是DSL、有线、光纤、固定无线还是移动数据接入方式。 当法院下令截取某用户的网络连接时,服务提供商必须向执法机构提供该用户IP流量的完整副本及相关元数据。此举必须毫不拖延、安全可靠地进行,且不被用户察觉。.
对于IP接入提供商而言,合法截取听起来比实际操作要简单。 动态IP地址、运营商级NAT、IPv6前缀分配、批发接入模式以及10或100千兆比特链路,都使得完整且无损地捕获目标流量变得更加困难。本指南将详细说明ISP需要采取哪些措施,重点关注德国以及欧洲范围内通用的ETSI标准。.
要点总结
- 所有公共互联网接入提供商均在适用范围内。在德国,其法律依据是 《电信法》第170条简体中文(大陆), ,连同 TKÜV 以及《技术指南》 TR TKÜV. 规模非常小的网络可免于设置永久性设施,但仍须执行相关命令。.
- The target is usually identified by 用户或线路标识符 (user name, line ID, MAC address, installation address, IMSI/MSISDN). A fixed IP address can also be ordered, but for dynamic addressing the interception system must follow the IP address the target currently holds.
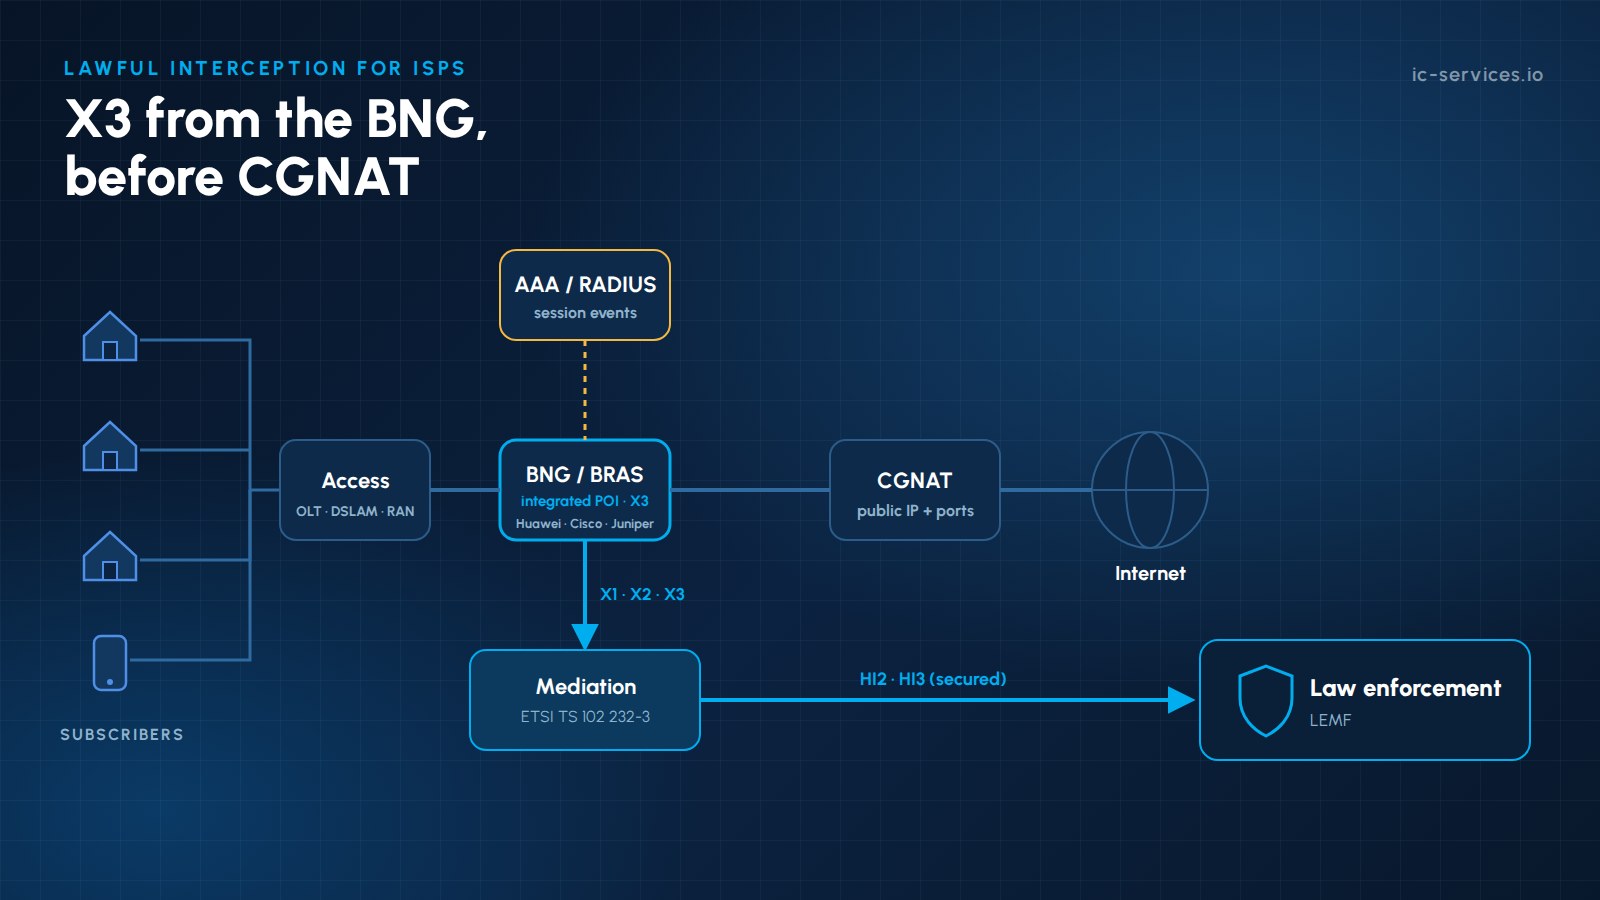
- "(《世界人权宣言》) 截获点 必须部署在仍能识别用户流量的位置,这通常意味着在CGNAT之前,位于BNG或分组网关上或其旁边。.
- 随后进行移交 ETSI TS 102 232-1 和 -3 (互联网接入)或 -7 (移动端),使用 ETSI TS 103 221 (X1/X2/X3) or a vendor LI interface between the network elements, the ADMF and the mediation function.
- 使用相同的基础设施来响应 关于用户和流量数据的请求 (《电信法》第174条及关于流量数据的规定),并将受到拟议的 快速冷冻 和 IP地址保留 规则。.
谁必须为互联网服务提供商(ISP)提供合法截取服务?
In Germany, § 170 TKG obliges anyone who operates a telecommunications system used for publicly available telecommunications services to keep interception facilities and organisational measures in place at their own cost. The duty to implement each order follows from § 100a(4) StPO and the corresponding provisions in other laws. Providers that do not operate their own facilities must use an operator that can implement orders on their behalf, and must notify the BNetzA. For internet access, this includes:
- 固定网络互联网服务提供商(DSL、有线、FTTH),包括拥有自有客户关系(通常通过其批发合作伙伴)的转售商
- 提供移动数据服务的移动网络运营商和全功能移动虚拟网络运营商(MVNO)。关于职责划分,请参见 虚拟运营商(MVNO)与移动网络运营商(MNO):谁应负责号码携转(LI)?
- 固定无线、卫星和公共Wi-Fi服务提供商(其服务向公众开放)
TKÜV对符合以下条件的系统予以豁免: 在线用户不超过10,000人 不得设置永久性截获设施。不过,这些服务提供商在收到截获令后仍须予以执行,通常会采取临时性解决方案,例如 临时LI框. For public Wi-Fi access without user identifiers the threshold is 100,000 users (§ 3(2) No. 6 TKÜV). The 10,000-user exemption does not apply to network nodes that switch public voice traffic abroad (§ 3(2) sentence 2 TKÜV). Providers above the threshold must have their facilities in place when they start operations, submit their technical documentation to the 联邦网络管理局(BNetzA) 并证明在 BNetzA 批准 过程。.
参考架构:互联网服务提供商(ISP)的合法截取
| 组件 | 在ISP网络中的作用 | 标准 |
|---|---|---|
| ADMF / LIMS | 接收指令、管理目标、控制兴趣点 | ETSI TS 103 221-1 (X1), or the router’s vendor tasking interface |
| IRI-POI | 检测目标会话:登录、IP分配、注销 | AAA/RADIUS、DHCP、BNG 事件 |
| CC-POI | 复制目标的数据包 | Integrated in the BNG/BRAS or router (vendor LI function, e.g. SNMPv3 tasking and a UDP/GRE mirror stream, or ETSI TS 103 221-2 X3 where supported); optical TAP only as fallback |
| 调解/交付职能 | 格式化并交付 IRI 和 CC | ETSI TS 103 221-2 (X2/X3),ETSI TS 102 232 |
| 移交地方教育当局 | 已成功交付 HI2 和 HI3 | ETSI TS 102 232-1 / -3 / -4 / -7,国家加密标准 |
要了解这些部分是如何相互关联的,请参阅 调解函数的工作原理 以及我们的 LI 调解平台.
步骤 1:可靠地识别目标
An internet access order usually names a subscriber or a line; a fixed IP address can also be ordered. The interception system must therefore:
- 将有序标识符(客户号、用户名、线路 ID、MSISDN/IMSI)映射到 网络标识符 用于 BNG 或数据包网关。.
- 观看 会话事件 来自 RADIUS 或 Diameter 计费(Acct-Start、Interim-Update、Acct-Stop)、DHCP 和 BNG 日志。.
- 跟踪 IP 地址的变化 实时处理:强制重连、IPv4租约变更、IPv6前缀委派以及双栈会话。.
- 当目标连接时开始捕获,即使该指令是在目标离线时激活的。.
这些事件中的每一件都成为一个 IRI记录 (开始、继续、结束)通过 HI2 发布。有关背景信息,请参见 IRI 与 CC.
第 2 步:在正确的地方吸引正确的流量
- Native copy first: carrier-grade BNG/BRAS and routers can copy the target’s traffic themselves. Newer platforms support ETSI TS 103 221 (X1 tasking, X2/X3 delivery); many routers and BNGs still use a vendor LI interface, which the ADMF tasks and whose mirror stream the mediation function converts. Passive probes are only a fallback where this is not possible.
- CGNAT之前: 一旦多个用户共享一个公共 IP 地址,就无法再可靠地区分他们的流量。应在用户端进行捕获,或者将 NAT 映射(公共 IP 和端口范围)与 CC 一起发送。.
- 目标的所有流量: IPv4 和 IPv6、TCP、UDP 及其他协议,双向传输,不进行过滤,除非该指令明确限制了范围。.
- 高速行驶时无损耗: FTTH 用户可能产生多千兆位的突发流量。X3 流、缓冲区和时间戳的容量设计必须基于峰值速率,而非平均速率。.
- 移除您自己的加密: 如果服务提供商在接入网络中自行进行了加密或压缩,则所传输的数据副本必须为未加密状态。用户实施的端到端加密不受影响。.
- 精确的时间同步 (NTP 或 PTP) 跨 POI、AAA 和中介,以确保 IRI 和 CC 匹配。.
第 3 步:将文件安全地交付给该机构
对于互联网接入服务,向该机构移交工作如下: ETSI TS 102 232-3, 在 ETSI TS 102 232-1. 第二层服务使用 -4, and mobile packet data uses 3GPP TS 33.108 or TS 33.128, carried over ETSI TS 102 232-1 and -7. In Germany, the TR TKÜV specifies the national options, and the connection to the agencies is protected by approved cryptographic gateways. Delivery must be resilient: buffering during outages, retransmission and monitoring of every handover link.
批发、比特流和托管网络
许多互联网服务提供商并不拥有整个接入链:
- 使用 第2层比特流访问, ,转售商通常运营着自己的BNG,并可在该处进行拦截。.
- 使用 第3层比特流 对于白标模式,IP地址分配和路由处理在批发合作伙伴的网络中进行。相关责任、数据源及拦截支持必须在批发合同中明确约定。.
- 使用 云托管或外包核心, ,截获点可能位于您无法控制的数据中心内。被动探针(例如通过虚拟镜像端口)可能是一个切实可行的解决方案。参见 采用外包或托管核心的LI.
超越拦截:信息请求
这些系统和流程同样支持履行其他法律义务:
- 用户数据查询请求(《电信法》第174条), ,包括在特定时间识别出动态IP地址背后的用户。.
- Traffic data requests (today § 100g StPO with TKÜV Part 4) and, if the pending bill BT-Drs. 21/6581 is passed, the 快速冷冻 (Sicherungsanordnung under § 100g(7) StPO-E, with the provider duties in § 176 TKG-E).
- IP地址保留: if the bill is passed, § 177 TKG-E will require access providers to store IP address assignments (IP address, ports behind CGNAT, line and user ID) for three months.
- 电子接口: 拥有10万个或更多合同合作伙伴的服务提供商必须提供ETSI-ESB流程(除E-Mail-ESB外),而规模较小的服务提供商则可采用E-Mail-ESB。.
互联网服务提供商(ISP)在合法拦截方面常见的陷阱
| 陷阱 | 后果 | 补救措施 |
|---|---|---|
| CGNAT后方的据点 | 捕获了其他用户的流量,或未捕获到目标流量 | 在NAT之前移动POI,或与NAT日志进行关联分析 |
| 未涵盖 IPv6 | 截断项 | 跟踪委托前缀和双栈会话 |
| 不进行中期会计核算 | IP地址的变化未被察觉 | 启用临时更新和 BNG 事件源 |
| 捕获物尺寸不足 | 高峰时段的包丢失率 | 按突发数据调整大小,添加硬件时间戳 |
| 批发职责界定不清 | 无法执行订单 | 合同中的责任限制条款和数据源 |
| 文档不完整 | 德国联邦网络管理局(BNetzA)延迟批准 | 基于TR TKÜV的结构化技术概念 |
ICS 如何支持互联网服务提供商(ISP)的合法截取
ICS International Carrier Services builds on more than 20 years of team experience in telecommunications, lawful interception and compliance and on BNetzA-accepted LI implementations. 我们为互联网服务提供商(ISP)提供从最初构想到全天候运营的全流程支持:
- 托管 LI 运营 针对IP截获、VoIP截获、用户数据请求(《电信法》第174条)以及流量数据请求,采用全服务模式。参见 管理的 LI 业务.
- 技术概念与德国联邦网络管理局(BNetzA)的批准: 基于 TR TKÜV 的文件、测试方案以及验收期间的技术支持。.
- 调解与移交: 我们的 LI 调解平台 和 LIMS 向各机构传输 ETSI TS 102 232 数据流。.
- LEMF 测试 在德国联邦网络管理局(BNetzA)验收前及验收期间,请核对您的 HI2/HI3 交付情况。参见 ICS LEMF.
- Network element integration with BNG/BRAS and core routers via their vendor LI interfaces or ETSI TS 103 221 X1/X3, with passive probes or cloud mirroring only where direct integration is not possible.
- 临时解决方案 适用于低于TKÜV阈值的小型服务提供商。.
- 咨询 关于CGNAT日志记录、IPv6、批发合同以及即将实施的IP地址保留政策。.
联系我们的团队 如需对您的接入网络进行评估,或进一步了解我们的 合法截获解决方案.
常见问题
针对互联网服务提供商(ISP)的合法截获规定,是否也适用于小型服务提供商?
Yes. In Germany, systems with no more than 10,000 connected users do not have to keep permanent interception facilities, but they must still implement interception orders when they receive them, for example with a temporary solution. For public Wi-Fi access without user identifiers the threshold is 100,000 users (§ 3(2) No. 6 TKÜV); the 10,000-user exemption does not apply to network nodes that switch public voice traffic abroad (§ 3(2) sentence 2 TKÜV).
哪项ETSI标准适用于互联网接入拦截?
ETSI TS 102 232-3 defines the handover for internet access services, based on the generic ETSI TS 102 232-1. Mobile packet data uses 3GPP TS 33.108 or TS 33.128, carried over ETSI TS 102 232-1 and -7. Internal interfaces can follow ETSI TS 103 221 (X1/X2/X3); many routers still use vendor-specific LI interfaces.
在使用 CGNAT 时,ISP 应该在何处拦截流量?
理想情况下应在NAT功能之前进行,此时每个用户仍拥有唯一的私有地址或会话。如果无法做到这一点,服务提供商必须将捕获的数据与CGNAT日志(公共IP、端口范围和时间)进行关联。.
如果 IP 地址发生了变化,该如何识别目标?
该拦截系统会跟踪来自 RADIUS 或 Diameter 计费、DHCP 以及 BNG 日志中的会话事件。它将有序的用户标识符映射到当前分配的 IP 地址或前缀,并自动更新捕获过滤器。.
互联网服务提供商(ISP)能否将合法截取业务外包?
是的。法律义务仍由服务提供商承担,但只要满足安全、保密及德国联邦网络管理局(BNetzA)的要求,运营工作可委托给代表其行事的专业服务提供商。.
相关文章
- 当核心网络采用外包或托管模式时,如何处理LI
- 如何评估LI调解平台:向供应商提出的7个问题
- 5G 中的 X1/X2/X3 接口:3GPP LI 架构解析
- LI 合规即服务:您究竟应该要求什么样的服务水平协议?