
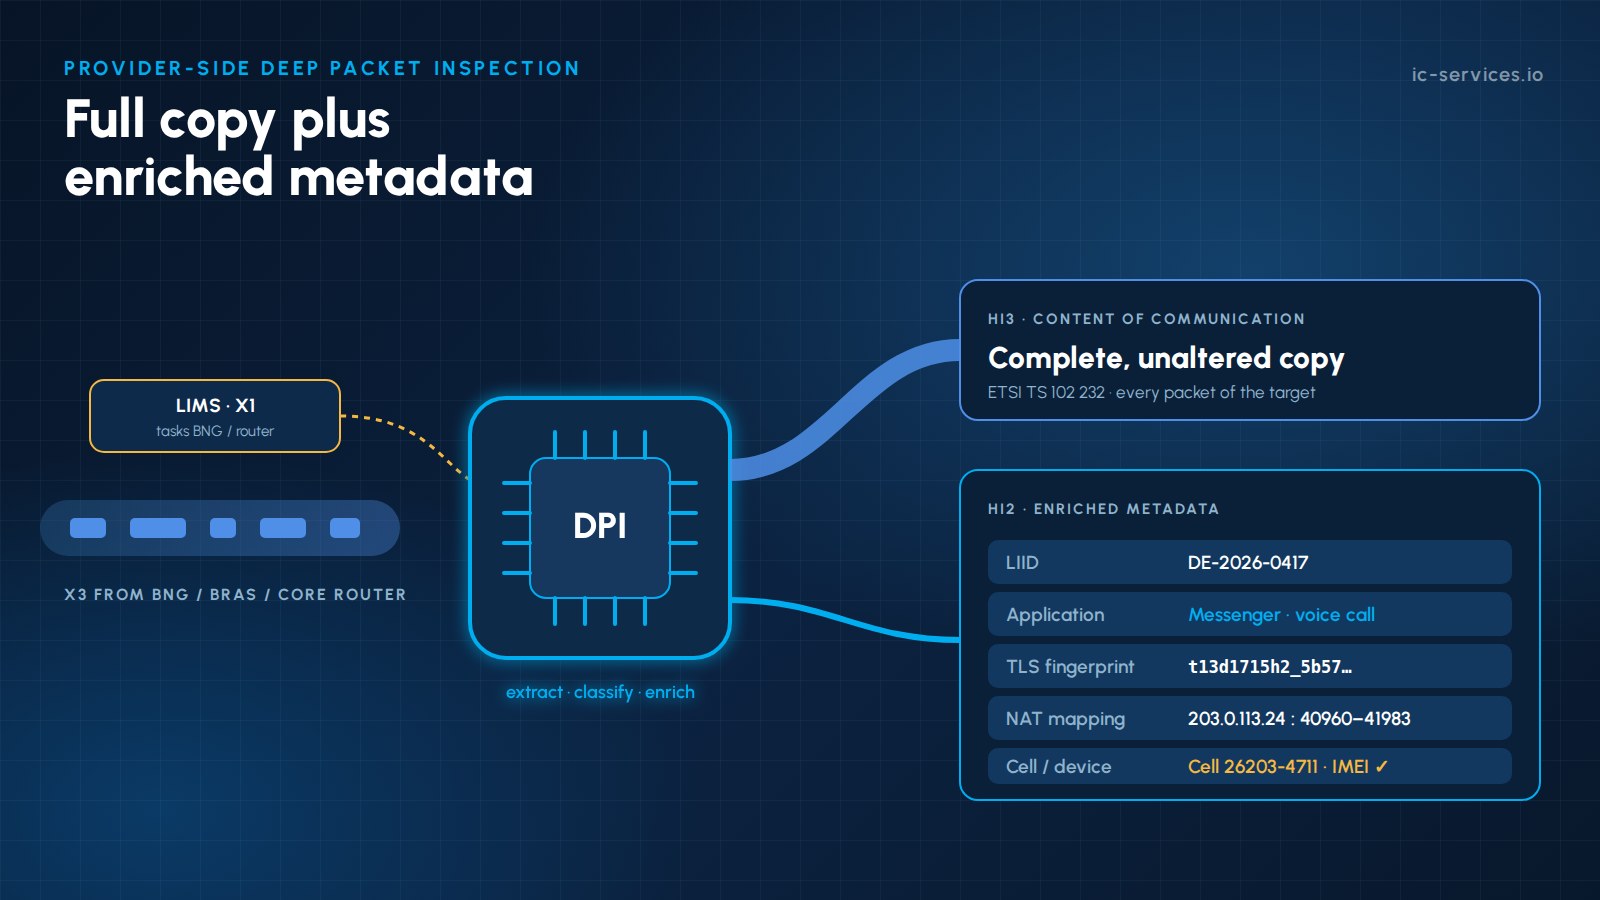
用于合法截获的深度数据包检测 通常与执法方面相关:该机构接收原始IP数据包,并在其监控中心对其进行分析。然而,越来越多的网络运营商和机构开始质疑,这部分工作是否可以由 在服务提供商处, ,靠近数据流。在此模型中,服务提供商在拦截点提取并丰富元数据,然后将其与通信的完整副本一并移交。.
如果操作得当,服务商端的深度包检测(DPI)能够加快调查进度,在调查范围受限于调查令的情况下减少数据量,并为执法机构提供其自身无法重建的背景信息。如果操作不当,则会违反证据规则或超出法律授权范围。本文将阐述其架构、可提取的信息、增强数据的交付方式以及适用边界。.
要点总结
- 提供商端 DPI 补充说明 该通信的全文。它绝不能替代该通信,除非该命令和国家法规明确允许缩小适用范围。.
- 该服务提供商拥有 该机构缺乏的背景:用户和线路标识、NAT映射、小区和位置数据、设备标识符以及精确的会话时间。.
- 典型的提取元数据包括 流量记录、DNS、SNI、TLS 指纹(JA4)、应用程序分类、VoIP 信令及活动类型.
- 增强数据必须以一种 已商定、有文件记录的格式, ,例如,在国家规范允许的情况下,将其作为额外的IRI记录,或者作为明确标注的分析数据流。.
- 一切都必须是 针对特定目标、可重复、并在验收方案中有所记载 并与商业DPI严格区分开来。.
为什么要在服务提供商端进行深度数据包检测?
| 司机 | 对该机构的好处 | 对服务提供商的益处 |
|---|---|---|
| 带宽增长(多千兆FTTH、5G) | 即使完整副本的处理需要一些时间,元数据也能立即获取 | 在适用范围限制的情况下,交接环节的压力较小 |
| 加密流量 | 预分类会话和指纹 | 现有DPI专业知识的再利用 |
| 网络环境 | 与每个数据流关联的订户、NAT、小区和设备数据 | 在订单允许的情况下,针对基本背景信息的后续询问会减少 |
| 时间紧迫的病例 | 关于活动模式的近实时警报 | 定义明确、自动化的流程 |
| 复杂的访问模型 | CGNAT 以及批发网络环境中的正确归因 | 关于不完整的截获内容的争议减少了 |
法律划定的界限
在进行任何设计之前,服务提供商必须了解自身的法律地位:
- 先看全文。. 在包括德国在内的大多数欧洲司法管辖区,服务提供商必须提供一份 完整且未经修改的副本 目标的电信通信。信息丰富化属于补充措施,且仅在命令限定范围的情况下才允许进行过滤。.
- 除订单信息外,不再进行任何分析。. 提供商端的DPI仅可处理来自 有序目标 且仅限于拦截之目的。不允许进行批量或非定向分析。.
- 与商用DPI区分开来。. 《欧盟开放互联网条例》(EU)2015/2120 限制了为流量管理目的而进行的深度包检测(DPI),但允许采取为遵守欧盟或国家法律所必需的措施。因此,LI 处理必须在独立的、受访问控制的环境中进行,且绝不能将数据输入商业系统。.
- 保密。. 工作人员和系统均须遵守电信保密规定,且用户不得察觉该措施。.
- 接受。. 在德国,服务提供商交付的任何内容都必须属于德国联邦网络管理局(BNetzA)批准的技术方案的组成部分。诸如TR TKÜV等国家规范明确规定了可以交付的内容及其交付方式。.
参考架构
- 通过X3进行流量接入:用于 PPPoE 和 IPoE 接入的运营商级 BNG/BRAS,以及用于固定 IP 线路的 PE 或核心路由器,可通过 X3(ETSI TS 103 221-2)原生传输目标流量。 ICS 集成了华为、思科、瞻博网络等领先厂商的线路接入(LI)功能。光TAP或虚拟镜像端口仅在无法使用 X3 时作为备用方案。.
- 目标触发:LIMS/ADMF 激活目标,而来自 RADIUS/Diameter、DHCP 或数据包网关的会话事件会告知 DPI 节点,哪些 IP 地址和前缀当前属于该目标。.
- 针对特定目标的深度数据包检测节点:该节点仅处理有序目标的 X3 数据流。通过以 10/40/100 Gbit/s 速率运行的高性能数据包处理技术(例如 DPDK 或基于 FPGA 的网卡),对数据流进行重组、识别协议并提取元数据。.
- 拓展:每个数据流都标有 LIID、用户和线路标识符、NAT 映射(公共 IP 和端口范围)、小区 ID 或位置,以及(如有)IMEI 号。.
- 调解与交付:完整副本通过 HI3 以 CC 格式传输,例如根据 ETSI TS 102 232-3 或 -7 标准,而增强型元数据则通过 HI2 或商定的分析渠道传输。.
- 审计与留存: DPI 输出仅在交付所需的时间内保留,并且会记录每个配置和签名版本。.
参见 X1/X2/X3 接口 和 调解函数的工作原理 用于底层接口。.
可以提取和富集哪些物质?
| 元数据 | 来源 | 调查的价值 |
|---|---|---|
| 流量记录(5元组,起始/结束,字节,数据包) | 数据包头 | 活动概览 |
| DNS 查询与响应 | 未加密的DNS | 使用的服务和域名 |
| TLS SNI、ALPN、JA4/JA4S 指纹(请注意 FoxIO 针对 JA4S 的许可条款) | TLS/QUIC 握手过程 | 应用程序和设备识别 |
| 应用程序分类 | DPI 特征与行为 | 即时通讯、VoIP、流媒体、VPN、Tor |
| 活动类型 | 数据包大小和时序模式 | 消息、通话与文件传输 |
| VoIP信令(SIP、RTP参数) | 未加密的VoIP | 与参与者进行的第三方VoIP通话及其时长 |
| HTTP 主机和用户代理 | 未加密的HTTP | 服务和客户端软件 |
| NAT映射 | CGNAT 日志 | 公共IP和端口与目标之间的关联 |
| 位置和设备 | 手机ID、IMEI、接入线路 | 某项活动发生在何处以及使用了哪种设备 |
此处的加密规则同样适用:服务商仅会解除其自身施加的加密。端到端加密的内容仍保持加密状态,上述元数据是在不解密的情况下提取的。.
移交增强数据
对于“DPI结果”,并不存在一种通用的ETSI记录类型。实际上,通常采用以下三种模型:
- 其他 IRI 记录: 提取的事件(例如检测到的VoIP通话或应用程序会话)通过HI2发送,尽可能使用标准字段,必要时使用国家标准或商定的扩展字段。.
- 一个独立的分析流: 结构化记录(例如类似 IPFIX 的流量记录或 JSON)通过安全通道传输,并明确标注,同时与 LIID 和 CC 相关联。.
- 服务级别记录:在某些司法管辖区,且仅在明确要求的情况下,服务提供商会在服务层级提供事件,这类似于ETSI TS 102 232中针对特定服务的部分,消息传递和多媒体服务提供商将其用于自身服务。.
无论采用何种模式,格式都必须是 已记录、已版本化并已达成一致 与接收机构和监管机构保持沟通,且该机构必须始终能够根据完整副本对增强数据进行核对。.
证据质量:确保数据增强的可重复性
- 记录 DPI 引擎和签名版本 用于每个结果。.
- 使用 同步、高精度的时间戳 以便元数据与CC和HI2记录保持一致。.
- 提供 信心指标 用于行为分类。.
- 保持一个 完整的审计轨迹 目标激活、配置变更和交付。.
- 定期使用以下方法进行测试: 参考流量 用于检测签名更新后的性能退化。.
服务提供商实施检查清单
- 法律评估:国家框架允许的内容,以及相关命令通常涵盖的范围
- 已与各机构就拓展内容的范围和交付形式达成一致,并将其纳入验收方案
- 仅针对特定靶点的激活,由LIMS/ADMF驱动
- 针对峰值用户速率优化的硬件加速 DPI
- 与 AAA、DHCP、CGNAT 日志、数据包核心及位置数据的集成
- 与商业数据包检测(DPI)和流量管理严格分离
- 版本控制、参考测试和审计日志记录
- 具备缓冲和监控功能的弹性交付
ICS 如何助力提供商端深度数据包检测
ICS International Carrier Services 拥有 在电信、合法截取和合规领域拥有20多年的经验 并包含 多份德国联邦网络管理局(BNetzA)的批准文件. 目前,我们通过 X1/X2/X3 集成网络元素,并为服务提供商提供中介服务,因此我们既了解网络,也了解接收端。.
- 建筑与法律技术设计 提供商端DPI(参见 面向网络运营商的DPI) 该方案应符合贵国的框架和贵方的接受理念。.
- 目标触发式DPI和数据增强管道 与 RADIUS/Diameter、CGNAT 日志记录以及分组核心事件集成。.
- X3 集成 采用 BNG/BRAS 设备以及华为、思科、瞻博网络等领先厂商的核心路由器,并在无法使用 X3 的情况下部署被动探针或云镜像。.
- 调解与ETSI移交 通过我们的 LI 调解平台 和 LIMS.
- 托管运营 全天候。参见 管理的 LI 业务.
- 定制开发 提取器、分类器和交付格式。参见 集成与定制开发.
联系 ICS 以探讨服务提供商端的增强功能是否适合您的网络。.
常见问题
在合法截获过程中,是否允许进行深度数据包检测?
是的,只要仅限于被监控目标的通信流量,且符合监听令的要求,并符合国家技术规范及服务提供商认可的方案,则此举即符合监听令的目的。禁止对LI数据进行非定向或商业用途的使用。.
提供商端的DPI是否取代了通信内容的完整拷贝?
不。在大多数司法管辖区,服务提供商必须提供目标方通信内容的完整且未经篡改的副本。除非法庭命令明确限定范围,否则基于DPI的元数据应作为补充一并提供。.
互联网服务提供商(ISP)能否解密目标用户的HTTPS或即时通讯流量?
不。服务提供商仅会解除其自身在其网络内施加的加密。端到端加密或应用层加密仍保持完整。深度包检测(DPI)针对的是未加密的报头、握手过程和流量模式。.
DPI元数据是如何提供给执法部门的?
通常以HI2传输的附加IRI记录形式存在,或作为与LIID相关联的独立、安全的分析数据流。该格式必须以书面形式记录,并经相关机构和监管机构同意。.
服务商端和地方教育机构端DPI有什么区别?
LEA侧的DPI在监控设施中对传输的流量进行分析。服务商侧的DPI在拦截点运行,可在该处添加网络上下文信息(如用户身份、NAT映射和位置),并近乎实时地返回分析结果。.
相关文章
- 调解功能如何发挥作用:您的网络与执法部门之间的桥梁
- 加密 DNS(卫生部/电信部)及其对合法拦截能力的影响
- 5G SA中的网络切片:它如何使LI定位变得复杂(又如何能使其简化)
- AI辅助执法:自动化对执法人员及执法工作流程的意义