
DPI لأغراض الاعتراض القانوني
التفتيش العميق للحزم من أجل التنصت القانوني
تظل حركة المرور المشفرة تحمل معلومات مفيدة. وتطبق تقنية ICS تقنية تحديد المحتوى (DPI) في الأماكن التي تحقق فيها أقصى فائدة: في منشأة المراقبة التابعة للوكالة وعند نقطة الاعتراض الخاصة بالمشغل.
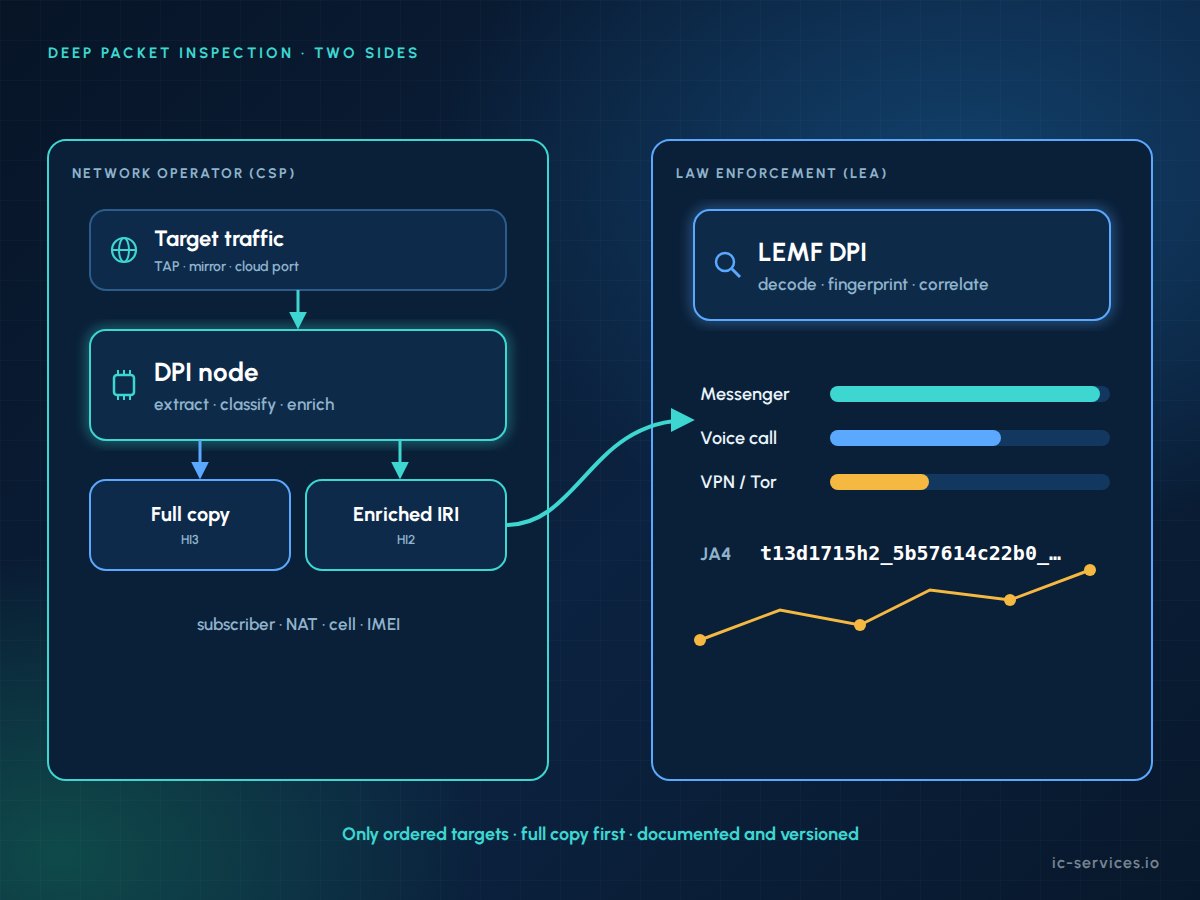
التفتيش العميق للحزم (DPI) هو تحليل حركة مرور الشبكة بما يتجاوز العنونة الأساسية، بما في ذلك رؤوس البروتوكولات وعمليات المصافحة والحمولات وأنماط حركة المرور. وفي حالة الاعتراض القانوني باستخدام تقنية DPI، لا تُطبق هذه التقنية إلا على حركة مرور الهدف المحدد بموجب أمر قضائي. وتُشغَّل هذه التقنية إما في منشأة المراقبة التابعة للوكالة أو في نقطة الاعتراض الخاصة بالمشغل.
حقائق أساسية
- مكانان: معلومات DPI من جانب الوكالة في نظام LEMF ومعلومات DPI من جانب المزود عند نقطة الاعتراض.
- لا يتم فك تشفير التشفير من طرف إلى طرف: تقوم وحدة معالجة البيانات (DPI) بتصنيف ما لا تستطيع قراءته.
- للوجهة فقط: تقوم عملية «الاعتراض القانوني» (DPI) بمعالجة حركة مرور الهدف المحدد في الأمر، ولا شيء غير ذلك.
- النسخة الكاملة أولاً: يتم تقديم النتائج من جانب المزود بالإضافة إلى النسخة الكاملة غير المعدلة.
- موثقة: يتم تسجيل إصدارات المحرك والتوقيع والمصنف لكل نتيجة.
لماذا أدى التشفير إلى تغيير عملية الفحص العميق للحزم؟
قبل عقد من الزمن، كان من الممكن في كثير من الأحيان إعادة بناء حركة مرور بروتوكول الإنترنت (IP) التي تم اعتراضها لتشكل صفحات ويب ورسائل بريد إلكتروني ومحادثات. أما اليوم، فإن بروتوكول TLS 1.3 وQUIC وتطبيقات المراسلة المشفرة من طرف إلى طرف وشبكات VPN ونظام أسماء النطاقات (DNS) المشفر تخفي معظم المحتوى. اقرأ مقالتنا حول نظام أسماء النطاقات المشفر والاعتراض القانوني.
لم يعد فك تشفير المحتوى وحده كافياً لتحقيق النتائج المرجوة. ويُعد «الفحص العميق للحزم» الحل الذي يسد هذه الفجوة، حيث يحدد هوية التطبيق، ويقوم بتحديد بصمة العميل، ويتعرف على أنواع الأنشطة مثل الرسائل أو المكالمات، ويربط حركة المرور بسياق الشبكة.
جانبا عملية التنصت القانوني التي تقوم بها إدارة شؤون المعلومات العامة (DPI)
تدعم تقنية ICS ميزة DPI على جانبي واجهة التسليم.
01
إدارة شؤون الإعلام (DPI) في مجال إنفاذ القانون
تقوم الوكالات بفك تشفير البيانات القابلة للقراءة وتصنيف البيانات المشفرة باستخدام تقنية «بصمة TLS» والتعرف على الأنماط وربط عناوين IP. اعرف المزيد
02
DPI لمشغلي الشبكات
يقوم المشغلون باستخراج البيانات الوصفية الخاصة بالهدف المطلوب وتزويدها بالمعلومات الإضافية، ثم يقدمونها مع النسخة الكاملة. اعرف المزيد
03
مُدمج في ICS LEMF
تعد بيانات DPI والجداول الزمنية والخرائط والرسوم البيانية جزءًا من منصة عمل محللي ICS LEMF. اعرف المزيد
04
تم تسليمها عن طريق الوساطة
تصل النتائج من جانب المزود إلى الوكالات عبر سلسلة الوساطة والتسليم «ICS». اعرف المزيد
التفتيش العميق للحزم من جانب LEA مقابل التفتيش العميق للحزم من جانب CSP
| أسبكت | معدل الأداء (DPI) من جانب وحدة معالجة الصور (LEA) | DPI من جانب CSP |
|---|---|---|
| أين يتم تشغيله | في تقرير LEMF الصادر عن الوكالة | عند نقطة الاعتراض الخاصة بالمشغل |
| الإدخال | تم تسليم بيانات HI2 وHI3 | حركة المرور الحية للهدف المطلوب |
| المخرجات | المنتجات المُفصَّلة، والتصنيفات، والجداول الزمنية، والرسوم البيانية | البيانات الوصفية المستخرجة ورابط IRI المُثري، بالإضافة إلى النسخة الكاملة |
| السياق متاح | تم تسليم بيانات IRI وبيانات الحالات والأهداف الأخرى | المشترك، تعيين NAT، الخلية، معرّفات الأجهزة |
| الأساس القانوني والقيود | أمر التنصت، قانون الإجراءات الجنائية، التوجيه (الاتحاد الأوروبي) 2016/680 | أمر التنصت، القواعد الوطنية المتعلقة بالتنصت (في ألمانيا: المادة 170 من قانون الاتصالات (TKG)، لائحة التنصت على الاتصالات (TKÜV))، اللائحة (الاتحاد الأوروبي) 2015/2120 |
| المستخدمون النموذجيون | المحللون والمحققون | شركات شبكات الهاتف المحمول، وشركات شبكات الهاتف المحمول الافتراضية، ومزودي خدمات الإنترنت، وفرق «LI» التابعة لها |
أين تقع الحدود القانونية؟
لا يكون استخدام تقنية DPI في عمليات التنصت القانونية مشروعاً إلا في إطار حدود واضحة. وتسري هذه الحدود على كلا الطرفين:
- تظل المعالجة ضمن نطاق نطاق الأمر ويقتصر نطاقه على الهدف المطلوب فقط.
- يقوم المشغلون بتسليم نسخة كاملة لم يتم التعديل عليها أولاً: الإثراء هو إضافة.
- معالجة LI هي منفصلان تمامًا من إدارة DPI التجارية وإدارة حركة المرور في إطار اللائحة (الاتحاد الأوروبي) رقم 2015/2120.
- تقوم الأجهزة بمعالجة البيانات بموجب قانون الإجراءات الجنائية الوطني و التوجيه (الاتحاد الأوروبي) 2016/680.
- في ألمانيا، يجب أن تكون عمليات التسليم من جانب المزود جزءًا من المفهوم الذي وافقت عليه هيئة BNetzA بموجب لوائح TKÜV وTR TKÜV.
- التصنيفات هي المؤشرات مع معدلات خطأ معروفة، وليس دليلاً.
لماذا ICS؟
01
جانبا عملية التسليم
نحن ندير عمليات الاعتراض لصالح مزودي الخدمة ونقوم بإنشاء أنظمة LEMF وفقًا لمعيار ICS لصالح الوكالات، لذا فإننا ندرك ما يمكن أن تقدمه تقنية DPI لكل طرف.
02
الخبرة في مجال التنظيم
أكثر من 20 عامًا من الخبرة في مجال التنصت القانوني، بالإضافة إلى الحصول على العديد من الموافقات من هيئة الاتصالات الألمانية (BNetzA) لحلول التنصت.
03
خبرة عملية في مجال الملكية الفكرية
يعمل فريقنا على تتبع بيانات VoLTE وIMS وIP، ويقوم بتطوير برامج فك التشفير والمصنفات المخصصة.
الأسئلة الشائعة
ما المقصود بـ«الفحص العميق للحزم» في سياق الاعتراض القانوني؟
التفتيش العميق للحزم في عملية الاعتراض القانوني هو تحليل حركة المرور المعترضة الخاصة بهدف محدد، بما يتجاوز العناوين والمنافذ. وهو يقوم بفك تشفير البروتوكولات القابلة للقراءة وتصنيف حركة المرور المشفرة حسب التطبيق والبصمة ونوع النشاط. ويتم تنفيذه في منشأة المراقبة التابعة للوكالة أو في نقطة الاعتراض الخاصة بالمشغل، دائمًا في نطاق أمر الاعتراض.
هل يمكن لـ DPI فك تشفير رسائل التطبيقات الفورية المشفرة؟
لا. لا يكسر نظام DPI التشفير من طرف إلى طرف. بل يمكنه إظهار أنه تم استخدام تطبيق مراسلة، ومتى، ومدة الاستخدام، وحجم البيانات المرسلة، وغالبًا ما إذا كان النشاط عبارة عن رسالة أم مكالمة. ولا تقوم شركات الاتصالات إلا بإزالة التشفير الذي طبقته بنفسها داخل شبكتها الخاصة.
هل يحل تحليل البيانات على مستوى المزود (DPI) محل النسخة الكاملة؟
لا. في ألمانيا والعديد من الولايات القضائية الأخرى، يتعين على المشغل تقديم نسخة كاملة وغير معدلة من اتصالات الشخص المستهدف، ما لم يحدد الأمر نطاقه صراحةً. ولا يتم تقديم نتائج تحليل البيانات (DPI) إلا بشكل إضافي. وبالتالي، يمكن للوكالات مطابقة البيانات المُثريّة مع حركة الاتصالات الأصلية في أي وقت.
هل تتوافق تقنية DPI المستخدمة في التنصت القانوني مع قواعد حياد الإنترنت؟
نعم، شريطة أن يتم إعدادها بشكل صحيح. يحدد اللائحة (الاتحاد الأوروبي) 2015/2120 استخدام معالجة البيانات المجهولة الهوية (DPI) لأغراض إدارة حركة المرور، لكنه يسمح باتخاذ التدابير اللازمة للامتثال لقوانين الاتحاد الأوروبي أو القوانين الوطنية. ولذلك، يجب أن تتم معالجة LI بشكل منفصل عن معالجة البيانات المجهولة الهوية (DPI) التجارية، ويجب ألا تُغذي أبدًا الأنظمة التجارية.
أي جانب ينبغي أن يدير عملية DPI؟
وغالبًا ما يكون كلاهما. توفر معلومات DPI من جانب الوكالة للمحللين مرونة في التصنيف والربط عبر القضية بأكملها. أما معلومات DPI من جانب المزود فتضيف سياقًا شبكيًّا لا يمتلكه سوى المشغل، مثل بيانات المشترك وبيانات NAT وبيانات الخلية. ويعتمد التقسيم الصحيح على القواعد الوطنية، ومفهوم القبول لدى المشغل، ومتطلبات الوكالات.
خطط لنهجك في تقييم الأداء الفردي (DPI) باستخدام نهج «ICS»
سواء كنت تقوم بتحليل عمليات التنصت أو تنفيذها، فإننا نساعدك في تصميم نظام DPI يكون مفيدًا وقانونيًا وموثقًا.