Interception légale Les réglementations des Émirats arabes unis et des États du Golfe diffèrent sensiblement des cadres européens. Les États du Conseil de coopération du Golfe (CCG) - les Émirats arabes unis, l'Arabie saoudite, le Qatar, Bahreïn, le Koweït et Oman - représentent certains des marchés des télécommunications à la croissance la plus rapide au monde. Les opérateurs européens, les MVNO et les fournisseurs de technologie qui cherchent à entrer sur ces marchés ou à y établir des partenariats doivent comprendre que le paysage de l'interception légale dans le Golfe est fondamentalement différent de celui auquel ils sont habitués dans l'UE. La philosophie réglementaire, les structures institutionnelles, les exigences techniques et le degré d'implication de l'État dans la surveillance des télécommunications divergent considérablement du modèle européen.
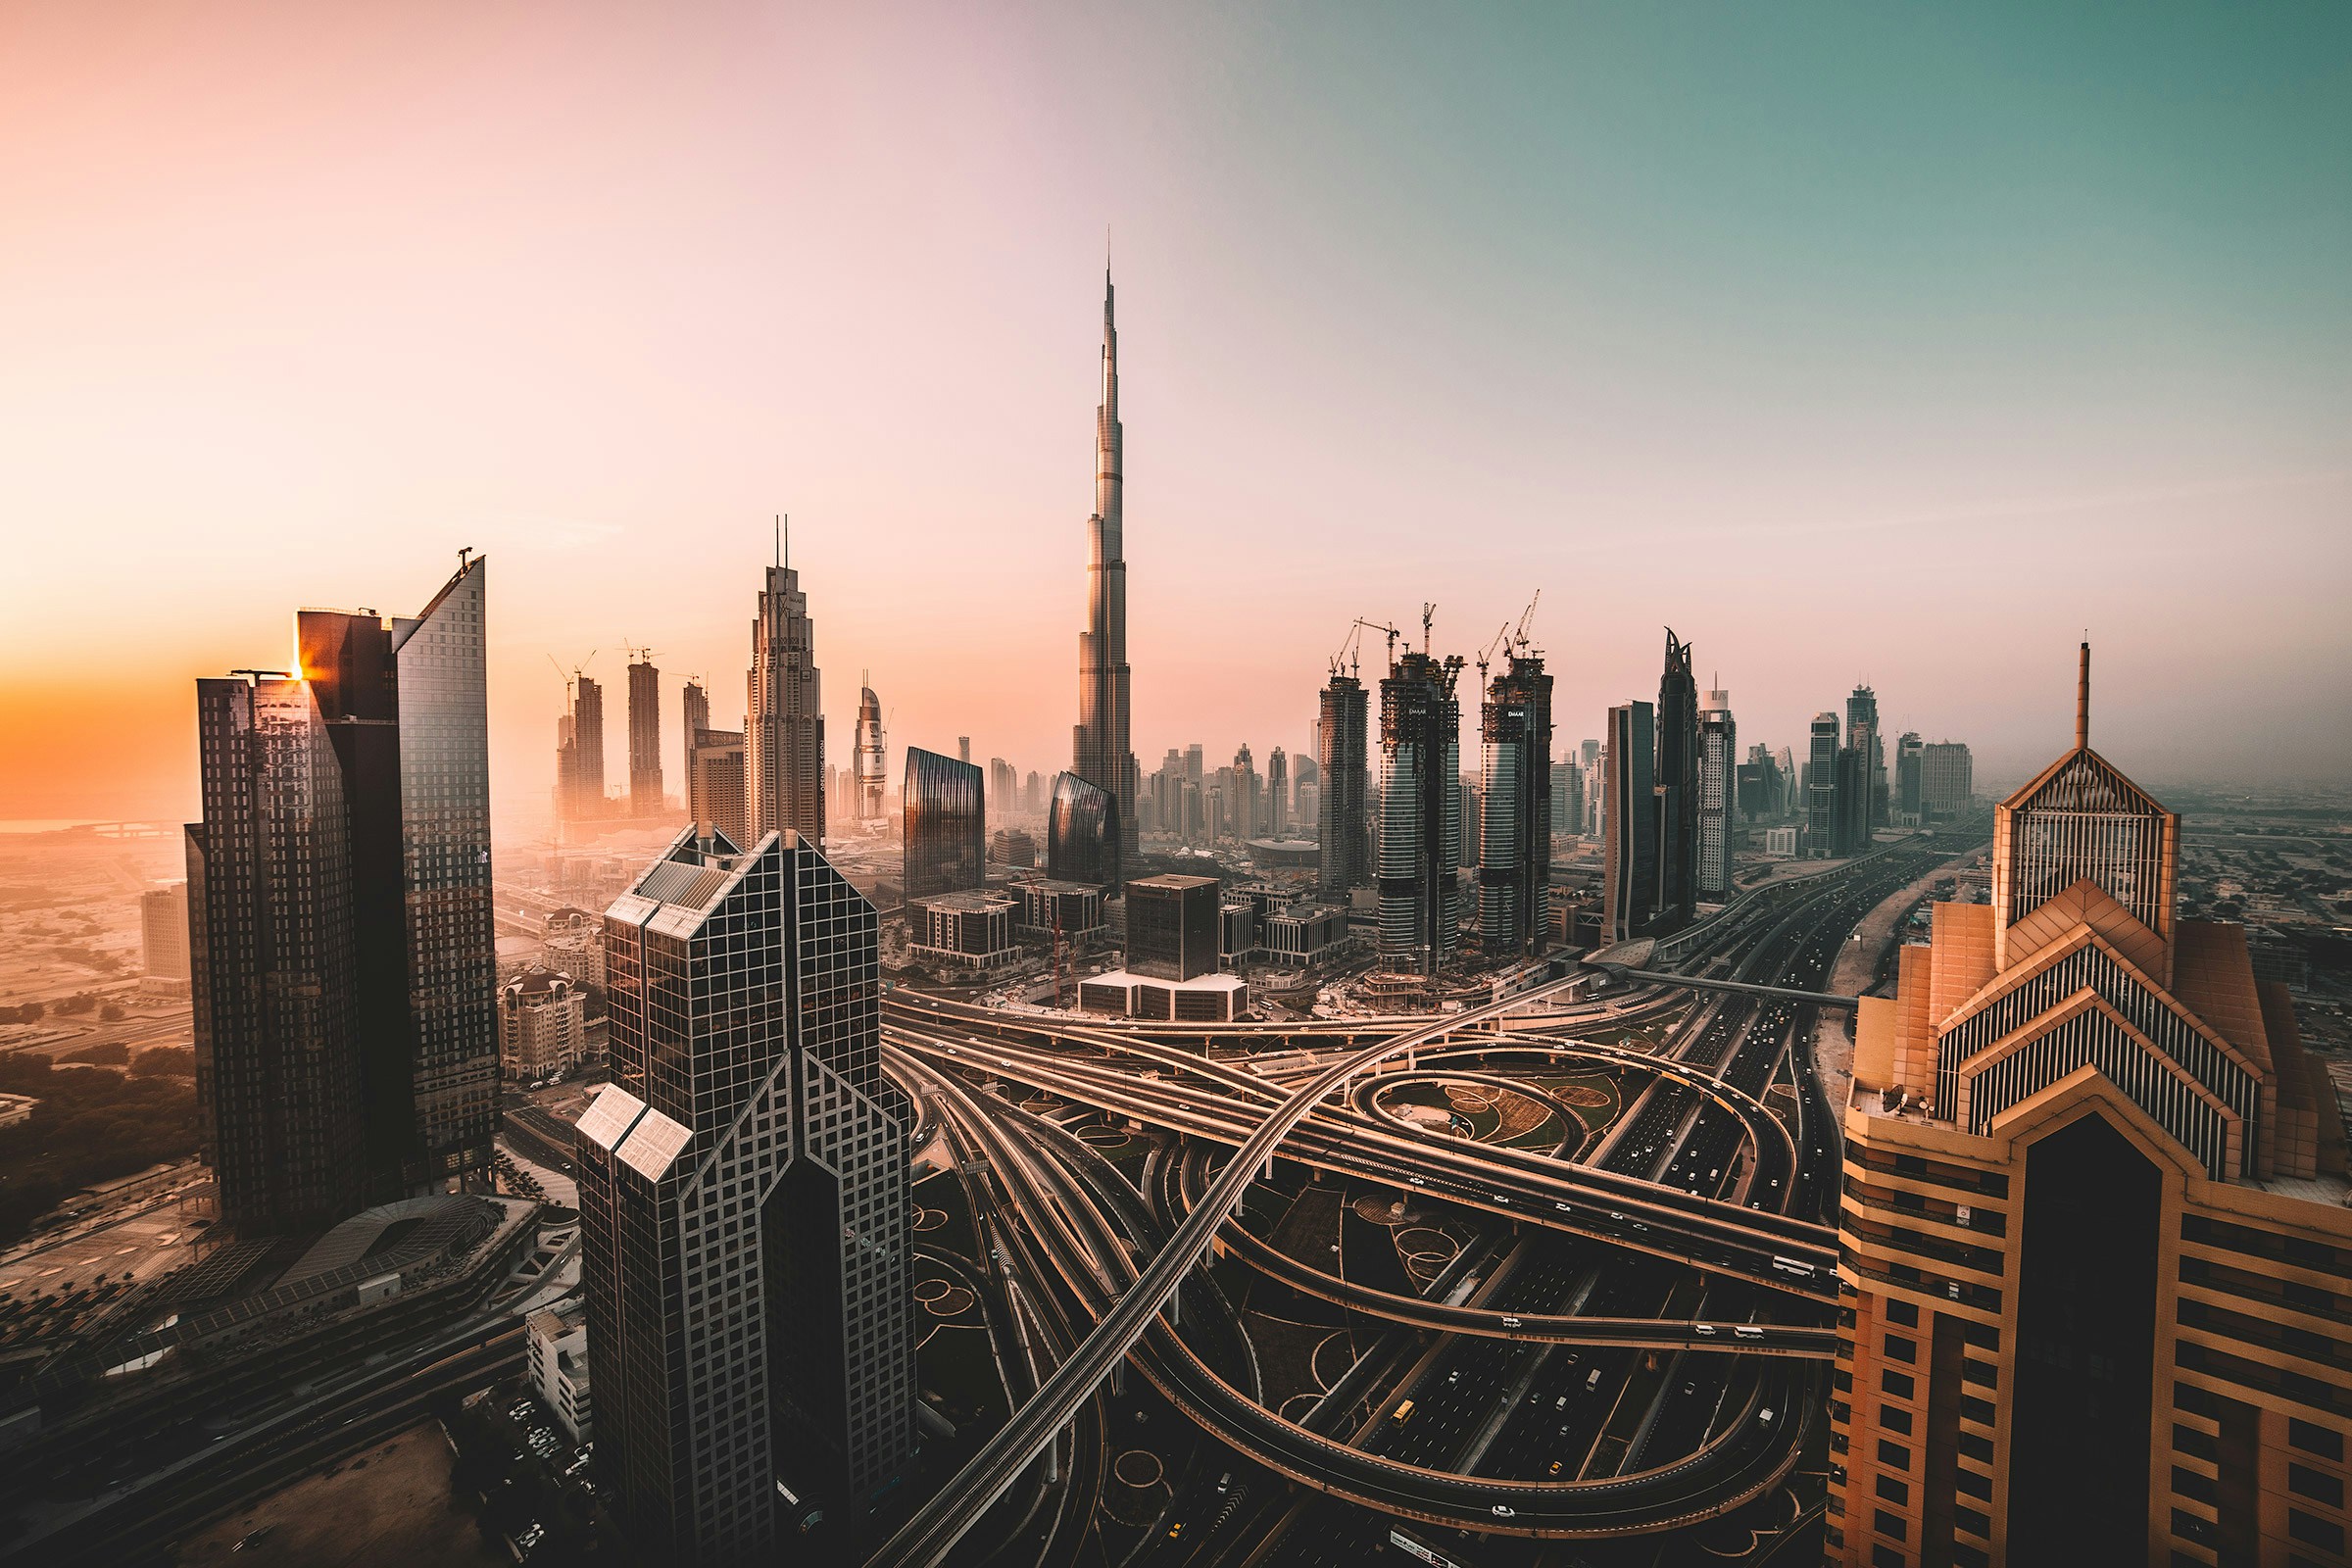
Cet article se concentre principalement sur les Émirats arabes unis, qui constituent le marché du Golfe le plus important pour les opérateurs internationaux, tout en abordant des thèmes communs à l'ensemble de la région du CCG. Pour les opérateurs européens, le principal enseignement à tirer est que l'entrée sur le marché des télécommunications du Golfe nécessite une réévaluation complète des hypothèses sur le fonctionnement de l'interception légale, sur les personnes qui la pratiquent et sur la manière dont la conformité est assurée dans la pratique.
Interception légale EAU : Conditions d'entrée sur le marché
In the EU, lawful interception operates within a framework of judicial oversight, proportionality, and fundamental rights protections. Interception generally requires judicial authorisation or, for national-security interception, approval by a minister subject to independent oversight; oversight bodies review the use of surveillance powers, and operators operate within a context of legal certainty and procedural safeguards. In the Gulf states, the regulatory philosophy is markedly different. Telecommunications surveillance is generally treated as a sovereign prerogative, exercised by state security agencies with broad authority and, in most cases, limited independent oversight.
Aux Émirats arabes unis, l'Autorité de régulation des télécommunications et du gouvernement numérique (TDRA) - anciennement l'Autorité de régulation des télécommunications (TRA) - est le principal organe de régulation du secteur des télécommunications. La TDRA définit le cadre réglementaire dans lequel les opérateurs doivent fonctionner, y compris les exigences relatives à l'interception légale. Toutefois, la direction opérationnelle des activités d'interception est principalement assurée par les services de sécurité, et les opérateurs doivent être prêts à travailler en étroite collaboration avec ces agences pour répondre à leurs exigences.
The UAE’s telecommunications sector is governed by Federal Decree-Law No. 3 of 2003 Regulating the Telecommunications Sector, as amended, and by the licences TDRA issues under it; the specific interception powers are not set out in a public regulation. Federal Decree-Law No. 34 of 2021 on Countering Rumours and Cybercrimes makes unauthorised interception a criminal offence. The scope of the state’s powers is significantly broader than in most EU jurisdictions, and the procedural safeguards are different in nature. The UAE has only two licensed public telecom operators (e& and du), whose licences TDRA renewed in 2026 until 2046. European entrants usually come in through a partnership or MVNO arrangement with one of them, so the LI set-up is largely the host’s.
Exigences techniques aux Émirats arabes unis
Les exigences techniques relatives à l'interception légale aux Émirats arabes unis sont définies par la TDRA en concertation avec les agences de sécurité. Les opérateurs sont tenus de mettre en place capacités d'interception that meet the TDRA’s specifications, which include the ability to intercept voice, SMS, data, and IP-based communications. The detailed technical specifications are confidential and are made available to licensees only.
One of the most significant differences from the European model is the degree of direct access that security agencies may require to an operator’s network infrastructure. Public reports suggest that in parts of the region security agencies may have more direct access to operator systems than is usual in the EU; operators should clarify the access model contractually before signing. This model contrasts sharply with the European approach, where operators typically retain control over the activation and execution of intercepts and deliver the resulting data to law enforcement through defined interfaces de transfert.
UAE licensees are also subject to content and service-access rules, for example on unlicensed VoIP, which are enforced through network filtering. These are separate from lawful interception obligations. The deployment of such technologies raises significant technical and ethical questions for European operators, particularly given the EU’s emphasis on privacy and data protection.
For operators providing services in the UAE, the technical compliance requirements are non-negotiable. Failure to deploy the required interception capabilities can put the licence of the operator concerned at risk. Compliance is monitored by the regulator and the security authorities under confidential licence conditions.
Paysage plus large du CCG
While each GCC state has its own regulatory framework, several common themes emerge across the region. Saudi Arabia’s Communications, Space and Technology Commission (CST) licenses operators whose obligations include cooperation with the security authorities; the detailed requirements are not public.
Qatar’s Communications Regulatory Authority (CRA) and Bahrain’s Telecommunications Regulatory Authority (TRA) likewise require licensees to cooperate with the security services. In Kuwait and Oman, the regulatory frameworks are somewhat less publicly documented, but the expectation of operator cooperation with interception requirements is consistent across the region.
A common feature across the GCC is tight control of OTT services. The Gulf states have at various times restricted or blocked VoIP services such as WhatsApp voice calls, Skype, and FaceTime, partly for commercial reasons (to protect the revenues of incumbent operators) and partly for security reasons (to maintain surveillance capabilities). Operators entering the GCC market must understand these dynamics and be prepared to comply with requirements that may include the blocking or filtering of specific services.
Défis pour les opérateurs européens
European operators entering the Gulf market face several significant challenges related to lawful interception. The first is the tension between the Gulf’s surveillance requirements and the EU’s legal framework for data protection and privacy. Operators subject to the GDPR may find themselves in a position where compliance with Gulf interception requirements could conflict with their obligations under EU law. A conflict arises mainly where an EU-established entity or EU-hosted systems would process the data: under Art. 48 GDPR, a third-country authority’s request alone does not legitimise a transfer. Keeping Gulf LI systems and data in-country, run by the local entity, avoids most of this tension.
The second challenge is the possibility that security agencies require more direct access to the network than European operators are used to. Clarify the access model contractually and reflect it in network design, security architecture and internal governance.
The third challenge relates to scope. Content and service-access rules, such as blocking unlicensed VoIP, may require network filtering capabilities that European operators do not use at home; these are separate from LI obligations and need their own legal and export-control review.
A fourth challenge is the lack of public documentation for some aspects of the interception requirements. While the TDRA and other Gulf regulators publish general frameworks and guidelines, the detailed technical specifications for interception are often provided on a confidential basis to licensed operators. This means that operators cannot fully assess the technical requirements before entering the market and must be prepared for an iterative process of specification review, development, and testing once they have agreed their arrangement with the host licensee.
Contrôle des exportations et considérations éthiques
European operators and technology vendors must also consider the export control implications of deploying surveillance technology in the Gulf. The EU’s Dual-Use Regulation (Regulation 2021/821) imposes export controls on certain surveillance and interception technologies, including equipment and software that could be used for the interception of telecommunications, and a catch-all for non-listed cyber-surveillance items where there is a risk of serious human rights violations (Art. 5). Operators and vendors exporting such technologies to Gulf states must ensure that they obtain the necessary export licences and comply with the conditions attached to those licences; for a German exporter the licensing authority is BAFA.
Au-delà de la conformité juridique, les opérateurs européens doivent tenir compte de considérations éthiques. La situation des droits de l'homme dans les États du Golfe a fait l'objet d'une surveillance internationale, et le déploiement de technologies de surveillance sur ces marchés comporte des risques pour la réputation. Les opérateurs devraient procéder à des évaluations de diligence raisonnable en matière de droits de l'homme avant d'entrer sur le marché et établir des politiques pour répondre aux situations où leur technologie pourrait être utilisée d'une manière contraire aux normes internationales en matière de droits de l'homme.
Plusieurs entreprises européennes ont fait l'objet de critiques publiques et de poursuites judiciaires liées à la vente ou au déploiement de technologies de surveillance dans la région du Golfe et du Moyen-Orient élargi. Les opérateurs qui se lancent dans cet espace doivent s'assurer qu'ils disposent de programmes de conformité solides, comprenant des processus d'évaluation éthique, des protections pour les dénonciateurs et des évaluations régulières de l'impact de leurs activités sur les droits de l'homme.
Recommandations pratiques
Les opérateurs européens qui envisagent d'entrer sur le marché des Émirats arabes unis ou, plus largement, du CCG, devraient prendre plusieurs mesures pratiques. Tout d'abord, procéder à une évaluation juridique et réglementaire approfondie du marché cible, y compris les exigences en matière d'interception, les obligations en matière de localisation des données et tout conflit potentiel avec la législation de l'UE. Faire appel à un conseiller juridique local spécialisé dans la réglementation des télécommunications et le droit de la sécurité nationale.
Deuxièmement, il faut s'engager avec l'autorité réglementaire compétente dès le début du processus de planification afin de comprendre les spécifications techniques de l'interception et d'entamer le processus de mise en conformité. Prévoyez suffisamment de temps pour le développement technique et les essais, car les exigences peuvent être plus importantes que prévu. Troisièmement, évaluez les conséquences du déploiement de toute technologie de surveillance sur le contrôle des exportations et obtenez les autorisations nécessaires avant de poursuivre.
Quatrièmement, procédez à une évaluation de l'impact sur les droits de l'homme et mettez en place des politiques et des procédures pour gérer les dimensions éthiques de l'exploitation des technologies de surveillance dans le Golfe. Cinquièmement, assurez-vous que vos structures de gouvernance d'entreprise permettent un contrôle approprié des activités de surveillance et que vos politiques internes s'alignent à la fois sur les exigences légales locales et sur les normes éthiques de votre organisation.
Conclusion
The UAE and the broader GCC present significant opportunities for European telecommunications operators, but the lawful interception landscape in these markets requires a fundamentally different approach from what operators are accustomed to in Europe. The state-centric regulatory philosophy, the broad scope of interception powers, the possibility of direct agency access, and the ethical considerations associated with surveillance in the Gulf all demand careful preparation, specialist expertise, and a proactive approach to compliance. Operators that invest in understanding these requirements and building appropriate capabilities will be well positioned to succeed in these dynamic and growing markets, while managing the legal, technical, and reputational risks that come with operating in a fundamentally different regulatory environment.
L'environnement réglementaire des Émirats arabes unis en matière d'interception légale diffère considérablement des normes européennes. Les opérateurs qui prévoient d'entrer sur le marché doivent bien comprendre les exigences des Émirats arabes unis en matière d'interception légale avant de s'engager dans le déploiement.
Articles connexes
Pour en savoir plus sur des sujets connexes, consultez les articles suivants :
- LI Requirements in the Netherlands: Telecommunicatiewet Chapter 13, ETSI-IP.nl and What MVNOs Must Know
- Exigences de l'Espagne en matière d'interception légale dans le cadre de la LGTEL
- Interception légale des satellites : Pourquoi les partenariats entre ORM et satellites créent-ils de nouvelles exigences en matière de conformité ?
Ressources externes
Les ressources externes suivantes fournissent un contexte supplémentaire et une documentation officielle :