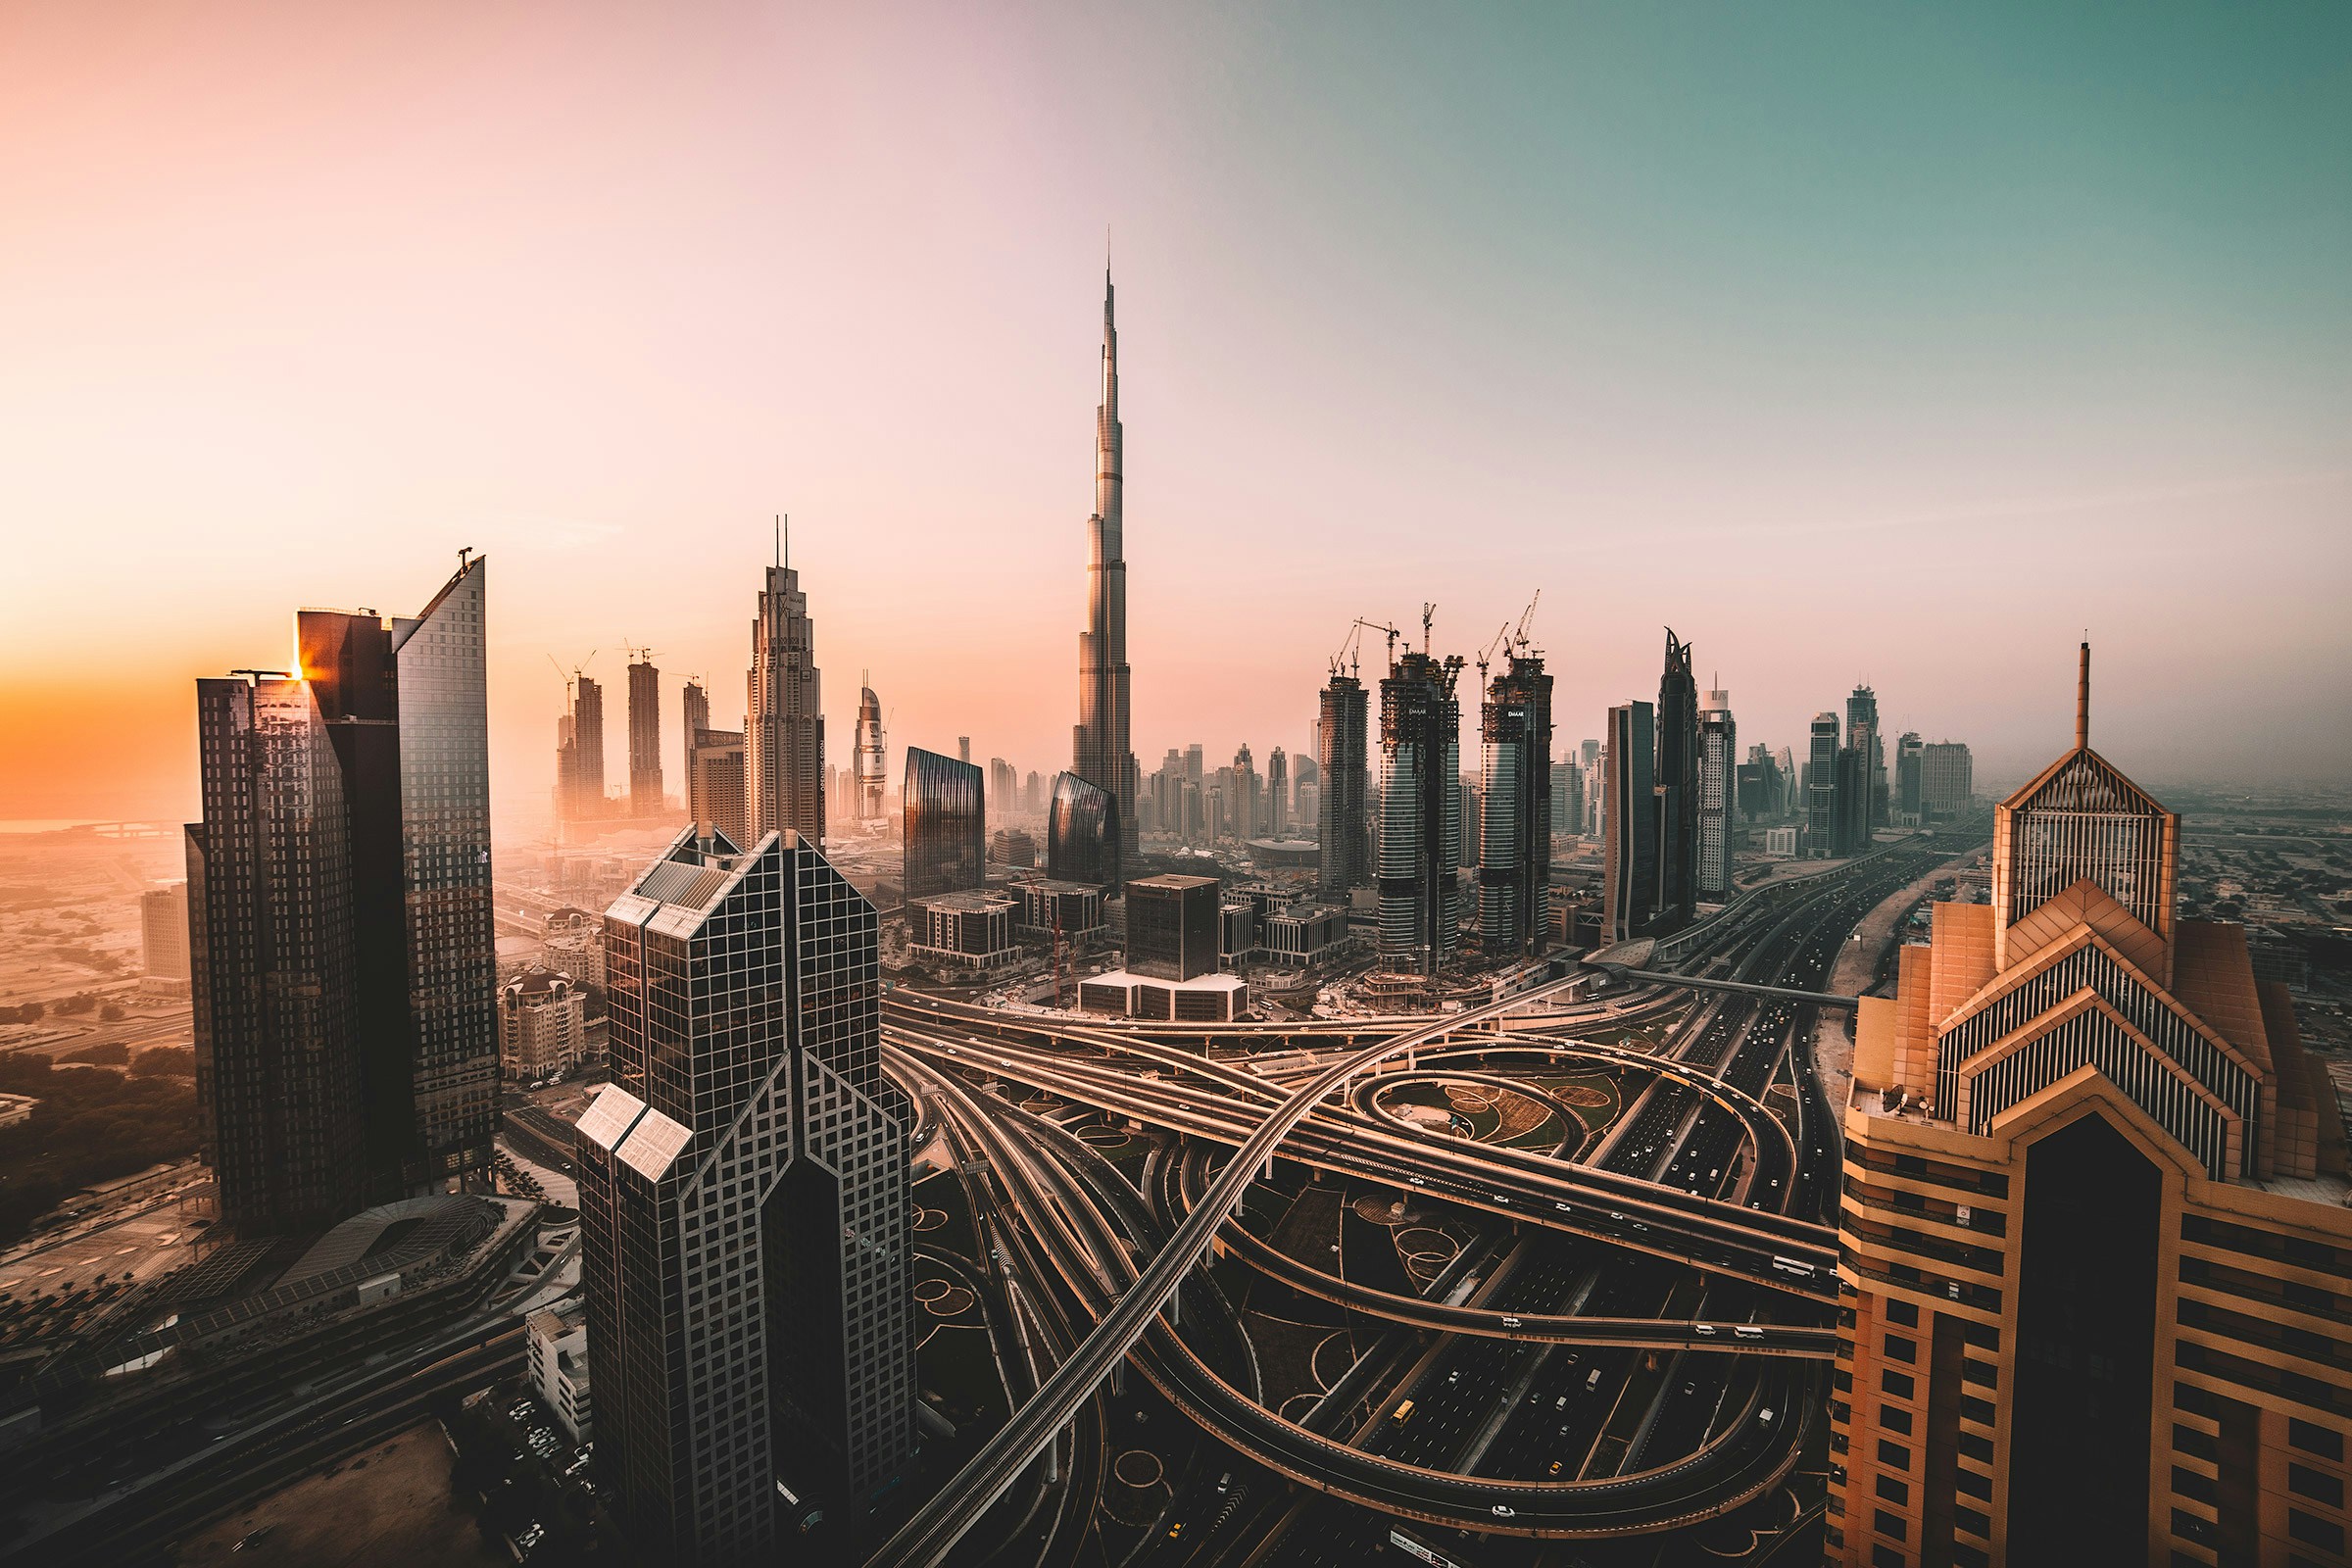
Die Vorschriften der Vereinigten Arabischen Emirate und der Golfstaaten unterscheiden sich erheblich von den europäischen Rahmenbestimmungen. Die Staaten des Golfkooperationsrates (GCC) - die Vereinigten Arabischen Emirate, Saudi-Arabien, Katar, Bahrain, Kuwait und Oman - gehören zu den am schnellsten wachsenden Telekommunikationsmärkten der Welt. Europäische Betreiber, Betreiber virtueller Netze und Technologieanbieter, die in diese Märkte eintreten oder dort Partnerschaften eingehen möchten, müssen verstehen, dass sich die Landschaft der rechtmäßigen Überwachung am Golf grundlegend von der unterscheidet, an die sie in der EU gewöhnt sind. Die Regulierungsphilosophie, die institutionellen Strukturen, die technischen Anforderungen und der Grad der staatlichen Beteiligung an der Telekommunikationsüberwachung unterscheiden sich erheblich vom europäischen Modell.
Dieser Artikel konzentriert sich in erster Linie auf die Vereinigten Arabischen Emirate als den wichtigsten Golfmarkt für internationale Betreiber, geht aber auch auf allgemeine Themen in der gesamten GCC-Region ein. Die wichtigste Erkenntnis für europäische Betreiber ist, dass der Eintritt in den Telekommunikationsmarkt der Golfregion eine gründliche Neubewertung der Annahmen darüber erfordert, wie die rechtmäßige Überwachung funktioniert, wer sie durchführt und wie die Einhaltung in der Praxis aussieht.
Rechtmäßige Überwachung in den VAE: Anforderungen für den Marktzugang
In der EU erfolgt die rechtmäßige Überwachung im Rahmen der richterlichen Aufsicht, der Verhältnismäßigkeit und des Schutzes der Grundrechte. Überwachungsanordnungen werden in der Regel von Richtern erlassen, Aufsichtsgremien überprüfen den Einsatz von Überwachungsbefugnissen, und die Betreiber agieren in einem Kontext von Rechtssicherheit und Verfahrensgarantien. In den Golfstaaten ist die Regulierungsphilosophie deutlich anders. Die Überwachung der Telekommunikation wird im Allgemeinen als ein hoheitliches Vorrecht behandelt, das von staatlichen Sicherheitsbehörden mit weitreichenden Befugnissen und in den meisten Fällen mit begrenzter unabhängiger Aufsicht ausgeübt wird.
In den VAE ist die Regulierungsbehörde für Telekommunikation und digitale Verwaltung (TDRA) - früher Regulierungsbehörde für Telekommunikation (TRA) - die wichtigste Regulierungsbehörde für den Telekommunikationssektor. Die TDRA legt den Rechtsrahmen fest, innerhalb dessen die Betreiber arbeiten müssen, einschließlich der Anforderungen in Bezug auf die rechtmäßige Überwachung. Die operative Leitung der Abhörmaßnahmen wird jedoch in erster Linie von den Sicherheitsdiensten bestimmt, und die Betreiber müssen bereit sein, eng mit diesen Behörden zusammenzuarbeiten, um deren Anforderungen zu erfüllen.
Die Rechtsgrundlage für das Abhören in den VAE findet sich in verschiedenen Bundeserlassen und -verordnungen, einschließlich der Bestimmungen des Bundesgesetzes über die Bekämpfung von Straftaten im Bereich der Informationstechnologie (Bundesgesetz Nr. 34 von 2021 und dessen Änderungen). Diese Instrumente räumen den Sicherheitsbehörden weitreichende Befugnisse ein, um im Interesse der nationalen Sicherheit, der öffentlichen Ordnung und der Verbrechensbekämpfung elektronische Kommunikation abzufangen, zu überwachen und darauf zuzugreifen. Der Umfang dieser Befugnisse ist wesentlich größer als in den meisten EU-Rechtsordnungen, und die Verfahrensgarantien sind anderer Natur.
Technische Anforderungen in den VAE
Die technischen Anforderungen für die rechtmäßige Überwachung in den VAE werden vom TDRA in Absprache mit den Sicherheitsbehörden festgelegt. Die Betreiber sind verpflichtet, folgende Maßnahmen zu ergreifen: Abhörfähigkeiten die den Vorgaben der TDRA entsprechen, zu denen die Fähigkeit gehört, Sprach-, SMS-, Daten- und IP-basierte Kommunikation abzufangen. Die technischen Standards orientieren sich an den ETSI-Richtlinien, enthalten jedoch spezifische Anpassungen für die VAE sowie zusätzliche Anforderungen, die die Sicherheitsprioritäten des Staates widerspiegeln.
Einer der wesentlichsten Unterschiede zum europäischen Modell besteht darin, inwieweit Sicherheitsbehörden direkten Zugriff auf die Netzwerkinfrastruktur eines Betreibers verlangen dürfen. In einigen Golfstaaten sind Netzbetreiber verpflichtet, Echtzeitzugriff auf ihre Systeme über spezielle Schnittstellen zu gewähren, die es den Sicherheitsbehörden ermöglichen, Überwachungsmaßnahmen direkt zu aktivieren, zu verwalten und zu überwachen, wobei das Personal des Netzbetreibers nur begrenzt oder gar nicht beteiligt ist. Dieses Modell steht in starkem Kontrast zum europäischen Ansatz, bei dem die Netzbetreiber in der Regel die Kontrolle über die Aktivierung und Durchführung von Abhörmaßnahmen behalten und die daraus resultierenden Daten im Rahmen festgelegter Verfahren an die Strafverfolgungsbehörden übermitteln. Übergabeschnittstellen.
Die Überwachungsvorschriften der VAE erstrecken sich auf die Überprüfung von Inhalten und Deep Packet Inspection (DPI-)Fähigkeiten, die über das hinausgehen, was auf den europäischen Märkten üblicherweise erforderlich ist. Netzbetreiber könnten verpflichtet werden, DPI-Lösungen einzusetzen, mit denen bestimmte Arten von Datenverkehr identifiziert und gefiltert werden können, darunter verschlüsselte Kommunikation, VoIP-Dienste und Messaging-Anwendungen. Der Einsatz solcher Technologien wirft für europäische Betreiber erhebliche technische und ethische Fragen auf, insbesondere angesichts der Bedeutung, die die EU dem Datenschutz und der Privatsphäre beimisst.
Für Betreiber, die in den VAE Dienste anbieten, sind die technischen Anforderungen nicht verhandelbar. Die Nichtbereitstellung der geforderten Abhörkapazitäten kann zur Aussetzung oder zum Entzug der Lizenz des Betreibers führen. Die TDRA prüft regelmäßig, ob die Betreiber die Abhörvorschriften einhalten, und die Sicherheitsbehörden können unabhängige Inspektionen der Infrastruktur des Betreibers durchführen.
GCC-Landschaft im weiteren Sinne
Zwar verfügt jeder GCC-Staat über einen eigenen Rechtsrahmen, doch lassen sich in der gesamten Region mehrere gemeinsame Themen erkennen. Die saudische Kommission für Kommunikation, Raumfahrt und Technologie (CST) erlegt den Betreibern strenge Anforderungen hinsichtlich der Überwachung auf, darunter den Einsatz von Überwachungszentren die direkt mit den Sicherheitsdiensten vernetzt sind. Das saudische Rahmenwerk legt den Schwerpunkt auf umfassende Überwachungsmöglichkeiten, darunter die Fähigkeit, verschlüsselte Kommunikation abzufangen und soziale Medien sowie Messaging-Plattformen zu überwachen.
Die katarische Regulierungsbehörde für das Kommunikationswesen (Communications Regulatory Authority, CRA) hat ihre eigenen Abhörvorschriften aufgestellt, die in den letzten Jahren verschärft wurden. Auch die Telekommunikationsregulierungsbehörde (TRA) von Bahrain verlangt von den Betreibern, dass sie über Abhörmöglichkeiten verfügen und mit den Sicherheitsdiensten zusammenarbeiten. In Kuwait und Oman sind die rechtlichen Rahmenbedingungen etwas weniger öffentlich dokumentiert, aber die Erwartung, dass die Betreiber mit den Abhöranforderungen zusammenarbeiten, ist in der gesamten Region gleich.
Ein gemeinsames Merkmal der GCC-Staaten ist die Betonung der Überwachung verschlüsselter Kommunikation und OTT-Dienste. Die Golfstaaten haben zu verschiedenen Zeiten VoIP-Dienste wie WhatsApp-Anrufe, Skype und FaceTime eingeschränkt oder blockiert, teils aus kommerziellen Gründen (um die Einnahmen der etablierten Betreiber zu schützen), teils aus Sicherheitsgründen (um Überwachungsmöglichkeiten aufrechtzuerhalten). Betreiber, die in den GCC-Markt eintreten, müssen diese Dynamik verstehen und darauf vorbereitet sein, Anforderungen zu erfüllen, die die Sperrung oder Filterung bestimmter Dienste beinhalten können.
Herausforderungen für europäische Betreiber
Europäische Betreiber, die in den Golfmarkt eintreten, stehen vor mehreren großen Herausforderungen im Zusammenhang mit der rechtmäßigen Überwachung. Die erste ist das Spannungsverhältnis zwischen den Überwachungsanforderungen der Golfstaaten und dem EU-Rechtsrahmen für Datenschutz und Privatsphäre. Betreiber, die der Datenschutz-Grundverordnung (GDPR) unterliegen, könnten sich in einer Situation wiederfinden, in der die Einhaltung der Abhörvorschriften der Golfstaaten potenziell mit ihren Verpflichtungen nach EU-Recht kollidieren könnte, insbesondere wenn Daten über EU-Bürger oder in der EU ansässige Personen betroffen sind. Dieses Spannungsverhältnis erfordert eine sorgfältige rechtliche Analyse und kann strukturelle Maßnahmen wie die Lokalisierung von Daten oder die Trennung von Golf- und Europageschäften erforderlich machen.
Die zweite Herausforderung ist die Forderung nach einem direkten Zugang der Sicherheitsbehörden. Europäische Betreiber, die daran gewöhnt sind, die Kontrolle über ihre Abhörprozesse zu behalten und Daten über definierte Schnittstellen zu liefern, müssen sich an ein Modell anpassen, bei dem die Sicherheitsbehörden einen direkteren Zugang zum Netz haben können. Dies hat Auswirkungen auf die Netzgestaltung, die Sicherheitsarchitektur und die interne Steuerung der Überwachungsaktivitäten durch den Betreiber.
Die dritte Herausforderung bezieht sich auf den Umfang der Abhöranforderungen. Die Anforderungen der Golfstaaten an die Überprüfung von Inhalten, DPI und die Überwachung verschlüsselter Kommunikation gehen über das hinaus, was die meisten europäischen Betreiber auf ihren Heimatmärkten eingeführt haben. Die Betreiber müssen in zusätzliche technische Fähigkeiten investieren und möglicherweise Geräte und Software einsetzen, die sie im europäischen Kontext nicht verwenden würden.
Eine vierte Herausforderung ist das Fehlen einer öffentlichen Dokumentation für einige Aspekte der Abhöranforderungen. Während der TDRA und andere Regulierungsbehörden in der Golfregion allgemeine Rahmenvorgaben und Leitlinien veröffentlichen, werden die detaillierten technischen Spezifikationen für die Überwachung den lizenzierten Betreibern oft auf vertraulicher Basis zur Verfügung gestellt. Dies bedeutet, dass die Betreiber die technischen Anforderungen vor dem Markteintritt nicht vollständig beurteilen können und sich auf einen iterativen Prozess der Überprüfung, Entwicklung und Erprobung der Spezifikationen einstellen müssen, sobald sie ihre Lizenz erhalten haben.
Exportkontrolle und ethische Erwägungen
Europäische Betreiber und Technologieanbieter müssen auch die Auswirkungen der Ausfuhrkontrolle beim Einsatz von Überwachungstechnologie in der Golfregion berücksichtigen. Die Dual-Use-Verordnung der EU (Verordnung 2021/821) sieht Ausfuhrkontrollen für bestimmte Überwachungs- und Abhörtechnologien vor, darunter auch für Geräte und Software, die zum Abhören von Telekommunikation verwendet werden könnten. Betreiber und Anbieter, die solche Technologien in die Golfstaaten exportieren, müssen sicherstellen, dass sie die erforderlichen Ausfuhrgenehmigungen erhalten und die mit diesen Genehmigungen verbundenen Bedingungen einhalten.
Neben der Einhaltung von Gesetzen gibt es auch ethische Überlegungen, mit denen sich die europäischen Betreiber auseinandersetzen müssen. Die Menschenrechtslage in den Golfstaaten ist Gegenstand internationaler Untersuchungen, und der Einsatz von Überwachungstechnologien in diesen Märkten birgt Reputationsrisiken. Die Betreiber sollten vor dem Markteintritt eine Due-Diligence-Prüfung in Bezug auf die Menschenrechte durchführen und Richtlinien für den Fall festlegen, dass ihre Technologie in einer Weise eingesetzt wird, die mit internationalen Menschenrechtsstandards in Konflikt steht.
Mehrere europäische Unternehmen sind im Zusammenhang mit dem Verkauf oder Einsatz von Überwachungstechnologie in der Golfregion und im Nahen Osten mit öffentlicher Kritik und rechtlichen Herausforderungen konfrontiert worden. Unternehmen, die in diesem Bereich tätig sind, sollten sicherstellen, dass sie über solide Compliance-Programme verfügen, einschließlich ethischer Überprüfungsprozesse, Schutz von Hinweisgebern und regelmäßiger Bewertungen der Auswirkungen ihrer Aktivitäten auf die Menschenrechte.
Praktische Empfehlungen
Europäischen Betreibern, die einen Markteintritt in die VAE oder einen breiteren GCC-Markt erwägen, werden mehrere praktische Schritte empfohlen. Führen Sie zunächst eine gründliche rechtliche und regulatorische Bewertung des Zielmarktes durch, einschließlich der Anforderungen an die Überwachung, der Verpflichtungen zur Datenlokalisierung und möglicher Konflikte mit dem EU-Recht. Beauftragen Sie einen lokalen Rechtsberater mit Fachkenntnissen im Bereich der Telekommunikationsvorschriften und des nationalen Sicherheitsrechts.
Zweitens: Setzen Sie sich frühzeitig im Planungsprozess mit der zuständigen Regulierungsbehörde in Verbindung, um die technischen Spezifikationen für das Abhören zu verstehen und den Prozess der Einhaltung der Vorschriften einzuleiten. Planen Sie ausreichend Zeit für die technische Entwicklung und Erprobung ein, da die Anforderungen möglicherweise umfangreicher sind als erwartet. Drittens sollten Sie die Auswirkungen des Einsatzes von Überwachungstechnologie auf die Ausfuhrkontrolle prüfen und die erforderlichen Genehmigungen einholen, bevor Sie fortfahren.
Viertens: Führen Sie eine Menschenrechtsverträglichkeitsprüfung durch und legen Sie Richtlinien und Verfahren für den Umgang mit den ethischen Dimensionen des Einsatzes von Überwachungstechnologie in der Golfregion fest. Fünftens: Stellen Sie sicher, dass Ihre Corporate-Governance-Strukturen eine angemessene Überwachung von Überwachungsaktivitäten ermöglichen und dass Ihre internen Richtlinien sowohl mit den lokalen rechtlichen Anforderungen als auch mit den ethischen Standards Ihrer Organisation übereinstimmen.
Schlussfolgerung
Die Vereinigten Arabischen Emirate und der Golf-Kooperationsrat im weiteren Sinne stellen für europäische Telekommunikationsbetreiber eine große Chance dar, aber das Umfeld der rechtmäßigen Überwachung in diesen Märkten erfordert einen grundlegend anderen Ansatz als den, den Betreiber in Europa gewohnt sind. Die staatszentrierte Regulierungsphilosophie, der breite Umfang der Abhörbefugnisse, die Anforderungen an den direkten Zugang und die Überprüfung von Inhalten sowie die ethischen Erwägungen im Zusammenhang mit der Überwachung am Golf erfordern eine sorgfältige Vorbereitung, spezielles Fachwissen und einen proaktiven Ansatz zur Einhaltung der Vorschriften. Betreiber, die in das Verständnis dieser Anforderungen und den Aufbau entsprechender Fähigkeiten investieren, werden gut positioniert sein, um in diesen dynamischen und wachsenden Märkten erfolgreich zu sein und gleichzeitig die rechtlichen, technischen und Reputationsrisiken zu bewältigen, die mit der Tätigkeit in einem grundlegend anderen regulatorischen Umfeld einhergehen.
Das rechtliche Umfeld der VAE unterscheidet sich erheblich von den europäischen Normen. Betreiber, die den Markteintritt planen, müssen die Anforderungen an die gesetzliche Überwachung in den Vereinigten Arabischen Emiraten genau verstehen, bevor sie sich zum Einsatz verpflichten.
Verwandte Artikel
Weitere Informationen zu verwandten Themen finden Sie in diesen Artikeln:
- LI-Anforderungen in den Niederlanden: BWNI, NBIP, und was MVNOs wissen müssen
- Spaniens Anforderungen an rechtmäßige Abhörmaßnahmen nach dem LGTEL
- Lawful Interception über Satellit: Warum MNO-Satellitenpartnerschaften neue Compliance-Anforderungen stellen
Externe Ressourcen
Die folgenden externen Quellen bieten zusätzlichen Kontext und offizielle Dokumentation: