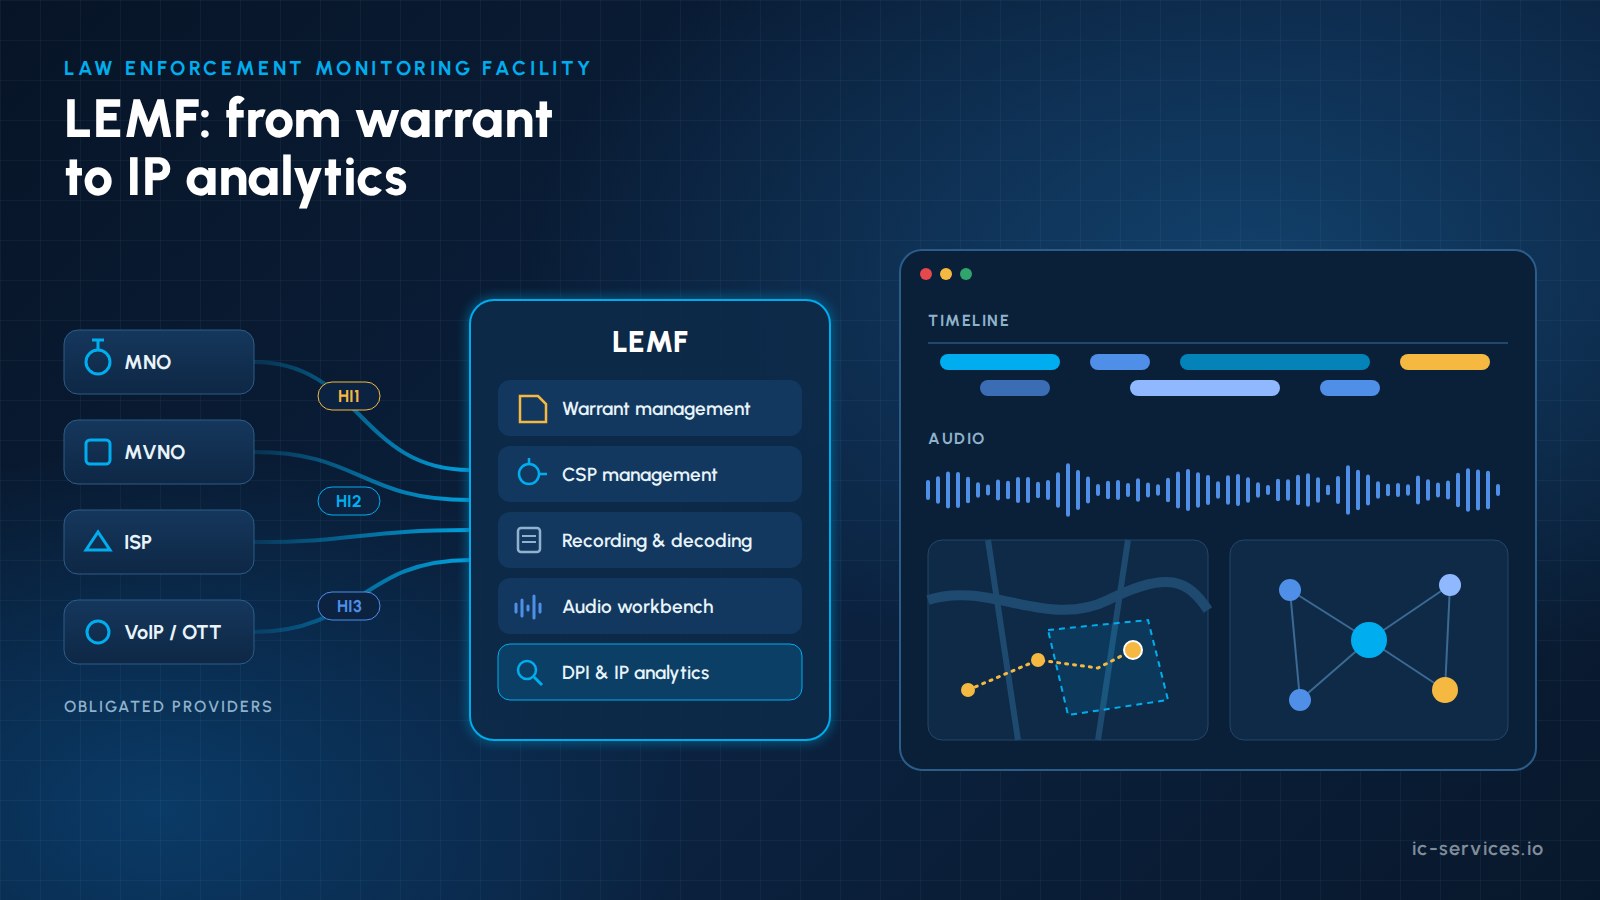
A LEMF(执法监控中心) 这是执法部门用于合法截获的系统。它接收、记录、解码并分析电信服务提供商(CSP)根据法院命令传输的数据。 多年来,LEMF 基本上只是一个高度安全的通话录音设备。如今,它必须管理数百家受监管的运营商和数千份搜查令的生命周期,最重要的是,它必须将加密的 IP 流量转化为可用的情报。.
本指南介绍了现代 LEMF 的功能、它依赖的 ETSI 接口、传真为何仍然是其中的一部分,以及为什么 基于深度数据包检测(DPI)的IP数据分析 这正是如今使一个LEMF与另一个LEMF区别开来的关键所在。.
要点总结
- A LEMF is the agency-side counterpart to the operator’s mediation function: it receives intercept-related information (IRI) via HI2 以及通信内容(CC)通过 HI3. Warrants travel over HI1 between the agency’s administration function and the operator’s ADMF. Modern LEMF products usually include that agency-side warrant management as well.
- CSP管理 (服务商入驻、交接接口、证书、传输质量)与录制本身同样重要。.
- 认股权证管理 涵盖了从法院裁决和LIID分配到激活、延期和停用的整个生命周期。诸如 ETSI TS 103 120 关于订单以及德国的 ETSI-ESB 信息查询正在取代传真,但仍需保留传真备用工作流程。.
- 收听音频仍然是一项核心任务。不过,如今调查工作的价值主要体现在 IP分析:会话重建、基于DPI的加密应用分类、时间线、地图和关系图。.
- 证据完整性(经签名的原始数据、审计追踪、版本化的解码)决定了结果在法庭上是否站得住脚。.
什么是LEMF?
在 ETSI 和 3GPP 的合法截取参考模型中,通信服务提供商(CSP)负责管理功能(ADMF)、截取点以及中介/传输功能。执法机构(LEA)负责执法管理功能(LEMF)。二者之间是 交接接口:
- HI1 包含管理信息:令状的激活、修改和停用。有关基础知识,请参阅我们关于 HI1、HI2 和 HI3.
- HI2 包含 IRI:谁与谁进行了通信、何时、从何处以及使用了哪些标识符。.
- HI3 承载内容:语音、视频、消息或原始IP数据包。.
The LEMF is where the HI2 and HI3 streams come together, are matched to a case and are made available to authorised investigators, analysts and interpreters.
现代LEMF的构成要素
| 模块 | 目的 | 典型标准/接口 |
|---|---|---|
| CSP管理 | 注册受监管服务提供商、端点、证书、测试拦截、交付监控 | ETSI TS 102 232-1,TLS/IPsec,国家加密网关 |
| 认股权证管理 | 案件文件、LIID、截止日期、激活、延期、停用 | ETSI TS 103 120 (HI1),传真备用方案;如需获取信息,请联系 ETSI-ESB / E-Mail-ESB(德国) |
| 数据接收(后端) | 全天候接收并存储 HI2/HI3 数据,进行缓冲处理,检查数据完整性 | ETSI TS 101 671 / ES 201 671、ETSI TS 102 232-1 至 -7、3GPP TS 33.108 / 33.128 |
| 解码 | 还原通话记录、消息、网页会话、电子邮件和文件 | 协议解码器、OCR、元数据提取 |
| IP分析与DPI | 对加密流量进行分类、指纹识别、关联分析、可视化 | DPI 签名、TLS 指纹(JA4)、流量分析 |
| 音频工作台 | 播放、转录、说话人识别、实时监听 | SIP/RTP、语音转文本、语音生物识别 |
| 证据与出口 | 产销监管链、经签名的出口文件、可直接提交法庭的报告 | 哈希、数字签名、审计日志 |
| LEMF间交流 | 在各机构之间共享截获数据 | ETSI TS 103 462(ILHI) |
CSP管理:那个无人提及的方面
一家机构获取的数据并非来自单一运营商,而是来自数十家甚至数百家:移动网络运营商、虚拟移动网络运营商(MVNO)、固网互联网服务提供商(ISP)、VoIP服务商,以及日益增多的OTT和云通信服务商。每一家都有各自的切换端点、IP地址、证书、支持的标准版本以及独特特性。.
因此,一个成熟的LEMF包含一个专用的 CSP管理 模块:
- 服务提供商名录:法人实体、联系点、全天候热线、支持的服务及ETSI版本,以及目标标识符类型(MSISDN、IMSI、IMEI、SIP URI、用户名、IP地址)与需联系的提供商之间的映射关系。.
- 终端和加密管理: CSP 交付功能的 IP 地址(最好在监控视图中配有人类可读的别名)、证书生命周期以及用于保护交接过程的国家加密网关。.
- 入职流程与测试拦截:在新服务提供商上线前进行结构化验收测试,包括对 HI2 和 HI3 记录的格式验证。当运营商接入新机构时,同样应遵循这一流程。.
- 交付质量监控: 自动检查序列号缺失、记录格式错误、保持连接失败以及无法与内容匹配的IRI。.
该模块的质量决定了新认股权证何时能上线,以及分析师最终能否使用完整的数据。.
逮捕令管理:从法院命令到撤销
每次截获都始于一份合法命令。LEMF的搜查令管理系统将该命令映射到一项技术措施上:
- 案例创建:调查机关、检察院案号、法律依据及负责调查的侦查人员。.
- 指标定义:目标标识符、服务(语音、短信、数据、消息服务)、起止日期以及相关通信服务提供商(CSP)。.
- LIID 作业:一个唯一的“合法截获标识符”将每个IRI和CC记录与该措施精确关联起来。.
- 转发至CSP:尽可能通过 HI1 以电子方式提交。.
- 截止日期控制:到期前的自动提醒、续订工作流以及订单结束时的立即停用。.
- “四眼原则”与审计追踪 每一步。.
HI1 和 ETSI TS 103 120
ETSI TS 103 120 defines a structured interface for warrant information, encoded in XML or JSON and exchanged over HTTPS. It can carry authorisations, tasking objects and delivery instructions between agencies and providers. It replaces paper and fax, cuts activation times and removes typing errors from target identifiers. For a deeper look, read ETSI TS 103 120 解读.
德国的ETSI-ESB和E-Mail-ESB
在德国,《TR TKÜV 技术指令》规定了 ETSI-ESB 用于信息请求和响应(例如流量数据请求)的流程(电子政府接口)。该流程基于 ETSI TS 102 657 标准。TR TKÜV 还描述了更简化的 电子邮件-ESB procedure, and it allows ETSI TS 103 120 (with TS 103 707), the ETSI interface for warrant information, as an alternative electronic channel, by agreement with the Bundesnetzagentur. A LEMF operated by a German agency, or one that works with German CSPs, must be able to handle both. The upcoming rules on quick freeze and IP地址保留 将向这些通道添加新的请求类型。.
为什么传真依然不可或缺
传真虽然已经过时,但并未消失。许多小型供应商和某些跨境流程仍然只接受通过传真下达的订单。因此,各机构仍然期望:
- 传真模板 用于激活、延期和停用,相关信息将根据案件数据(授权机构、案号、目标标识符、LIID、有效期、联系人)自动填充。.
- 带OCR功能的传真接收, ,以便对返回的确认信息进行索引并支持搜索。.
- A 传真查看器 在分析应用中,因为传真也是一种可能被截获的通信服务。.
目标是将传真作为受控的备用方案继续运行,同时将所有能够支持传真的服务提供商迁移到 HI1 或 ESB。.
数据接收:HI2 和 HI3 的大规模应用
LEMF 后端必须全天候接收数据,且绝不能丢失数据,即使站点发生故障或下游存储不可用时也是如此。典型要求包括:
- 主动/主动集群 分布在两个地理位置上相距较远的站点,每个站点都能独自承担大部分负载。.
- 并行处理遗留系统与IP接收 where needed: some countries still deliver circuit-switched content over ISDN (ETSI TS 101 671), while others, such as Germany since 2022, require IP-based delivery (ETSI TS 102 232-5/-6) for PSTN/ISDN services too; plus Gigabit or 10-Gigabit IP inputs for ETSI TS 102 232 deliveries.
- 本地缓冲 在接收服务器上,以便在存储系统发生故障时,数天的原始数据能够得以保留。.
- 原始数据的数字签名 在存储后立即进行,以便随时能够证明其完整性。.
- IRI与CC的相关性:根据相关性编号进行匹配,并对没有匹配内容而到达的 IRI-CONTINUE 和 IRI-REPORT 记录进行基于规则的分配。有关背景信息,请参见 IRI 与 CC.
- 标准支持: ETSI TS 101 671 / ES 201 671 for circuit-switched services where national rules still use it, ETSI TS 102 232 parts 1 to 7 for IP-based services, 3GPP TS 33.108 and TS 33.128 for mobile networks up to 5G, and ETSI TS 103 462 for handover between LEMFs.
听力:音频工作台
语音监听远未过时。调查人员需要一套专业的音频处理工作台:
- 支持使用标记点、循环播放、方向分离声道(输入/输出)、带音高修正和音频滤波器的速度控制,且全程不改变原始录音。.
- 实时监控 优先采取的措施,包括通过带PIN码验证的授权电话号码进行呼叫。.
- 语音转文字 和 说话人识别 在几分钟内搜索数小时的音频。.
- 转录窗口 包括模板、相关产品之间的链接以及对整个案例的全文搜索。.
- 基于角色的访问控制适用于 口译员, ,仅限于分配给他们的录音。.
真正的差异化因素:IP数据分析与深度数据包检测
对于当今的大多数目标而言,截获的数据中绝大多数是 IP 流量,而且其中大部分都经过加密。一个只能显示“10 GB 的 TLS”的 LEMF 几乎毫无用处。正因如此, 深度数据包检测 此时,分析和数据分析就派上用场了:
- 会话重建与解码:网页、电子邮件(POP3、IMAP、SMTP)、文件传输、VoIP通话以及未加密的聊天协议均被重建为可读的“产品”,其中包括元数据和在安全沙箱中打开的附件。.
- 加密服务的分类:即使无法恢复内容,DPI也能识别出应用程序(例如WhatsApp、Signal、Threema或Telegram),并显示数据交换的数量及时间。各机构越来越期望分类器能够持续更新,并可由其工作人员自行调整。.
- 内容分类: 解码后的内容会自动被归类到“消息”、“购物”、“金融”或“暴力”等类别中。.
- OCR和元数据提取 来自图片、文档和传真(EXIF、IPTC),所有内容均已建立索引,支持全文检索。.
- 时间轴视图:所有协议和产品都显示在一条可缩放、精确到秒的时间轴上,并与产品列表保持同步。.
- 深入流量分析, ,类似于网络监控工具,但仅限于分析师被授权操作的指标。.
- 地理分析:来自IRI和应用程序的地图位置数据、移动轨迹、基站ID到坐标的导入数据,以及当目标进入或离开某个区域或相互遇见时触发的地理围栏警报。.
- 实体与关系图 这些信息将电话号码、账户、设备和位置与个人及群体关联起来。.
- 基于规则的警报 基于电话号码、IP标识符、关键词、时间段和地理区域,通过应用程序、电子邮件或短信发送。.
- PCAP 交接 诸如 Wireshark 等工具,以及一个 解码器 API 这使得该机构可以在不修改核心代码的情况下添加自己的协议模块。.
在本系列的下一篇文章中,我们将探讨 TLS 指纹识别、流量模式识别和 IP 关联技术的工作原理。关于加密 DNS 的影响,请参阅 加密DNS(DoH/DoT)与合法截取.
证据完整性、隐私与角色
LEMF 作为证据,因此必须符合法院的标准:
- 产销监管链:经过签名的原始数据、经过哈希处理的导出文件,以及关于谁在何时访问了哪些内容的完整审计日志。.
- 版本化解码: 如果解码器进行了更新,且数据再次被解码,则先前的结果和标注仍可获取,且更改内容会显示在历史记录中。.
- 特权内容的保护: 属于排除规则范围的录音(例如涉及私人生活核心领域的录音)可以被标记并锁定,但需经管理员批准。.
- 榜样:系统管理员、LI管理员、案件管理员、分析师和口译员,每位用户仅拥有其工作所需的最低权限,细化至案件级别。.
- 删除工作流 这些文件记录了在数据保留不再合法时对数据的删除情况。.
LEMF 采购清单
- Supports ETSI TS 102 232-1 to -7, 3GPP TS 33.108 / 33.128, ETSI TS 101 671 where national rules still use it, and has a roadmap for TS 103 120 and TS 103 462
- 提供结构化的CSP管理,包括入职测试和交付质量监控
- 为保单管理提供截止日期、双人核查原则、ESB支持以及传真备用方案
- 利用深度包检测(DPI)对加密应用进行分类,并提供持续更新和可由机构自定义的规则
- 包含解码器插件 API 和 PCAP 导出功能
- 在一个应用程序中提供时间轴、地图、图表和警报功能
- 在数据导入时对其进行签名,保留完整的审计日志,并对解码结果进行版本控制
- 采用主动-主动模式运行,支持本地缓冲,并可进行水平扩展
ICS 如何协助执法机构和操作人员
ICS International Carrier Services 拥有 long-standing experience in telecommunications, lawful interception and compliance, has taken solutions through BNetzA acceptance and works with security-cleared staff. Because we operate LI on the provider side every day, we know exactly what arrives at a LEMF, and what goes wrong on the way.
- 需求与招标支持: 我们协助运营商制定切合实际且基于标准的LEMF要求,涵盖从ETSI接口到DPI和分析等各个方面。.
- CSP 入职和接口测试:新服务提供商的交接配置、证书管理、格式验证和交付测试。.
- HI1 与 ESB 的集成:将保单管理与 ETSI TS 103 120 及德国 ESB 工作流相连接,包括受控的传真备用方案。.
- 交付质量保证: HI2/HI3数据流的自动化验证及完整性监测。.
- ICS LEMF: our law enforcement monitoring facility, combining CSP and warrant management with recording and analysis. Ask us about the current feature set and roadmap. Operators can use our Test LEMF to verify their HI2/HI3 delivery. See ICS LEMF.
- 自定义解码器和集成 专为适应您的环境而设计。参见 集成与定制开发.
- 培训 面向技术团队,内容涉及ETSI标准、接口及故障排除。.
进一步了解我们的 执法监控解决方案, 我们与 监管机构和执法部门, ,或 申请 ICS LEMF 演示.
常见问题
LEMF 代表什么?
LEMF是“执法监控设施”(Law Enforcement Monitoring Facility)的缩写。该系统由执法机构运营,用于接收、记录和分析从服务提供商处依法截获的电信通信。.
LEMF 和 LIMS 之间有什么区别?
LIMS(合法截取管理系统) runs on the operator side. It administers interception targets and controls the network’s points of interception and the mediation function. The LEMF runs on the agency side and receives the results. The LIMS exchanges warrants with the agency over HI1; the operator’s mediation function delivers the results to the LEMF over HI2 and HI3.
LEMF必须支持哪些ETSI标准?
At a minimum, ETSI TS 102 232 parts 1 to 7 for IP services, ETSI TS 101 671 / ES 201 671 for circuit-switched services where national rules still use it, plus 3GPP TS 33.108 and TS 33.128 for mobile networks. ETSI TS 103 120 (warrant interface) and ETSI TS 103 462 (inter-LEMF handover) are increasingly required.
LEMF 能分析加密流量吗?
LEMF无法破解端到端加密。不过,借助深度数据包检测、TLS指纹识别和流量分析,它可以识别出使用了哪些应用程序、使用时间以及使用强度,并将这些活动与案件中的其他数据进行关联分析。.
为什么LEMF设备仍然支持传真功能?
部分服务提供商和跨境流程目前仍仅接受传真下单。现代化的LEMF系统能够根据病例数据生成传真订单,并通过OCR技术对收到的传真进行索引,同时服务提供商正逐步转向ETSI TS 103 120或ESB等电子接口。.
相关文章
- HI1 vs HI2 vs HI3:了解三种合法拦截接口
- ETSI TS 103 120 Explained: The Electronic HI1 Warrant Interface
- 调解功能如何发挥作用:您的网络与执法部门之间的桥梁
- 什么是合法截取?完整指南
- ICS LEMF:执法监控设施