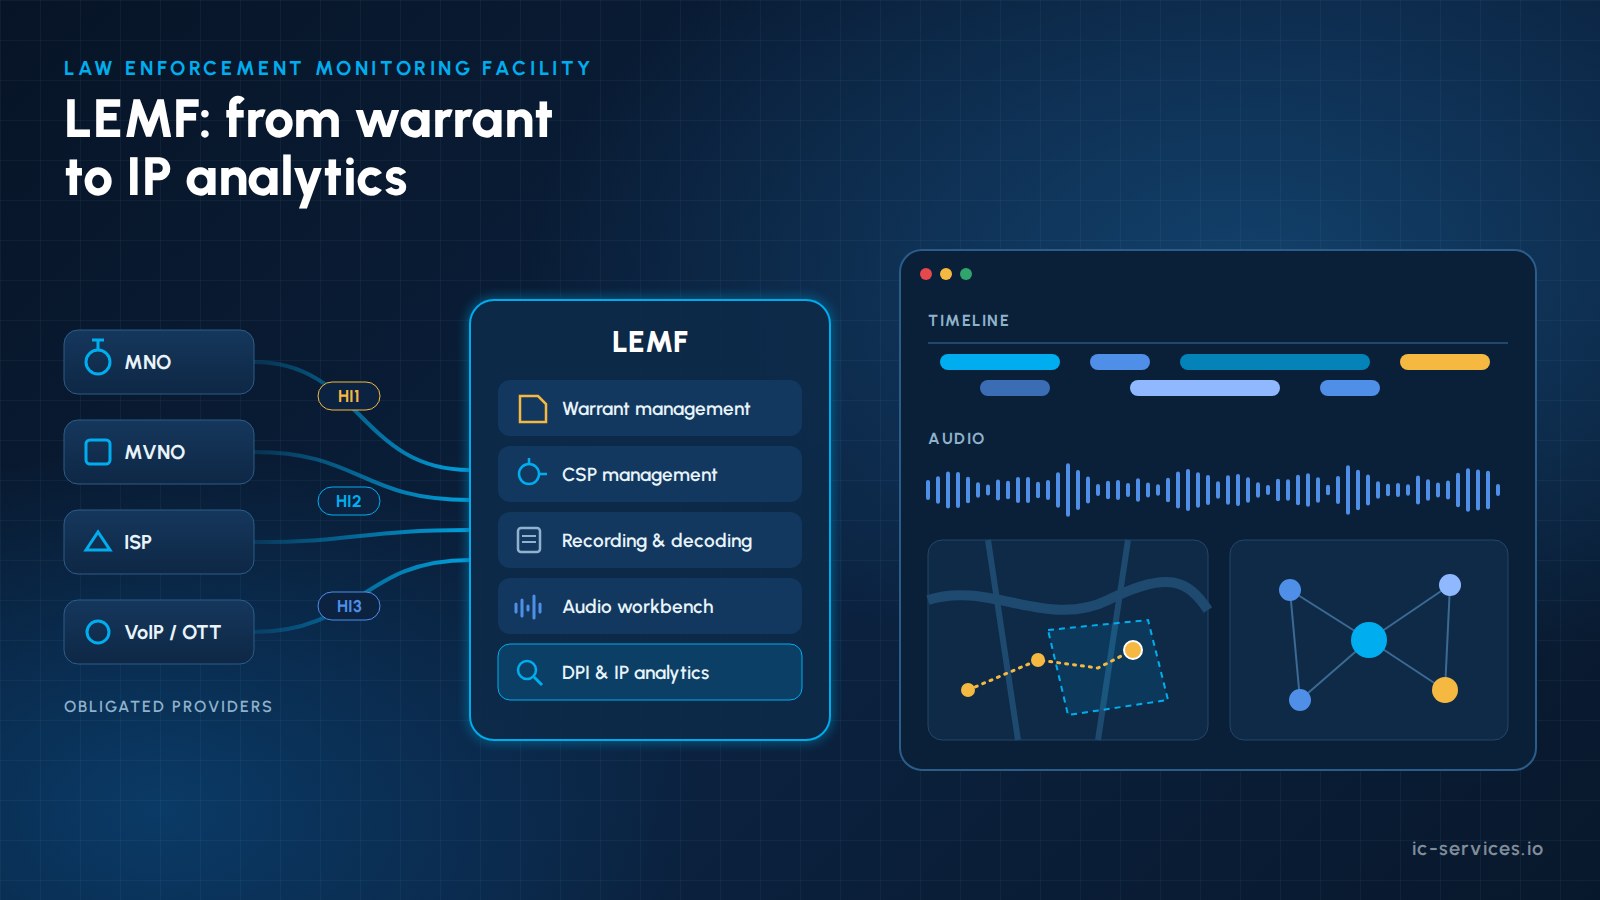
A LEMF (Einrichtung zur Überwachung der Strafverfolgung) ist das System auf Seiten der Strafverfolgungsbehörden für die rechtmäßige Überwachung. Es empfängt, speichert, entschlüsselt und analysiert die Daten, die Telekommunikationsdienstleister (CSPs) auf gerichtliche Anordnung hin übermitteln. Jahrelang war ein LEMF im Wesentlichen ein sehr sicherer Anrufaufzeichner. Heute muss es Hunderte von verpflichteten Anbietern und Tausende von Anordnungszyklen verwalten und vor allem verschlüsselten IP-Verkehr in verwertbare Informationen umwandeln.
In diesem Leitfaden wird erläutert, welche Funktionen ein modernes LEMF erfüllt, auf welche ETSI-Schnittstellen es zurückgreift, warum Fax nach wie vor eine Rolle spielt und warum IP-Datenanalyse mit Deep Packet Inspection (DPI) Das ist es nun, was ein LEMF von einem anderen unterscheidet.
Das Wichtigste auf einen Blick
- Ein LEMF ist das behördliche Pendant zur Vermittlungsfunktion des Betreibers. Es erhält Informationen im Zusammenhang mit Durchsuchungsbefehlen über HI1, Informationen zu Intercepts (IRI) über HI2 sowie den Inhalt der Kommunikation (CC) über HI3.
- CSP-Management (Anbindung von Anbietern, Übergabe-Endpunkte, Zertifikate, Übertragungsqualität) ist genauso wichtig wie die Aufzeichnung selbst.
- Verwaltung von Optionsscheinen deckt den gesamten Lebenszyklus ab, von der gerichtlichen Anordnung und der Zuweisung der LIID bis hin zur Aktivierung, Verlängerung und Deaktivierung. Elektronische Schnittstellen wie ETSI TS 103 120 für Bestellungen und in Deutschland ETSI-ESB Anfragen nach Informationen ersetzen zunehmend das Fax, doch Ausweichabläufe für den Fall, dass ein Fax versendet werden muss, sind weiterhin erforderlich.
- Das Anhören von Audioaufnahmen ist nach wie vor eine Kernaufgabe. Der größte journalistische Mehrwert liegt heute jedoch in IP-Analytik: Rekonstruktion von Sitzungen, DPI-basierte Klassifizierung verschlüsselter Apps, Zeitachsen, Karten und Beziehungsdiagramme.
- Die Integrität der Beweismittel (signierte Rohdaten, Prüfpfade, versionierte Dekodierung) entscheidet darüber, ob Ergebnisse vor Gericht Bestand haben.
Was ist ein LEMF?
Im Referenzmodell für die rechtmäßige Überwachung von ETSI und 3GPP betreibt der CSP die Verwaltungsfunktion (ADMF), die Überwachungspunkte sowie eine Vermittlungs-/Übermittlungsfunktion. Die Strafverfolgungsbehörde (LEA) betreibt die LEMF. Dazwischen liegen die Übergabeschnittstellen:
- HI1 enthält administrative Informationen: Aktivierung, Änderung und Deaktivierung von Berechtigungen. Die Grundlagen finden Sie in unserem Artikel zu HI1, HI2 und HI3.
- HI2 enthält IRI-Daten: Wer hat mit wem kommuniziert, wann, von welchem Standort aus und mit welchen Identifikatoren?.
- HI3 überträgt die Inhalte: Sprache, Video, Nachrichten oder IP-Rohpakete.
Im LEMF werden diese drei Datenströme zusammengeführt, einem Fall zugeordnet und autorisierten Ermittlern, Analysten und Dolmetschern zur Verfügung gestellt.
Die Bausteine eines modernen LEMF
| Modul | Zweck | Gängige Standards / Schnittstellen |
|---|---|---|
| CSP-Management | Verpflichtete Anbieter, Endpunkte, Zertifikate, Testabgriffe und Zustellungsüberwachung registrieren | ETSI TS 102 232-1, TLS/IPsec, nationale Kryptografie-Gateways |
| Verwaltung von Optionsscheinen | Fallakten, LIIDs, Fristen, Aktivierung, Verlängerung, Deaktivierung | ETSI TS 103 120 (HI1), Fax-Fallback; für Auskunftsersuchen: ETSI-ESB / E-Mail-ESB (Deutschland) |
| Datenempfang (Backend) | HI2/HI3 rund um die Uhr empfangen und speichern, puffern, Integrität prüfen | ETSI TS 101 671 / ES 201 671, ETSI TS 102 232-1 bis -7, 3GPP TS 33.108 / 33.128 |
| Entschlüsselung | Anrufe, Nachrichten, Websitzungen, E-Mails und Dateien rekonstruieren | Protokoll-Decoder, OCR, Metadaten-Extraktion |
| IP-Analyse & DPI | Verschlüsselten Datenverkehr klassifizieren, Fingerabdrücke erstellen, Korrelationen herstellen, visualisieren | DPI-Signaturen, TLS-Fingerabdrücke (JA4), Flussanalyse |
| Audio-Workbench | Wiedergabe, Transkription, Sprechererkennung, Live-Überwachung | SIP/RTP, Sprach-zu-Text-Umwandlung, Stimmbiometrie |
| Nachweise & Export | Nachverfolgbarkeitskette, signierte Ausfuhrdokumente, gerichtsfeste Berichte | Hash-Verfahren, digitale Signaturen, Prüfprotokolle |
| Austausch zwischen den LEMFs | Austausch von Abhördaten zwischen Behörden | ETSI TS 103 462 (ILHI) |
CSP-Management: Der Aspekt, über den niemand spricht
Eine Agentur erhält Daten nicht nur von einem einzigen Betreiber, sondern von Dutzenden oder sogar Hunderten: Mobilfunknetzbetreibern, MVNOs, Festnetz-Internetdienstanbietern, VoIP-Anbietern und zunehmend auch von OTT- und Cloud-Kommunikationsdiensten. Jeder von ihnen verfügt über eigene Handover-Endpunkte, IP-Adressen, Zertifikate, unterstützte Standardversionen und Besonderheiten.
Ein ausgereiftes LEMF umfasst daher eine spezielle CSP-Management Modul:
- Anbieterregister: Rechtsträger, Kontaktstellen, 24/7-Hotline, unterstützte Dienste und ETSI-Versionen sowie die Zuordnung der Zielkennungsarten (MSISDN, IMSI, IMEI, SIP-URI, Benutzername, IP-Adresse) zu dem Anbieter, an den die Anfrage gerichtet werden muss.
- Endgeräte- und Kryptomanagement: IP-Adressen der CSP-Bereitstellungsfunktionen (idealerweise mit für Menschen lesbaren Aliasen in der Überwachungsansicht), Zertifikatslebenszyklen und die nationalen Krypto-Gateways, die die Übergabe schützen.
- Onboarding und Test-Interceptions: Strukturierte Abnahmetests vor der Inbetriebnahme eines neuen Anbieters, einschließlich der Formatvalidierung von HI2- und HI3-Datensätzen. Das Gleiche gilt umgekehrt, wenn ein Betreiber eine neue Agentur ansetzt.
- Überwachung der Lieferqualität: Automatische Prüfungen auf fehlende Sequenznummern, fehlerhafte Datensätze, Keep-Alive-Fehler und IRIs, die keinem Inhalt zugeordnet werden können.
Die Qualität dieses Moduls entscheidet darüber, wie schnell ein neuer Haftbefehl in Kraft tritt und ob die Analysten letztendlich mit vollständigen Daten arbeiten können.
Verwaltung von Haftbefehlen: Vom Gerichtsbeschluss bis zur Aufhebung
Jede Überwachung beginnt mit einem gerichtlichen Beschluss. Das Anordnungsmanagement des LEMF ordnet diesen Beschluss einer technischen Maßnahme zu:
- Fallanlage: Ermittlungsbehörde, Aktenzeichen der Staatsanwaltschaft, Rechtsgrundlage und zuständige Ermittler.
- Definition der Kennzahl: Zielkennungen, Dienste (Sprache, SMS, Daten, Messaging), Start- und Enddatum sowie der betreffende CSP.
- LIID-Aufgabe: Ein eindeutiger „Lawful Interception Identifier“ (IRI) verknüpft jeden IRI- und CC-Datensatz genau mit dieser Maßnahme.
- Übermittlung an das CSP: soweit möglich elektronisch über HI1.
- Fristkontrolle: Automatische Erinnerungen vor Ablauf, Workflows zur Verlängerung und sofortige Deaktivierung nach Ablauf des Auftrags.
- Vier-Augen-Prinzip und Prüfpfad bei jedem Schritt.
HI1 und ETSI TS 103 120
ETSI TS 103 120 definiert eine strukturierte, XML-basierte Schnittstelle für Mandatsinformationen. Sie ermöglicht den Austausch von Genehmigungen, Auftragsobjekten und Lieferanweisungen zwischen Behörden und Anbietern. Sie ersetzt Papier und Fax, verkürzt die Aktivierungszeiten und verhindert Tippfehler bei der Angabe von Zielkennungen. Weitere Informationen finden Sie unter ETSI TS 103 120 erklärt.
ETSI-ESB und E-Mail-ESB in Deutschland
In Deutschland beschreibt die Technische Richtlinie TR TKÜV die ETSI-ESB Verfahren (Elektronische Schnittstelle Behörden) für Informationsanfragen und -antworten, wie beispielsweise Anfragen zu Verkehrsdaten. Es basiert auf ETSI TS 102 657. Die TR TKÜV beschreibt zudem die vereinfachte E-Mail-ESB Verfahren, wobei als zusätzliche elektronische Option auf ETSI TS 103 120, die ETSI-Schnittstelle für Haftbefehlsinformationen, verwiesen wird. Ein LEMF, das von einer deutschen Behörde betrieben wird oder mit deutschen CSPs zusammenarbeitet, muss beide Optionen unterstützen können. Die bevorstehenden Vorschriften zum „Quick Freeze“ und Speicherung von IP-Adressen wird diesen Kanälen neue Anfragetypen hinzufügen.
Warum das Fax nach wie vor eine Rolle spielt
Das Fax ist zwar veraltet, aber noch nicht ganz verschwunden. Viele kleinere Anbieter und einige grenzüberschreitende Prozesse akzeptieren Bestellungen nach wie vor nur per Fax. Agenturen erwarten daher weiterhin:
- Faxvorlagen für die Aktivierung, Verlängerung und Deaktivierung, die automatisch aus den Falldaten (Behörde, Aktenzeichen, Zielkennung, LIID, Zeitraum, Ansprechpartner) übernommen werden.
- Faxempfang mit OCR, damit die zurückgesendeten Bestätigungen indexiert und durchsuchbar sind.
- A Fax-Viewer in der Analyseanwendung, da auch Fax ein Kommunikationsdienst ist, der abgefangen werden kann.
Das Ziel besteht darin, Fax als kontrollierte Ausweichlösung zu nutzen, während alle Anbieter, die dies unterstützen, auf HI1 oder ESB umgestellt werden.
Datenempfang: HI2 und HI3 in großem Maßstab
Das LEMF-Backend muss rund um die Uhr Datenübertragungen annehmen und darf niemals Daten verlieren, selbst wenn ein Standort ausfällt oder der nachgelagerte Speicher nicht verfügbar ist. Typische Anforderungen sind:
- Aktiv/Aktiv-Clustering an zwei geografisch getrennten Standorten, wobei jeder Standort den Großteil der Last eigenständig bewältigen kann.
- Paralleler Empfang von Legacy- und IP-Signalen: ISDN-Primärmultiplex-Schnittstellen (mit Migrationspfad zu SIP) sowie Gigabit- oder 10-Gigabit-IP-Eingänge für Übertragungen gemäß ETSI TS 102 232.
- Lokale Zwischenspeicherung auf den Empfangsservern, damit die Rohdaten mehrerer Tage auch bei einem Speicherausfall erhalten bleiben.
- Digitale Signatur von Rohdaten unmittelbar nach der Speicherung, damit die Integrität jederzeit nachgewiesen werden kann.
- Korrelation zwischen IRI und CC: Abgleich anhand der Korrelationsnummer sowie regelbasierte Zuordnung von IRI-CONTINUE- und IRI-REPORT-Datensätzen, die ohne übereinstimmenden Inhalt eingehen. Hintergrundinformationen finden Sie unter IRI vs. CC.
- Standard-Support: ETSI TS 101 671 / ES 201 671 für leitungsvermittelte Dienste, ETSI TS 102 232 Teile 1 bis 7 für IP-basierte Dienste, 3GPP TS 33.108 und TS 33.128 für Mobilfunknetze bis 5G sowie ETSI TS 103 462 für den Handover zwischen LEMFs.
Hören: Die Audio-Workbench
Das Abhören von Gesprächen ist noch lange nicht überholt. Ermittler erwarten eine professionelle Audio-Workbench:
- Wiedergabe mit Markern, Loops, nach Richtung getrennten Kanälen (eingehend/ausgehend), Geschwindigkeitssteuerung mit Tonhöhenkorrektur und Audiofiltern, ohne die Originalaufnahme dabei zu verändern.
- Echtzeitüberwachung von vorrangigen Maßnahmen, darunter Anrufe an autorisierte Telefonnummern mit PIN-Authentifizierung.
- Sprach-zu-Text und Sprecheridentifizierung um stundenlange Audioaufnahmen in wenigen Minuten zu durchsuchen.
- Transkriptionsfenster mit Vorlagen, Verknüpfungen zu verwandten Produkten und einer Volltextsuche über den gesamten Fall hinweg.
- Rollenbasierter Zugriff für Dolmetscher, beschränkt auf die ihnen zugewiesenen Aufnahmen.
Das entscheidende Unterscheidungsmerkmal: IP-Datenanalyse und Deep Packet Inspection
Bei den meisten Zielen besteht der Großteil der abgefangenen Daten heute aus IP-Verkehr, der größtenteils verschlüsselt ist. Ein LEMF, das lediglich “10 GB TLS” anzeigen kann, ist kaum von Nutzen. Hier kommt Deep Packet Inspection und hier kommen Analysen ins Spiel:
- Sitzungsrekonstruktion und -dekodierung: Webseiten, E-Mails (POP3, IMAP, SMTP), Dateiübertragungen, VoIP-Anrufe und unverschlüsselte Chat-Protokolle werden als lesbare “Produkte” rekonstruiert, einschließlich Metadaten und Anhängen, die in einer sicheren Sandbox geöffnet werden.
- Klassifizierung verschlüsselter Dienste: Selbst wenn Inhalte nicht wiederhergestellt werden können, identifiziert DPI die jeweilige Anwendung (zum Beispiel WhatsApp, Signal, Threema oder Telegram) und zeigt an, wie viele Daten wann ausgetauscht wurden. Die Behörden erwarten zunehmend, dass Klassifikatoren kontinuierlich aktualisiert werden und von ihren eigenen Mitarbeitern angepasst werden können.
- Inhaltsklassifizierung: Die entschlüsselten Inhalte werden automatisch Kategorien wie „Nachrichten“, „Einkaufen“, „Finanzen“ oder „Gewalt“ zugeordnet.
- OCR und Extraktion von Metadaten aus Bildern, Dokumenten und Faxen (EXIF, IPTC), die alle für die Volltextsuche indexiert sind.
- Zeitleistenansicht: Alle Protokolle und Produkte auf einer zoombaren, auf die Sekunde genauen Zeitachse, synchronisiert mit der Produktliste.
- Detaillierte Traffic-Analyse, ähnlich wie ein Netzwerküberwachungstool, jedoch beschränkt auf die Maßnahmen, zu deren Durchführung ein Analyst berechtigt ist.
- Geoanalytik: Standortdaten von IRI und aus Apps auf einer Karte, Bewegungswege, Import von Zell-IDs in Koordinaten sowie Geofence-Benachrichtigungen, wenn Zielpersonen einen Bereich betreten oder verlassen oder aufeinander treffen.
- Entitäts- und Beziehungsgraphen die Telefonnummern, Konten, Geräte und Standorte mit Personen und Gruppen verknüpfen.
- Regelbasierte Warnmeldungen basierend auf Telefonnummern, IP-Adressen, Schlüsselwörtern, Zeitfenstern und geografischen Zonen, die über die App, per E-Mail oder per SMS bereitgestellt werden.
- PCAP-Übergabe zu Tools wie Wireshark und einem Decoder-API wodurch die Agentur eigene Protokollmodule hinzufügen kann, ohne den Kern zu verändern.
In unserem nächsten Artikel dieser Reihe befassen wir uns damit, wie TLS-Fingerprinting, die Erkennung von Datenverkehrsmustern und die IP-Korrelation funktionieren. Zu den Auswirkungen von verschlüsseltem DNS siehe Verschlüsseltes DNS (DoH/DoT) und rechtmäßige Überwachung.
Integrität von Beweismitteln, Datenschutz und Rollen
Ein LEMF dient als Beweismittel und muss daher den Anforderungen eines Gerichts genügen:
- Produktkette: signierte Rohdaten, mit einem Hash versehene Exporte und ein vollständiges Prüfprotokoll darüber, wer wann auf welche Daten zugegriffen hat.
- Versionsbasierte Dekodierung: Wenn ein Decoder aktualisiert wird und die Daten erneut decodiert werden, bleiben frühere Ergebnisse und Anmerkungen weiterhin verfügbar, und die Änderungen werden in einem Verlauf angezeigt.
- Schutz von geschützten Inhalten: Aufzeichnungen, die unter eine Ausschlussregel fallen (beispielsweise der Kernbereich des Privatlebens), können vorgemerkt und gesperrt werden, vorbehaltlich der Genehmigung durch einen Administrator.
- Vorbild: Systemadministratoren, LI-Administratoren, Fallbearbeiter, Analysten und Dolmetscher, wobei jeder nur über die geringsten Berechtigungen verfügt, die er benötigt, bis hinunter auf die Fallebene.
- Lösch-Workflows die die Löschung von Daten dokumentieren, sobald deren Aufbewahrung nicht mehr rechtmäßig ist.
LEMF-Checkliste für Käufer
- Unterstützt ETSI TS 101 671, TS 102 232-1 bis -7, 3GPP TS 33.108 / 33.128 und verfügt über einen Fahrplan für TS 103 120 und TS 103 462
- Bietet ein strukturiertes CSP-Management mit Onboarding-Tests und Überwachung der Lieferqualität
- Bietet Funktionen zur Verwaltung von Vollstreckungsbescheiden mit Fristen, dem Vier-Augen-Prinzip, ESB-Unterstützung und Fax-Ausweichlösung
- Klassifiziert verschlüsselte Apps mithilfe von DPI, mit kontinuierlichen Updates und von der Behörde anpassbaren Regeln
- Enthält eine Decoder-Plugin-API und einen PCAP-Export
- Bietet Zeitleiste, Karte, Diagramm und Benachrichtigungen in einer Anwendung
- Signiert Daten bei der Erfassung, führt einen lückenlosen Prüfpfad und verwaltet die Versionen der Dekodierung
- Läuft im Aktiv-Aktiv-Modus mit lokaler Pufferung und lässt sich horizontal skalieren
Wie ICS Strafverfolgungsbehörden und Betreibern hilft
ICS International Carrier Services hat mehr als 20 Jahre Erfahrung in den Bereichen Telekommunikation, rechtmäßige Überwachung und Compliance, gilt mehrere Genehmigungen der BNetzA und arbeitet mit sicherheitsüberprüftem Personal zusammen. Da wir LI täglich auf der Anbieterseite betreiben, wissen wir genau, was bei einem LEMF eintrifft und was dabei schiefgeht.
- Anforderungen und Unterstützung bei Ausschreibungen: Wir unterstützen Agenturen dabei, realistische, auf Standards basierende LEMF-Anforderungen zu definieren – von ETSI-Schnittstellen bis hin zu DPI und Analysen.
- CSP-Einrichtung und Schnittstellentests: Konfiguration der Übergabe, Zertifikatsverwaltung, Formatprüfung und Tests der Bereitstellung für neue Anbieter.
- HI1-/ESB-Integration: Anbindung der Garantiemanagement-Funktionen an ETSI TS 103 120 und deutsche ESB-Workflows, einschließlich eines kontrollierten Ausweichverfahrens per Fax.
- Qualitätssicherung bei der Lieferung: Automatisierte Validierung von HI2/HI3-Datenströmen und Überwachung der Vollständigkeit.
- ICS LEMF: unsere eigene Software für Überwachungseinrichtungen der Strafverfolgungsbehörden mit CSP- und Haftbefehlsverwaltung, einer Audio-Workbench und DPI-basierter IP-Analyse. Die Bediener nutzen die Test-LEMF-Edition, um ihre HI2/HI3-Übertragung zu überprüfen. Siehe ICS LEMF.
- Maßgeschneiderte Decoder und Integrationen Maßgeschneidert für Ihre Umgebung. Siehe Integration und kundenspezifische Entwicklung.
- Schulung für technische Teams zu ETSI-Standards, Schnittstellen und Fehlerbehebung.
Erfahren Sie mehr über unsere Überwachungslösung für Strafverfolgungsbehörden, unsere Zusammenarbeit mit Aufsichtsbehörden und Strafverfolgungsbehörden, oder Eine ICS-LEMF-Demo anfordern.
Häufig gestellte Fragen
Wofür steht die Abkürzung LEMF?
LEMF steht für „Law Enforcement Monitoring Facility“. Dabei handelt es sich um ein System, das von einer Strafverfolgungsbehörde betrieben wird, um rechtmäßig abgefangene Telekommunikationsdaten von Dienstanbietern zu empfangen, aufzuzeichnen und zu analysieren.
Was ist der Unterschied zwischen einem LEMF und einem LIMS?
Ein LIMS (System zur Verwaltung der rechtmäßigen Überwachung) läuft auf der Betreiberseite. Es verwaltet die Abhörziele und steuert die Abhörpunkte des Netzes sowie die Vermittlungsfunktion. Das LEMF läuft auf der Behördenseite und empfängt die Ergebnisse. Die beiden Systeme sind über die Übergabeschnittstellen HI1, HI2 und HI3 miteinander verbunden.
Welche ETSI-Normen muss ein LEMF unterstützen?
Mindestens ETSI TS 101 671 / ES 201 671 für leitungsvermittelte Dienste und ETSI TS 102 232, Teile 1 bis 7, für IP-Dienste sowie 3GPP TS 33.108 und TS 33.128 für Mobilfunknetze. ETSI TS 103 120 (Warrant-Schnittstelle) und ETSI TS 103 462 (Handover zwischen LEMFs) werden zunehmend benötigt.
Kann ein LEMF verschlüsselten Datenverkehr analysieren?
Ein LEMF kann die End-to-End-Verschlüsselung nicht knacken. Mithilfe von Deep-Packet-Inspection, TLS-Fingerprinting und Flussanalyse kann es jedoch feststellen, welche Anwendung wann und wie intensiv genutzt wurde, und diese Aktivität mit anderen Daten des Falles in Zusammenhang bringen.
Warum unterstützen LEMFs immer noch Fax?
Einige Leistungserbringer und grenzüberschreitende Verfahren akzeptieren nach wie vor ausschließlich Bestellungen per Fax. Ein modernes LEMF-System generiert Faxbestellungen aus den Falldaten und indexiert die zurückgesendeten Faxe mittels OCR, während die Leistungserbringer schrittweise auf elektronische Schnittstellen wie ETSI TS 103 120 oder ESB umgestellt werden.
Verwandte Artikel
- HI1 vs. HI2 vs. HI3: Die drei Lawful-Interception-Schnittstellen im Überblick
- ETSI TS 103 120 Erläutert: Handover-Schnittstellen für moderne IP-Netze
- Wie eine Mediationsfunktion funktioniert: Die Brücke zwischen Ihrem Netzwerk und den Strafverfolgungsbehörden
- Was ist Lawful Interception? Ein vollständiger Leitfaden
- ICS LEMF: Überwachungseinrichtung für Strafverfolgungsbehörden