A LEMF (Struttura di monitoraggio delle forze dell'ordine) È il sistema utilizzato dalle forze dell’ordine nell’ambito delle intercettazioni legali. Riceve, registra, decodifica e analizza i dati che i fornitori di servizi di telecomunicazione (CSP) trasmettono in base a un mandato giudiziario. Per anni, un LEMF era essenzialmente un registratore di chiamate altamente sicuro. Oggi deve gestire centinaia di fornitori soggetti all’obbligo e migliaia di cicli di validità dei mandati e, soprattutto, deve trasformare il traffico IP crittografato in informazioni utili.
Questa guida spiega quali sono le funzioni di un moderno LEMF, su quali interfacce ETSI si basa, perché il fax è ancora parte integrante del quadro e perché Analisi dei dati IP con ispezione approfondita dei pacchetti (DPI) è proprio questo che distingue un LEMF da un altro.
Punti chiave
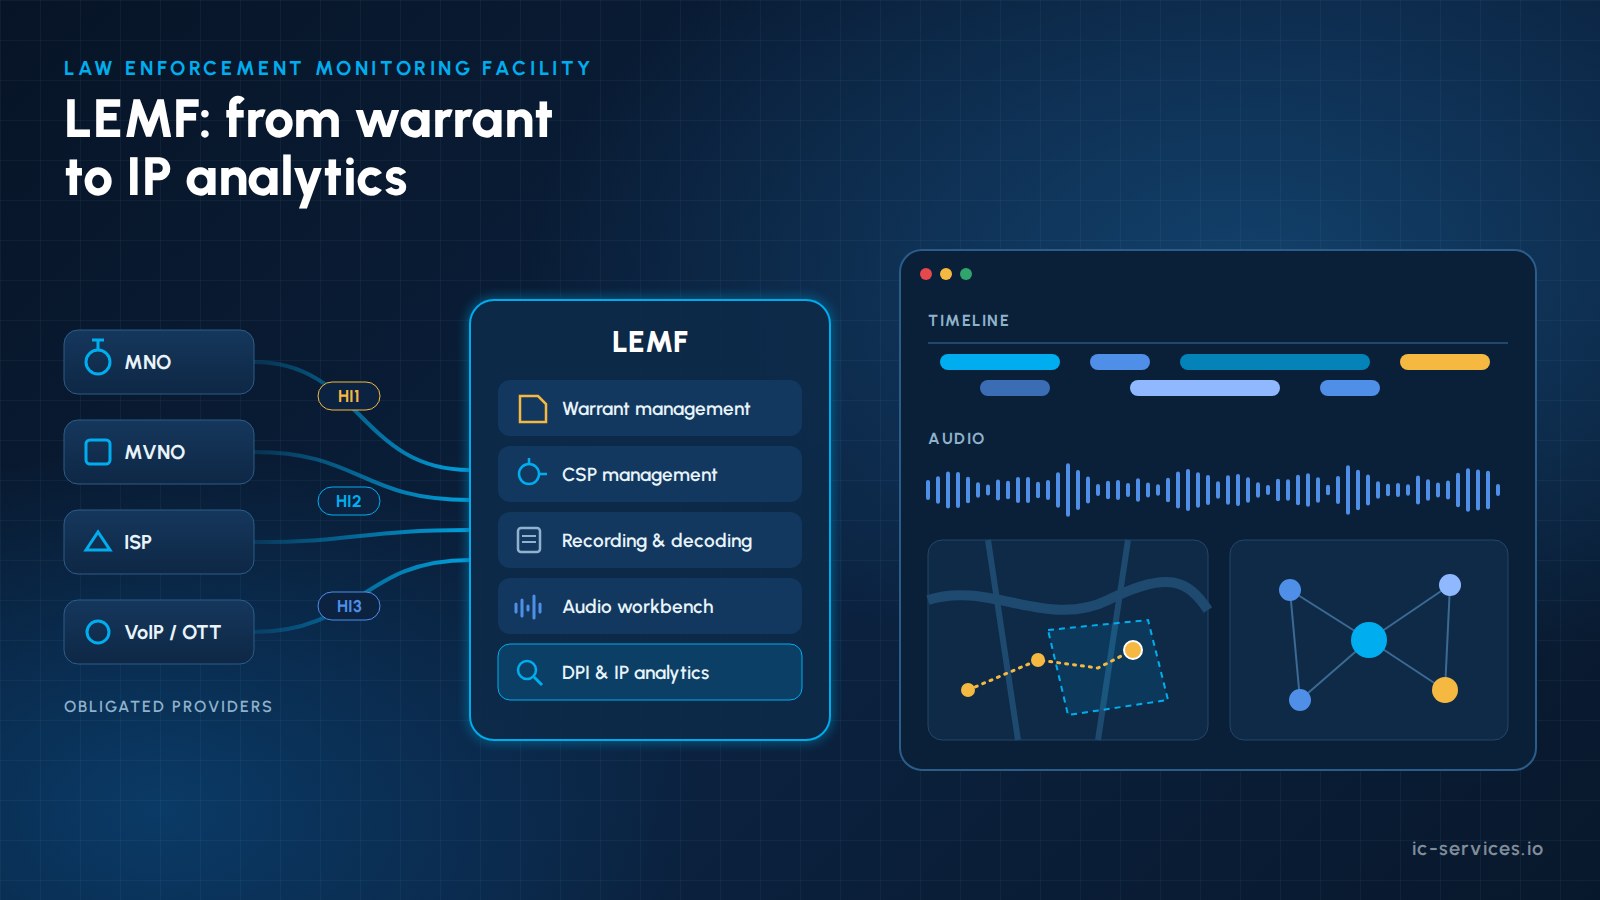
- Un LEMF è la controparte, dal lato dell’agenzia, della funzione di mediazione svolta dall’operatore. Riceve le informazioni relative ai mandati tramite HI1, informazioni relative all'intercettazione (IRI) tramite HI2 e il contenuto della comunicazione (CC) tramite HI3.
- Gestione del CSP (integrazione dei fornitori, endpoint di trasferimento, certificati, qualità della trasmissione) è importante quanto la registrazione stessa.
- Gestione dei mandati copre l'intero ciclo di vita, dall'ordinanza del tribunale e dall'assegnazione del LIID fino all'attivazione, alla proroga e alla disattivazione. Interfacce elettroniche quali ETSI TS 103 120 per gli ordini e la Germania ETSI-ESB Le richieste di informazioni stanno sostituendo il fax, ma i flussi di lavoro di riserva basati sul fax sono ancora necessari.
- L'ascolto dei file audio rimane un'attività fondamentale. Il maggior valore investigativo, tuttavia, risiede ora in Analisi dei dati IP: ricostruzione delle sessioni, classificazione delle app crittografate basata sul DPI, cronologie, mappe e grafici delle relazioni.
- L'integrità delle prove (dati grezzi firmati, tracciati di controllo, decodifica con versione) determina se i risultati reggono in tribunale.
Che cos’è un LEMF?
Nel modello di riferimento per l’intercettazione legale dell’ETSI e del 3GPP, il CSP gestisce la funzione amministrativa (ADMF), i punti di intercettazione e una funzione di mediazione/consegna. L’autorità di polizia (LEA) gestisce la LEMF. Tra i due si trova il interfacce di trasferimento:
- HI1 contiene informazioni amministrative relative all'attivazione, alla modifica e alla disattivazione dei mandati. Per le nozioni di base, consulta il nostro articolo su HI1, HI2 e HI3.
- HI2 contiene i dati IRI: chi ha comunicato con chi, quando, da quale luogo e con quali identificatori.
- HI3 trasporta i contenuti: voce, video, messaggi o pacchetti IP grezzi.
Il LEMF è il luogo in cui questi tre flussi si uniscono, vengono associati a un caso e messi a disposizione di investigatori, analisti e interpreti autorizzati.
Gli elementi fondamentali di un LEMF moderno
| Modulo | Scopo | Standard / interfacce tipici |
|---|---|---|
| Gestione del CSP | Registrazione dei fornitori soggetti all'obbligo, degli endpoint, dei certificati, delle intercettazioni di prova e del monitoraggio delle consegne | ETSI TS 102 232-1, TLS/IPsec, gateway crittografici nazionali |
| Gestione dei mandati | Fascicoli, LIID, scadenze, attivazione, proroga, disattivazione | ETSI TS 103 120 (HI1), soluzione alternativa via fax; per richieste di informazioni: ETSI-ESB / E-Mail-ESB (Germania) |
| Ricezione dei dati (backend) | Ricevere e archiviare HI2/HI3 24 ore su 24, tamponare, verificare l'integrità | ETSI TS 101 671 / ES 201 671, ETSI TS 102 da 232-1 a 232-7, 3GPP TS 33.108 / 33.128 |
| Decodifica | Ricostruire chiamate, messaggi, sessioni web, e-mail, file | Decodificatori di protocolli, OCR, estrazione di metadati |
| Analisi IP e DPI | Classificare il traffico crittografato, identificare le impronte digitali, correlare, visualizzare | Firme DPI, impronte TLS (JA4), analisi dei flussi |
| Banco di lavoro audio | Riproduzione, trascrizione, identificazione dei parlanti, monitoraggio in tempo reale | SIP/RTP, conversione da voce a testo, biometria vocale |
| Documentazione e esportazione | Catena di custodia, esportazioni firmate, relazioni pronte per il tribunale | Hashing, firme digitali, registri di controllo |
| Scambio tra LEMF | Condividere i dati relativi agli intercetti tra le agenzie | ETSI TS 103 462 (ILHI) |
Gestione del CSP: l'aspetto di cui nessuno parla
Un’agenzia non riceve dati da un solo operatore, ma da decine o addirittura centinaia: operatori di rete mobile, MVNO, ISP di rete fissa, fornitori di servizi VoIP e, sempre più spesso, servizi di comunicazione OTT e cloud. Ognuno di essi ha i propri endpoint di handover, indirizzi IP, certificati, versioni degli standard supportate e peculiarità.
Un LEMF maturo comprende quindi un Gestione del CSP modulo:
- Registro dei fornitori: persona giuridica, punti di contatto, linea di assistenza attiva 24 ore su 24, 7 giorni su 7, servizi supportati e versioni ETSI, nonché la mappatura dei tipi di identificatori di destinazione (MSISDN, IMSI, IMEI, URI SIP, nome utente, indirizzo IP) al fornitore a cui rivolgersi.
- Gestione degli endpoint e delle chiavi crittografiche: gli indirizzi IP delle funzioni di distribuzione del CSP (preferibilmente con alias leggibili dall'utente nella vista di monitoraggio), i cicli di vita dei certificati e i gateway crittografici nazionali che proteggono il passaggio di consegne.
- Inserimento dei nuovi assunti e intercettazioni durante i test: test di accettazione strutturati prima che un nuovo fornitore diventi operativo, compresa la convalida del formato dei record HI2 e HI3. Lo stesso approccio si applica anche nel caso opposto, quando un operatore collega una nuova agenzia.
- Monitoraggio della qualità delle consegne: controlli automatici relativi a numeri di sequenza mancanti, record non validi, errori di mantenimento della connessione e IRI non associabili a contenuti.
La qualità di questo modulo determina la rapidità con cui un nuovo mandato entra in vigore e se gli analisti finiscono per lavorare con dati completi.
Gestione dei mandati: dall'ordinanza del tribunale alla disattivazione
Ogni intercettazione ha origine da un provvedimento giudiziario. Il sistema di gestione dei mandati della LEMF traduce tale provvedimento in una misura tecnica:
- Creazione di un caso: autorità investigativa, numero di fascicolo della Procura, fondamento giuridico e investigatori incaricati.
- Definizione della misura: identificativi di destinazione, servizi (voce, SMS, dati, messaggistica), date di inizio e fine e il CSP destinatario.
- Compito LIID: un identificatore univoco di intercettazione legale (Lawful Interception Identifier) collega ogni record IRI e CC proprio a questa misura.
- Trasmissione al CSP: per via elettronica tramite HI1, ove possibile.
- Controllo delle scadenze: promemoria automatici prima della scadenza, procedure di proroga e disattivazione immediata al termine dell'ordine.
- Principio dei "quattro occhi" e traccia di controllo ad ogni passo.
HI1 e ETSI TS 103 120
ETSI TS 103 120 definisce un'interfaccia strutturata basata su XML per le informazioni relative ai mandati. Consente di trasmettere autorizzazioni, oggetti di incarico e istruzioni di consegna tra agenzie e fornitori. Sostituisce la carta e il fax, riduce i tempi di attivazione ed elimina gli errori di digitazione dagli identificatori dei destinatari. Per approfondire l'argomento, leggi Spiegazione della norma ETSI TS 103 120.
ETSI-ESB ed E-Mail-ESB in Germania
In Germania, la direttiva tecnica TR TKÜV descrive il ETSI-ESB procedura (Elektronische Schnittstelle Behörden) per le richieste di informazioni e le relative risposte, come ad esempio le richieste di dati sul traffico. Si basa sulla norma ETSI TS 102 657. Il TR TKÜV descrive inoltre la versione semplificata E-Mail-ESB procedura, e fa riferimento alla norma ETSI TS 103 120, l’interfaccia ETSI per le informazioni relative ai mandati, come opzione elettronica aggiuntiva. Un LEMF gestito da un’agenzia tedesca, o che collabora con CSP tedeschi, deve essere in grado di gestire entrambe le opzioni. Le imminenti norme sul congelamento rapido e Conservazione degli indirizzi IP aggiungerà nuovi tipi di richiesta a questi canali.
Perché il fax è ancora parte integrante del quadro generale
Il fax è ormai obsoleto, ma non è ancora scomparso. Molti fornitori di piccole dimensioni e alcune procedure transfrontaliere accettano ancora ordini solo via fax. Le agenzie, pertanto, continuano ad aspettarsi:
- Modelli di fax per l'attivazione, la proroga e la disattivazione, compilati automaticamente sulla base dei dati della pratica (autorità, numero di pratica, identificativo del destinatario, LIID, periodo, referente).
- Ricezione fax con OCR, in modo che le conferme ricevute siano indicizzate e ricercabili.
- A visualizzatore di fax nell'applicazione di analisi, poiché anche il fax è un servizio di comunicazione che può essere intercettato.
L'obiettivo è quello di utilizzare il fax come soluzione alternativa controllata, trasferendo nel contempo tutti i fornitori in grado di supportarlo a HI1 o ESB.
Ricezione dei dati: HI2 e HI3 su larga scala
Il backend LEMF deve accettare le trasmissioni 24 ore su 24 e non perdere mai dati, anche in caso di guasto di un sito o di indisponibilità dello storage a valle. I requisiti tipici sono:
- Clustering attivo/attivo in due siti geograficamente distanti tra loro, ciascuno dei quali in grado di sostenere da solo la maggior parte del carico.
- Ricezione in modalità Legacy e IP in parallelo: Interfacce ISDN a velocità primaria (con percorso di migrazione verso SIP), oltre a ingressi IP Gigabit o 10-Gigabit per le trasmissioni conformi alla norma ETSI TS 102 232.
- Buffer locale sui server di ricezione, in modo che i dati grezzi relativi a diversi giorni possano sopravvivere a un’interruzione del servizio di archiviazione.
- Firma digitale dei dati grezzi subito dopo la sua archiviazione, in modo che se ne possa dimostrare l'integrità in qualsiasi momento.
- Correlazione tra IRI e CC: corrispondenza in base al numero di correlazione e assegnazione basata su regole dei record IRI-CONTINUE e IRI-REPORT che arrivano senza contenuti corrispondenti. Per ulteriori informazioni, si veda IRI contro CC.
- Assistenza standard: ETSI TS 101 671 / ES 201 671 per i servizi a commutazione di circuito, ETSI TS 102 232, parti da 1 a 7, per i servizi basati su IP, 3GPP TS 33.108 e TS 33.128 per le reti mobili fino al 5G, ed ETSI TS 103 462 per l’handover tra LEMF.
Ascolto: The Audio Workbench
L'intercettazione vocale è tutt'altro che obsoleta. Gli investigatori si aspettano un ambiente di lavoro audio professionale:
- Riproduzione con indicatori, loop, canali separati per direzione (in entrata/in uscita), controllo della velocità con correzione dell'intonazione e filtri audio, senza mai modificare la registrazione originale.
- Monitoraggio in tempo reale di misure prioritarie, tra cui la possibilità di effettuare chiamate verso numeri di telefono autorizzati con autenticazione tramite PIN.
- Conversione da voce a testo e identificazione del parlante per cercare in pochi minuti tra ore di registrazioni audio.
- Finestre di trascrizione con modelli, collegamenti tra prodotti correlati e ricerca full-text su un intero caso.
- Accesso basato sui ruoli per interpreti, limitatamente alle registrazioni loro assegnate.
Il vero elemento di differenziazione: analisi dei dati IP e ispezione approfondita dei pacchetti
Per la maggior parte degli obiettivi odierni, la maggior parte dei dati intercettati è costituita dal traffico IP, che nella maggior parte dei casi è crittografato. Un LEMF in grado di mostrare solo “10 GB di TLS” è di scarsa utilità. È qui che ispezione approfondita dei pacchetti ed è qui che entrano in gioco le analisi:
- Ricostruzione e decodifica della sessione: le pagine web, le e-mail (POP3, IMAP, SMTP), i trasferimenti di file, le chiamate VoIP e i protocolli di chat non crittografati vengono ricostruiti come “prodotti” leggibili, compresi i metadati e gli allegati, che vengono aperti in un ambiente sandbox protetto.
- Classificazione dei servizi crittografati: anche quando non è possibile recuperare i contenuti, il DPI identifica l’applicazione (ad esempio WhatsApp, Signal, Threema o Telegram) e indica la quantità di dati scambiati e in quale momento. Le agenzie si aspettano sempre più spesso che i sistemi di classificazione vengano aggiornati continuamente e che possano essere configurati dal proprio personale.
- Classificazione dei contenuti: i contenuti decodificati vengono automaticamente assegnati a categorie quali messaggistica, acquisti, finanza o violenza.
- OCR ed estrazione dei metadati da immagini, documenti e fax (EXIF, IPTC), tutti indicizzati per la ricerca full-text.
- Visualizzazione cronologica: tutti i protocolli e i prodotti su un'unica linea temporale ingrandibile, con precisione al secondo, sincronizzata con l'elenco dei prodotti.
- Analisi approfondita del traffico, simile a uno strumento di monitoraggio della rete, limitato alle operazioni per cui un analista è autorizzato.
- Geoanalisi: dati di localizzazione provenienti dall’IRI e dalle app su una mappa, percorsi di spostamento, importazione di coordinate da ID cellulare e avvisi di geofence quando i soggetti entrano o escono da un’area o si incontrano.
- Grafici di entità e relazioni che collegano numeri di telefono, account, dispositivi e posizioni a persone e gruppi.
- Avvisi basati su regole su numeri di telefono, indirizzi IP, parole chiave, fasce orarie e aree geografiche, inviati tramite l'applicazione, via e-mail o tramite SMS.
- Passaggio di controllo PCAP a strumenti come Wireshark e un API del decodificatore che consente all'agenzia di aggiungere i propri moduli di protocollo senza modificare il nucleo centrale.
Nel prossimo articolo di questa serie vedremo come funzionano il fingerprinting TLS, il riconoscimento dei modelli di traffico e la correlazione IP. Per quanto riguarda l’impatto del DNS crittografato, si veda DNS crittografato (DoH/DoT) e intercettazione legittima.
Integrità delle prove, privacy e ruoli
Un LEMF costituisce una prova, pertanto deve soddisfare i requisiti previsti da un tribunale:
- Catena di custodia: dati grezzi firmati, esportazioni con hash e un registro di controllo completo che indica chi ha effettuato l'accesso, a quali dati e quando.
- Decodifica con controllo delle versioni: se un decodificatore viene aggiornato e i dati vengono decodificati nuovamente, i risultati e le annotazioni precedenti rimangono disponibili e le modifiche vengono visualizzate in una cronologia.
- Protezione dei contenuti riservati: le registrazioni che rientrano in una norma di esclusione (ad esempio, la sfera più intima della vita privata) possono essere contrassegnate e bloccate, previa approvazione dell'amministratore.
- Modello di riferimento: amministratori di sistema, amministratori LI, responsabili dei casi, analisti e interpreti, ciascuno con i privilegi minimi necessari, fino al livello del singolo caso.
- Flussi di lavoro di eliminazione che attestino la cancellazione dei dati una volta che la loro conservazione non sia più lecita.
Lista di controllo per l'acquirente LEMF
- Supporta gli standard ETSI TS 101 671, TS 102 232-1 a -7, 3GPP TS 33.108 / 33.128 e prevede un piano di sviluppo per gli standard TS 103 120 e TS 103 462
- Offre una gestione strutturata del CSP con test di onboarding e monitoraggio della qualità delle consegne
- Offre funzionalità di gestione dei mandati con scadenze, principio dei quattro occhi, supporto ESB e soluzione di ripiego via fax
- Classifica le app crittografate tramite DPI, con aggiornamenti continui e regole personalizzabili dall’agenzia
- Include un'API per plugin di decodifica e l'esportazione in formato PCAP
- Offre una cronologia, una mappa, un grafico e un sistema di avvisi in un’unica applicazione
- Registrazione dei dati al momento dell'acquisizione, conservazione di una traccia di controllo completa e gestione delle versioni della decodifica
- Funziona in modalità attiva/attiva con buffering locale e scalabilità orizzontale
In che modo ICS aiuta le forze dell’ordine e gli operatori
ICS International Carrier Services ha oltre 20 anni di esperienza nel settore delle telecomunicazioni, delle intercettazioni legali e della conformità normativa, contiene accettazioni multiple da parte della BNetzA e collabora con personale in possesso di autorizzazione di sicurezza. Poiché gestiamo quotidianamente il LI dal punto di vista del fornitore, sappiamo esattamente cosa arriva a un LEMF e quali problemi si verificano lungo il percorso.
- Requisiti e assistenza nella presentazione delle offerte: aiutiamo le agenzie a definire requisiti LEMF realistici e basati su standard, dalle interfacce ETSI al DPI e all'analisi dei dati.
- Integrazione del CSP e test delle interfacce: configurazione del passaggio di consegne, gestione dei certificati, verifica della validità del formato e test di consegna per i nuovi fornitori.
- Integrazione HI1 / ESB: integrazione della gestione dei warrant con la norma ETSI TS 103 120 e i flussi di lavoro ESB tedeschi, compreso il fallback controllato via fax.
- Garanzia di qualità delle consegne: convalida automatizzata dei flussi HI2/HI3 e monitoraggio della completezza.
- ICS LEMF: il nostro software proprietario per le strutture di monitoraggio delle forze dell’ordine, con gestione dei CSP e dei mandati, un ambiente di elaborazione audio e analisi IP basata su DPI. Gli operatori utilizzano l’edizione Test LEMF per verificare la trasmissione dei dati HI2/HI3. Vedi ICS LEMF.
- Decodificatori personalizzati e integrazioni progettato per adattarsi al tuo ambiente. Vedi Integrazione e sviluppo personalizzato.
- Formazione per i team tecnici in materia di standard ETSI, interfacce e risoluzione dei problemi.
Scopri di più sul nostro soluzione di monitoraggio per le forze dell'ordine, la nostra collaborazione con autorità di regolamentazione e forze dell'ordine, oppure richiedi una demo del LEMF ICS.
Domande frequenti
Cosa significa l'acronimo LEMF?
LEMF è l'acronimo di Law Enforcement Monitoring Facility. Si tratta del sistema gestito da un'autorità di polizia per ricevere, registrare e analizzare le telecomunicazioni intercettate legalmente dai fornitori di servizi.
Qual è la differenza tra un LEMF e un LIMS?
Un LIMS (Sistema di gestione delle intercettazioni legali) opera dal lato dell’operatore. Gestisce gli obiettivi di intercettazione e controlla i punti di intercettazione della rete e la funzione di mediazione. Il LEMF opera dal lato dell’agenzia e riceve i risultati. I due sistemi sono collegati tramite le interfacce di handover HI1, HI2 e HI3.
Quali norme ETSI deve supportare un LEMF?
Come requisito minimo, ETSI TS 101 671 / ES 201 671 per i servizi a commutazione di circuito e la norma ETSI TS 102 232, parti da 1 a 7, per i servizi IP, oltre alle norme 3GPP TS 33.108 e TS 33.128 per le reti mobili. Sono sempre più richieste anche le norme ETSI TS 103 120 (interfaccia di garanzia) ed ETSI TS 103 462 (handover inter-LEMF).
Un LEMF è in grado di analizzare il traffico crittografato?
Un LEMF non è in grado di violare la crittografia end-to-end. Tuttavia, grazie all’ispezione approfondita dei pacchetti, al fingerprinting TLS e all’analisi dei flussi, è in grado di identificare quale applicazione sia stata utilizzata, quando e con quale intensità, e di correlare tale attività con altri dati del caso.
Perché i dispositivi LEMF supportano ancora il fax?
Alcuni fornitori e alcune procedure transfrontaliere accettano ancora solo ordini inviati via fax. Un sistema LEMF moderno genera ordini via fax a partire dai dati relativi alle pratiche e indicizza i fax ricevuti tramite OCR, mentre i fornitori vengono gradualmente trasferiti verso interfacce elettroniche quali ETSI TS 103 120 o ESB.
Articoli correlati
- HI1 vs HI2 vs HI3: capire le tre interfacce di intercettazione legale
- ETSI TS 103 120 spiegato: Interfacce di Handover per le moderne reti IP
- Come funziona una funzione di mediazione: Il ponte tra la rete e le forze dell'ordine
- Che cos'è l'intercettazione legale? Una guida completa
- ICS LEMF: Centro di monitoraggio delle forze dell’ordine