A LEMF (Centre de surveillance des forces de l'ordre) Il s'agit du système utilisé par les forces de l'ordre dans le cadre de l'interception légale. Il reçoit, enregistre, décode et analyse les données que les fournisseurs de services de télécommunications (FST) transmettent en vertu d'une décision judiciaire. Pendant des années, un LEMF était essentiellement un enregistreur d’appels hautement sécurisé. Aujourd’hui, il doit gérer des centaines de fournisseurs soumis à cette obligation et des milliers de mandats tout au long de leur cycle de vie, et surtout, il doit transformer le trafic IP chiffré en renseignements exploitables.
Ce guide explique le fonctionnement d'un LEMF moderne, les interfaces ETSI sur lesquelles il s'appuie, pourquoi le fax fait toujours partie du dispositif, et pourquoi Analyse des données IP avec inspection approfondie des paquets (DPI) C'est désormais ce qui distingue un LEMF d'un autre.
Points clés à retenir
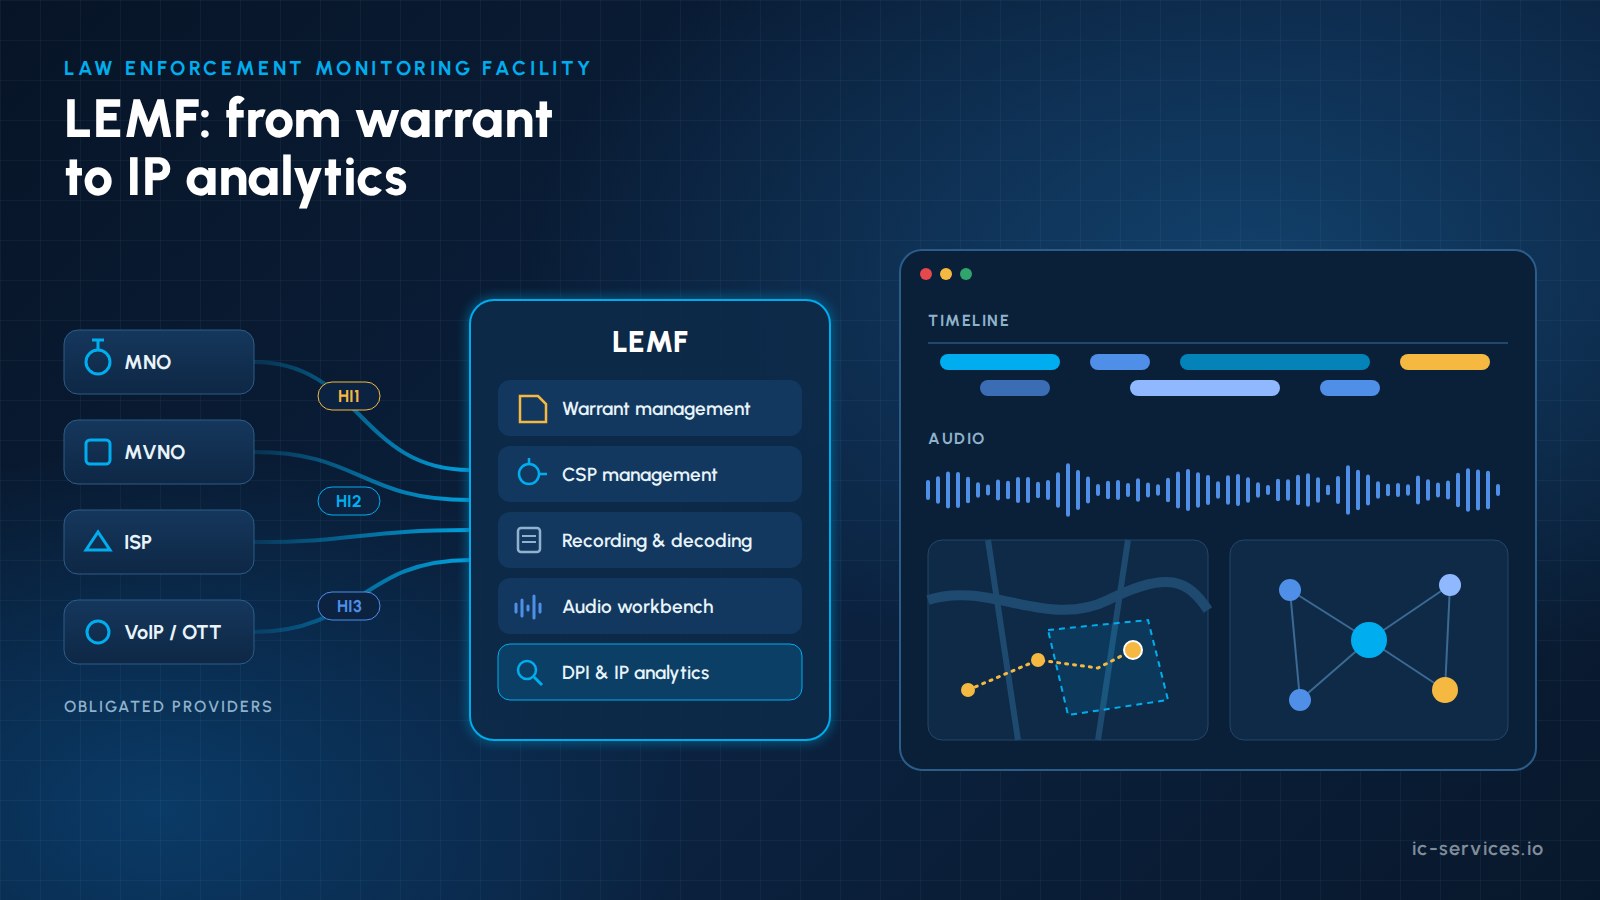
- Un LEMF est l'équivalent, du côté de l'agence, de la fonction de médiation de l'opérateur. Il reçoit les informations relatives aux mandats par le biais de HI1, les informations relatives à l'interception (IRI) via HI2 et le contenu de la communication (CC) via HI3.
- Gestion des CSP (intégration des fournisseurs, points de transfert, certificats, qualité de diffusion) est tout aussi importante que l'enregistrement lui-même.
- Gestion des mandats couvre l'ensemble du cycle de vie, depuis la décision judiciaire et l'attribution du LIID jusqu'à l'activation, la prolongation et la désactivation. Les interfaces électroniques telles que ETSI TS 103 120 pour les commandes et l'Allemagne ETSI-ESB Les demandes d'informations remplacent désormais le fax, mais les procédures de secours par fax restent nécessaires.
- L'écoute d'enregistrements audio reste une tâche essentielle. Cependant, c'est désormais dans Analyse des adresses IP: reconstitution de sessions, classification des applications chiffrées basée sur le DPI, chronologies, cartes et graphes de relations.
- L'intégrité des preuves (données brutes signées, pistes d'audit, décodage versionné) détermine si les résultats tiennent la route devant un tribunal.
Qu'est-ce qu'un LEMF ?
Dans le modèle de référence de l'ETSI et du 3GPP en matière d'interception légale, le CSP assure la fonction d'administration (ADMF), les points d'interception et une fonction de médiation/transmission. Le service chargé de l'application de la loi (LEA) assure la fonction LEMF. Entre les deux se trouvent les interfaces de transfert:
- HI1 contient des informations administratives : activation, modification et désactivation des mandats. Pour en savoir plus sur les notions de base, consultez notre article sur HI1, HI2 et HI3.
- HI2 contient les informations suivantes : qui a communiqué avec qui, quand, depuis quel endroit et avec quels identifiants.
- HI3 transporte le contenu : voix, vidéo, messages ou paquets IP bruts.
C'est au sein de la LEMF que ces trois flux sont regroupés, mis en correspondance avec une affaire et mis à la disposition des enquêteurs, analystes et interprètes habilités.
Les éléments constitutifs d'un LEMF moderne
| Module | Objectif | Normes / interfaces courantes |
|---|---|---|
| Gestion des CSP | Enregistrer les prestataires soumis à cette obligation, les points de terminaison, les certificats, les interceptions à des fins de test et le suivi des livraisons | ETSI TS 102 232-1, TLS/IPsec, passerelles cryptographiques nationales |
| Gestion des mandats | Dossiers, LIID, délais, activation, prolongation, désactivation | ETSI TS 103 120 (HI1), solution de repli par fax ; pour toute demande d'informations : ETSI-ESB / E-Mail-ESB (Allemagne) |
| Réception des données (back-end) | Réception et stockage des données HI2/HI3 24 heures sur 24, mise en mémoire tampon, vérification de l'intégrité | ETSI TS 101 671 / ES 201 671, ETSI TS 102 232-1 à -7, 3GPP TS 33.108 / 33.128 |
| Décodage | Reconstituer les appels, les messages, les sessions Web, les e-mails et les fichiers | Décodeurs de protocoles, reconnaissance optique de caractères (OCR), extraction de métadonnées |
| Analyse IP et DPI | Classer le trafic chiffré, identifier, établir des corrélations, visualiser | Signatures DPI, empreintes TLS (JA4), analyse des flux |
| Atelier audio | Lecture, transcription, identification des intervenants, suivi en direct | SIP/RTP, reconnaissance vocale, biométrie vocale |
| Justificatifs et exportation | Chaîne de traçabilité, exportations signées, rapports prêts à être présentés devant un tribunal | Hachage, signatures numériques, journaux d'audit |
| Échange entre les LEMF | Partager les données d'interception entre les services | ETSI TS 103 462 (ILHI) |
La gestion des CSP : ce dont personne ne parle
Une agence ne reçoit pas de données d'un seul opérateur, mais de dizaines, voire de centaines d'entre eux : opérateurs de réseaux mobiles, opérateurs mobiles virtuels (MVNO), fournisseurs d'accès Internet (FAI) fixes, fournisseurs de services VoIP et, de plus en plus, services OTT et de communication dans le cloud. Chacun d'entre eux dispose de ses propres points de transfert, adresses IP, certificats, versions de normes prises en charge et particularités.
Un LEMF abouti comprend donc un module dédié Gestion des CSP module :
- Registre des prestataires: entité juridique, points de contact, assistance téléphonique disponible 24 h/24 et 7 j/7, services pris en charge et versions ETSI, ainsi que la mise en correspondance des types d'identifiants cibles (MSISDN, IMSI, IMEI, URI SIP, nom d'utilisateur, adresse IP) avec le fournisseur concerné.
- Gestion des terminaux et de la cryptographie: les adresses IP des fonctions de diffusion du fournisseur de services de communication (CSP) (de préférence accompagnées d’alias lisibles par l’utilisateur dans la vue de surveillance), les cycles de vie des certificats et les passerelles cryptographiques nationales qui protègent le transfert.
- Intégration et interceptions de test: des tests d'acceptation structurés avant la mise en service d'un nouveau prestataire, comprenant notamment la validation du format des enregistrements HI2 et HI3. La même procédure s'applique dans le sens inverse lorsqu'un opérateur connecte une nouvelle agence.
- Suivi de la qualité des livraisons: contrôles automatisés visant à détecter les numéros de séquence manquants, les enregistrements mal formés, les échecs de maintien de la connexion et les IRI ne pouvant être associés à aucun contenu.
La qualité de ce module détermine la rapidité avec laquelle un nouveau mandat est mis en service, ainsi que la possibilité pour les analystes de travailler avec des données complètes.
Gestion des mandats : de la décision judiciaire à la désactivation
Toute interception commence par une décision judiciaire. Le système de gestion des mandats de la LEMF traduit cette décision en une mesure technique :
- Création d'un dossier: autorité chargée de l'enquête, numéro de dossier du parquet, fondement juridique et enquêteurs responsables.
- Définition de la mesure: identifiants des destinataires, services (voix, SMS, données, messagerie), dates de début et de fin, ainsi que le fournisseur de services de communication (CSP) concerné.
- Devoir LIID: un identifiant unique d'interception légale (Lawful Interception Identifier) permet de relier chaque enregistrement IRI et CC à cette mesure précise.
- Transmission au CSP: par voie électronique via HI1 dans la mesure du possible.
- Contrôle des délais: rappels automatiques avant l'expiration, procédures de renouvellement et désactivation immédiate à l'expiration de la commande.
- Principe des « quatre yeux » et piste d'audit à chaque étape.
HI1 et ETSI TS 103 120
ETSI TS 103 120 définit une interface structurée, basée sur le langage XML, pour les informations relatives aux mandats. Elle permet de transmettre des autorisations, des objets de mission et des instructions de livraison entre les agences et les prestataires. Elle remplace le papier et le fax, réduit les délais d'activation et élimine les erreurs de saisie dans les identifiants des cibles. Pour en savoir plus, consultez La norme ETSI TS 103 120 expliquée.
ETSI-ESB et E-Mail-ESB en Allemagne
En Allemagne, la directive technique TR TKÜV décrit les ETSI-ESB procédure (interface électronique avec les autorités) pour les demandes d’informations et les réponses, telles que les demandes de données de trafic. Elle s’appuie sur la norme ETSI TS 102 657. Le TR TKÜV décrit également la version allégée E-Mail-ESB procédure, et fait référence à la norme ETSI TS 103 120, l’interface ETSI relative aux informations sur les mandats, en tant qu’option électronique supplémentaire. Un LEMF géré par une agence allemande, ou travaillant avec des CSP allemands, doit être capable de prendre en charge les deux. Les règles à venir concernant le gel rapide et Conservation des adresses IP ajoutera de nouveaux types de requêtes à ces canaux.
Pourquoi le fax a encore sa place
Le fax est dépassé, mais il n'a pas disparu pour autant. De nombreux petits prestataires et certains processus transfrontaliers n'acceptent toujours les commandes que par fax. Les agences s'attendent donc toujours à recevoir :
- Modèles de fax pour l'activation, la prolongation et la désactivation, renseignés automatiquement à partir des données du dossier (autorité, numéro de dossier, identifiant de la cible, LIID, période, personne de contact).
- Réception de fax avec OCR, afin que les confirmations renvoyées soient indexées et puissent faire l'objet d'une recherche.
- A visionneuse de fax dans l'application d'analyse, car le fax est également un service de communication susceptible d'être intercepté.
L'objectif est d'utiliser le fax comme solution de secours contrôlée, tout en faisant migrer vers HI1 ou ESB tous les prestataires capables de prendre en charge ces solutions.
Réception des données : HI2 et HI3 à grande échelle
Le backend LEMF doit accepter les transferts de données 24 heures sur 24 et ne jamais perdre de données, même en cas de panne d'un site ou d'indisponibilité du stockage en aval. Les exigences types sont les suivantes :
- Clustering actif/actif répartis sur deux sites géographiquement éloignés l'un de l'autre, chaque site étant capable d'assumer à lui seul la majeure partie de la charge.
- Réception des systèmes hérités et de la propriété intellectuelle en parallèle: Interfaces ISDN à débit primaire (avec une voie de migration vers le protocole SIP), ainsi que des entrées IP Gigabit ou 10 Gigabit pour les transmissions conformes à la norme ETSI TS 102 232.
- Mise en mémoire tampon locale sur les serveurs de réception, afin que plusieurs jours de données brutes puissent être conservés en cas de panne du système de stockage.
- Signature numérique des données brutes dès son stockage, afin que son intégrité puisse être vérifiée à tout moment.
- Corrélation entre l'IRI et le CC: mise en correspondance par numéro de corrélation, et attribution, selon des règles, des enregistrements IRI-CONTINUE et IRI-REPORT qui arrivent sans contenu correspondant. Pour plus d'informations, voir IRI contre CC.
- Assistance standard: ETSI TS 101 671 / ES 201 671 pour les services à commutation de circuits, ETSI TS 102 232, parties 1 à 7, pour les services IP, 3GPP TS 33.108 et TS 33.128 pour les réseaux mobiles jusqu’à la 5G, et ETSI TS 103 462 pour le transfert entre LEMF.
Écoute : The Audio Workbench
L'interception vocale est loin d'être dépassée. Les enquêteurs ont besoin d'un outil professionnel de traitement audio :
- Lecture avec marqueurs, boucles, canaux séparés par sens (entrant/sortant), contrôle de la vitesse avec correction de la hauteur tonale et filtres audio, sans jamais modifier l'enregistrement d'origine.
- Surveillance en temps réel des mesures prioritaires, notamment les appels vers des numéros de téléphone autorisés avec authentification par code PIN.
- Reconnaissance vocale et identification du locuteur pour effectuer une recherche dans des heures d'enregistrements audio en quelques minutes.
- Fenêtres de transcription avec des modèles, des liens vers des produits associés et une recherche en texte intégral sur l'ensemble d'un dossier.
- Accès basé sur les rôles pour interprètes, dans la limite des enregistrements qui leur sont attribués.
Le véritable facteur de différenciation : l'analyse des données IP et l'inspection approfondie des paquets
Pour la plupart des cibles actuelles, la majeure partie des données interceptées est constituée de trafic IP, et la plupart de ce trafic est chiffré. Un LEMF qui ne peut afficher que “ 10 Go de TLS ” n’est guère utile. C’est là que inspection approfondie des paquets et c'est là que l'analyse entre en jeu :
- Reconstitution et décodage de session: les pages Web, les e-mails (POP3, IMAP, SMTP), les transferts de fichiers, les appels VoIP et les protocoles de chat non chiffrés sont reconstitués sous forme de “ produits ” lisibles, comprenant les métadonnées et les pièces jointes ouvertes dans un environnement isolé sécurisé.
- Classification des services cryptés: même lorsque le contenu ne peut pas être récupéré, DPI identifie l'application (par exemple WhatsApp, Signal, Threema ou Telegram) et indique la quantité de données échangées ainsi que la date et l'heure de ces échanges. Les agences s'attendent de plus en plus à ce que les classificateurs soient mis à jour en continu et puissent être paramétrés par leur propre personnel.
- Classification des contenus: le contenu décodé est automatiquement classé dans des catégories telles que la messagerie, le commerce en ligne, la finance ou la violence.
- OCR et extraction de métadonnées à partir d'images, de documents et de fax (EXIF, IPTC), tous indexés pour permettre une recherche en texte intégral.
- Affichage chronologique: tous les protocoles et tous les produits sur une frise chronologique zoomable, précise à la seconde près, synchronisée avec la liste des produits.
- Analyse détaillée du trafic, similaire à un outil de surveillance du réseau, limité aux mesures pour lesquelles un analyste est habilité.
- Géo-analyse: données de localisation provenant d'IRI et d'applications sur une carte, trajets de déplacement, importation de coordonnées à partir d'identifiants de cellules et alertes de géorepérage lorsque des cibles entrent dans une zone, en sortent ou se rencontrent.
- Graphes d'entités et de relations qui associent des numéros de téléphone, des comptes, des appareils et des lieux à des personnes et à des groupes.
- Alertes basées sur des règles sur les numéros de téléphone, les identifiants IP, les mots-clés, les plages horaires et les zones géographiques, transmis via l'application, par e-mail ou par SMS.
- Transfert PCAP à des outils tels que Wireshark, et un API du décodeur qui permet à l'agence d'ajouter ses propres modules de protocole sans modifier le cœur du système.
Dans le prochain article de cette série, nous examinerons le fonctionnement de l'empreinte TLS, de la reconnaissance des profils de trafic et de la corrélation IP. Pour en savoir plus sur l'impact du DNS chiffré, consultez DNS chiffré (DoH/DoT) et interception légale.
Intégrité des données, confidentialité et rôles
Un LEMF constitue un élément de preuve ; il doit donc répondre aux normes d'un tribunal :
- Chaîne de traçabilité: des données brutes signées, des exportations hachées et un journal d'audit complet indiquant qui a accédé à quoi et à quel moment.
- Décodage par version: si un décodeur est mis à jour et que les données sont à nouveau décodées, les résultats et annotations antérieurs restent disponibles, et les modifications sont affichées dans un historique.
- Protection des contenus protégés: les enregistrements relevant d'une règle d'exclusion (par exemple, la sphère intime de la vie privée) peuvent être signalés et verrouillés, sous réserve de l'accord de l'administrateur.
- Modèle à suivre: les administrateurs système, les administrateurs LI, les gestionnaires de dossiers, les analystes et les interprètes, chacun disposant du minimum de droits nécessaires, jusqu'au niveau du dossier.
- Processus de suppression qui attestent de la suppression des données dès lors que leur conservation n'est plus licite.
Liste de contrôle de l'acheteur LEMF
- Prend en charge les normes ETSI TS 101 671, TS 102 232-1 à -7, 3GPP TS 33.108 / 33.128 et dispose d'une feuille de route pour les normes TS 103 120 et TS 103 462
- Propose une gestion structurée du CSP, avec des tests d'intégration et un suivi de la qualité de la prestation
- Permet la gestion des mandats avec des délais, le principe du double contrôle, la prise en charge de l'ESB et une solution de secours par fax
- Classifie les applications chiffrées à l'aide de la technologie DPI, avec des mises à jour continues et des règles configurables par l'entreprise
- Comprend une API de plugin de décodage et une fonctionnalité d'exportation PCAP
- Propose une chronologie, une carte, des graphiques et des alertes au sein d'une seule et même application
- Il signe les données lors de leur importation, conserve une piste d'audit complète et gère les versions de leur décodage
- Fonctionne en mode actif/actif avec mise en mémoire tampon locale et s'adapte horizontalement
Comment ICS aide les forces de l'ordre et les opérateurs
ICS International Carrier Services a plus de 20 ans d'expérience dans les télécommunications, l'interception légale et la conformité, contient plusieurs agréments de la BNetzA et travaille avec du personnel habilité. Comme nous gérons quotidiennement LI du côté des prestataires, nous savons exactement ce qui arrive à un LEMF et ce qui peut mal se passer en cours de route.
- Spécifications et assistance à l'appel d'offres: nous aidons les agences à définir des exigences LEMF réalistes et conformes aux normes, qu'il s'agisse des interfaces ETSI, de l'analyse DPI ou des outils d'analyse.
- Intégration du CSP et tests d'interface: configuration de la prise en charge, gestion des certificats, validation du format et tests de livraison pour les nouveaux fournisseurs.
- Intégration HI1 / ESB: intégration de la gestion des mandats aux procédures ETSI TS 103 120 et ESB allemandes, y compris le recours contrôlé au fax en cas de défaillance.
- Assurance qualité des livraisons: validation automatisée des flux HI2/HI3 et contrôle de l'exhaustivité.
- ICS LEMF: notre propre logiciel de surveillance destiné aux forces de l'ordre, comprenant la gestion des CSP et des mandats, un outil de traitement audio et des analyses IP basées sur l'inspection de la couche applicative (DPI). Les opérateurs utilisent l'édition « Test LEMF » pour vérifier la livraison de leurs données HI2/HI3. Voir ICS LEMF.
- Décodeurs et intégrations personnalisés conçu pour s'adapter à votre environnement. Voir Intégration et développement sur mesure.
- Formation destiné aux équipes techniques sur les normes ETSI, les interfaces et le dépannage.
En savoir plus sur notre solution de surveillance destinée aux forces de l'ordre, notre collaboration avec les autorités de régulation et les forces de l'ordre, ou demander une démonstration du LEMF ICS.
Questions fréquemment posées
Que signifie l'acronyme LEMF ?
LEMF signifie « Law Enforcement Monitoring Facility » (centre de surveillance des forces de l'ordre). Il s'agit du système géré par un service de police et chargé de recevoir, d'enregistrer et d'analyser les communications téléphoniques légalement interceptées par les opérateurs.
Quelle est la différence entre un LEMF et un LIMS ?
Un LIMS (Système de gestion des interceptions légales) fonctionne du côté de l'opérateur. Il gère les cibles d'interception et contrôle les points d'interception du réseau ainsi que la fonction de médiation. Le LEMF fonctionne du côté de l'agence et reçoit les résultats. Les deux sont reliés par les interfaces de transfert HI1, HI2 et HI3.
Quelles normes ETSI un LEMF doit-il prendre en charge ?
Au minimum, la norme ETSI TS 101 671 / ES 201 671 pour les services à commutation de circuits et la norme ETSI TS 102 232, parties 1 à 7, pour les services IP, ainsi que les normes 3GPP TS 33.108 et TS 33.128 pour les réseaux mobiles. Les normes ETSI TS 103 120 (interface de garantie) et ETSI TS 103 462 (transfert inter-LEMF) sont de plus en plus souvent requises.
Un LEMF peut-il analyser le trafic chiffré ?
Un LEMF ne peut pas contourner le chiffrement de bout en bout. Grâce à l'inspection approfondie des paquets, à l'identification des empreintes TLS et à l'analyse des flux, il peut toutefois déterminer quelle application a été utilisée, à quel moment et avec quelle intensité, et établir des corrélations entre cette activité et d'autres données du dossier.
Pourquoi les LEMF prennent-ils encore en charge le fax ?
Certains prestataires et certaines procédures transfrontalières n'acceptent encore que les commandes par fax. Un système LEMF moderne génère des commandes par fax à partir des données du dossier et indexe les fax reçus à l'aide de la reconnaissance optique de caractères (OCR), tandis que les prestataires migrent progressivement vers des interfaces électroniques telles que la norme ETSI TS 103 120 ou l'ESB.
Articles connexes
- HI1 vs HI2 vs HI3 : comprendre les trois interfaces d'interception légale
- ETSI TS 103 120 expliqué : Interfaces de transfert pour les réseaux IP modernes
- Comment fonctionne une fonction de médiation : Le pont entre votre réseau et les forces de l'ordre
- Qu'est-ce que l'interception légale ? Un guide complet
- ICS LEMF : Centre de surveillance des forces de l'ordre