A LEMF (Centro de Seguimiento de las Fuerzas del Orden) Es el sistema que, desde el punto de vista de las fuerzas del orden, se encarga de la interceptación legal. Recibe, registra, descodifica y analiza los datos que los proveedores de servicios de telecomunicaciones (CSP) facilitan en virtud de una orden judicial. Durante años, un LEMF era, en esencia, un grabador de llamadas muy seguro. Hoy en día tiene que gestionar cientos de proveedores sujetos a esta obligación y miles de ciclos de vigencia de órdenes judiciales y, sobre todo, tiene que convertir el tráfico IP cifrado en información útil.
Esta guía explica qué hace un LEMF moderno, en qué interfaces del ETSI se basa, por qué el fax sigue formando parte del panorama y por qué Análisis de datos IP mediante inspección profunda de paquetes (DPI) es ahora lo que distingue a un LEMF de otro.
Puntos clave
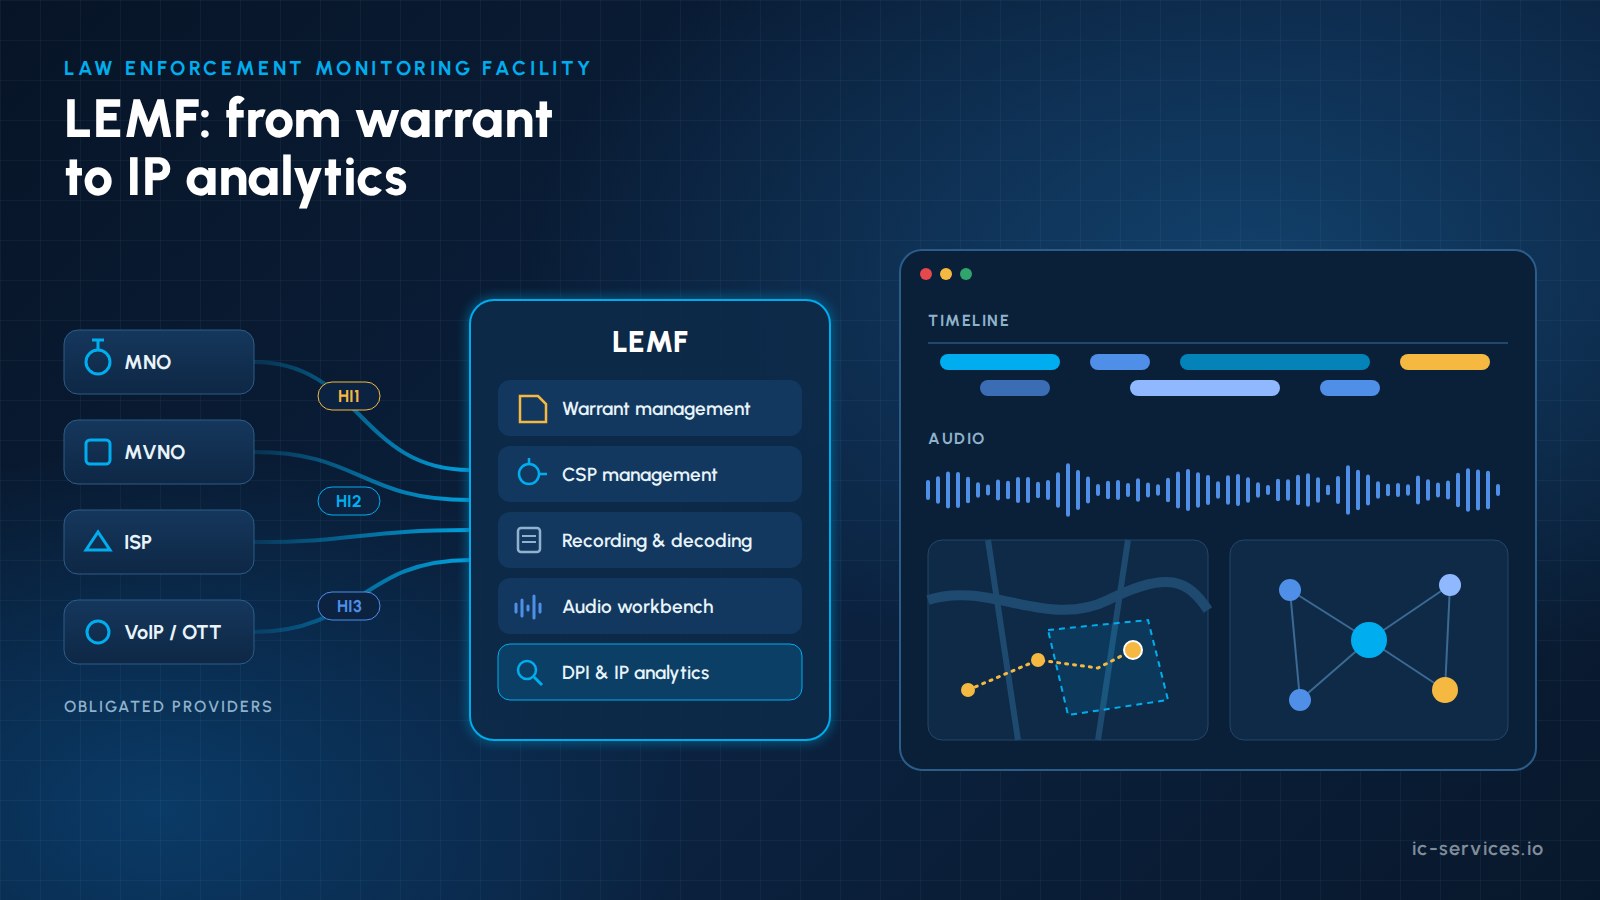
- Un LEMF es el equivalente, por parte de la agencia, a la función de mediación del operador. Recibe información relacionada con las órdenes judiciales a través de HI1, información relacionada con la interceptación (IRI) a través de HI2 y el contenido de la comunicación (CC) a través de HI3.
- Gestión de CSP (la incorporación de proveedores, los puntos de entrega, los certificados y la calidad de la transmisión) es tan importante como la propia grabación.
- Gestión de órdenes judiciales abarca todo el ciclo de vida, desde la resolución judicial y la asignación del LIID hasta la activación, la prórroga y la desactivación. Las interfaces electrónicas, como ETSI TS 103 120 para pedidos y en Alemania ETSI-ESB Las solicitudes de información están sustituyendo al fax, pero siguen siendo necesarios los flujos de trabajo de respaldo para el fax.
- Escuchar archivos de audio sigue siendo una tarea fundamental. Sin embargo, la mayor parte del valor de la investigación reside ahora en Análisis de IP: reconstrucción de sesiones, clasificación de aplicaciones cifradas basada en el DPI, líneas temporales, mapas y gráficos de relaciones.
- La integridad de las pruebas (datos brutos firmados, registros de auditoría y decodificación con control de versiones) determina si los resultados se sostienen ante un tribunal.
¿Qué es un LEMF?
En el modelo de referencia de interceptación legal del ETSI y el 3GPP, el CSP gestiona la función de administración (ADMF), los puntos de interceptación y una función de mediación/entrega. El organismo encargado de hacer cumplir la ley (LEA) gestiona la LEMF. Entre ambos se encuentra el interfaces de traspaso:
- HI1 contiene información administrativa: activación, modificación y desactivación de órdenes judiciales. Para conocer los conceptos básicos, consulta nuestro artículo sobre HI1, HI2 y HI3.
- HI2 contiene información sobre las interacciones (IRI): quién se comunicó con quién, cuándo, desde qué lugar y con qué identificadores.
- HI3 transporta el contenido: voz, vídeo, mensajes o paquetes IP sin procesar.
El LEMF es el lugar donde estas tres fuentes de información se unen, se asocian a un caso y se ponen a disposición de los investigadores, analistas e intérpretes autorizados.
Los pilares fundamentales de un LEMF moderno
| Módulo | Objetivo | Estándares e interfaces habituales |
|---|---|---|
| Gestión de CSP | Registrar proveedores obligados, puntos finales, certificados, interceptaciones de prueba y supervisión de entregas | ETSI TS 102 232-1, TLS/IPsec, pasarelas criptográficas nacionales |
| Gestión de órdenes judiciales | Expedientes, LIID, plazos, activación, prórroga, desactivación | ETSI TS 103 120 (HI1), conexión de reserva por fax; para solicitudes de información: ETSI-ESB / E-Mail-ESB (Alemania) |
| Recepción de datos (backend) | Recibir y almacenar HI2/HI3 las 24 horas del día, tamponar y comprobar la integridad | ETSI TS 101 671 / ES 201 671, ETSI TS 102 232-1 a -7, 3GPP TS 33.108 / 33.128 |
| Descodificación | Reconstruir llamadas, mensajes, sesiones web, correos electrónicos y archivos | Decodificadores de protocolos, OCR, extracción de metadatos |
| Análisis de IP y DPI | Clasificar el tráfico cifrado, identificar características distintivas, correlacionar y visualizar | Firmas DPI, huellas TLS (JA4), análisis de flujos |
| Banco de trabajo de audio | Reproducción, transcripción, identificación de hablantes, monitorización en directo | SIP/RTP, conversión de voz a texto, biometría de voz |
| Documentación y exportación | Cadena de custodia, exportaciones firmadas, informes listos para presentar ante los tribunales | Funciones hash, firmas digitales, registros de auditoría |
| Intercambio entre LEMF | Compartir datos de interceptación entre organismos | ETSI TS 103 462 (ILHI) |
Gestión de los CSP: la parte de la que nadie habla
Una agencia no recibe datos de un solo operador, sino de docenas o incluso cientos: operadores de redes móviles, operadores móviles virtuales (OMV), proveedores de servicios de Internet de línea fija, proveedores de VoIP y, cada vez más, servicios OTT y de comunicación en la nube. Cada uno de ellos tiene sus propios puntos finales de traspaso, direcciones IP, certificados, versiones de estándares compatibles y particularidades.
Por lo tanto, un LEMF maduro incluye un Gestión de CSP módulo:
- Registro de proveedores: entidad jurídica, puntos de contacto, línea de atención 24 horas al día, 7 días a la semana, servicios compatibles y versiones del ETSI, así como la correspondencia entre los tipos de identificadores de destino (MSISDN, IMSI, IMEI, URI SIP, nombre de usuario, dirección IP) y el proveedor al que hay que dirigirse.
- Gestión de dispositivos finales y de cifrado: Las direcciones IP de las funciones de entrega del CSP (a ser posible, con alias legibles para los usuarios en la vista de supervisión), los ciclos de vida de los certificados y las pasarelas criptográficas nacionales que protegen el traspaso.
- Incorporación y interceptaciones de pruebas: pruebas de aceptación estructuradas antes de que un nuevo proveedor entre en funcionamiento, incluida la validación del formato de los registros HI2 y HI3. El mismo procedimiento se aplica a la inversa cuando un operador conecta a una nueva agencia.
- Control de la calidad de la entrega: comprobaciones automáticas para detectar números de secuencia que faltan, registros con formato incorrecto, fallos en el mantenimiento de la conexión y IRI que no se pueden asociar a ningún contenido.
La calidad de este módulo determina la rapidez con la que se pone en marcha una nueva orden de búsqueda y si los analistas acaban trabajando con datos completos.
Gestión de órdenes judiciales: desde la resolución judicial hasta la desactivación
Toda interceptación comienza con una orden judicial. La gestión de órdenes judiciales de la LEMF traduce dicha orden en una medida técnica:
- Creación de un caso: autoridad investigadora, número de expediente de la Fiscalía, fundamento jurídico e investigadores responsables.
- Definición de la medida: identificadores de destino, servicios (voz, SMS, datos, mensajería), fechas de inicio y finalización, y el proveedor de servicios de comunicaciones (CSP) destinatario.
- Trabajo de LIID: un identificador único de interceptación legal vincula cada registro IRI y CC exclusivamente a esta medida.
- Remisión al CSP: por vía electrónica a través de HI1 siempre que sea posible.
- Control de plazos: recordatorios automáticos antes de la fecha de vencimiento, procesos de renovación y desactivación inmediata al finalizar el pedido.
- Principio de los «cuatro ojos» y registro de auditoría en cada paso.
HI1 y ETSI TS 103 120
ETSI TS 103 120 define una interfaz estructurada basada en XML para la información sobre órdenes judiciales. Permite transmitir autorizaciones, objetos de asignación de tareas e instrucciones de entrega entre organismos y proveedores. Sustituye al papel y al fax, reduce los tiempos de activación y elimina los errores de mecanografía en los identificadores de los destinatarios. Para obtener más información, consulta Explicación de la norma ETSI TS 103 120.
ETSI-ESB y E-Mail-ESB en Alemania
En Alemania, la Directiva Técnica TR TKÜV describe el ETSI-ESB procedimiento (Interfaz electrónica con las autoridades) para solicitudes y respuestas de información, como las solicitudes de datos de tráfico. Se basa en la norma ETSI TS 102 657. El TR TKÜV también describe el procedimiento simplificado Correo electrónico-ESB procedimiento, y hace referencia a la norma ETSI TS 103 120 —la interfaz del ETSI para la información sobre órdenes judiciales— como una opción electrónica adicional. Un LEMF gestionado por un organismo alemán, o que colabore con proveedores de servicios de comunicación (CSP) alemanes, debe ser capaz de gestionar ambas opciones. Las próximas normas sobre la congelación rápida y Conservación de direcciones IP añadirá nuevos tipos de solicitud a estos canales.
Por qué el fax sigue siendo relevante
El fax está obsoleto, pero no ha desaparecido. Muchos proveedores más pequeños y algunos procesos transfronterizos siguen aceptando pedidos únicamente por fax. Por lo tanto, las agencias siguen esperando:
- Plantillas de fax para la activación, la prórroga y la desactivación, que se rellenan automáticamente a partir de los datos del expediente (autoridad, número de expediente, identificador del destinatario, LIID, período, persona de contacto).
- Recepción de fax con OCR, de modo que las confirmaciones recibidas queden indexadas y se puedan buscar.
- A visor de faxes en la aplicación de análisis, ya que el fax también es un servicio de comunicación que puede ser interceptado.
El objetivo es utilizar el fax como solución alternativa controlada mientras se migra a HI1 o ESB a todos los proveedores que puedan admitirlo.
Recepción de los datos: HI2 y HI3 a gran escala
El backend de LEMF debe aceptar entregas las 24 horas del día y no perder nunca datos, ni siquiera cuando se produzca un fallo en un sitio o el almacenamiento posterior no esté disponible. Los requisitos habituales son:
- Clúster activo/activo en dos emplazamientos separados geográficamente, de modo que cada uno de ellos pueda asumir por sí solo la mayor parte de la carga.
- Recepción de sistemas heredados y de IP en paralelo: Interfaces ISDN de velocidad primaria (con una vía de migración a SIP), además de entradas IP de Gigabit o 10 Gigabit para transmisiones conforme a la norma ETSI TS 102 232.
- Almacenamiento en búfer local en los servidores receptores, de modo que los datos sin procesar correspondientes a varios días se conserven aunque se produzca una interrupción del servicio de almacenamiento.
- Firma digital de datos sin procesar inmediatamente después de su almacenamiento, de modo que se pueda demostrar su integridad en cualquier momento.
- Correlación entre el IRI y el CC: coincidencia por número de correlación y asignación basada en reglas de los registros IRI-CONTINUE e IRI-REPORT que llegan sin contenido coincidente. Para más información, véase IRI contra CC.
- Asistencia técnica estándar: ETSI TS 101 671 / ES 201 671 para servicios con conmutación de circuitos, ETSI TS 102 232, partes 1 a 7, para servicios basados en IP, 3GPP TS 33.108 y TS 33.128 para redes móviles hasta 5G, y ETSI TS 103 462 para el traspaso entre LEMF.
Audición: The Audio Workbench
La interceptación de llamadas está lejos de haber quedado obsoleta. Los investigadores esperan contar con un entorno de trabajo de audio profesional:
- Reproducción con marcadores, bucles, canales separados por dirección (entrante/saliente), control de velocidad con corrección de tono y filtros de audio, sin modificar en ningún momento la grabación original.
- Supervisión en tiempo real de medidas prioritarias, entre las que se incluye la llamada a números de teléfono autorizados con autenticación mediante PIN.
- Conversión de voz a texto y identificación del hablante para buscar en horas de audio en cuestión de minutos.
- Ventanas de transcripción con plantillas, enlaces entre productos relacionados y búsqueda de texto completo en todo un expediente.
- Acceso basado en roles para intérpretes, limitándose a las grabaciones que se les hayan asignado.
El verdadero factor diferenciador: el análisis de datos de IP y la inspección profunda de paquetes
En la actualidad, para la mayoría de los objetivos, la mayor parte de los datos interceptados es tráfico IP, y la mayor parte de este está cifrado. Un LEMF que solo pueda mostrar “10 GB de TLS” resulta de poca utilidad. Aquí es donde inspección profunda de paquetes y ahí es donde entra en juego el análisis:
- Reconstrucción y decodificación de la sesión: las páginas web, el correo electrónico (POP3, IMAP, SMTP), las transferencias de archivos, las llamadas VoIP y los protocolos de chat sin cifrar se reconstruyen como “productos” legibles, incluidos los metadatos y los archivos adjuntos, que se abren en un entorno aislado seguro.
- Clasificación de los servicios cifrados: incluso cuando no es posible recuperar el contenido, DPI identifica la aplicación (por ejemplo, WhatsApp, Signal, Threema o Telegram) y muestra qué volumen de datos se intercambió y cuándo. Las agencias esperan cada vez más que los clasificadores se actualicen de forma continua y que su propio personal pueda ajustarlos.
- Clasificación de contenidos: el contenido descodificado se clasifica automáticamente en categorías como mensajería, compras, finanzas o violencia.
- OCR y extracción de metadatos a partir de imágenes, documentos y faxes (EXIF, IPTC), todos ellos indexados para la búsqueda de texto completo.
- Vista de la línea de tiempo: todos los protocolos y productos en una línea temporal ampliable, con precisión de segundos, sincronizada con la lista de productos.
- Análisis detallado del tráfico, similar a una herramienta de supervisión de redes, limitada a los parámetros para los que el analista está autorizado.
- Geoanálisis: datos de ubicación de IRI y de aplicaciones en un mapa, trayectorias de desplazamiento, importaciones de identificadores de celda a coordenadas y alertas de geovallas cuando los sujetos entran o salen de una zona o se encuentran entre sí.
- Gráficos de entidades y relaciones que relacionan números de teléfono, cuentas, dispositivos y ubicaciones con personas y grupos.
- Alertas basadas en reglas sobre números de teléfono, identificadores IP, palabras clave, franjas horarias y zonas geográficas, que se envían a través de la aplicación, por correo electrónico o por SMS.
- Transferencia PCAP a herramientas como Wireshark, y un API del decodificador que permite a la agencia añadir sus propios módulos de protocolo sin modificar el núcleo.
En el próximo artículo de esta serie analizaremos cómo funcionan la identificación de huellas TLS, el reconocimiento de patrones de tráfico y la correlación de direcciones IP. Para conocer el impacto del DNS cifrado, consulta DNS cifrado (DoH/DoT) e interceptación lícita.
Integridad de las pruebas, privacidad y funciones
Un LEMF constituye una prueba, por lo que debe cumplir con los requisitos de un tribunal:
- Cadena de custodia: datos sin procesar firmados, exportaciones con hash y un registro de auditoría completo que indica quién accedió a qué y cuándo.
- Decodificación por versiones: si se actualiza un decodificador y se vuelven a decodificar los datos, los resultados y las anotaciones anteriores siguen estando disponibles, y los cambios se muestran en un historial.
- Protección de contenidos protegidos: las grabaciones que entren dentro del ámbito de aplicación de una norma de exclusión (por ejemplo, el ámbito esencial de la vida privada) pueden marcarse y bloquearse, previa aprobación del administrador.
- Modelo a seguir: administradores de sistemas, administradores de LI, gestores de casos, analistas e intérpretes, cada uno con los privilegios mínimos que necesita, hasta el nivel de cada caso.
- Flujos de trabajo de eliminación que documenten la eliminación de los datos una vez que su conservación ya no sea lícita.
Lista de comprobación para compradores de LEMF
- Es compatible con las normas ETSI TS 101 671, TS 102 232-1 a -7 y 3GPP TS 33.108 / 33.128, y cuenta con una hoja de ruta para las normas TS 103 120 y TS 103 462
- Ofrece una gestión estructurada del CSP con pruebas de incorporación y supervisión de la calidad de la prestación del servicio
- Ofrece gestión de órdenes de intervención con plazos, el principio de los cuatro ojos, compatibilidad con ESB y un sistema de respaldo por fax
- Clasifica las aplicaciones cifradas mediante DPI, con actualizaciones continuas y reglas configurables por la empresa
- Incluye una API de complementos de decodificación y la exportación de archivos PCAP
- Ofrece una línea de tiempo, un mapa, gráficos y alertas en una sola aplicación
- Firma los datos en el momento de su importación, mantiene un registro de auditoría completo y gestiona las versiones de su descodificación
- Funciona en modo activo/activo con almacenamiento en búfer local y se escala horizontalmente
Cómo ayuda ICS a las fuerzas del orden y a los operadores
ICS International Carrier Services tiene más de 20 años de experiencia en telecomunicaciones, interceptación legal y cumplimiento normativo, sostiene Varias autorizaciones de la BNetzA y trabaja con personal con autorización de seguridad. Como gestionamos LI desde el lado del proveedor a diario, sabemos exactamente qué llega a un LEMF y qué problemas surgen por el camino.
- Requisitos y asistencia en la licitación: ayudamos a las agencias a definir requisitos de LEMF realistas y basados en estándares, desde las interfaces del ETSI hasta el DPI y la analítica.
- Incorporación a CSP y pruebas de interfaz: configuración de la transferencia, gestión de certificados, validación de formatos y pruebas de entrega para los nuevos proveedores.
- Integración de HI1 y ESB: integración de la gestión de órdenes de intervención con la norma ETSI TS 103 120 y los flujos de trabajo del ESB alemán, incluido el recurso controlado al fax.
- Garantía de calidad en la entrega: validación automatizada de los flujos HI2/HI3 y seguimiento de la exhaustividad.
- ICS LEMF: nuestro propio software para centros de supervisión de las fuerzas del orden, que incluye gestión de CSP y órdenes judiciales, un entorno de trabajo de audio y análisis de IP basado en DPI. Los operadores utilizan la edición «Test LEMF» para verificar la entrega de HI2/HI3. Véase ICS LEMF.
- Decodificadores e integraciones personalizados diseñado para adaptarse a tu entorno. Ver Integración y desarrollo a medida.
- Formación para equipos técnicos sobre normas del ETSI, interfaces y resolución de problemas.
Más información sobre nuestro solución de supervisión para las fuerzas del orden, nuestro trabajo con organismos reguladores y fuerzas del orden, o Solicitar una demostración de ICS LEMF.
Preguntas frecuentes
¿Qué significa LEMF?
LEMF son las siglas de «Law Enforcement Monitoring Facility» (Centro de Supervisión de las Fuerzas del Orden). Se trata del sistema gestionado por un organismo de las fuerzas del orden para recibir, registrar y analizar las telecomunicaciones interceptadas legalmente por parte de los proveedores de servicios.
¿Cuál es la diferencia entre un LEMF y un LIMS?
Un LIMS (Sistema de gestión de la interceptación legal) se ejecuta en el lado del operador. Se encarga de gestionar los objetivos de interceptación y de controlar los puntos de interceptación de la red, así como la función de mediación. El LEMF se ejecuta en el lado de la agencia y recibe los resultados. Ambos están conectados a través de las interfaces de traspaso HI1, HI2 y HI3.
¿Qué normas del ETSI debe cumplir un LEMF?
Como mínimo, la norma ETSI TS 101 671 / ES 201 671 para los servicios de conmutación de circuitos y la norma ETSI TS 102 232, partes 1 a 7, para los servicios IP, además de las normas 3GPP TS 33.108 y TS 33.128 para las redes móviles. Cada vez es más frecuente que se exijan las normas ETSI TS 103 120 (interfaz de garantía) y ETSI TS 103 462 (traspaso entre LEMF).
¿Puede un LEMF analizar el tráfico cifrado?
Un LEMF no puede descifrar el cifrado de extremo a extremo. Sin embargo, mediante la inspección profunda de paquetes, la identificación de huellas digitales TLS y el análisis de flujos, puede identificar qué aplicación se utilizó, cuándo y con qué intensidad, y correlacionar esa actividad con otros datos del caso.
¿Por qué los LEMF siguen admitiendo el fax?
Algunos proveedores y procedimientos transfronterizos siguen aceptando únicamente pedidos por fax. Un LEMF moderno genera pedidos por fax a partir de los datos de los expedientes e indexa los faxes recibidos mediante OCR, mientras que los proveedores se van adaptando progresivamente a interfaces electrónicas como ETSI TS 103 120 o ESB.
Artículos relacionados
- HI1 vs HI2 vs HI3: Conocimiento de las tres interfaces de interceptación legal
- Explicación de ETSI TS 103 120: Interfaces de traspaso para redes IP modernas
- Cómo funciona una función de mediación: El puente entre su red y las fuerzas de seguridad
- ¿Qué es la interceptación legal? Guía completa
- ICS LEMF: Centro de Seguimiento de las Fuerzas del Orden