A LEMF (Centro de Monitorização das Forças de Ordem) é o sistema utilizado pelas autoridades responsáveis pela aplicação da lei no âmbito da interceção legal. Recebe, regista, descodifica e analisa os dados que os prestadores de serviços de telecomunicações (CSP) fornecem ao abrigo de uma ordem judicial. Durante anos, um LEMF era, essencialmente, um gravador de chamadas muito seguro. Hoje em dia, tem de gerir centenas de prestadores obrigados e milhares de ciclos de vida de mandados e, acima de tudo, tem de transformar o tráfego IP encriptado em informação útil.
Este guia explica o que faz um LEMF moderno, em que interfaces do ETSI se baseia, por que razão o fax continua a fazer parte do panorama e por que razão Análise de dados IP com inspeção aprofundada de pacotes (DPI) é agora o que distingue um LEMF de outro.
Pontos-chave
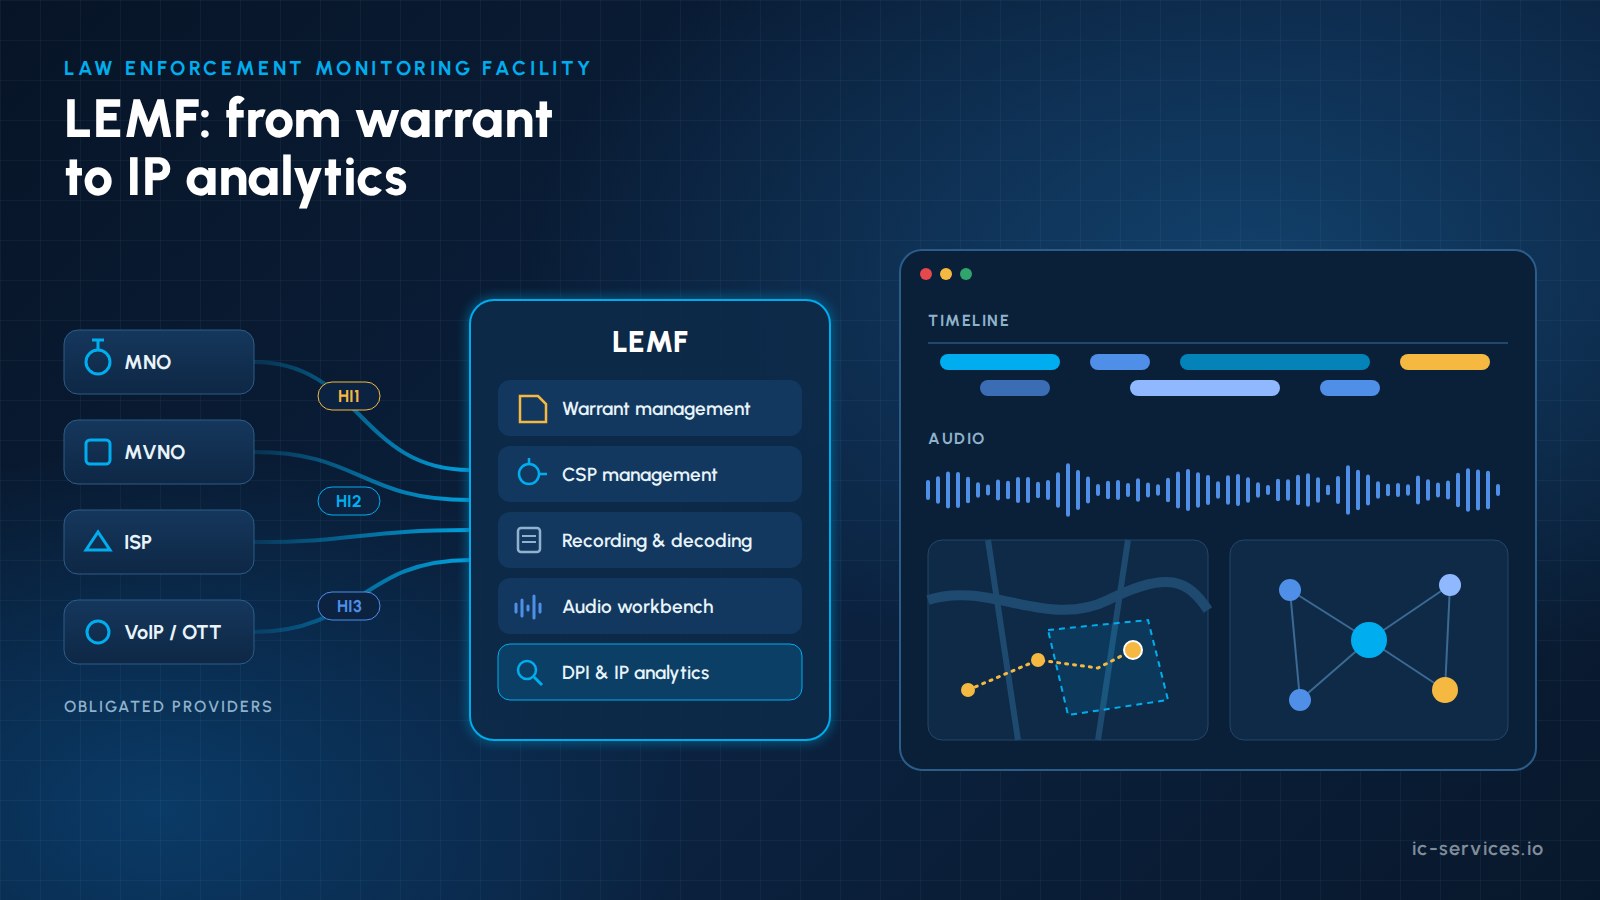
- Um LEMF é a contraparte, do lado da agência, da função de mediação do operador. Recebe informações relacionadas com mandados através de HI1, informações relacionadas com a interceção (IRI) através de HI2 e o conteúdo da comunicação (CC) através de HI3.
- Gestão do CSP (integração de fornecedores, pontos finais de transferência, certificados, qualidade da transmissão) é tão importante quanto a própria gravação.
- Gestão de mandados abrange todo o ciclo de vida, desde a decisão judicial e a atribuição do LIID até à ativação, prorrogação e desativação. As interfaces eletrónicas, tais como ETSI TS 103 120 para encomendas e na Alemanha ETSI-ESB Os pedidos de informação estão a substituir o fax, mas os fluxos de trabalho de recurso ao fax continuam a ser necessários.
- Ouvir áudio continua a ser uma tarefa fundamental. No entanto, a maior parte do valor investigativo reside agora em Análise de IP: reconstrução de sessões, classificação de aplicações encriptadas com base no DPI, cronologias, mapas e gráficos de relações.
- A integridade das provas (dados brutos assinados, registos de auditoria, descodificação com controlo de versões) determina se os resultados têm valor em tribunal.
O que é um LEMF?
No modelo de referência de interceção legal do ETSI e do 3GPP, o CSP opera a função de administração (ADMF), os pontos de interceção e uma função de mediação/entrega. A agência de aplicação da lei (LEA) opera a LEMF. Entre ambas encontra-se o interfaces de transferência:
- HI1 contém informações administrativas: ativação, modificação e desativação de mandados. Para obter informações básicas, consulte o nosso artigo sobre HI1, HI2 e HI3.
- HI2 contém informações sobre as interações (IRI): quem comunicou com quem, quando, a partir de que local e com que identificadores.
- HI3 transporta o conteúdo: voz, vídeo, mensagens ou pacotes IP brutos.
O LEMF é o local onde estas três fontes de informação se reúnem, são associadas a um processo e disponibilizadas a investigadores, analistas e intérpretes autorizados.
Os elementos fundamentais de um LEMF moderno
| Módulo | Objetivo | Normas / interfaces típicas |
|---|---|---|
| Gestão do CSP | Registar prestadores obrigados, pontos finais, certificados, interceções de teste e monitorização da entrega | ETSI TS 102 232-1, TLS/IPsec, gateways de encriptação nacionais |
| Gestão de mandados | Processos, LIIDs, prazos, ativação, prorrogação, desativação | ETSI TS 103 120 (HI1), recurso alternativo por fax; para pedidos de informação: ETSI-ESB / E-Mail-ESB (Alemanha) |
| Recepção de dados (back-end) | Receber e armazenar HI2/HI3 24 horas por dia, tamponar e verificar a integridade | ETSI TS 101 671 / ES 201 671, ETSI TS 102 232-1 a -7, 3GPP TS 33.108 / 33.128 |
| Descodificação | Recriar chamadas, mensagens, sessões na Internet, e-mails e ficheiros | Descodificadores de protocolos, OCR, extração de metadados |
| Análise de IP e DPI | Classificar o tráfego encriptado, identificar características distintivas, estabelecer correlações, visualizar | Assinaturas DPI, impressões digitais TLS (JA4), análise de fluxo |
| Bancada de áudio | Reprodução, transcrição, identificação de locutores, monitorização em tempo real | SIP/RTP, conversão de voz em texto, biometria de voz |
| Documentação e exportação | Cadeia de custódia, exportações assinadas, relatórios prontos para apresentação em tribunal | Funções de hash, assinaturas digitais, registos de auditoria |
| Intercâmbio entre LEMFs | Partilhar dados de interceção entre agências | ETSI TS 103 462 (ILHI) |
Gestão de CSP: A parte de que ninguém fala
Uma agência não recebe dados de um único operador, mas sim de dezenas ou mesmo centenas: operadores de redes móveis, MVNOs, fornecedores de serviços de Internet de linha fixa, fornecedores de VoIP e, cada vez mais, serviços OTT e de comunicação na nuvem. Cada um deles tem os seus próprios pontos finais de transferência, endereços IP, certificados, versões de normas suportadas e particularidades.
Um LEMF maduro inclui, portanto, um Gestão do CSP módulo:
- Registo de prestadores: entidade jurídica, pontos de contacto, linha de apoio 24 horas por dia, 7 dias por semana, serviços suportados e versões do ETSI, bem como a correspondência entre os tipos de identificadores de destino (MSISDN, IMSI, IMEI, SIP URI, nome de utilizador, endereço IP) e o prestador a quem se deve dirigir.
- Gestão de terminais e de criptografia: Endereços IP das funções de entrega do CSP (de preferência com aliases legíveis para o utilizador na vista de monitorização), ciclos de vida dos certificados e os gateways de criptografia nacionais que protegem a transferência.
- Integração e interceções de teste: testes de aceitação estruturados antes da entrada em funcionamento de um novo prestador, incluindo a validação do formato dos registos HI2 e HI3. O mesmo procedimento aplica-se, inversamente, quando um operador liga uma nova agência.
- Monitorização da qualidade da entrega: verificações automáticas para detetar números de sequência em falta, registos com formato incorreto, falhas no «keep-alive» e IRIs que não podem ser associados a conteúdo.
A qualidade deste módulo determina a rapidez com que um novo mandado entra em vigor e se os analistas acabam por trabalhar com dados completos.
Gestão de mandados: desde a decisão judicial até à desativação
Cada interceção tem início com uma ordem judicial. A gestão de mandados da LEMF traduz essa ordem numa medida técnica:
- Criação de um caso: autoridade de investigação, número do processo do Ministério Público, fundamento jurídico e investigadores responsáveis.
- Definição da medida: identificadores de destino, serviços (voz, SMS, dados, mensagens), datas de início e de fim e o CSP em questão.
- Trabalho do LIID: um identificador único de interceção legal (IRI) associa cada registo IRI e CC precisamente a esta medida.
- Envio ao CSP: por via eletrónica através do HI1, sempre que possível.
- Controlo de prazos: lembretes automáticos antes do prazo de validade, fluxos de trabalho de renovação e desativação imediata quando a encomenda terminar.
- Princípio dos «quatro olhos» e pista de auditoria a cada passo.
HI1 e ETSI TS 103 120
ETSI TS 103 120 define uma interface estruturada, baseada em XML, para informações relativas a mandados. Permite a transmissão de autorizações, objetos de atribuição de tarefas e instruções de entrega entre agências e prestadores de serviços. Substitui o papel e o fax, reduz os tempos de ativação e elimina erros de digitação nos identificadores dos alvos. Para uma análise mais aprofundada, leia Explicação da norma ETSI TS 103 120.
ETSI-ESB e E-Mail-ESB na Alemanha
Na Alemanha, a Diretiva Técnica TR TKÜV descreve o ETSI-ESB procedimento (Interface Eletrónica com as Autoridades) para pedidos de informação e respostas, tais como pedidos de dados de tráfego. Baseia-se na norma ETSI TS 102 657. O TR TKÜV também descreve o procedimento mais simplificado E-Mail-ESB procedimento, e faz referência à norma ETSI TS 103 120, a interface do ETSI para informações sobre mandados, como uma opção eletrónica adicional. Um LEMF operado por uma agência alemã, ou que trabalhe com CSPs alemães, deve ser capaz de lidar com ambas as opções. As futuras regras sobre o congelamento rápido e Retenção de endereços IP irá adicionar novos tipos de pedidos a estes canais.
Por que é que o fax continua a fazer parte do panorama
O fax está desatualizado, mas ainda não desapareceu. Muitos prestadores de serviços de menor dimensão e alguns processos transfronteiriços continuam a aceitar encomendas apenas por fax. Por conseguinte, as agências continuam a esperar:
- Modelos de fax para ativação, prorrogação e desativação, preenchidos automaticamente a partir dos dados do processo (autoridade, número do processo, identificador do destinatário, LIID, período, pessoa de contacto).
- Recepção de fax com OCR, para que as confirmações recebidas sejam indexadas e possam ser pesquisadas.
- A visualizador de fax na aplicação de análise, uma vez que o fax também é um serviço de comunicação que pode ser interceptado.
O objetivo é utilizar o fax como solução alternativa controlada, ao mesmo tempo que se transfere todos os fornecedores que o suportam para o HI1 ou o ESB.
Recebimento dos dados: HI2 e HI3 em grande escala
O backend do LEMF deve aceitar transferências 24 horas por dia e nunca perder dados, mesmo quando um site falhar ou o armazenamento a jusante estiver indisponível. Os requisitos típicos são:
- Clustering ativo/ativo em dois locais geograficamente separados, sendo que cada um deles é capaz de suportar a maior parte da carga por si só.
- Recepção de sistemas antigos e de IP em paralelo: Interfaces ISDN de velocidade primária (com um percurso de migração para SIP), além de entradas IP de Gigabit ou 10 Gigabit para transmissões conforme a norma ETSI TS 102 232.
- Armazenamento em buffer local nos servidores de receção, para que vários dias de dados brutos sobrevivam a uma falha no armazenamento.
- Assinatura digital de dados brutos imediatamente após o seu armazenamento, para que a integridade possa ser comprovada a qualquer momento.
- Correlação entre o IRI e o CC: correspondência por número de correlação e atribuição, com base em regras, de registos IRI-CONTINUE e IRI-REPORT que chegam sem conteúdo correspondente. Para mais informações, consulte IRI vs CC.
- Assistência padrão: ETSI TS 101 671 / ES 201 671 para serviços com comutação de circuitos, ETSI TS 102 232, partes 1 a 7, para serviços baseados em IP, 3GPP TS 33.108 e TS 33.128 para redes móveis até ao 5G, e ETSI TS 103 462 para a transferência entre LEMFs.
Audição: O Audio Workbench
A interceção de chamadas está longe de ser obsoleta. Os investigadores esperam dispor de um ambiente de trabalho profissional para o áudio:
- Reprodução com marcadores, loops, canais separados por direção (entrada/saída), controlo de velocidade com correção de tom e filtros de áudio, sem nunca alterar a gravação original.
- Monitorização em tempo real de medidas prioritárias, incluindo chamadas para números de telefone autorizados com autenticação por PIN.
- Conversão de voz em texto e identificação do orador para pesquisar horas de áudio em poucos minutos.
- Janelas de transcrição com modelos, ligações entre produtos relacionados e pesquisa de texto completo em todo o processo.
- Acesso baseado em funções para intérpretes, limitando-se às gravações que lhes forem atribuídas.
O verdadeiro fator diferenciador: análise de dados IP e inspeção profunda de pacotes
Atualmente, para a maioria dos alvos, a maior parte dos dados intercetados consiste em tráfego IP, sendo que a maior parte deste está encriptada. Um LEMF que apenas consiga apresentar “10 GB de TLS” tem pouca utilidade. É aqui que inspeção profunda de pacotes e é aqui que a análise entra em cena:
- Reconstrução e descodificação da sessão: as páginas web, o e-mail (POP3, IMAP, SMTP), as transferências de ficheiros, as chamadas VoIP e os protocolos de chat não encriptados são recriados como “produtos” legíveis, incluindo metadados e anexos abertos numa sandbox segura.
- Classificação dos serviços encriptados: mesmo quando o conteúdo não pode ser recuperado, o DPI identifica a aplicação (por exemplo, WhatsApp, Signal, Threema ou Telegram) e indica a quantidade de dados que foi trocada e quando. As agências esperam, cada vez mais, que os classificadores sejam atualizados continuamente e possam ser ajustados pelo seu próprio pessoal.
- Classificação de conteúdos: o conteúdo descodificado é automaticamente atribuído a categorias como mensagens, compras, finanças ou violência.
- OCR e extração de metadados a partir de imagens, documentos e faxes (EXIF, IPTC), todos indexados para pesquisa de texto completo.
- Visualização da linha do tempo: todos os protocolos e produtos numa linha temporal com possibilidade de ampliação e precisão ao segundo, sincronizada com a lista de produtos.
- Análise detalhada do tráfego, semelhante a uma ferramenta de monitorização de redes, limitada às ações para as quais um analista está autorizado.
- Geoanálise: dados de localização da IRI e de aplicações num mapa, percursos de deslocação, importações de IDs de células para coordenadas e alertas de geofence quando os alvos entram ou saem de uma área ou se encontram.
- Gráficos de entidades e relações que associam números de telefone, contas, dispositivos e localizações a pessoas e grupos.
- Alertas baseados em regras com base em números de telefone, identificadores IP, palavras-chave, intervalos de tempo e zonas geográficas, disponibilizados na aplicação, por e-mail ou por SMS.
- Transferência de PCAP a ferramentas como o Wireshark e um API do descodificador que permite à agência adicionar os seus próprios módulos de protocolo sem alterar o núcleo.
No próximo artigo desta série, analisamos como funcionam a identificação de impressões digitais TLS, o reconhecimento de padrões de tráfego e a correlação de IP. Para saber mais sobre o impacto do DNS encriptado, consulte DNS encriptado (DoH/DoT) e interceção legal.
Integridade das provas, privacidade e funções
Um LEMF constitui prova, pelo que deve cumprir os requisitos de um tribunal:
- Cadeia de custódia: dados brutos assinados, exportações com hash e um registo de auditoria completo que indica quem acedeu a quê e quando.
- Decodificação por versões: se um descodificador for atualizado e os dados forem descodificados novamente, os resultados e as anotações anteriores continuam disponíveis, e as alterações são apresentadas num histórico.
- Proteção de conteúdos privilegiados: as gravações abrangidas por uma regra de exclusão (por exemplo, a esfera íntima da vida privada) podem ser assinaladas e bloqueadas, sujeitas à aprovação do administrador.
- Modelo a seguir: administradores de sistema, administradores de LI, gestores de processos, analistas e intérpretes, cada um com o mínimo de privilégios de que necessita, até ao nível do processo.
- Fluxos de trabalho de eliminação que registem a eliminação dos dados assim que a sua conservação deixar de ser lícita.
Lista de verificação do comprador da LEMF
- É compatível com as normas ETSI TS 101 671, TS 102 232-1 a -7, 3GPP TS 33.108 / 33.128 e possui um plano de desenvolvimento para as normas TS 103 120 e TS 103 462
- Oferece uma gestão estruturada do CSP, com testes de integração e monitorização da qualidade da prestação de serviços
- Permite a gestão de mandados com prazos, o princípio dos quatro olhos, suporte ESB e recurso de fax como alternativa
- Classifica aplicações encriptadas através de DPI, com atualizações contínuas e regras ajustáveis pela agência
- Inclui uma API de plugin de descodificador e exportação de PCAP
- Oferece uma linha do tempo, um mapa, um gráfico e um sistema de alertas numa única aplicação
- Assina os dados no momento da importação, mantém um registo de auditoria completo e gere versões da sua descodificação
- Funciona em modo ativo/ativo com armazenamento em buffer local e é escalável horizontalmente
Como o ICS ajuda as agências de aplicação da lei e os operadores
A ICS International Carrier Services tem mais de 20 anos de experiência em telecomunicações, interceção legal e conformidade, afirma várias aprovações da BNetzA e trabalha com pessoal com autorização de segurança. Como operamos o LI do lado do prestador diariamente, sabemos exatamente o que chega a um LEMF e o que corre mal pelo caminho.
- Requisitos e apoio ao processo de concurso: ajudamos as agências a definir requisitos LEMF realistas e baseados em normas, desde as interfaces ETSI até à DPI e à análise de dados.
- Integração do CSP e testes de interface: configuração da transição, gestão de certificados, validação de formatos e testes de entrega para novos fornecedores.
- Integração HI1 / ESB: integração da gestão de mandados com a norma ETSI TS 103 120 e os fluxos de trabalho do ESB alemão, incluindo o recurso de fallback por fax controlado.
- Garantia de qualidade na entrega: validação automatizada dos fluxos HI2/HI3 e monitorização da integridade.
- ICS LEMF: o nosso próprio software de monitorização para as forças de segurança, com gestão de CSP e mandados, uma plataforma de trabalho de áudio e análise de IP baseada em DPI. Os operadores utilizam a edição «Test LEMF» para verificar a transmissão dos seus sinais HI2/HI3. Ver ICS LEMF.
- Decodificadores personalizados e integrações concebido para se adaptar ao seu ambiente. Veja Integração e desenvolvimento personalizado.
- Formação para equipas técnicas sobre normas, interfaces e resolução de problemas do ETSI.
Saiba mais sobre o nosso solução de monitorização para as forças da ordem, o nosso trabalho com entidades reguladoras e autoridades responsáveis pela aplicação da lei, ou solicitar uma demonstração do ICS LEMF.
Perguntas mais frequentes
O que significa a sigla LEMF?
LEMF significa «Law Enforcement Monitoring Facility» (Centro de Monitorização das Forças de Ordem). Trata-se do sistema gerido por uma agência das forças de ordem para receber, registar e analisar comunicações interceptadas legalmente por parte dos prestadores de serviços.
Qual é a diferença entre um LEMF e um LIMS?
Um LIMS (Sistema de Gestão da Intercepção Legal) funciona do lado da operadora. Administra os alvos de interceção e controla os pontos de interceção da rede, bem como a função de mediação. O LEMF funciona do lado da agência e recebe os resultados. Os dois estão ligados através das interfaces de transferência HI1, HI2 e HI3.
Que normas do ETSI deve um LEMF cumprir?
No mínimo, a norma ETSI TS 101 671 / ES 201 671 para serviços com comutação de circuitos e a norma ETSI TS 102 232, partes 1 a 7, para serviços IP, além das normas 3GPP TS 33.108 e TS 33.128 para redes móveis. A ETSI TS 103 120 (interface de garantia) e a ETSI TS 103 462 (transferência entre LEMF) são cada vez mais exigidas.
Um LEMF consegue analisar tráfego encriptado?
Um LEMF não consegue quebrar a encriptação de ponta a ponta. No entanto, através da inspeção profunda de pacotes, da identificação de impressões digitais TLS e da análise de fluxos, consegue identificar qual a aplicação que foi utilizada, quando e com que intensidade, e correlacionar essa atividade com outros dados do processo.
Por que é que os LEMFs ainda suportam o fax?
Alguns prestadores de serviços e procedimentos transfronteiriços ainda só aceitam pedidos por fax. Um LEMF moderno gera pedidos por fax a partir dos dados dos processos e indexa os faxes recebidos através de OCR, enquanto os prestadores de serviços são gradualmente migrados para interfaces eletrónicas, como a ETSI TS 103 120 ou o ESB.
Artigos relacionados
- HI1 vs HI2 vs HI3: Compreender as três interfaces de interceção legal
- Explicação da ETSI TS 103 120: Interfaces de Handover para redes IP modernas
- Como funciona uma função de mediação: A ponte entre a sua rede e a aplicação da lei
- O que é a interceção legal? Um guia completo
- ICS LEMF: Centro de Monitorização das Forças de Ordem