
בדיקת תוכן מעמיקה של מנות נתונים לצורך יירוט חוקי נוטה להיות מזוהה עם תחום אכיפת החוק: הסוכנות מקבלת מנות IP גולמיות ומנתחת אותן במתקן הניטור שלה. עם זאת, יותר ויותר מפעילי רשתות וסוכנויות שואלים אם ניתן לבצע חלק מהעבודה הזו אצל הספק, קרוב לתעבורה. במודל זה, הספק מחלץ ומעשיר את המטא-נתונים בנקודת היירוט ומעביר אותם יחד עם העותק המלא של התקשורת.
כאשר נעשה כהלכה, ניתוח DPI בצד הספק מאיץ את קצב החקירות, יכול לצמצם את נפחי הנתונים במקרים שבהם צו מגביל את היקף החקירה, ומספק לגופים הרלוונטיים הקשר שלא היו יכולים לשחזר בעצמם. כאשר נעשה באופן שגוי, הוא מפר את כללי הראיות או חורג מהסמכות החוקית. מאמר זה מסביר את הארכיטקטורה, מה ניתן לחלץ, כיצד מועברים הנתונים המועשרים, והיכן נמצאים הגבולות.
נקודות עיקריות
- DPI בצד הספק תוספות העותק המלא של ההודעה. הוא אינו מחליף אותה בשום אופן, אלא אם כן הצו והכללים הלאומיים מתירים במפורש היקף מצומצם יותר.
- לספק יש ההקשר שחסר לסוכנות: זהות המנוי והקו, מיפויי NAT, נתוני תאים ומיקום, מזהי מכשירים ותזמון מדויק של הפעלות.
- נתוני מטא-נתונים אופייניים שנשלפו כוללים: רשומות זרימה, DNS, SNI, טביעות אצבע של TLS (JA4), סיווג יישומים, איתות VoIP וסוגי פעילות.
- יש לספק את הנתונים המועשרים ב- פורמט מוסכם ומתועד, למשל כרשומות IRI נוספות במקרים שבהם התקן הלאומי מאפשר זאת, או כזרם נתונים אנליטיים המסומן בבירור.
- הכל חייב להיות מותאם למטרה, ניתן לשחזור, מתועד במסגרת תפיסת הקבלה והוא מופרד לחלוטין מ-DPI מסחרי.
מדוע יש לבצע בדיקה מעמיקה של מנות (DPI) בצד הספק?
| נהג | יתרון עבור הסוכנות | יתרון עבור הספק |
|---|---|---|
| גידול ברוחב הפס (FTTH רב-גיגה-ביט, 5G) | המטא-נתונים זמינים באופן מיידי, גם אם עיבוד העותק המלא אורך זמן | פחות לחץ על קישורי המסירה במקרים שבהם חלים מגבלות היקף |
| תעבורה מוצפנת | מפגשים וטביעות אצבעות שסווגו מראש | ניצול מחדש של הידע הקיים בתחום ה-DPI |
| הקשר הרשת | נתוני מנוי, NAT, תא ומכשיר המצורפים לכל זרימה | פחות בקשות להבהרות נוספות בנוגע להקשר הבסיסי, כאשר הסדר מאפשר זאת |
| מקרים דחופים | התראות כמעט בזמן אמת על דפוסי פעילות | תהליך אוטומטי המוגדר בבירור |
| מודלים מורכבים של גישה | ייחוס נכון מאחורי CGNAT ובהתקנות סיטונאיות | פחות מחלוקות בנוגע להאזנות שלא הושלמו |
היכן החוק מציב את הגבול
לפני שתתחילו לתכנן דבר כלשהו, על הספקים להבין את מעמדם המשפטי:
- הטקסט המלא מופיע ראשון. ברוב תחומי השיפוט באירופה, לרבות גרמניה, על הספק לספק עותק מלא, ללא שינויים של התקשורת של היעד. העשרת המידע היא פעולה נוספת, והסינון מותר רק כאשר הצו מגביל את היקף הפעולה.
- אין ניתוח מעבר לצו. DPI בצד הספק רשאי לעבד רק את התעבורה של ה- יעד מסודר ורק לצורך היירוט. ניתוח המוני או לא ממוקד אינו מותר.
- הפרדה מ-DPI מסחרי. תקנת האיחוד האירופי בנושא האינטרנט הפתוח (EU) 2015/2120 מגבילה את השימוש ב-DPI לצורכי ניהול תעבורה, אך מתירה נקיטת אמצעים הנדרשים לצורך עמידה בחוקי האיחוד או בחוקים הלאומיים. לפיכך, עיבוד LI חייב להתבצע בסביבה נפרדת, עם בקרת גישה, ואסור בשום פנים ואופן להזין ממנו נתונים למערכות מסחריות.
- סודיות. הצוות והמערכות כפופים לחובת סודיות בתחום התקשורת, והמנויים אינם אמורים להבחין בצעד זה.
- קבלת הדברים. בגרמניה, כל מה שהספק מספק חייב להיות חלק מהתכנית הטכנית שאושרה על ידי ה-BNetzA. מפרטים לאומיים כגון ה-TR TKÜV מגדירים מה מותר לספק וכיצד.
ארכיטקטורת ייחוס
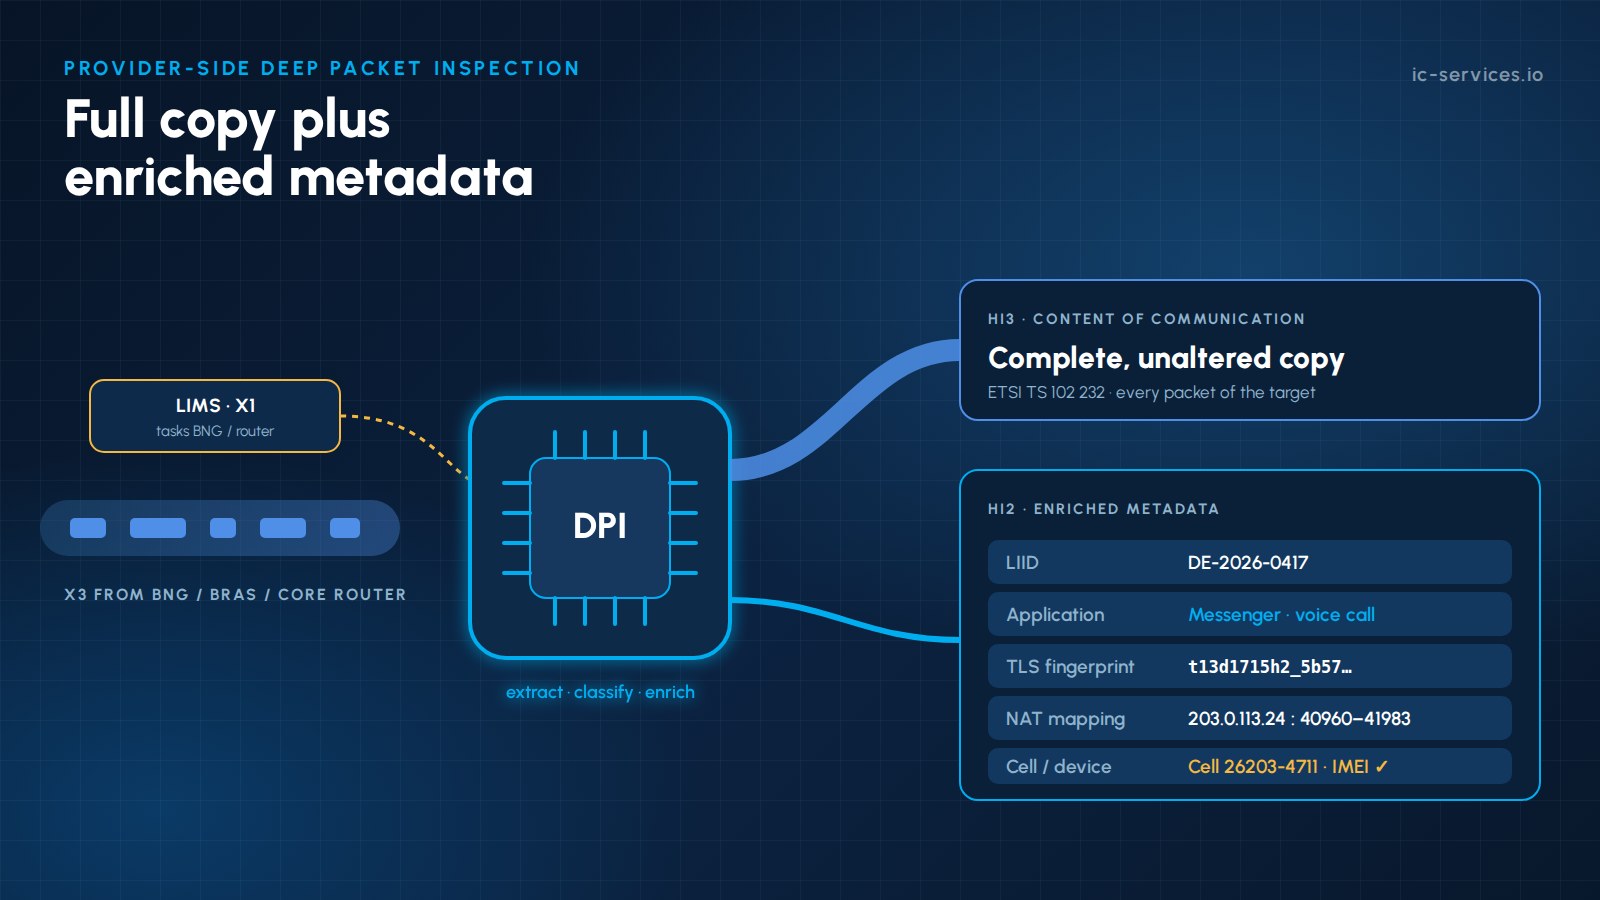
- גישה לתחבורה ציבורית באמצעות קו X3: מכשירי BNG/BRAS ברמת ספק שירות עבור גישה ב-PPPoE וב-IPoE, וכן נתבים מסוג PE או נתבי ליבה עבור קווים עם כתובת IP קבועה, מעבירים את התעבורה של היעד באופן מקורי באמצעות X3 (ETSI TS 103 221-2). ICS משלב את פונקציות ה-LI של Huawei, Cisco, Juniper וספקים מובילים אחרים. TAPs אופטיים או יציאות מראה וירטואליות משמשים כפתרון חלופי רק כאשר X3 אינו זמין.
- הפעלת היעד: מערכת ה-LIMS/ADMF מפעילה את היעד, ואירועי הפעלה מ-RADIUS/Diameter, DHCP או משער החבילות מודיעים לצומת ה-DPI אילו כתובות IP וקידומות שייכות כרגע ליעד.
- צומת לבדיקת חבילות נתונים מעמיקה ספציפית ליעד: הצומת מעבד רק את זרם ה-X3 של היעד המסודר. הזרמים מורכבים מחדש, הפרוטוקולים מזוהים והמטא-נתונים מופקים, באמצעות עיבוד מנות בעל ביצועים גבוהים (למשל, DPDK או כרטיסי רשת מבוססי FPGA) בקצב של 10/40/100 Gbit/s.
- העשרה: כל זרם מתויג באמצעות ה-LIID, מזהי המנוי והקו, מיפוי ה-NAT (כתובת IP ציבורית ובלוק יציאות), מזהה התא או המיקום, ומספר ה-IMEI, ככל שקיים.
- תיווך ומסירה: העותק המלא מועבר בפורמט CC באמצעות HI3, למשל בהתאם לתקן ETSI TS 102 232-3 או -7, והמטא-נתונים המועשרים מועברים באמצעות HI2 או ערוץ ניתוח נתונים מוסכם.
- ביקורת ושמירה: פלט ה-DPI נשמר רק כל עוד הדבר נדרש לצורך המסירה, וכל תצורה וגרסת חתימה נרשמות ביומן.
ראה ממשקי X1/X2/X3 ו- כיצד פועלת פונקציית התיווך עבור הממשקים הבסיסיים.
מה ניתן להפיק ולהעשיר?
| מטא-נתונים | מקור | הערך של החקירה |
|---|---|---|
| רשומות זרימה (חמישייה, התחלה/סיום, בתים, מנות) | כותרות מנות | סקירה מלאה של הפעילויות |
| שאילתות ותשובות DNS | DNS לא מוצפן | שירותים ודומיינים בשימוש |
| טביעות אצבע של TLS SNI, ALPN, JA4 / JA4S (שימו לב לתנאי הרישיון של FoxIO עבור JA4S) | תהליכי חיבור TLS / QUIC | זיהוי יישומים ומכשירים |
| סיווג יישומים | מאפיינים והתנהגות של DPI | מסנג'ר, VoIP, סטרימינג, VPN, Tor |
| סוג הפעילות | גודל החבילה ודפוסי התזמון | הודעה לעומת שיחה לעומת העברת קבצים |
| איתות VoIP (פרמטרים של SIP ו-RTP) | VoIP לא מוצפן | שיחות VoIP של צד שלישי – משתתפים ומשך השיחה |
| מארח HTTP וסוכן משתמש | HTTP לא מוצפן | שירותים ותוכנות לקוח |
| מיפוי NAT | יומני CGNAT | הקשר בין כתובת ה-IP הציבורית והיציאה לבין היעד |
| מיקום ומכשיר | מזהה תא, IMEI, קו גישה | היכן ובאמצעות איזה מכשיר התרחשה הפעולה |
כלל ההצפנה חל גם כאן: הספק מסיר רק את ההצפנה שהוא עצמו הטיל. תוכן המוצפן מקצה לקצה נשאר מוצפן, והמטא-נתונים שלעיל מופקים מבלי לפענח אותו.
העברת נתונים מועשרים
אין סוג רשומה יחיד ואוניברסלי של ETSI עבור “תוצאות DPI”. בפועל, נעשה שימוש בשלושה מודלים:
- רשומות IRI נוספות: אירועים שנאספו (כגון שיחת VoIP שזוהתה או הפעלת יישום) נשלחים באמצעות HI2, תוך שימוש בשדות סטנדרטיים ככל האפשר ובהרחבות לאומיות או מוסכמות במידת הצורך.
- זרם ניתוח נתונים נפרד: רשומות מובנות (כגון רשומות זרימה בסגנון IPFIX או JSON) מועברות בערוץ מאובטח, מסומנות בבירור ומקושרות ל-LIID ול-CC.
- רשומות ברמת השירות: בחלק מהתחומים השיפוטיים, ורק כאשר הדבר נדרש במפורש, הספק מספק אירועים ברמת השירות, בדומה לחלקים הספציפיים לשירות במסמך ETSI TS 102 232, שספקי הודעות ומולטימדיה משתמשים בהם עבור השירותים שלהם.
לא משנה מהו הדגם, הפורמט חייב להיות מתועד, עם גרסאות ומוסכם עם הגופים המקבלים והרגולטור, ועל הגוף להיות מסוגל תמיד לאמת את הנתונים המועשרים מול העותק המלא.
איכות הראיות: הפיכת ההעשרה לניתנת לשחזור
- הקלט את ה- גרסת מנוע ה-DPI וגרסת החתימה משמש לכל תוצאה.
- שימוש חותמות זמן מסונכרנות ובעלות דיוק גבוה כך שהמטא-נתונים יתאימו לרישומי CC ו-HI2.
- לספק מדדי אמון לצורך סיווגים התנהגותיים.
- שמור על תיעוד ביקורת מלא של הפעלת היעד, שינויים בתצורה ומשלוחים.
- בצעו בדיקות באופן קבוע באמצעות תעבורה ייחוסית כדי לאתר רגרסיות לאחר עדכוני חתימות.
רשימת בדיקה ליישום עבור ספקים
- הערכה משפטית: מה מאפשרת המסגרת הלאומית, ומה כוללות בדרך כלל הצווים
- היקף ההעשרה ואופן העברתה סוכמו עם הסוכנויות ונכללו בתוכנית הקבלה
- הפעלה ספציפית למטרה בלבד, המונעת על ידי LIMS/ADMF
- DPI המואץ בחומרה, המותאם לקצבי שיא של מנויים
- שילוב עם AAA, DHCP, יומני CGNAT, ליבת החבילות ונתוני מיקום
- הפרדה מוחלטת מ-DPI מסחרי ומניהול תעבורה
- ניהול גרסאות, בדיקות השוואה ותיעוד ביקורת
- העברה עמידה עם אגירה וניטור
כיצד ICS מסייע בבדיקת חבילות נתונים מעמיקה בצד הספק
ל-ICS International Carrier Services יש ניסיון של יותר מ-20 שנה בתחום התקשורת, יירוט חוקי ותאימות לתקנות ומכיל אישורים מרובים מטעם BNetzA. כיום אנו משלבים רכיבי רשת באמצעות X1/X2/X3 ומפעילים שירותי תיווך עבור ספקים, ולכן אנו מכירים הן את הרשת והן את הצד המקבל.
- אדריכלות ותכנון משפטי-טכני של DPI בצד הספק (ראו DPI למפעילי רשתות) שמתאים למסגרת הלאומית שלכם ולתפיסת הקבלה שלכם.
- צינורות DPI והעשרה המופעלים על ידי יעד משולב עם RADIUS/Diameter, רישום CGNAT ואירועי ליבת החבילות.
- שילוב X3 עם BNG/BRAS ונתבים מרכזיים מתוצרת Huawei, Cisco, Juniper וספקים מובילים אחרים, וכן באמצעות חיישנים פסיביים או שיקוף בענן במקומות שבהם X3 אינו זמין.
- גישור והעברת האחריות ל-ETSI באמצעות ה- פלטפורמת הגישור LI ו- LIMS.
- תפעול מנוהל 24 שעות ביממה. ראה ניהול פעולות LI.
- פיתוח מותאם אישית של מכשירי מיצוי, מסננים ופורמטים של אספקה. ראה אינטגרציה ופיתוח מותאם אישית.
צרו קשר עם ICS כדי לדון בשאלה האם העשרת תוכן מצד הספק מתאימה לרשת שלכם.
שאלות נפוצות
האם מותר לבצע בדיקה מעמיקה של מנות נתונים (DPI) לצורך יירוט חוקי?
כן, כאשר השימוש מוגבל לתעבורה של היעד שנקבע בצו, הוא משרת את מטרת צו היירוט ונכלל במפרטים הטכניים הלאומיים ובתפיסה המקובלת של הספק. שימוש לא ממוקד או מסחרי בנתוני LI אינו מותר.
האם ה-DPI בצד הספק מחליף את העותק המלא של התקשורת?
לא. ברוב תחומי השיפוט, על הספק למסור עותק מלא ובלתי משונה של התקשורת של היעד. מטא-נתונים המבוססים על DPI נמסרים בנוסף לכך, אלא אם כן הצו מגביל במפורש את היקף המסירה.
האם ספק שירותי אינטרנט יכול לפענח את תעבורת ה-HTTPS או את תעבורת המסרים המיידיים של היעד?
לא. הספק מסיר רק את ההצפנה שהוא עצמו יישם ברשת שלו. ההצפנה מקצה לקצה או ברמת היישום נשארת על כנה. טכנולוגיית DPI פועלת על כותרות, תהליכי חיבור ודפוסי תעבורה שאינם מוצפנים.
כיצד מועברים נתוני ה-DPI לרשויות אכיפת החוק?
בדרך כלל, כרשומות IRI נוספות באמצעות HI2, או כזרם ניתוח נפרד ומאובטח המקושר ל-LIID. יש לתעד את הפורמט ולהגיע להסכמה עליו עם הסוכנויות ועם הרשות הרגולטורית.
מה ההבדל בין DPI בצד הספק ל-DPI בצד הרשות המקומית לחינוך (LEA)?
ה-DPI בצד ה-LEA מנתח את התעבורה המועברת במתקן הניטור. ה-DPI בצד הספק פועל בנקודת היירוט, שם הוא יכול להוסיף הקשר רשת, כגון זהות המנוי, מיפויי NAT ומיקום, ולספק תוצאות כמעט בזמן אמת.
מאמרים קשורים
- כיצד פועלת פונקציית הגישור: הגשר בין הרשת שלכם לבין רשויות אכיפת החוק
- DNS מוצפן (DoH/DoT) והשפעתו על יכולות היירוט החוקיות
- חיתוך רשת ב-5G SA: כיצד הדבר מסבך (ויכול לפשט) את מיקוד ה-LI
- LI בסיוע בינה מלאכותית: מה משמעות האוטומציה עבור המפעילים ותהליכי העבודה של רשויות אכיפת החוק