Глубокий анализ пакетов для законного перехвата обычно ассоциируется с правоохранительной сферой: ведомство получает необработанные IP-пакеты и анализирует их в своей центре мониторинга. Однако всё больше сетевых операторов и ведомств задаются вопросом, можно ли часть этой работы выполнять у поставщика, непосредственно в потоке данных. В этой модели провайдер извлекает и дополняет метаданные в точке перехвата и передает их вместе с полной копией сообщения.
Whether a provider may do any of this depends on national law: in Germany, analysis stays with the agency. Where it is allowed and done right, provider-side DPI speeds up investigations, can reduce data volumes where an order limits the scope, and gives agencies context they could not reconstruct themselves. Done wrong, it breaks evidence rules or exceeds the legal mandate. This article explains the architecture, what can be extracted, how enriched data is delivered, and where the boundaries are.
Основные выводы
- DPI на стороне провайдера дополнения полный текст сообщения. Он ни в коем случае не заменяет его, за исключением случаев, когда в приказе и национальных правилах прямо предусмотрена возможность сокращения объема документа.
- У провайдера есть network context the agency lacks: line identity, NAT mappings, cell and location data, device identifiers and precise session timing. Subscriber details such as name and address need a separate request.
- К типичным извлеченным метаданным относятся: записи о трафике, DNS, SNI, отпечатки TLS (JA4), классификация приложений, сигнализация VoIP и типы активности.
- Обогащённые данные должны предоставляться в формате согласованный, зафиксированный в документах формат, for example as additional IRI records where the national specification allows it. Whether a provider may deliver any of it is jurisdiction-dependent: in Germany the provider hands over only the copy and the § 7 TKÜV event data, and analysis belongs to the agency.
- Where national law allows it, everything must be target-specific, reproducible, documented and strictly separated from commercial DPI. An acceptance concept documents it but cannot make it lawful.
Зачем проводить глубокий анализ пакетов на стороне провайдера?
| Водитель | Преимущества для агентства | Преимущества для поставщика |
|---|---|---|
| Рост пропускной способности (многогигабитные сети FTTH, 5G) | Метаданные доступны сразу, даже если обработка полной копии занимает некоторое время | Снижение нагрузки на звенья передачи, к которым применяются ограничения по объему работ |
| Зашифрованный трафик | Предварительно классифицированные сеансы и отпечатки пальцев | Повторное использование имеющегося опыта в области ДПИ |
| Сетевой контекст | Line, NAT, cell and device data attached to each flow | Fewer follow-up requests for basic context, where national rules list the data for the copy (subscriber name and address always need a separate request) |
| Случаи, требующие оперативного реагирования | Оповещения о моделях активности практически в режиме реального времени | Четко определённый автоматизированный процесс |
| Сложные модели доступа | Правильное указание источника в CGNAT и в оптовых сетях | Меньше споров по поводу неполных перехватов |
Где закон проводит границу
Прежде чем приступить к разработке чего-либо, поставщики должны четко понимать свое правовое положение:
- Сначала идет полный текст. In most European jurisdictions the provider must deliver a полная, неизменённая копия of the target’s telecommunications. Where national law allows enrichment, it is an addition; in Germany it is not allowed (see below). Filtering is allowed only where the order limits the scope.
- Анализ не выходит за рамки заказа. DPI на стороне провайдера может обрабатывать только трафик упорядоченная цель и исключительно в целях перехвата. Массовый или нецелевой анализ не допускается.
- Отделение от коммерческого DPI. Регламент ЕС «Об открытом интернете» (ЕС) 2015/2120 ограничивает применение технологий обнаружения и фильтрации контента (DPI) для управления трафиком, но допускает меры, необходимые для соблюдения законодательства Союза или национального законодательства. Поэтому обработка данных LI должна осуществляться в отдельной среде с контролируемым доступом и ни в коем случае не должна передаваться в коммерческие системы.
- Конфиденциальность. Персонал и системы обязаны соблюдать тайну телекоммуникаций, и абонент не должен заметить эту меру.
- Germany is stricter. The obliged provider must enable the measure (§ 100a(4) StPO) and hand over a complete copy plus the event data listed in § 7 TKÜV, and nothing else at the handover point (§ 8(2) No. 2 TKÜV). Analysis of the content, including DPI classification, belongs to the agency. A BNetzA acceptance cannot create a legal basis for extra processing. Provider-side enrichment is only an option where national law expressly provides for it.
Эталонная архитектура
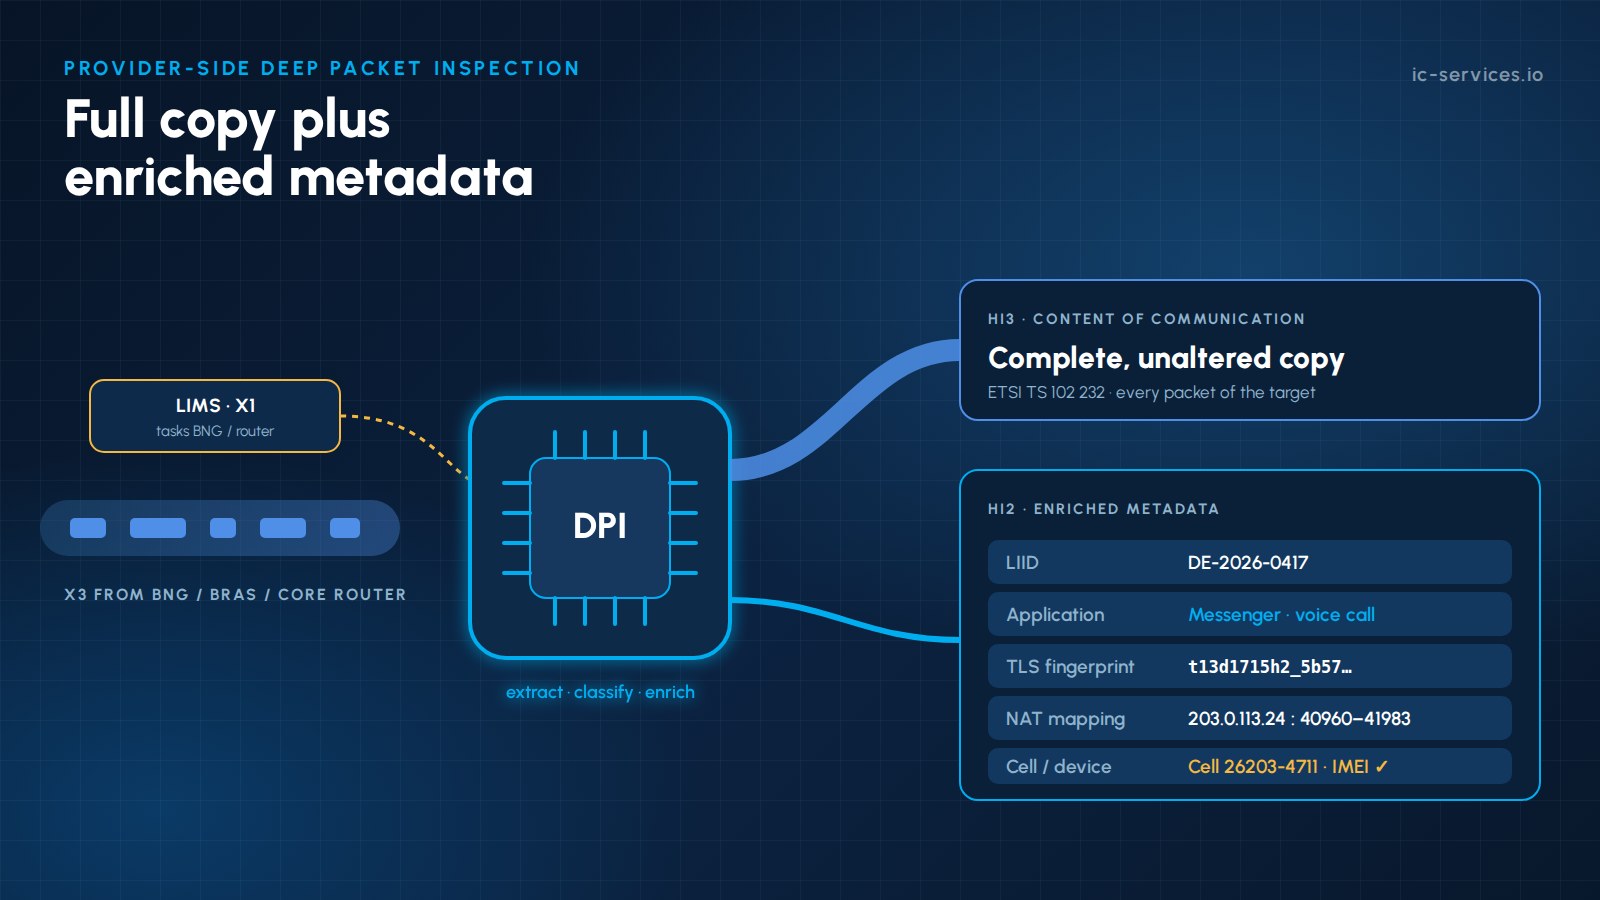
- Доступ к трафику: BNG/BRAS for PPPoE and IPoE access, and PE or core routers for fixed-IP lines, copy the target’s traffic with their built-in LI function, using ETSI TS 103 221 (X1 tasking, X2/X3 delivery) where supported or the vendor’s LI interface. The ADMF handles the tasking, and the mediation layer converts the delivered streams into the ETSI handover format. Optical TAPs or virtual mirror ports are only a fallback where no native LI function is available.
- Срабатывание по цели: система LIMS/ADMF активирует цель, а события сеанса от RADIUS/Diameter, DHCP или шлюза пакетов сообщают узлу DPI, какие IP-адреса и префиксы в данный момент относятся к этой цели.
- Узел глубокого анализа пакетов с целевой ориентацией: узел обрабатывает только поток X3 упорядоченной цели. Потоки реконструируются, определяются протоколы и извлекаются метаданные с использованием высокопроизводительной обработки пакетов (например, с помощью DPDK или сетевых карт на базе FPGA) со скоростью 10/40/100 Гбит/с.
- Расширение кругозора: each flow is tagged with the LIID, the target identifier, the NAT mapping (public IP and port block), cell ID or location, and the IMEI where available. Enrichment is limited to data the national rules list for the copy; subscriber details such as name and address still require a separate information request.
- Посредничество и доставка: the full copy is delivered as CC via HI3, according to ETSI TS 102 232-3 or -4 for fixed access, or 3GPP TS 33.108/33.128 over TS 102 232-7 for mobile, and any enriched metadata permitted by national law is delivered via HI2.
- Аудит и хранение: Данные на выходе DPI хранятся только в течение времени, необходимого для доставки, и каждая версия конфигурации и сигнатуры фиксируется в журнале.
См. Интерфейсы X1/X2/X3 и Как работает функция посредничества для соответствующих интерфейсов.
Что можно извлечь и обогатить?
| Метаданные | Источник | Значение для расследования |
|---|---|---|
| Записи о потоках (5-кортеж, начало/конец, байты, пакеты) | Заголовки пакетов | Полный обзор мероприятий |
| DNS-запросы и ответы | Незашифрованный DNS | Используемые сервисы и домены |
| Отпечатки TLS SNI, ALPN, JA4 / JA4S (обратите внимание на условия лицензии FoxIO для JA4S) | Установка соединения по протоколам TLS и QUIC | Идентификация приложения и устройства |
| Классификация приложений | Характеристики и поведение DPI | Мессенджеры, VoIP, потоковое вещание, VPN, Tor |
| Тип мероприятия | Размер пакета и схемы синхронизации | Сообщение, звонок или передача файла |
| Сигнализация VoIP (параметры SIP, RTP) | Незашифрованный VoIP | VoIP-звонки через сторонние сервисы с указанием участников и продолжительности |
| HTTP-хост и пользовательский агент | Незашифрованный HTTP | Сервисы и клиентское программное обеспечение |
| Отображение NAT | Журналы CGNAT | Связь между публичным IP-адресом, портом и целевым объектом |
| Местоположение и устройство | Идентификатор сотового устройства, IMEI, линия доступа | Где и на каком устройстве произошло событие |
Which of these an access provider may deliver depends on national law. In Germany, classification and service-level reconstruction of third-party services are done by the agency, not the access provider. The encryption rule applies here as well: the provider removes only the encryption it applied itself. End-to-end encrypted content remains encrypted, and the metadata above is extracted without decrypting it.
Передача обогащенных данных
There is no single, universal ETSI record type for “DPI results”. Flow summaries are standardised in ETSI TS 102 232-3 (Packet Data Summary Reporting); application classification is not. In practice, three models are used:
- Дополнительные записи IRI: extracted events (for example a detected VoIP call or an application session) are sent via HI2, using standard fields where possible, and national extensions only where the national specification provides for them.
- Flow-level IRI: where flow-level IRI is required by the warrant, ETSI TS 102 232-3 already defines it (Packet Data Summary Reporting, IPIRIOnly). Proprietary analytics streams outside the national handover specification are not permitted in Germany and need an explicit legal basis elsewhere.
- Записи об уровне обслуживания: в некоторых юрисдикциях и только в тех случаях, когда это прямо предусмотрено, поставщик обеспечивает реализацию событий на уровне сервиса, аналогично тем частям стандарта ETSI TS 102 232, которые касаются конкретных сервисов и которые поставщики услуг обмена сообщениями и мультимедиа используют для своих собственных сервисов.
Независимо от модели, формат должен быть задокументированные, имеющие версии и согласованные с принимающими учреждениями и регулирующим органом, при этом учреждение должно всегда иметь возможность сверять обогащенные данные с полной копией.
Качество данных: обеспечение воспроизводимости процесса обогащения данных
- Запишите Версия движка DPI и версия сигнатуры используется для каждого результата.
- Использование синхронизированные высокоточные временные метки чтобы метаданные совпадали с записями CC и HI2.
- Предоставить показатели доверия для классификации по поведенческим признакам.
- Ведите полный аудиторский след активации целевых объектов, изменений конфигурации и поставок.
- Регулярно проводите тестирование с помощью контрольный трафик для выявления регрессий после обновления сигнатур.
Контрольный список по внедрению для поставщиков услуг
- Правовая оценка: что допускает национальное законодательство и что обычно охватывают эти распоряжения
- Where national law provides for enrichment: scope and delivery format agreed with the agencies and documented in the acceptance concept
- Только активация определённых мишеней, управляемая LIMS/ADMF
- Аппаратное ускорение DPI, рассчитанное на пиковые нагрузки абонентов
- Интеграция с системами AAA, DHCP, журналами CGNAT, ядром обработки пакетов и данными о местоположении
- Строгое отделение от коммерческих систем DPI и управления трафиком
- Управление версиями, контрольное тестирование и ведение журнала аудита
- Надежная доставка с буферизацией и мониторингом
Как ICS помогает в реализации глубокого анализа пакетов на стороне провайдера
ICS International Carrier Services builds on more than 20 years of team experience in telecommunications, lawful interception and compliance and on BNetzA-accepted LI implementations. We integrate network elements via their vendor LI interfaces or ETSI TS 103 221 X1/X2/X3 and operate mediation for providers today, so we know both the network and the receiving side.
- Архитектура и юридико-техническое проектирование DPI на стороне провайдера (см. DPI для сетевых операторов), который соответствует вашей национальной структуре и вашей концепции принятия.
- Конвейеры DPI и обогащения, запускаемые по целевым сигналам интегрировано с RADIUS/Diameter, ведением журналов CGNAT и событиями ядра обработки пакетов.
- Network element integration with BNG/BRAS and core routers via their vendor LI interfaces or ETSI TS 103 221 X1/X3, plus passive probes or cloud mirroring where no native LI function is available.
- Посредничество и передача полномочий ETSI через наш Платформа для медиации LI и LIMS.
- Управляемые операции круглосуточно. См. Управляемые операции LI.
- Индивидуальная разработка экстракторов, классификаторов и форматов подачи. См. Интеграция и индивидуальная разработка.
Свяжитесь с ICS чтобы обсудить, целесообразно ли внедрение технологии обогащения данных на стороне провайдера для вашей сети.
Часто задаваемые вопросы
Разрешено ли использование глубокого анализа пакетов для законного перехвата?
Only where national law expressly provides for it. In Germany the provider must hand over a complete copy plus the event data listed in § 7 TKÜV and nothing else at the handover point (§ 8(2) No. 2 TKÜV); analysis of the content, including DPI classification, belongs to the agency, and a BNetzA acceptance cannot create a legal basis for extra processing. Untargeted or commercial use of LI data is never allowed.
Заменяет ли DPI на стороне провайдера полную копию обмена данными?
Нет. В большинстве юрисдикций провайдер обязан предоставить полную, неизмененную копию сообщения целевого лица. Метаданные, полученные с помощью технологии DPI, предоставляются дополнительно, если в постановлении явно не ограничен объем информации.
Может ли интернет-провайдер расшифровать HTTPS-трафик или трафик мессенджеров целевого пользователя?
Нет. Провайдер снимает только то шифрование, которое он сам применил в своей собственной сети. Сквозное шифрование или шифрование на уровне приложения остаются нетронутыми. DPI анализирует незашифрованные заголовки, процедуры установления соединения и структуру трафика.
Как метаданные DPI передаются правоохранительным органам?
Where national law allows it, as additional IRI records via HI2, using standard records such as the Packet Data Summary Reporting of ETSI TS 102 232-3 where possible. Separate analytics streams outside the national handover specification are not permitted in Germany. The format must be documented and agreed with the agencies and the regulator.
В чём заключается разница между DPI на стороне провайдера и на стороне LEA?
LEA-side DPI analyses the delivered traffic in the monitoring facility. Provider-side DPI runs at the point of interception, where, if national law allows it, it can add network context such as the line identifier, NAT mappings and location, and deliver results in near real time.
Похожие статьи
- Как работает функция посредничества: Мост между вашей сетью и правоохранительными органами
- Зашифрованный DNS (DoH/DoT) и его влияние на возможности законного перехвата
- Сетевое сегментирование в 5G SA: как оно усложняет (и может упростить) определение целевых LI
- LI с использованием ИИ: что означает автоматизация для операторов и рабочих процессов правоохранительных органов